
Zusammenfassung
- ISC stellt mit BIND 9 und Kea gewartete Open-Source-Komponenten, Dokumentation, Sicherheitsinformationen und mehrere Distributionskanäle bereit. Diese Leistungen schaffen verfügbare Abhilfen und Schnittstellen, beweisen aber weder Kontrolle über jede Installation noch deren tatsächliche Wiederherstellung.
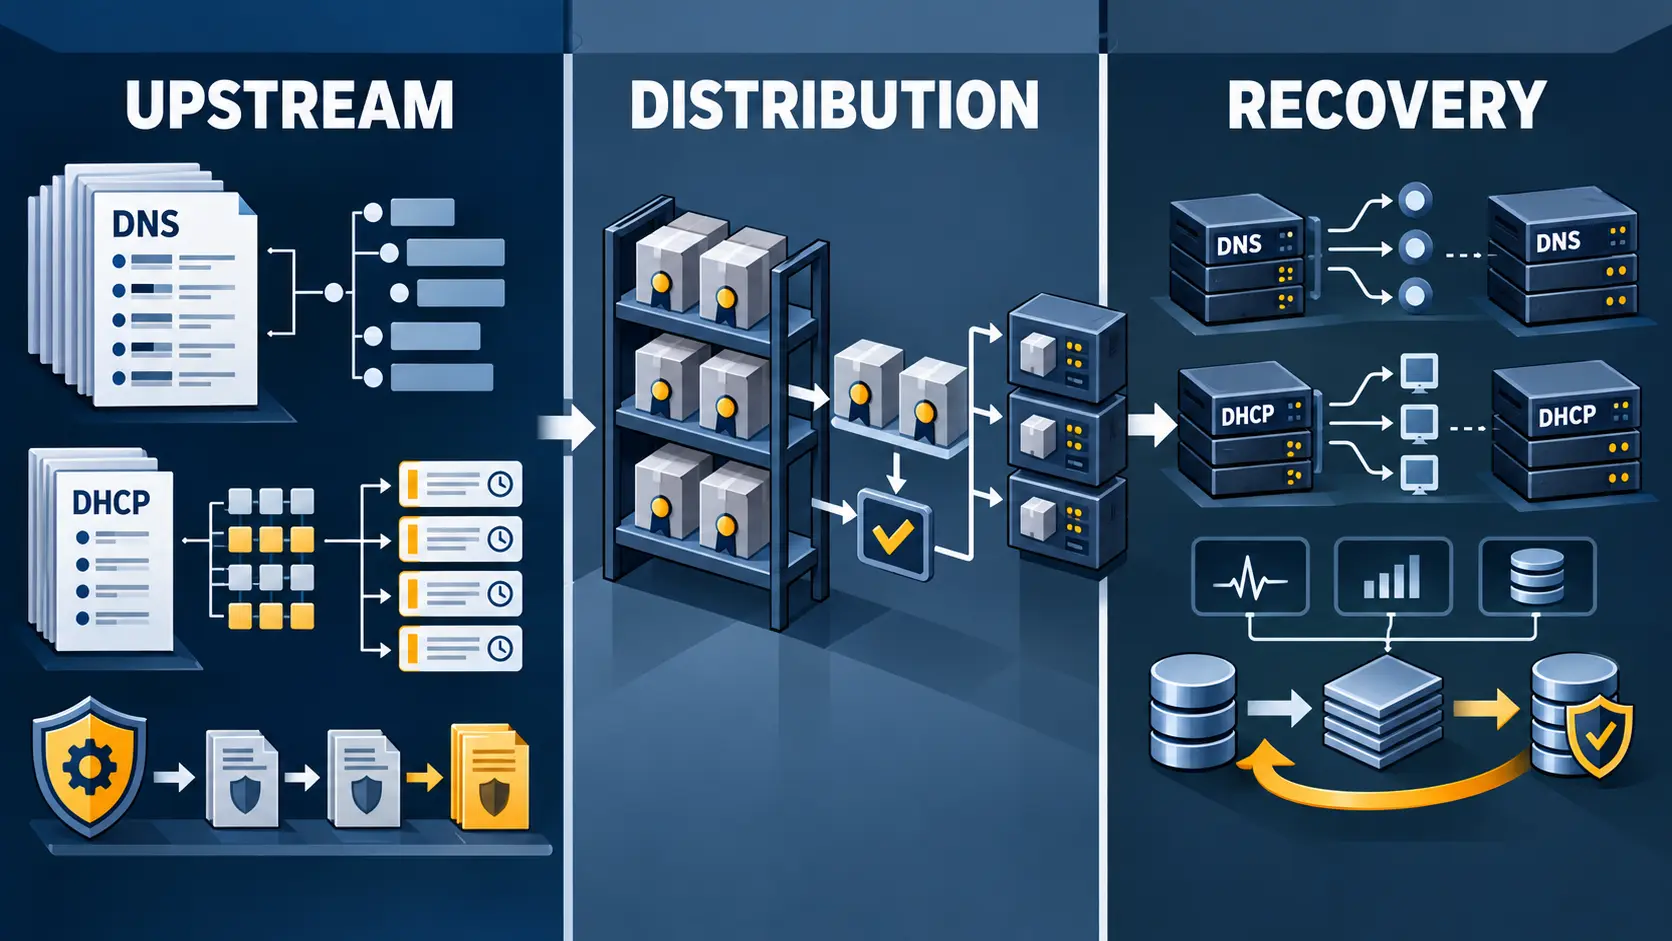
- Die operative Abhängigkeit entsteht schrittweise: aus einem upstream Release werden Paket- oder Containerartefakte, daraus eine lokale Installation mit Konfiguration, Daten, Schlüsseln, Datenbanken, Hooks, APIs und Überwachung. Erst die Prüfung dieser gesamten Kette zeigt, ob ein Betreiber einen Fehler beheben und den Dienst unter realistischen Bedingungen wiederherstellen kann.
Die relevante Einheit ist nicht der Daemon
Bei DNS und DHCP wird Verantwortung häufig auf den Prozessnamen verkürzt. Das ist technisch zu eng. BIND 9 kann als autoritativer oder rekursiver DNS-Dienst betrieben werden. Seine Kontinuität hängt dann unter anderem von Konfiguration, Zonendaten, dynamischen Updates, DNSSEC-Material, Protokollen, Überwachung und getesteten Wiederanlaufverfahren ab. Die BIND-Dokumentation beschreibt diese Betriebsflächen, ersetzt aber keinen Nachweis über eine konkrete Organisation.
ISC beschreibt BIND 9 als Open-Source-DNS-Software mit Produkt-, Release-, Dokumentations-, Support- und Sicherheitskanälen. Die technische Dokumentation erläutert den Betrieb und die Release-Hinweise. Die Release-Hinweise sind separat dokumentiert.
Bei Kea ist die Kette noch sichtbarer. ISC beschreibt Kea als DHCPv4- und DHCPv6-Plattform mit modularen Komponenten. Ein produktiver Dienst kann neben den DHCP-Daemons den Control Agent, DHCP-DDNS, Hook-Bibliotheken, Lease-Speicher, Datenbanken und die Kommunikation eines Hochverfügbarkeits-Paars umfassen. Dazu kommen API-Schutz und externe Überwachung. Ein Fehler in einem dieser Glieder kann den praktischen Wiederherstellungspfad verändern, selbst wenn der zentrale Prozess startet.
Die Kea-Dokumentation beschreibt Architektur und Betriebsflächen. ISC beschreibt Kea als Plattform für DHCPv4 und DHCPv6. Die Einführung und der Quickstart zeigen die Konfigurationsabhängigkeiten. Der Quickstart dokumentiert einen grundlegenden Bereitstellungspfad. Hooks für Hochverfügbarkeit und Lease-Datenbanken sind separat dokumentiert. [(https://kea.readthedocs.io/en/latest/arm/lease-database.html)]
Vom Upstream-Fix zum Betreiber
ISC veröffentlicht Software, Sicherheitsinformationen und Korrekturen. Die Sicherheitsseiten und Vulnerability-Matrix können betroffene und korrigierte Softwarelinien kenntlich machen. Das ist eine wichtige upstream Leistung: Betreiber und Distributoren erhalten einen Bezugspunkt für die Bewertung eines Problems.
ISC stellt Sicherheitswarnungen bereit. Ein ISC-Sicherheitshinweis beschreibt den Umgang mit betroffenen Versionen. Die BIND-Matrix ordnet Schwachstellen betroffenen und korrigierten Linien zu. Für Kea existiert eine entsprechende Matrix. Die Veröffentlichung eines upstream Fixes belegt jedoch nicht, dass ein bestimmter Betreiber exponiert war, die Korrektur erhalten hat, sie in allen Abhängigkeiten eingesetzt oder die Wiederherstellung validiert hat.
Der nächste Schritt ist die Distribution. ISC verweist auf eigene Download- und Supportkanäle; zusätzlich können Software, Pakete und Container über verschiedene Repositories und Plattformen sichtbar werden. ISC bündelt Download- und Supportangebote. [(https://www.isc.org/support/)] Cloudsmith führt ISC-Repositories. BIND ist als Containerartefakt sichtbar. Die Docker-Präsenz des Projekts zeigt einen weiteren Distributionskanal.
Diese Kanäle sind nicht automatisch deckungsgleich. Eine Quelle kann einen upstream Release-Tag zeigen, während eine Distribution ein Paket mit anderer Versionsnummer, zeitlicher Verzögerung oder zurückportierter Korrektur führt. Die GitLab-Tags von BIND und Kea dokumentieren veröffentlichte Quellversionen; allein die Existenz eines Tags beweist weder Supportstatus noch Einsatz bei einem Betreiber. BIND-Tags bilden einen Quellcode-Verlauf. Kea-Tags bilden den entsprechenden Release-Verlauf.
Warum Paketstatus und Fixstatus auseinanderfallen können
Debian führt eigene Paket- und Sicherheitsdaten. Diese Datensätze können helfen, upstream Veröffentlichungen von downstream Packaging und Backporting zu unterscheiden. Ein Paket kann eine ältere sichtbare Versionsnummer tragen und dennoch eine Korrektur enthalten; umgekehrt kann ein upstream Release verfügbar sein, ohne dass es bereits in der relevanten Betriebsumgebung angekommen ist.
Der Debian-Paketdatensatz für BIND zeigt die Distributionsebene. Der Debian-Sicherheitstracker ordnet den Status einzelner Linien ein. Für Kea gibt es entsprechende Paketdaten. [(https://security-tracker.debian.org/tracker/source-package/isc-kea)] Das bedeutet: Ein Betreiber muss die für seine Installation geltende Paketquelle, den Patchstand und die Backport-Informationen identifizieren. Ein upstream Tag oder eine Advisory-Meldung genügt dafür nicht.
Auch externe Sicherheitsdatenbanken können zusätzliche Sichtbarkeit schaffen. NVD-Suchen zu BIND und Kea sind Beobachtungspunkte, aber kein organisationsspezifischer Berechtigungs- oder Bereitstellungsnachweis. NVD führt Suchergebnisse zu BIND. [(https://nvd.nist.gov/vuln/search/results?form_type=basic&results_type=overview&query=isc%20kea&search_type=all)] Die technischen Standards liefern ebenfalls Kontext: DNS- und DHCP-Betrieb beruhen auf Protokollen, Delegation, Zustandsverwaltung und Wiederherstellungsentscheidungen, nicht auf einer einzigen ausführbaren Datei. RFC 2182 behandelt DNS-Betriebsfragen. RFC 6781 beschreibt DNSSEC-Betrieb. RFC 2131 beschreibt DHCP. NIST SP 800-81-2 behandelt sichere DNS-Bereitstellung.
Was die öffentliche Evidenz zeigt – und was nicht
Die überprüfte Evidenz stützt eine kausale Adoptionskette: gepflegte upstream Software wird veröffentlicht, über Paket-, Container- oder Repository-Kanäle verteilt und anschließend von Betreibern in konkrete Dienste eingebaut. Diese Kette erklärt, wie ISC-Technik zu einer betrieblichen Abhängigkeit werden kann.
Sie liefert aber keinen öffentlichen Nenner für die Verbreitung. Aus den sichtbaren Kanälen lässt sich nicht ableiten, wie viele Betreiber BIND oder Kea einsetzen, welche Konfigurationen produktiv sind, wie viele Installationen einen Fix erhalten haben oder welche Organisation bei einem Ausfall eine bestimmte Wiederherstellungszeit erreicht. Auch Downstream-Integration ist ein Adoptionspfad, kein Beleg für flächendeckende Nutzung oder gemessene Resilienz.
Das ist keine Aussage über ein Scheitern. Das Fehlen eines öffentlich geprüften Incident- oder Deployment-Datensatzes bleibt eine Unsicherheit. Eine verantwortbare Bewertung muss zwischen drei Ebenen unterscheiden:
- Bereitstellung: ISC veröffentlicht Software, Dokumentation und Hinweise.
- Übernahme: Eine Distribution oder ein Betreiber übernimmt ein Artefakt, möglicherweise mit Backports oder eigener Konfiguration.
- Verifikation: Der Betreiber weist nach, dass die richtige Korrektur in der tatsächlichen Abhängigkeitskette eingesetzt wurde und der Dienst unter realistischen Bedingungen wiederhergestellt werden kann.
Nur die dritte Ebene beantwortet die betriebliche Frage. Dazu gehören Inventar und Anwendbarkeit, authentifizierte Beschaffung, Rollout über alle relevanten Instanzen, Wiederanlauf von Konfiguration und Daten, Prüfung von DNSSEC-Schlüsseln oder Lease-Zuständen, Überwachung sowie ein dokumentierter Test. Ein Dienst, der nach dem Startprozess antwortet, ist nicht automatisch ein Dienst, dessen Daten, Delegationen, dynamische Updates und Sicherheitskontrollen korrekt wiederhergestellt wurden.
Die Verantwortung bleibt verteilt
ISC beeinflusst, welche Software, Korrekturen, Schnittstellen und Dokumentation verfügbar sind. Das ist eine reale Form von Einfluss, aber keine direkte Kontrolle über jede downstream Installation. Distributor, Integrator und Betreiber treffen weitere Entscheidungen: Sie wählen Pakete, Backports, Container, Konfigurationen, Datenhaltung, Berechtigungen, Überwachung und Wiederanlaufverfahren.
Diese Verteilung ist für die Bewertung von Vorfällen entscheidend. Ein upstream Advisory kann eine notwendige Information sein, ohne die gesamte Kette zu beschreiben. Ein Paketstatus kann eine Korrektur anzeigen, ohne zu beweisen, dass sie in einer bestimmten Umgebung aktiviert wurde. Ein erfolgreicher Prozessstart kann eine technische Voraussetzung erfüllen, ohne die dauerhafte Dienstkontinuität zu belegen.
Die sachlich belastbare Frage lautet daher nicht: „Hat ISC den Dienst kontrolliert?“ Sie lautet: Kann ein Betreiber die anwendbare Softwarelinie bestimmen, ein vertrauenswürdiges Artefakt erhalten, es über die tatsächliche Abhängigkeitskette ausrollen und die Wiederherstellung messen? Für eine konkrete Antwort wären Betreiberprotokolle, Inventare, Patch- und Backport-Daten, Konfigurationssicherungen, Monitoring, Failover-Tests und gegebenenfalls ein Incident-Zeitstrahl erforderlich. Solche organisationsspezifischen Nachweise liegen in der geprüften öffentlichen Evidenz nicht vor.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten