
Résumé
- ISC maîtrise une partie essentielle de la chaîne amont de BIND et Kea : publication du code, versions, documentation, canaux de support et avis de sécurité. Cette influence définit les remèdes disponibles, mais ne prouve pas un contrôle direct sur les systèmes déployés.
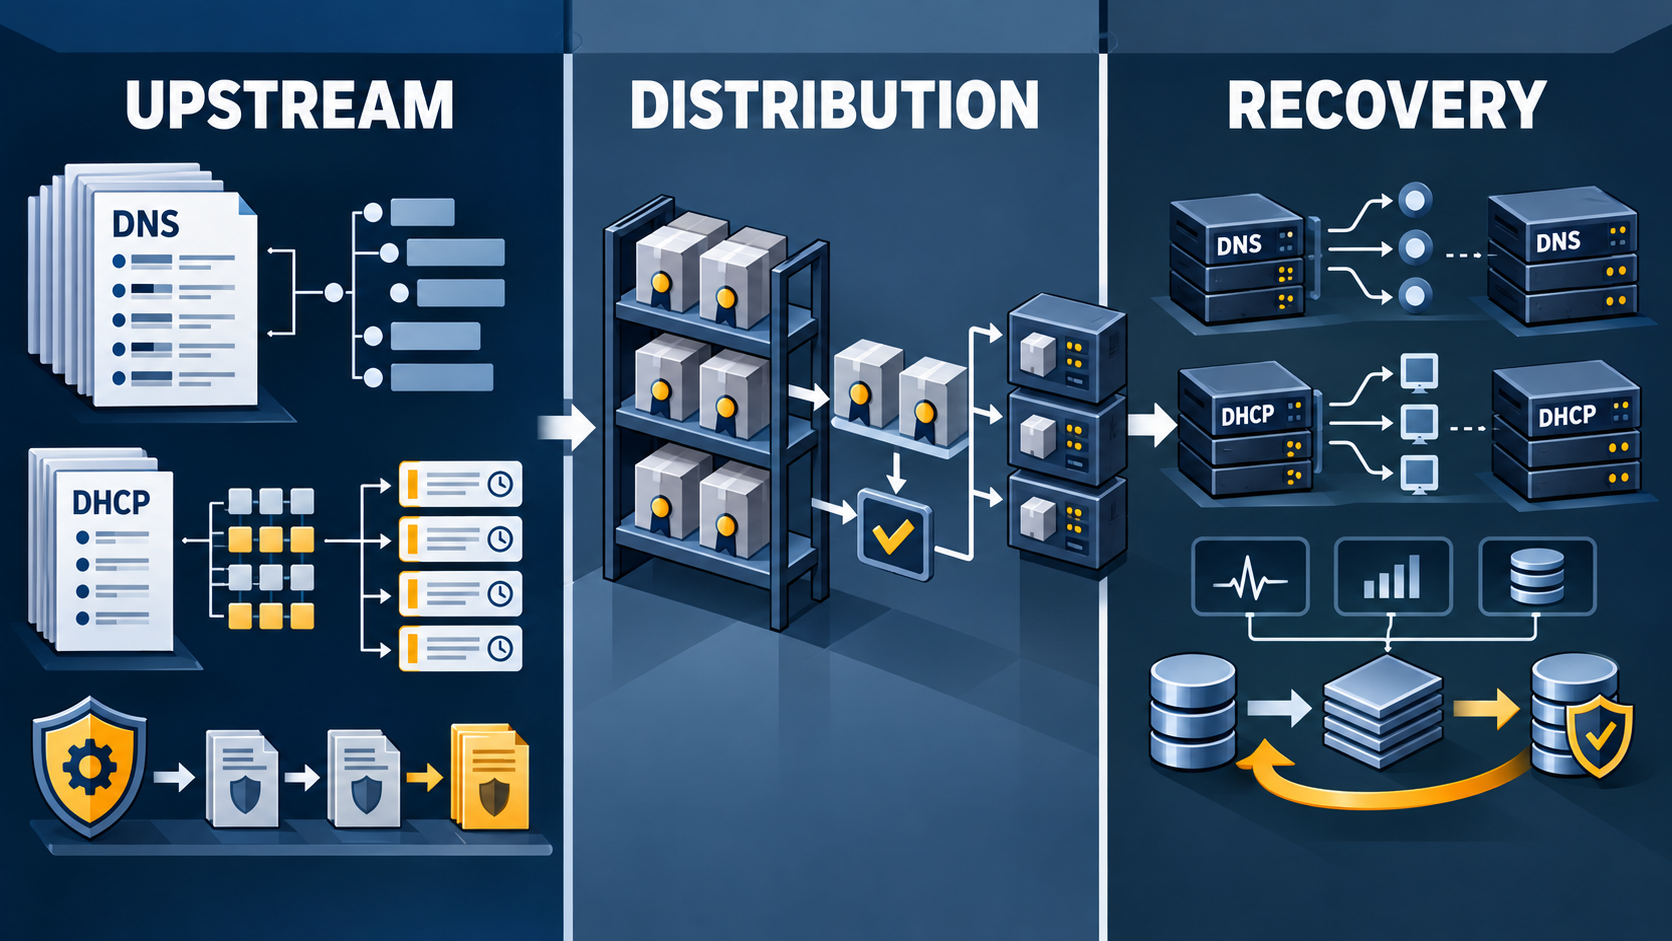
- La continuité dépend ensuite des distributeurs et des opérateurs : paquet disponible, correctif éventuellement rétroporté, configuration, données, clés, bases, hooks, communications entre pairs et restauration vérifiée.
La maîtrise amont n’est pas le contrôle de chaque déploiement
Internet Systems Consortium présente BIND 9 comme un logiciel DNS open source et met à disposition des pages de produit, de téléchargement, de documentation, de support et de sécurité BIND 9 téléchargements ISC support ISC. Cette position donne à ISC une influence déterminante sur la forme des versions amont et sur la manière dont les utilisateurs peuvent obtenir des informations concernant les défauts, les corrections et les changements de comportement.
Kea occupe une position comparable sur le versant DHCP. ISC le présente comme une plateforme open source activement développée pour DHCPv4 et DHCPv6. Sa documentation décrit plusieurs composants : serveurs DHCP, agent de contrôle, intégration DNS dynamique, bibliothèques de hooks, stockage des baux et mécanismes de haute disponibilité Kea introduction à Kea manuel Kea.
Ces descriptions établissent une capacité technique et une responsabilité amont. Elles ne démontrent pas, à elles seules, combien d’opérateurs utilisent chaque composant, dans quelles versions, avec quelles options, ni avec quelle discipline de maintenance. La distinction est importante : un fournisseur de logiciel peut publier une interface de contrôle sans posséder l’environnement dans lequel cette interface est activée.
La chaîne causale est donc plus longue que l’annonce d’une fonctionnalité. ISC publie une version ou une correction. Un distributeur peut l’empaqueter, la modifier ou rétroporter un correctif dans une branche dont le numéro semble ancien. Un opérateur choisit un paquet, une image ou une compilation, l’intègre à une architecture locale et décide quand le changement sera déployé. La continuité du service dépend enfin de la configuration, des données et des procédures de récupération qui entourent le processus principal.
Le calendrier amont et le calendrier aval ne sont pas identiques
Les pages de téléchargement et les historiques de tags donnent plusieurs points d’observation sur les versions publiées par ISC téléchargements tags BIND tags Kea. Un tag peut établir qu’une version a été publiée dans le dépôt amont. Il ne suffit pas à établir qu’elle est encore prise en charge, qu’elle est installée chez un opérateur ou qu’un paquet distribué par un système d’exploitation porte exactement le même contenu.
Cette séparation est particulièrement importante pour la sécurité. ISC maintient un canal d’avis et des matrices de vulnérabilités pour BIND et Kea avis de sécurité ISC matrice BIND matrice Kea. Ces ressources peuvent relier une vulnérabilité à des branches affectées et à des versions corrigées. Elles rendent la remédiation possible, mais elles ne constituent pas la preuve que tous les systèmes concernés ont été identifiés, mis à jour et testés.
Les registres Debian et les trackers de sécurité illustrent la couche intermédiaire paquet BIND Debian sécurité BIND Debian paquet Kea Debian sécurité Kea Debian. Ils peuvent aider à distinguer une version amont d’un paquet aval et à repérer des correctifs rétroportés. En revanche, ils ne prouvent pas qu’un opérateur particulier a installé le paquet, redémarré le service, vérifié la configuration ou observé une récupération après incident.
Les canaux de distribution sont eux-mêmes multiples. ISC expose des dépôts de paquets et des images de conteneur, tandis que les distributeurs disposent de leurs propres calendriers et politiques dépôts ISC image BIND organisation de conteneurs ISC. Cette pluralité facilite l’adoption, mais elle multiplie les points où peuvent apparaître une différence de version, un délai de publication, un changement de configuration par défaut ou une responsabilité mal attribuée.
Pour un exploitant, la question utile n’est donc pas seulement : « Quelle est la dernière version publiée par ISC ? » Elle est : « Quelle version et quel correctif sont effectivement exécutés ici, par quel canal ont-ils été obtenus, et quelle preuve relie ce paquet au service que nous devons restaurer ? »
BIND : restaurer un résolveur ne consiste pas seulement à relancer named
La documentation BIND décrit des fonctions d’autorité et de récursion, les transferts de zone, les mises à jour dynamiques, DNSSEC, la journalisation et les contrôles administratifs manuel d’administration BIND notes de version BIND. Elle montre qu’un service DNS opérationnel repose sur davantage qu’un binaire installé.
La configuration détermine les zones servies, les politiques de récursion, les contrôles d’accès et les relations entre serveurs. Les données de zone, les journaux de mises à jour et les éléments liés à DNSSEC ont leur propre valeur opérationnelle. La surveillance doit distinguer un processus actif d’un service effectivement capable de répondre correctement. Une procédure de restauration doit donc couvrir le logiciel, mais aussi les fichiers, les données, les clés, les dépendances réseau et les tests qui permettent de confirmer le résultat.
Cette architecture explique pourquoi un avis de sécurité et une version corrigée ne suffisent pas à démontrer une réparation. La correction peut être disponible en amont, tandis que l’opérateur reste responsable de déterminer son exposition, de sélectionner le paquet pertinent, de préserver les éléments persistants, de tester le changement et de vérifier les réponses après déploiement.
Les normes DNS insistent elles aussi sur la séparation entre conception, exploitation et responsabilités de continuité. Les recommandations relatives à l’exploitation des serveurs de noms, à DNSSEC et aux opérations DHCP fournissent le contexte technique nécessaire pour analyser ces obligations RFC 2182 RFC 6781 RFC 2131. Elles ne transforment pas une recommandation générale en preuve qu’un environnement donné a été restauré.
Kea : davantage de composants, davantage de chemins de panne
Kea rend visible une autre forme de dépendance. Le service DHCP peut être associé à un agent de contrôle, à des API HTTP et JSON, à des bibliothèques de hooks, à une base de données de baux, à DHCP-DDNS et à un mécanisme de haute disponibilité. La documentation décrit les contrôles, les échanges entre pairs, les états et les procédures de configuration guide de démarrage Kea haute disponibilité Kea base de données des baux.
Cette modularité peut isoler certaines fonctions et permettre une automatisation plus fine. Elle crée aussi une surface de dépendances plus large. Une panne peut concerner le démon DHCP, le stockage des baux, la base externe, le hook chargé, l’authentification de l’API, la communication entre pairs ou l’intégration avec le DNS dynamique. Une mise à niveau réussie du processus principal ne démontre pas nécessairement que la chaîne complète est compatible ou récupérable.
Les intégrations dans des plateformes réseau montrent qu’un chemin d’adoption existe. Elles ne permettent pas d’en déduire la proportion d’opérateurs qui activent la haute disponibilité, le temps réel de basculement ou l’économie de travail réalisée. L’article précédent consacré aux surfaces de contrôle de Kea a déjà établi cette limite. La question nouvelle est celle de la responsabilité distribuée : lorsque le logiciel amont, le paquet aval et la plateforme d’intégration ont des calendriers différents, qui doit démontrer que le service a été réparé ?
La réponse ne peut pas être déduite du nom d’ISC présent dans le logiciel. Elle doit être recherchée dans les enregistrements de version, les notes de changement, les avis, les paquets réellement installés, les configurations et les résultats de tests. Sans ces éléments, il est possible de décrire un mécanisme de récupération, mais pas d’affirmer qu’une organisation particulière a récupéré son service dans un délai donné.
Le support aide à traiter l’incertitude, sans remplacer l’exploitation
ISC décrit également des canaux de support pour BIND et Kea support ISC. Un support commercial ou communautaire peut améliorer l’accès à l’expertise, aux informations et à l’escalade. Il ne réalise pas automatiquement le recensement des systèmes exposés, la sauvegarde des clés, le test d’une nouvelle configuration, le déploiement sur tous les nœuds ou la validation post-récupération.
C’est une distinction entre capacité de remède et exécution du remède. Le premier terme relève de la gestion amont et des canaux d’assistance. Le second relève de la gouvernance locale, de l’architecture, du contrôle des changements et de la surveillance. Confondre les deux revient à attribuer au mainteneur une autorité qu’il n’a pas nécessairement sur le système en production.
Pour les opérateurs de DNS et de DHCP, un dossier de récupération utile devrait pouvoir répondre à au moins cinq questions : quelle version est en service ; quelles vulnérabilités ou défaillances lui sont applicables ; quel paquet ou artefact a été déployé ; quelles données et dépendances doivent être restaurées ; et quel test prouve que le service fonctionne encore après la correction. Les matrices de vulnérabilités, les notes de version et les registres de paquets peuvent alimenter ce dossier, mais aucune de ces sources ne le complète seule politique de support et de versionnement ISC avis NVD sur BIND avis NVD sur Kea.
Ce que le dossier public permet réellement d’affirmer
Le dossier public permet d’établir une chaîne d’adoption plausible et techniquement précise. ISC maintient et documente BIND et Kea. ISC publie des versions, des avis, des ressources de support et plusieurs canaux de distribution. Les distributeurs peuvent présenter leurs propres paquets, calendriers et correctifs. Les opérateurs assemblent enfin ces composants avec une configuration, des données, des clés, des bases, des outils de supervision et des procédures de restauration.
Cette chaîne crée une dépendance opérationnelle, mais pas une preuve de contrôle direct de l’infrastructure de chaque utilisateur. Elle permet aussi de distinguer trois niveaux souvent confondus : l’influence sur le remède disponible ; la possibilité d’intégrer ce remède dans un artefact distribué ; et la capacité à démontrer que le service réel a été réparé.
La recherche disponible ne fournit pas de dénominateur public permettant de mesurer l’ampleur mondiale des déploiements BIND ou Kea. Elle ne fournit pas non plus un temps de basculement représentatif, un taux universel d’adoption des correctifs ou un registre complet des restaurations après incident. L’absence de telles données est une limite de preuve, pas la preuve d’un échec.
La meilleure conclusion est donc circonscrite. ISC a une influence documentée sur les logiciels, les versions, les interfaces et les avis qui rendent certaines réparations possibles. Les distributeurs traduisent cette influence en paquets et images, parfois avec des calendriers et des correctifs différents. Les opérateurs détiennent la responsabilité finale de l’inventaire, de la configuration, du déploiement, de la surveillance et de la validation. La résilience ne devient démontrable que lorsque ces trois couches sont reliées par des enregistrements vérifiables.
Pour un lecteur technique ou institutionnel, le test décisif est pratique : l’organisation peut-elle identifier le logiciel effectivement exécuté, obtenir et authentifier le remède approprié, le déployer sur toute la chaîne de dépendances, puis prouver que DNS ou DHCP a retrouvé son comportement attendu dans des conditions réalistes ? Tant que cette réponse n’est pas documentée, le logiciel maintenu reste une capacité de récupération potentielle — pas encore une récupération démontrée.
Sources
- BIND 9
- Kea DHCP
- Téléchargements ISC
- Support ISC
- Avis de sécurité ISC
- Politique de support et de versionnement ISC
- Matrice des vulnérabilités BIND
- Matrice des vulnérabilités Kea
- Tags du dépôt BIND
- Tags du dépôt Kea
- Manuel d’administration BIND
- Notes de version BIND
- Manuel Kea
- Introduction à Kea
- Guide de démarrage Kea
- Haute disponibilité Kea
- Base de données des baux Kea
- Dépôts de paquets ISC
- Image BIND sur Docker Hub
- Organisation de conteneurs ISC
- Paquet BIND Debian
- Tracker de sécurité BIND Debian
- Paquet Kea Debian
- Tracker de sécurité Kea Debian
- Recherche NVD BIND
- Recherche NVD Kea
- RFC 2182
- RFC 6781
- RFC 2131
- NIST SP 800-81-2
- Fiche de répertoire ISC
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance