
الخلاصة
- تعرض ISC BIND 9 وKea كبرمجيات مفتوحة المصدر، وتنشر قنوات للإصدارات والتوثيق والدعم والتنبيهات الأمنية، لكن هذه القنوات لا تثبت وحدها انتشاراً معيناً أو أداءً تشغيلياً لدى المشغّلين.
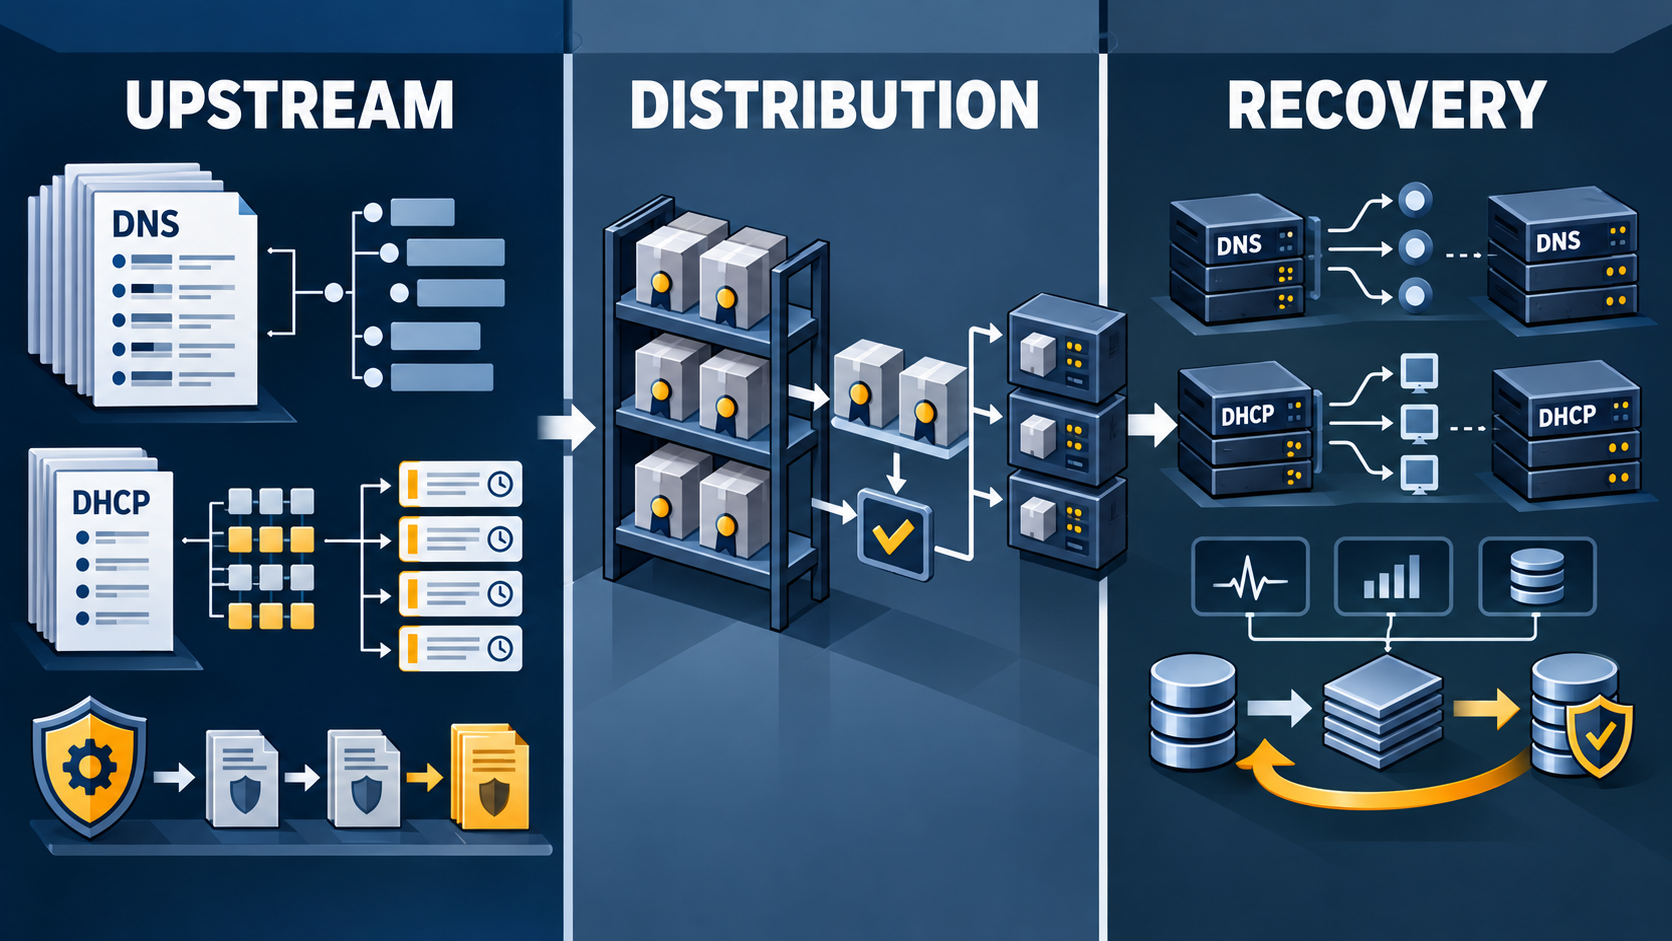
- يعتمد التعافي على سلسلة أوسع من الإصدار نفسه: الحزم أو الحاويات، الإعدادات، بيانات المناطق أو عقود الإيجار، قواعد البيانات، المفاتيح، الإضافات، واجهات الإدارة، اتصال النظراء، المراقبة وإجراءات الاستعادة المختبرة.
ما الذي تديره ISC فعلاً؟
تقدم ISC نفسها بوصفها جهة صيانة لبرمجيات DNS وDHCP مفتوحة المصدر. وتعرض BIND 9 كبرنامج DNS، بينما تعرض Kea كمنصة DHCP تدعم DHCPv4 وDHCPv6 ومكونات تشغيلية قابلة للتوسعة. كما توفر موقعاً للتنزيل، وموارد دعم، ووثائق، وصفحات للتنبيهات الأمنية ومصفوفات تحدد خطوط البرمجيات المتأثرة أو المصححة. تصف ISC BIND 9 ومنتجاته ووثائقه، كما توثق Kea ومنصة تشغيله في مواردها الرسمية ( https://www.isc.org/kea/ ).
هذا يحدد نطاقاً مهماً من المسؤولية: تستطيع الجهة upstream نشر الكود، وتوثيق آلية، والإعلان عن إصلاح أو إصدار. لكنه لا يعني أنها تتحكم في كل نسخة تعمل في شبكة ما، أو في طريقة إعدادها، أو في توقيت تثبيت الإصلاح، أو في قدرة المشغّل على إثبات عودة الخدمة بعد التغيير.
الإصدار ليس هو النشر
تظهر إصدارات BIND وKea في مستودعات المصدر، كما تتوزع البرمجيات عبر قنوات متعددة تشمل المستودعات والحزم والحاويات وسجلات التوزيعات downstream. وجود وسم إصدار في مستودع المصدر يثبت أن نسخة منشورة موجودة، لكنه لا يثبت أن النسخة هي المدعومة في كل بيئة أو أن مشغلاً بعينه يستخدمها. تسجل وسوم BIND وKea المصدرية الإصدارات المنشورة ( https://gitlab.isc.org/isc-projects/kea/-/tags ).
وتزداد المسألة تعقيداً عندما تعيد توزيعة أو مزود حزم بناء البرنامج. قد تتأخر الحزمة عن upstream، أو تتضمن إصلاحاً backport من دون تغيير رقم الإصدار بالطريقة التي يتوقعها المستخدم. لذلك لا يمكن مساواة رقم نسخة حزمة Debian آلياً برقم نسخة upstream، ولا يمكن اعتبار ظهور إصلاح في سجل الأمان دليلاً على تثبيته في كل نظام.
تساعد سجلات Debian وsecurity tracker في فصل حالة الإصدار upstream عن حالة التغليف والتصحيح downstream. لكنها لا تثبت أن مشغلاً محدداً ثبت الإصلاح أو اختبره في بيئته. توضح سجلات Debian حالة الحزم والتحديثات ذات الصلة بـ BIND ( https://security-tracker.debian.org/tracker/source-package/bind9 )، وتعرض السجلات المقابلة لـ Kea حالة الحزمة والتتبع الأمني ( https://tracker.debian.org/pkg/isc-kea ) ( https://security-tracker.debian.org/tracker/source-package/isc-kea ).
من التنبيه الأمني إلى الخدمة العاملة
تنشر ISC قنوات للتنبيهات الأمنية ومصفوفات للثغرات تحدد الخطوط المتأثرة والمصححة. هذه وظيفة عملية: فهي تمنح المشغّل نقطة بداية لتحديد ما إذا كان نظامه يقع ضمن نطاق المشكلة وما المسار المتاح للحصول على معالجة. تقدم ISC موارد التنبيهات الأمنية، بينما تفصل مصفوفات BIND وKea الخطوط المتأثرة والمصححة ( https://kb.isc.org/docs/bind-9-security-vulnerability-matrix ) ( https://kb.isc.org/docs/kea-security-vulnerability-matrix ).
لكن سلسلة القرار لا تنتهي عند الإعلان. على المشغّل تحديد النسخة الفعلية، وفهم ما إذا كانت الحزمة تحتوي على backport، والحصول على الإصلاح من قناة موثوقة، وتثبيته عبر كل النسخ أو العقد المعنية، ثم فحص أثر التغيير على الإعدادات والبيانات والتكاملات. وفي خدمة DNS أو DHCP، قد لا يكون تبديل العملية وحده كافياً.
بالنسبة إلى BIND، قد تشمل استمرارية الخدمة تصميم الخوادم authoritative أو recursive، وملفات الإعداد، وبيانات المناطق، وحالة التحديثات الديناميكية، ومواد DNSSEC، والسجلات والمراقبة وخطة الاستعادة. توثق أدلة BIND التشغيلية هذه الأسطح، لكنها لا تقدم دليلاً عاماً على زمن استعادة معين لدى كل مشغل. تشرح وثائق BIND التشغيل والإصدارات والملاحظات ذات الصلة ( https://bind9.readthedocs.io/en/latest/notes.html ).
Kea: سطح تحكم أوسع، وسلسلة اعتماد أطول
تقدم Kea DHCP آليات تحكم أكثر تركيباً من مجرد daemon منفرد. قد يشارك في النشر Control Agent، وواجهة HTTP، وDHCP-DDNS، ومكتبات hook، وتخزين عقود الإيجار، وقاعدة بيانات، واتصال بين عقد عالية التوافر، وضوابط حماية الواجهة، ومراقبة خارجية. توثق وثائق Kea مكونات التشغيل والتهيئة ( https://kea.readthedocs.io/en/latest/arm/intro.html )، كما تشرح آليات التوافر العالي وتخزين عقود الإيجار ( https://kea.readthedocs.io/en/latest/arm/hooks.html#high-availability ) ( https://kea.readthedocs.io/en/latest/arm/lease-database.html ).
هذه المكونات تشرح آلية سببية واضحة: كلما زادت أسطح التحكم والتكامل، زادت نقاط التحقق المطلوبة قبل إعلان التعافي. فإصلاح daemon قد لا يكفي إذا بقيت قاعدة بيانات عقود الإيجار غير متاحة، أو فشل اتصال النظير، أو كانت واجهة الإدارة غير محمية، أو لم تتطابق إعدادات DHCP-DDNS مع خدمة DNS. وجود آلية high availability يثبت أن مسار التنسيق موثق؛ لا يثبت زمناً محدداً للتحول ولا توافراً محققاً في بيئة بعينها.
كما أن توزيع Kea عبر مستودعات أو حاويات أو منصات شبكات downstream يضيف طبقة أخرى. تسجل ISC قنوات للتوزيع والحزم والحاويات، وتظهر سجلات منصات التوزيع كيف يمكن أن تصل البرمجيات إلى بيئات مختلفة. تعرض ISC قنوات التنزيل والدعم والتوزيع ( https://www.isc.org/support/ )، كما تظهر سجلات الحاويات والمستودعات قنوات نشر متعددة ( https://cloudsmith.io/~isc/repos/ ) ( https://hub.docker.com/r/internetsystemsconsortium/bind9 ).
ما الذي يمكن إثباته، وما الذي يبقى مجهولاً؟
يسمح السجل العام بتتبع سلسلة تبنٍّ معقولة: صيانة upstream، ثم إصدار أو تنبيه، ثم تغليف أو حاوية أو توزيع downstream، ثم نشر يتحكم فيه المشغّل. لكنه لا يقدم مقاماً عاماً لقياس حجم الانتشار، ولا سجلاً شاملاً لأزمنة التحول، ولا دليلاً على أن كل مشغل ثبت الإصلاح أو اختبر الاستعادة. لذلك فإن غياب سجل عام لحادثة أو لنتيجة تشغيلية ليس دليلاً على الفشل؛ إنه حد في ما يمكن إثباته من المصادر المفتوحة.
السؤال العملي ليس ما إذا كانت ISC تملك زر التعافي لكل شبكة. السؤال هو: هل يستطيع المشغّل تحديد الإصدار المطبق، والحصول على معالجة موثوقة، ونشرها عبر سلسلة التبعيات الفعلية، ثم التحقق من أن DNS أو DHCP عاد إلى العمل تحت ظروف قريبة من العطل الحقيقي؟ تتطلب الإجابة سجلات مشغّل، ونسخاً احتياطية، ونتائج اختبارات، ومقاييس زمنية، أو تقارير حادثة؛ وهذه ليست متاحة في السجل العام الذي تمت مراجعته.
حدود المسؤولية في البنية الموزعة
تتمثل قيمة ISC في توفير البرمجيات والوثائق والإشعارات وقنوات الوصول إلى الإصلاح. أما قرار التثبيت، واختيار الحزمة، وضبط الخدمة، وحماية واجهات الإدارة، ونسخ البيانات، ومراقبة الحالة، واختبار الاستعادة، فتقع ضمن طبقات أخرى من السلسلة. توضح ISC قنوات الدعم والموارد المتاحة للمستخدمين.
لا يعني ذلك إعفاء upstream من مسؤولية جودة الكود أو وضوح التنبيه أو قابلية الإصلاح. لكنه يمنع خلط نوعين من الادعاء: الأول قابل للإثبات من صفحات الإصدار والوثائق، وهو أن آلية أو معالجة أو قناة توزيع منشورة؛ والثاني يحتاج إلى أدلة تشغيلية خاصة، وهو أن خدمة بعينها استعادت عملها خلال زمن محدد أو أن مؤسسة حققت خفضاً دائماً في المخاطر أو العمل.
بالنسبة إلى المؤسسات التي تعتمد على DNS أو DHCP كخدمات أساسية، فإن نقطة التحكم الحقيقية هي قابلية سلسلة الإصلاح للتحقق. يجب أن تعرف المؤسسة أين توجد النسخة الفعلية، وما الذي تم تغييره في الحزمة أو الإعداد، وما التبعيات التي يجب اختبارها، وكيف ستقيس عودة الخدمة. من دون هذه السجلات، يتحول الإصدار إلى إشارة توافر remedy، لا إلى إثبات recovery.
المصادر المرجعية
وثائق BIND؛ ملاحظات إصدار BIND؛ مستودعات ISC؛ إرشادات NIST لـ DNS؛ وسوم إصدارات BIND؛ وسوم إصدارات Kea؛ حاوية BIND الرسمية؛ حساب ISC على Docker Hub؛ قاعدة معرفة ISC؛ مصفوفة ثغرات BIND؛ مصفوفة ثغرات Kea؛ وثائق Kea؛ التوافر العالي في Kea؛ مقدمة دليل Kea؛ قواعد بيانات عقود الإيجار في Kea؛ البدء السريع في Kea؛ بحث NVD في ثغرات BIND؛ بحث NVD في ثغرات Kea؛ متتبع Debian لـ BIND؛ متتبع حزمة BIND في Debian؛ متتبع Debian لـ Kea؛ متتبع حزمة Kea في Debian؛ صفحة BIND لدى ISC؛ تنزيلات ISC؛ صفحة Kea لدى ISC؛ التنبيهات الأمنية لدى ISC؛ دعم ISC؛ RFC 2131؛ RFC 2182؛ RFC 6781.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات