Resumen
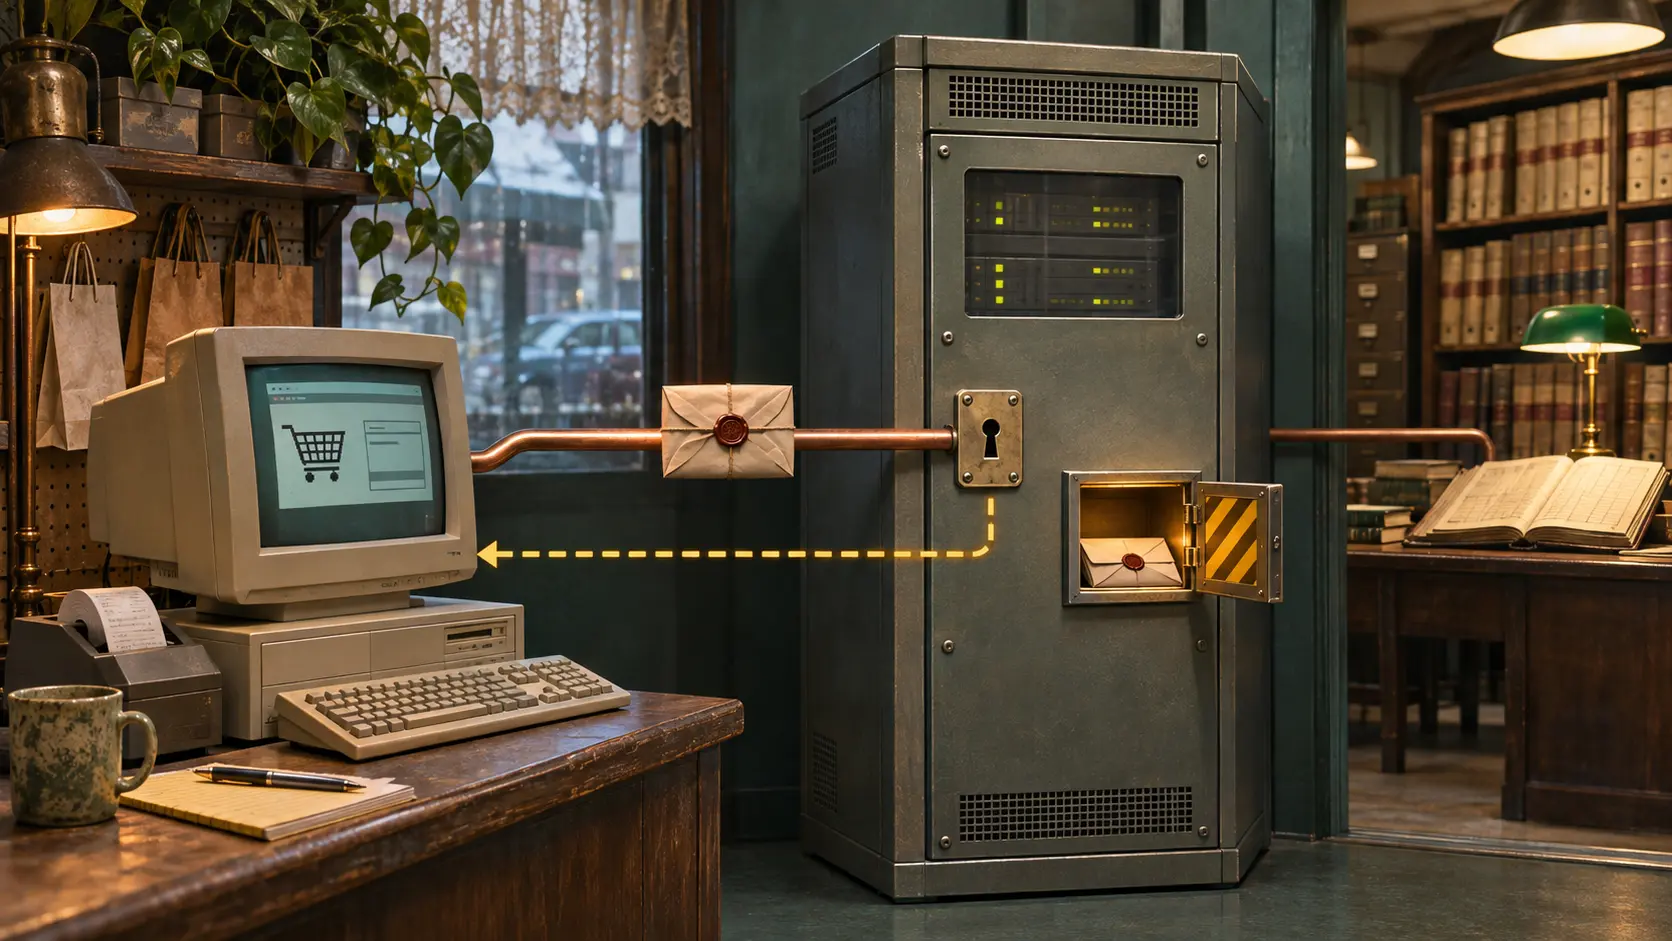
- CyberCash 0.8 cifraba y firmaba la información del comprador antes de pasar por el comercio hacia un servidor que consultaba al banco adquirente.
- En la respuesta al comercio, el banco elegía entre una parte enmascarada de la tarjeta y el número entero. Para una reclamación existía otra petición, con contraseña y registro.
Cobrar sin copiar la tarjeta
La caja de una tienda necesita una respuesta: pago autorizado o rechazado. No necesita automáticamente una copia de todas las credenciales del comprador. RFC 1898, publicado en febrero de 1996, dibuja ese reparto. El cliente seleccionaba una tarjeta registrada y su programa firmaba y cifraba los datos junto con un resumen de la factura. El comercio añadía su propia autorización firmada. El servidor de CyberCash verificaba los mensajes y pedía al banco adquirente la operación bancaria. La respuesta volvía al comercio y al cliente.
El documento había aparecido como borrador público el 8 de julio de 1995. Su versión 0.8 describía pagos con tarjeta ya operativos; el dinero electrónico figuraba entre los planes posteriores. La infraestructura financiera seguía siendo bancaria. La apuesta de CyberCash estaba en permitir que una tienda de Internet se conectara a ella sin guardar, por sistema, el número completo de cada comprador.
La propia especificación muestra quién podía romper esa reserva. En el mensaje CM6, la tienda podía recibir card-prefix, los dos primeros y cuatro últimos dígitos, o card-number, el número completo. El banco del comercio decidía. El documento también ofrecía un hash con sal para reconocer operaciones de una misma tarjeta sin ver el número. Reconocer la tarjeta y poseer su credencial eran permisos distintos.
Una reclamación abría otra vía
Si había una disputa, el comercio podía conservar el mensaje original del cliente y enviar una solicitud CD1 al servidor. Debía acompañarla con una contraseña adicional; una respuesta CD2 satisfactoria podía entregar los datos. La especificación decía que el comercio quedaría registrado como solicitante y que un exceso de peticiones podía marcarse. Falta un registro de explotación que muestre cuántas se hicieron y qué alertas produjeron; esos datos cambiarían el juicio sobre la vigilancia efectiva.
El comercio veía una caja de cobro. El banco controlaba el nivel de detalle del recibo. El servidor gestionaba la excepción. CyberCash convirtió la privacidad de la tarjeta en una asignación concreta de facultades, con un punto de decisión antes de cobrar y otro después de una disputa.
Fuentes
- RFC 1898, CyberCash Credit Card Protocol Version 0.8, febrero de 1996, apartados 1.2.2, 1.3, 4.4.6 y 4.4.8–4.4.9.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance