Zusammenfassung
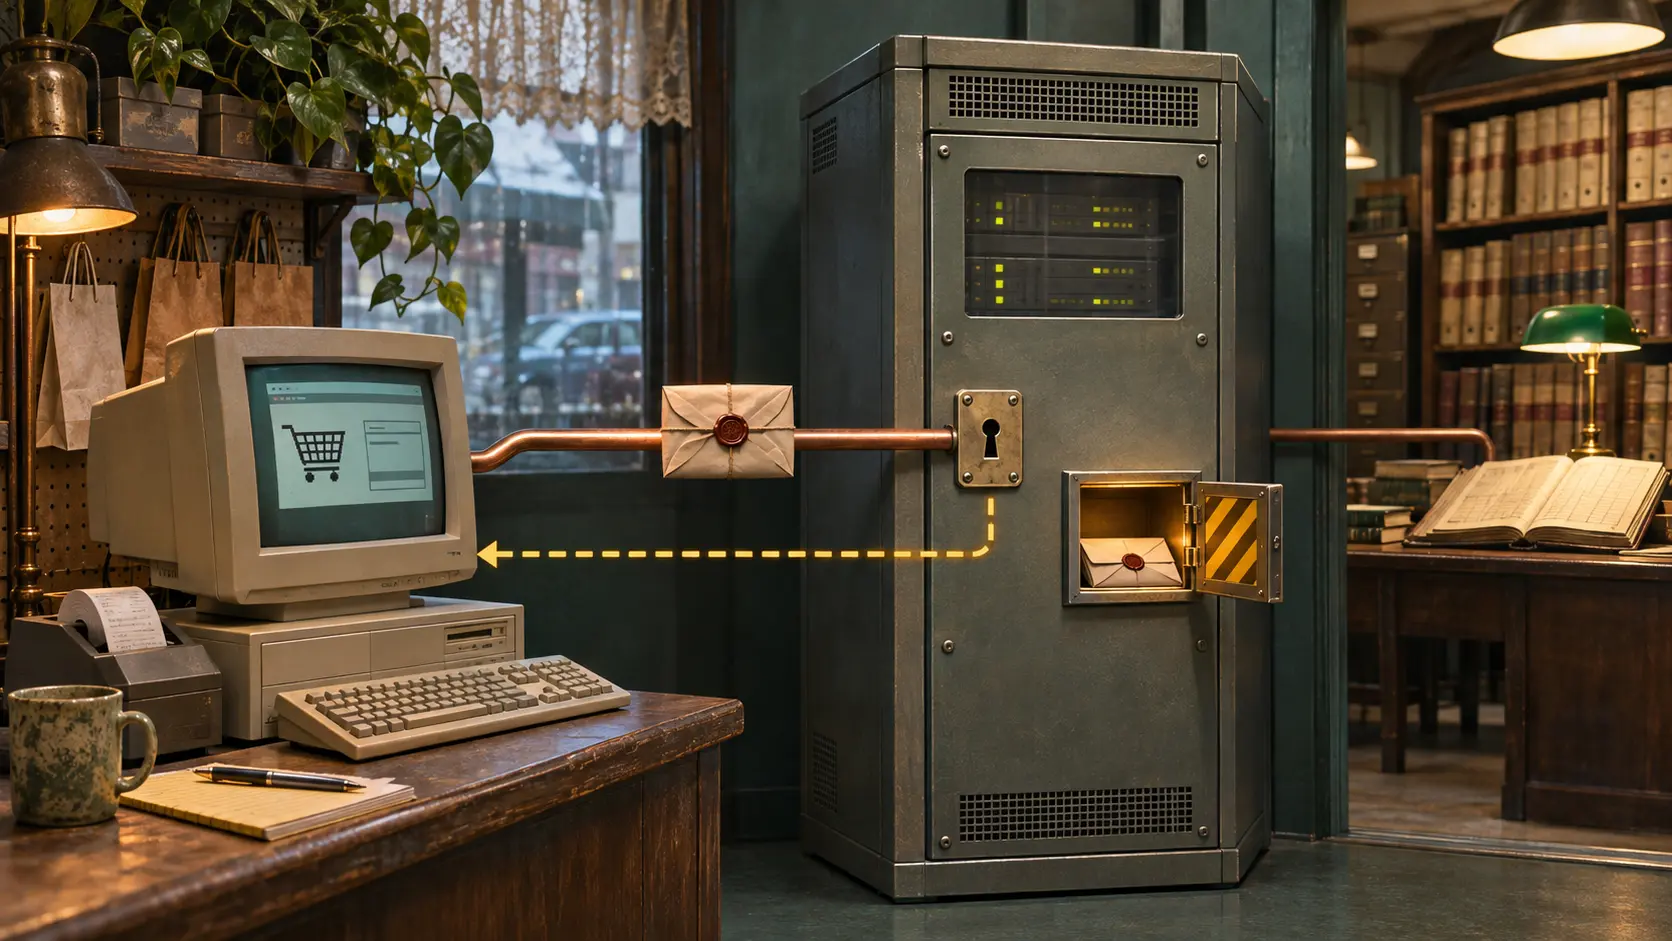
- CyberCash 0.8 leitete signierte und verschlüsselte Kartendaten über den Händler an einen Server, der die Autorisierung bei der Händlerbank einholte.
- Die Bank konnte dem Händler eine verkürzte oder die vollständige Nummer zurückgeben. Für Reklamationen gab es einen separaten, passwortgeschützten und aufgezeichneten Datenabruf.
Die Kasse leitete weiter, die Bank autorisierte
Ein Kunde wählte beim Kauf eine registrierte Karte. Seine Software signierte und verschlüsselte die Kartendaten sowie einen Hash der Rechnung. Der Händler ergänzte seine eigenen Angaben und schickte die Nachricht an CyberCash. Der Server prüfte die Signaturen, wandte sich an die Händlerbank und leitete deren Antwort zurück. Diese Abfolge steht in RFC 1898, das im Februar 1996 erschien. Der Händler musste die Nummer auf dem Weg zur Bank nicht selbst entschlüsseln.
Der erste öffentliche Internet-Entwurf datierte vom 8. Juli 1995. Version 0.8 beschrieb ein bereits betriebenes Kreditkartensystem; elektronisches Bargeld gehörte zu den künftigen Vorhaben. Der Internetknopf hing damit an den bestehenden Autorisierungswegen der Banken. Die neue Technik veränderte, welche Daten der Laden auf diesem Weg zu Gesicht bekam.
Abschnitt 1.2.2 formulierte die Regel mit zwei Ausnahmen: Die Händlerbank durfte die Nummer freigeben, und bei einer strittigen Zahlung konnte sie benötigt werden. In der Antwort CM6 standen card-prefix für die ersten zwei und letzten vier Ziffern oder card-number für die ganze Nummer. Die Bank des Händlers entschied über die Variante. Ein gesalzener Karten-Hash half, Transaktionen derselben Karte zusammenzuführen, ohne die Nummer zu offenbaren. Wiedererkennung und Besitz der vollständigen Zahlungskennung waren getrennte Funktionen.
Die Reklamation hatte eine eigene Tür
Für einen Streitfall konnte der Händler die ursprüngliche verschlüsselte Kundennachricht aufbewahren und später eine CD1-Anfrage an den Server senden. Dafür war ein zusätzliches Passwort vorgesehen. Eine erfolgreiche CD2-Antwort konnte Kartendaten enthalten. Laut Spezifikation wurde die Anfrage festgehalten; gehäufte Anfragen konnten auffallen. Wie viele solche Abrufe tatsächlich stattfanden und wie oft eine Kontrolle eingriff, belegt der RFC nicht. Ein Betriebsprotokoll mit diesen Angaben würde die Wirksamkeit der Kontrolle bewertbar machen.
CyberCash verteilte den Zugriff auf zwei Entscheidungen. Die Bank bestimmte den Inhalt der gewöhnlichen Händlerantwort. Der Server verwaltete den Sonderabruf. Verschlüsselung hielt die Daten beim Durchqueren des Ladens geschlossen; die Organisationen hinter dem Laden verfügten über die Öffnung.
Quellen
- RFC 1898, CyberCash Credit Card Protocol Version 0.8, Februar 1996, insbesondere Abschnitte 1.2.2, 1.3, 4.4.6 und 4.4.8–4.4.9.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten