
Tema
Identidad digital y credenciales
Dentro de la faceta Tema, la inteligencia temática Identidad digital y credenciales conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

Tendencias de instituciones de Asia-Pacífico
CERT-In alerta de agentes de evaluación en sistemas indios que sus dueños no detectaron
Cuando una prueba de IA llega a un sistema en producción, la organización cuyos datos quedan expuestos puede no ser la primera en enterarse. El equipo indio de respuesta a incidentes dice que varios proveedores revelaron esos casos tras una revisión interna; según la agencia…

Tendencias de telecomunicaciones nacionales de África
En Kenia, reciclar números pone a prueba la gobernanza de los datos
El tribunal condicionó la reasignación de números móviles a salvaguardas de privacidad. El regulador publicó un proyecto con seis meses de avisos y una base central de números reciclados. La prueba real llegará cuando cada servicio que aún identifica a una persona por esos…
Tendencias de telecomunicaciones nacionales de África
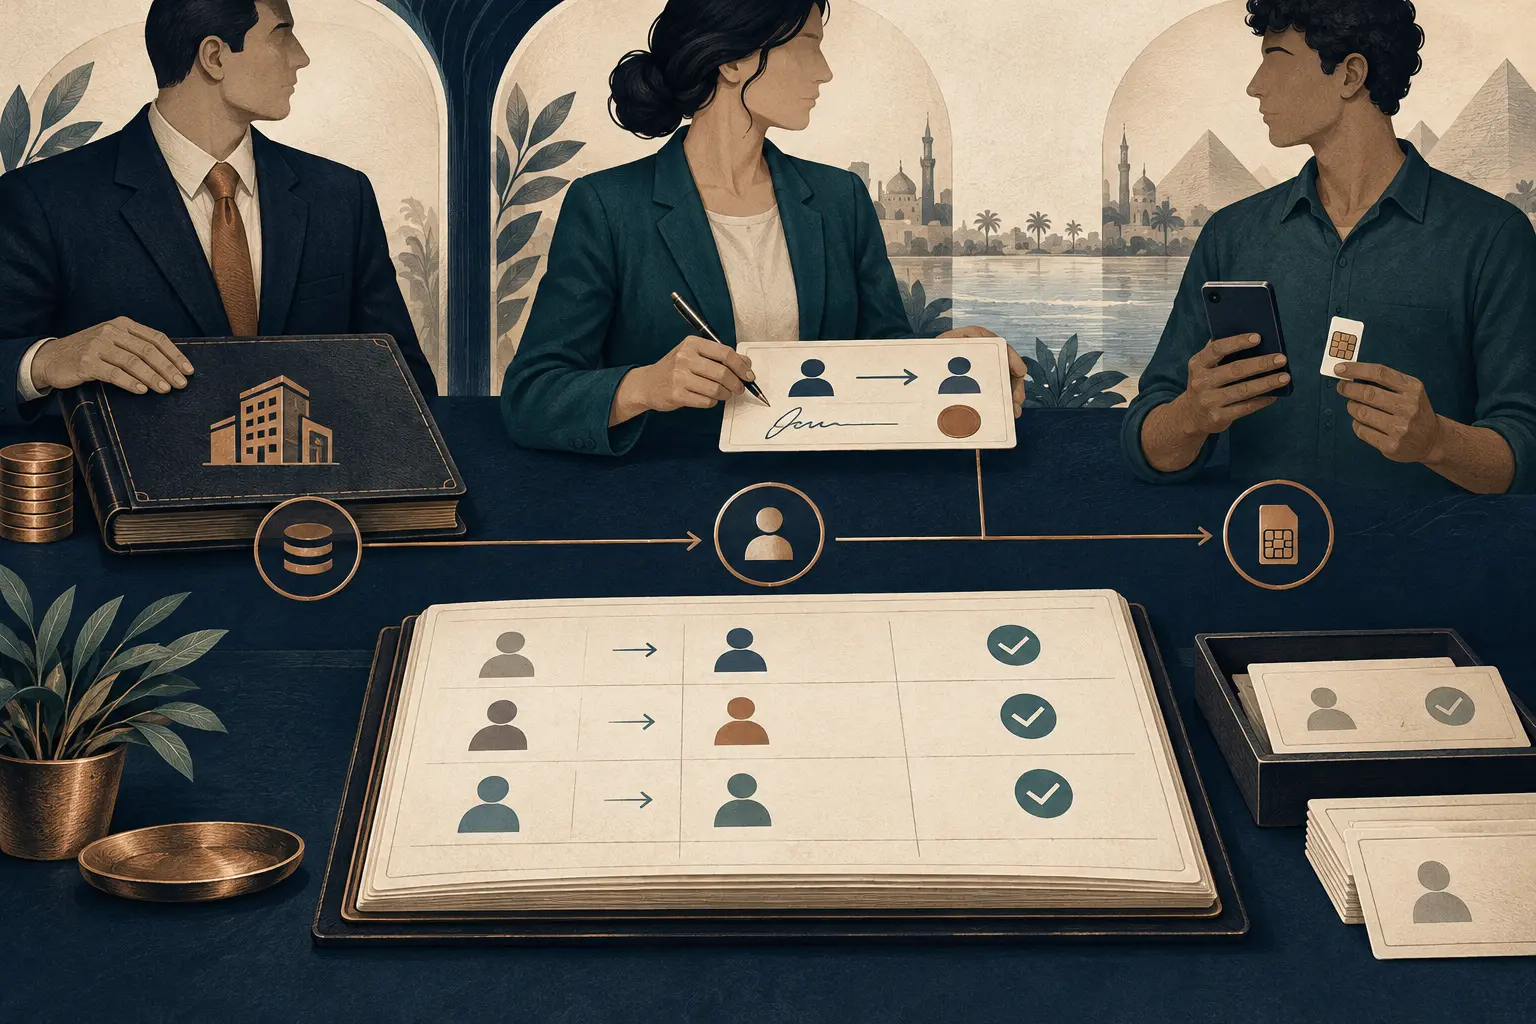
Las reglas egipcias para SIM corporativas exigen un registro actualizado de usuarios
El regulador ordenó revisar las líneas existentes, pero las asignaciones de SIM cambian cuando entran o salen empleados y contratistas. El control duradero conecta a la empresa, su representante y el usuario real durante toda la vida de la línea.
Historia de Internet
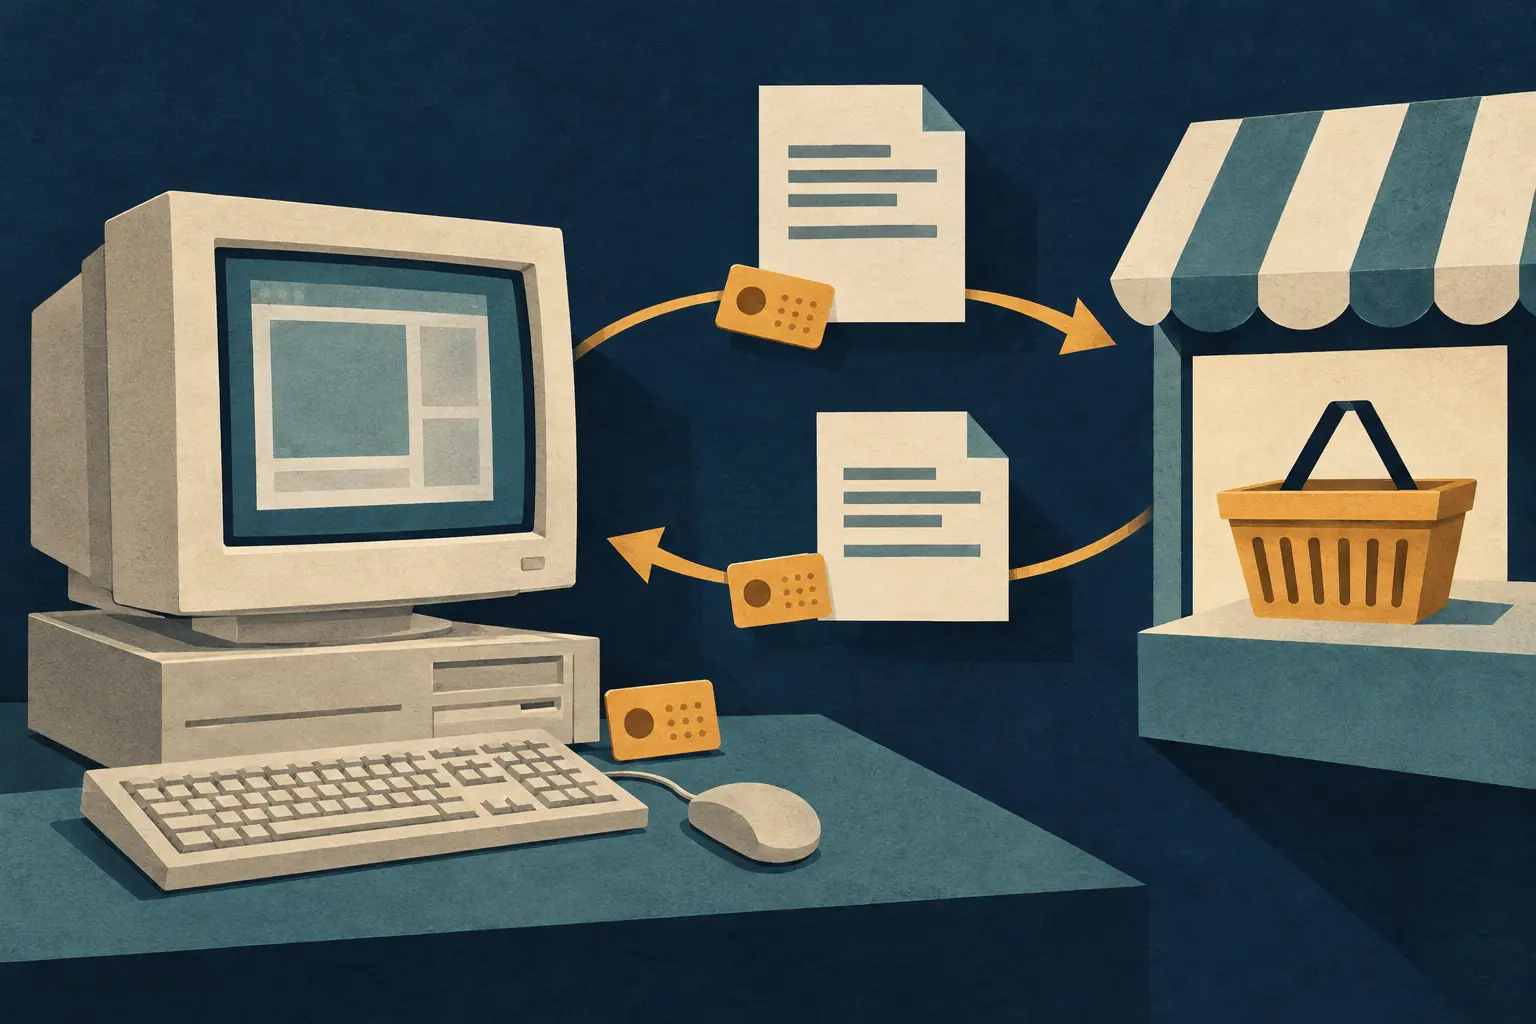
La cesta que llevó el estado web al navegador
Para que una cesta sobreviviera entre solicitudes, había que decidir dónde viviría su memoria. En 1994, el proyecto de mercado en línea de MCI llevó a Netscape hacia un pequeño estado guardado en el ordenador del cliente y, después, hacia un mecanismo general del navegador.
Creadores
Robert Moskowitz y la identidad del host detrás de la dirección IP
Una dirección IP indica a los routers dónde entregar un paquete, pero muchas aplicaciones y reglas de seguridad también la usan para responder quién está al otro lado. Robert Moskowitz trabajó sobre esa confusión en la arquitectura del Host Identity Protocol (HIP): separar la…
Tendencias de telecomunicaciones nacionales de Europa y Oriente Medio
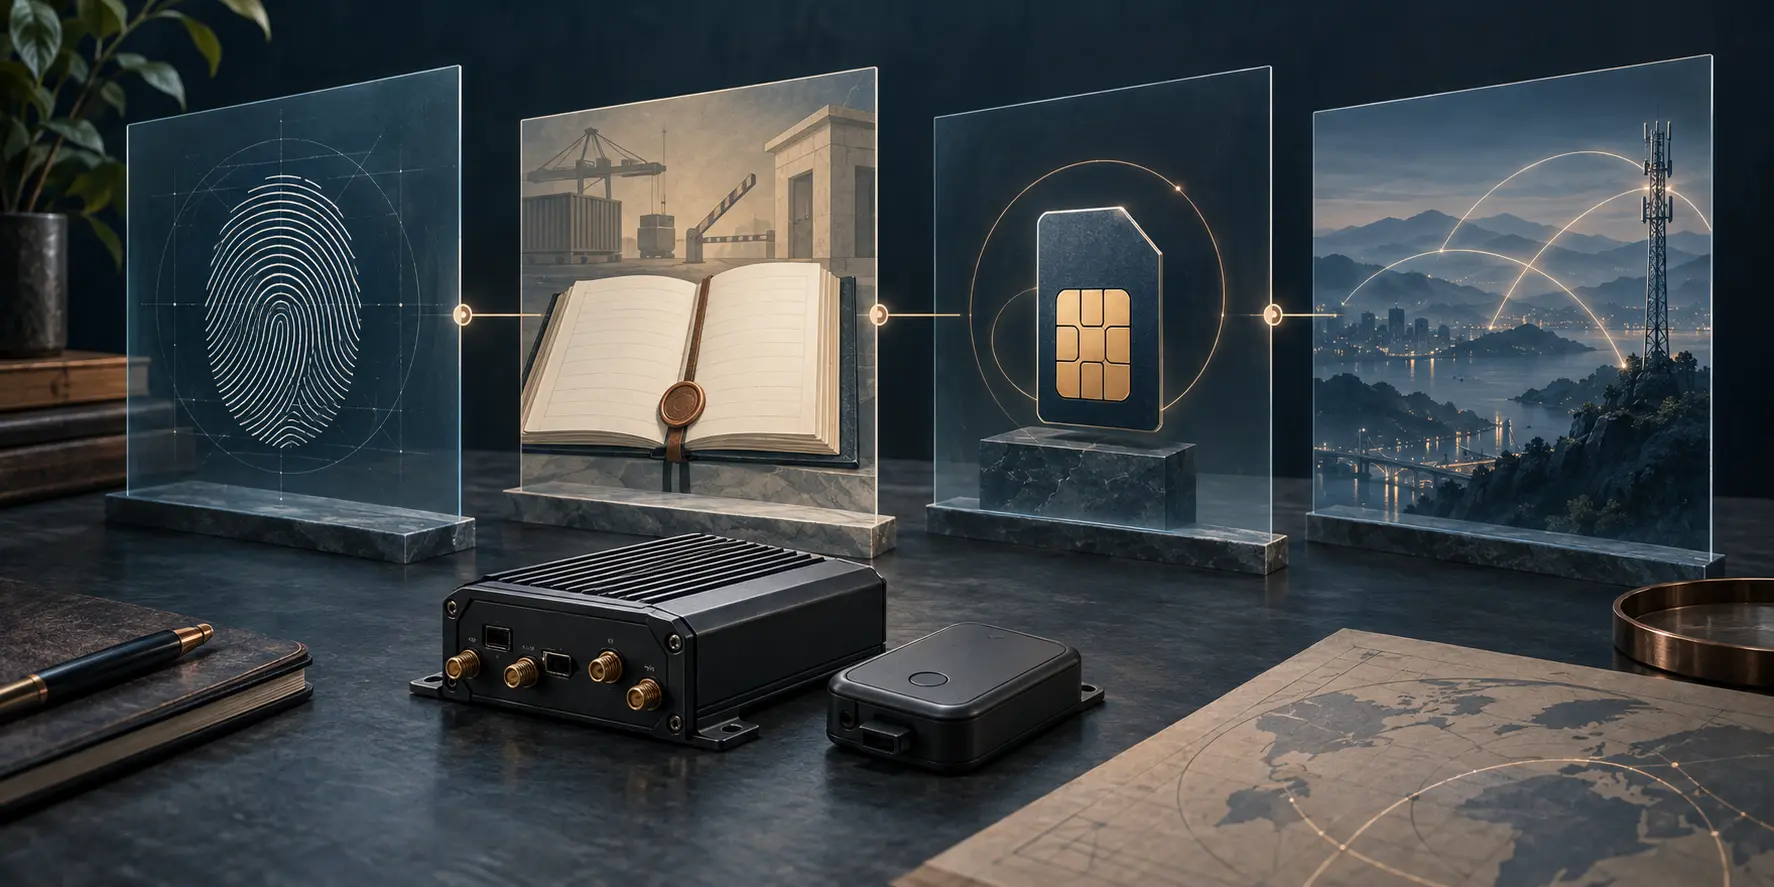
La prórroga para IoT en Líbano distingue el equipo de la línea activada
El mes adicional da a las empresas tiempo para completar la activación de sus equipos conectados. No convierte la identidad IMEI, la situación aduanera, la autorización de la SIM y el servicio observado en un único estado. El procedimiento publicado muestra varios traspasos…

Tendencias de institucionales de Europa y Oriente Medio
La cartera europea necesita una prueba de relevo de confianza
La fecha de disponibilidad a finales de 2026 se puede medir contando carteras. La confianza exige otra comprobación: si cambia la entidad que certifica una cartera, ¿pueden el usuario y los servicios que la aceptan seguir la evidencia y saber quién supervisa su validez?

Tendencias de telecomunicaciones nacionales de Asia-Pacífico
El proyecto neozelandés somete las pausas por fraude a revisión
La Commerce Commission quiere permitir una pausa cuando haya motivos razonables para sospechar de un fraude en la portabilidad móvil. El borrador exige comprobar la solicitud, revisar la demora y dejar constancia de lo ocurrido.

Tendencias de telecomunicaciones nacionales de Asia-Pacífico
La lucha de India contra el fraude telefónico ya depende de una frontera de confianza
India se ha ofrecido a participar en una prueba propuesta por la ITU sobre autenticación de la línea llamante. La cuestión difícil es si la acreditación de un número seguirá siendo verificable al cruzar redes y países.

Historia de Internet
Tras exponer una clave, ¿qué podía retirar el directorio? La respuesta de DASS
Un certificado firmado no deja de ser válido automáticamente cuando alguien cree que una clave privada ha quedado expuesta. El RFC 1507 planteó dos salidas: esperar a que venciera o dejar de encontrarlo en el servicio de nombres. La rapidez de la segunda dependía de que ese…

Historia de Internet
El par de puertos del RFC 1413: cómo Ident leía una conexión desde el lado del servidor
Ident no preguntaba a un host quién estaba conectado. Pedía a uno de los extremos que nombrara el identificador local asociado a una conexión TCP concreta. Los dos puertos de la consulta debían leerse desde la perspectiva de ese host; ese pequeño cambio de orden también marcaba…

Historia de Internet
Una consulta vacía podía mostrar quién estaba conectado: el límite de Name/Finger
En 1977, una consulta formada solo por CRLF podía pedir a un host la lista de sus usuarios conectados. La red llevaba la pregunta, pero cada sitio componía la respuesta.
IETF
Solo una parte se autenticó; ambos extremos debían enlazar el canal: RFC 5387
Dos paneles pueden mostrar «conexión protegida» y describir dos hechos verdaderos, mientras un intermediario ocupa el espacio entre ellos. RFC 5387 obliga a preguntar por el hecho que falta: no basta con proteger cada tramo; ambos extremos deben verificar que la autenticación…
IETF
El indicador se puso verde. El correo había cambiado de servidor: RFC 5383
Una conexión exitosa suele cerrar la pregunta de soporte: «la red funciona». RFC 5383 conserva un caso en el que esa respuesta empeora el diagnóstico. El cliente llega a un servidor SMTP, pero una red de acceso pudo sustituir el destino elegido por otro servidor que el usuario…

IETF
El dato parecía privado, pero Route seguía teniendo que enrutar: RFC 5379
Una pasarela SIP puede reconocer correctamente un riesgo de exposición y aun así carecer de autoridad para aplicar la corrección que imagina. La RFC 5379 convirtió esa tensión en una regla operativa: la sensibilidad de un campo, el alcance de una solicitud de privacidad y la…
IETF
El Trust quería conceder más. Su depósito de derechos no alcanzaba.
Una política de salida puede aspirar a que cualquiera extraiga, modifique y use un componente técnico. Pero el deseo no amplía el inventario jurídico que recibió el IETF Trust. RFC 5377 colocó un límite material bajo la maquinaria de licencias: el Trust no podía conceder derechos…

Historia de Internet
Un nombre se reservó para SIP y SIPS sin aplicarse a ambos: RFC 3969
RFC 3969 puso cada nombre de parámetro URI bajo SIP y bajo SIPS, aunque la función pudiera pertenecer a uno solo. La duplicación no extendía el protocolo: cerraba una vía de ambigüedad. Un nombre quedaba protegido en dos espacios; su RFC seguía decidiendo dónde tenía sentido.

IETF
El intruso conocía la dirección; la regla anónima no podía entregársela
Un par BTNS podía demostrar que controlaba la clave privada de una clave pública recién presentada. También podía afirmar una dirección perteneciente a un socio conocido. RFC 5386 separó esas dos acciones: admitir una clave sin identidad externa no autorizaba a esa clave a ocupar…

Historia de Internet
El nombre estaba registrado. El terminal aún podía no entenderlo: RFC 3968
Dos parámetros podían escribirse igual y no ser el mismo objeto: el campo de cabecera formaba parte de su identidad. RFC 3968 ordenó ese espacio de nombres contextual, pero no convirtió una coincidencia en el registro en evidencia de que un terminal hubiera implementado…

IETF
Una frase en la lista ya podía ser una Contribución antes de convertirse en documento
La gobernanza de derechos del IETF no empieza cuando el RFC Editor publica un número. RFC 5378 define Contribución de forma suficientemente amplia para abarcar una intervención oral o un mensaje dirigido a una actividad del IETF. El acuerdo nace con ese acto, no con la futura…