Resumo
- O CyberCash 0.8 levava dados de cartão assinados e criptografados do comprador, através do lojista, ao servidor que consultava o banco adquirente.
- O banco decidia se o recibo da loja mostrava parte ou todo o número. Para uma disputa, havia um pedido separado com senha e registro da solicitação.
A loja transportava a mensagem, o banco decidia
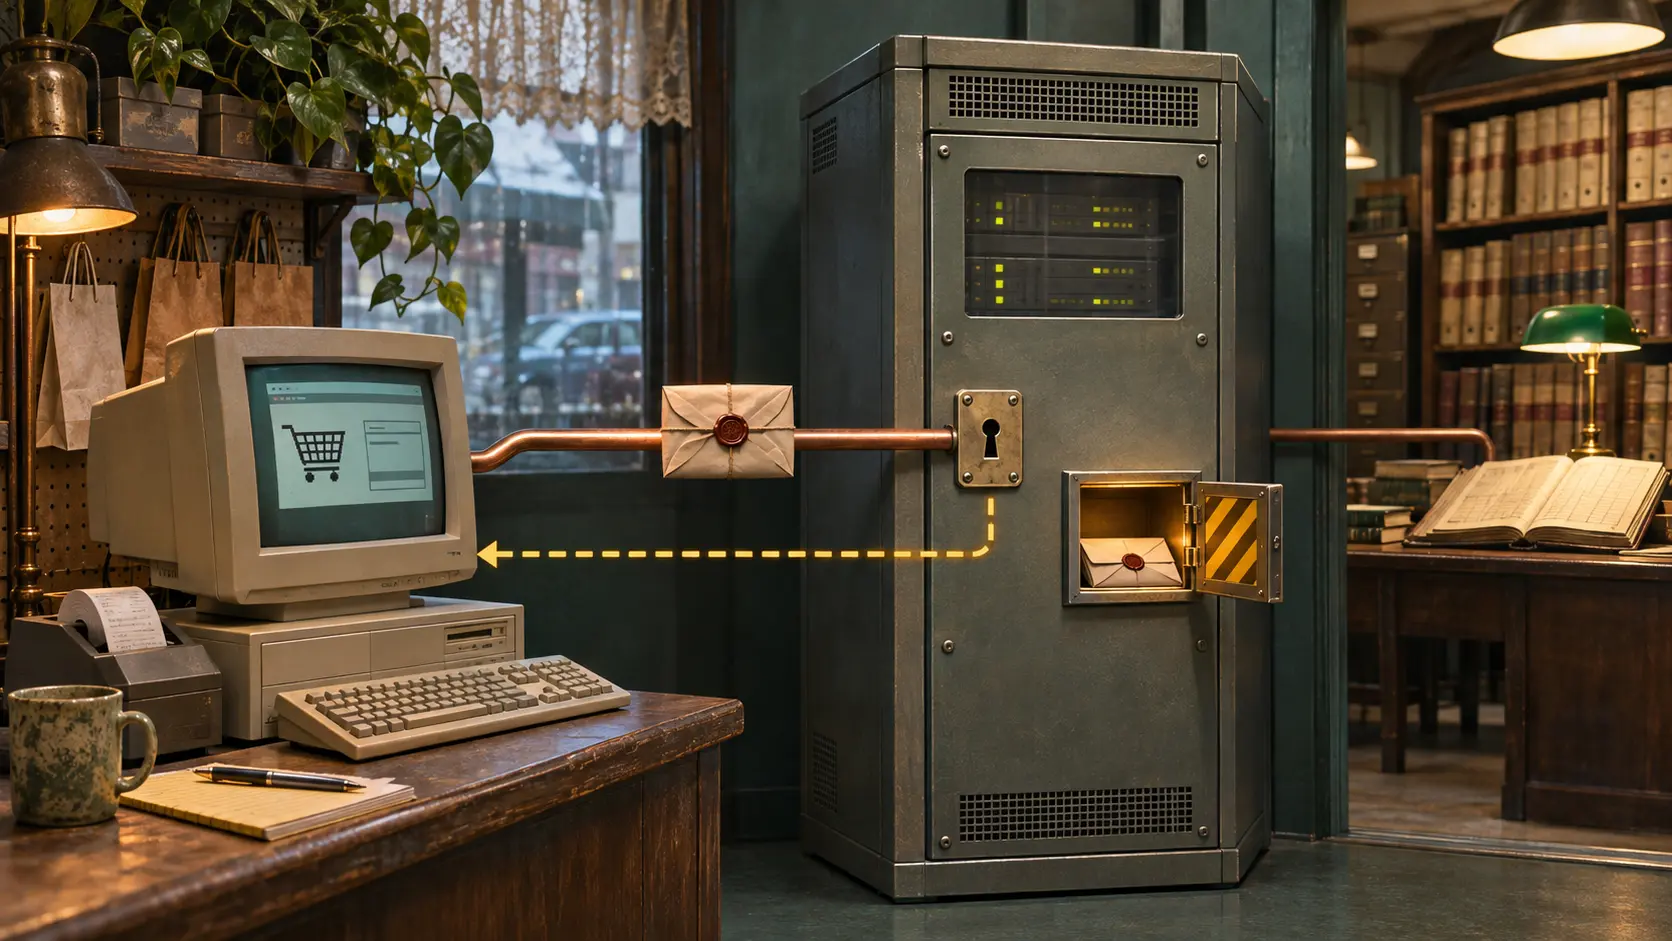
No balcão virtual, o cliente escolhia um cartão cadastrado e confirmava a compra. Segundo o RFC 1898, seu programa cifrava e assinava os dados junto com um resumo da fatura. A loja acrescentava informações de autorização, assinava sua parte e encaminhava tudo ao servidor CyberCash. O servidor conferia as assinaturas e falava com o banco adquirente; a resposta bancaria completava a operação. A loja participava da transmissão sem precisar ler o número completo no caminho.
O texto apareceu primeiro como rascunho público em 8 de julho de 1995 e saiu como RFC informativo em fevereiro de 1996. A versão 0.8 tratava de cartões de crédito, que os autores diziam já estar em operação. Dinheiro eletrônico era uma etapa futura. Essa sequência importa porque o sistema novo se encaixava em autorizações bancárias existentes: a internet mudava o percurso, e o banco mantinha a função de autorizar.
O próprio recibo da loja expunha a divisão de poder. A mensagem CM6 podia trazer card-prefix, com os dois primeiros e quatro últimos dígitos, ou card-number completo. A escolha ficava a critério do banco do lojista. Um hash com sal permitia agrupar compras do mesmo cartão sem exibir o número. Para o comerciante, reconhecer uma repetição e possuir a credencial inteira eram capacidades separadas.
A exceção ganhou uma senha
Uma contestação podia exigir mais dados. O lojista guardava a mensagem original e enviava um pedido CD1 ao servidor, acompanhado de senha adicional; uma resposta CD2 bem-sucedida trazia dados do cartão. O RFC dizia que o pedido deixaria registro e que solicitações excessivas poderiam ser sinalizadas. Faltam números de operação e logs de revisão para saber como essa vigilância funcionou em uso real. Esse é o fato que alteraria o juízo sobre a proteção prática.
O desenho não eliminou o acesso do comerciante. Organizou dois momentos de acesso: a liberação regular definida pelo banco e a recuperação excepcional conduzida pelo servidor. O botão de pagar era simples; as permissões por trás dele eram uma pequena política de dados.
Fontes
- RFC 1898, CyberCash Credit Card Protocol Version 0.8, fevereiro de 1996, seções 1.2.2, 1.3, 4.4.6 e 4.4.8–4.4.9.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance