
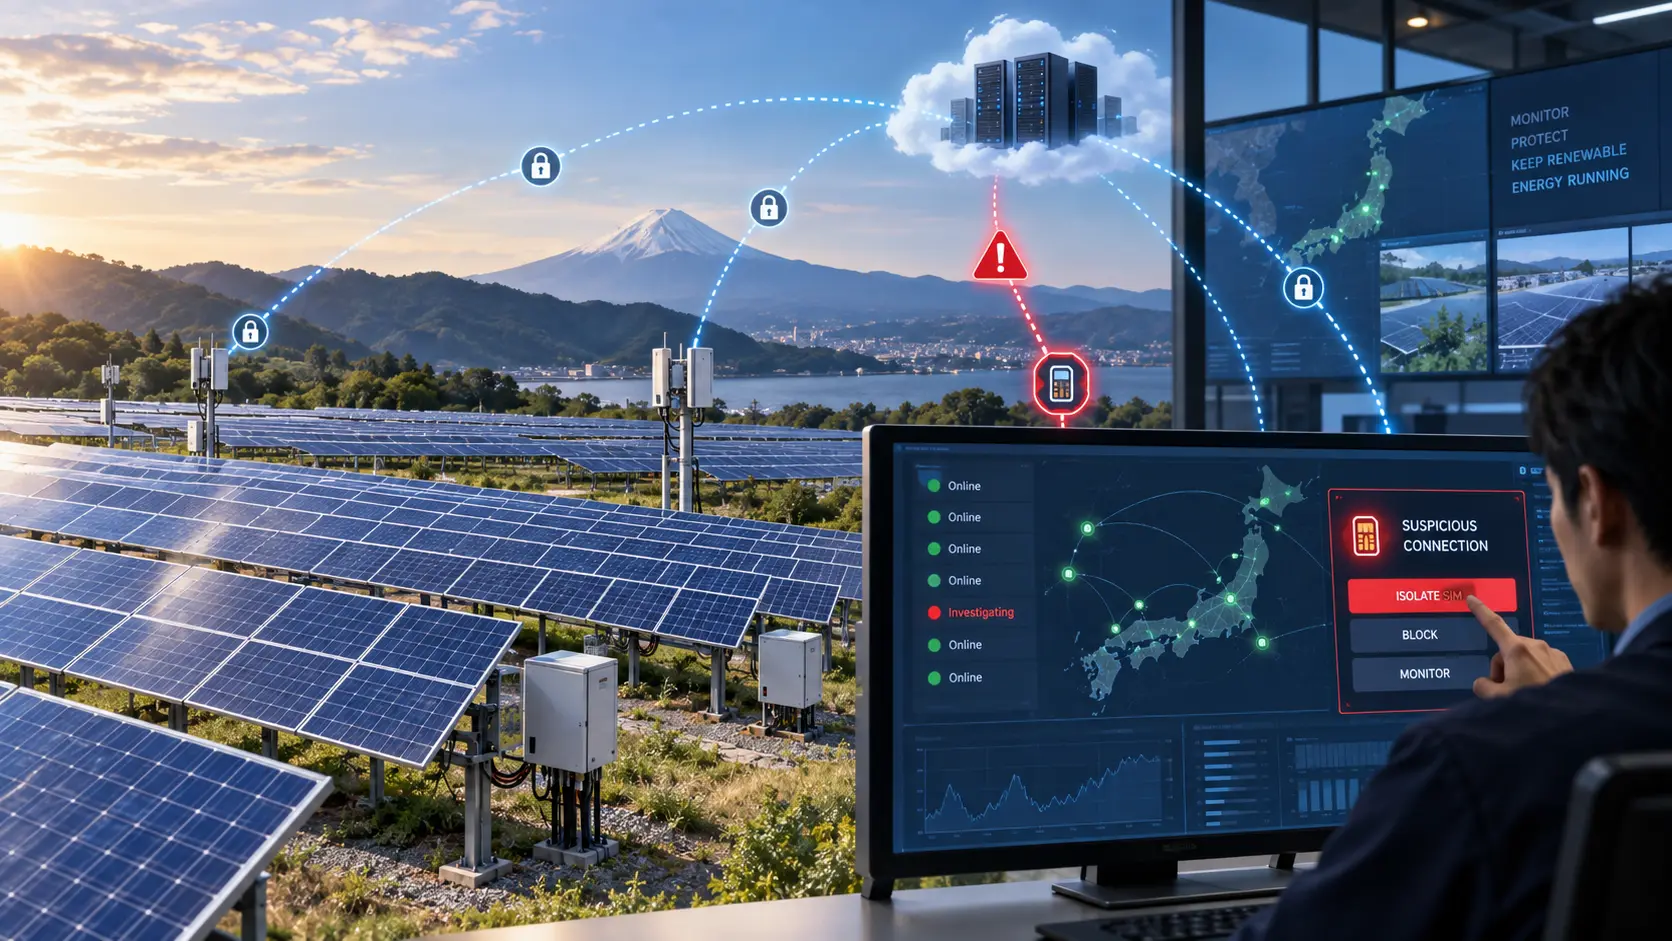
- TESS Engineering und NTT Docomo Business testen die Bedrohungserkennung auf Netzwerkebene und die ferngesteuerte Sperrung von SIM-Karten für die Überwachung von Solarkraftwerken.
- Das Pilotprojekt muss außerdem klären, wie Betreiber den Überblick über eine Anlage behalten, wenn deren Überwachungsverbindung gezielt unterbrochen wird.
Die Fakten
TESS Engineering und NTT Docomo Business teilten am 7. September mit, dass sie in Japan netzwerkbasierte Sicherheitsfunktionen für Kommunikationsverbindungen testen, die zur Fernüberwachung von Solarkraftwerken genutzt werden. TESS setzt dafür eigene, selbst betriebene Anlagen ein, um das System unter realen Betriebsbedingungen zu bewerten.
Im Pilotprojekt kommt docomo business SIGN zum Einsatz, eine IoT-Plattform, die Netzwerkfunktionen als Dienst bereitstellt, den Datenverkehr überwacht, Kommunikationsprotokolle speichert und verdächtige Aktivitäten erkennen kann. Wird eine Bedrohung erkannt, kann die Überwachungszentrale benachrichtigt werden; ein Betreiber kann die Kommunikation der betroffenen SIM aus der Ferne sperren. Die Mitteilung beschreibt die Steuerung der Kommunikationsverbindung, nicht einen Befehl zum Stoppen der Stromerzeugung.
TESS erklärte, bereits Cyberangriffe auf von Kunden bereitgestellte Kommunikationsleitungen beobachtet zu haben, bei denen das Datenverkehrsvolumen anstieg. Docomo zufolge können manche Überwachungsgeräte aufgrund von Hardware- oder Betriebsbeschränkungen nicht ohne Weiteres robuste Sicherheitsfunktionen unterstützen. Die Unternehmen testen die Wirksamkeit und betriebliche Fragen, bevor sie einen umfassenderen Dienst in Erwägung ziehen, der Kommunikationsleitungen und Netzwerkausrüstung abdeckt.
Die Einordnung
Die Bedrohungserkennung ins Netz zu verlagern, bietet TESS eine weitere Möglichkeit, Überwachungsgeräte zu schützen, die selbst keine robusten Sicherheitskontrollen ausführen können. Der Zielkonflikt besteht darin, dass die Sperrung einer verdächtigen SIM zwar bösartigen Datenverkehr stoppen kann, zugleich aber der Überwachungszentrale den Überblick über den betreffenden Standort nimmt, bis die Verbindung wiederhergestellt ist.
Damit ist das Pilotprojekt ebenso ein Betriebstest wie ein Sicherheitstest. TESS muss klären, wer eine Verbindung sperren darf, welche Informationen während der Unterbrechung verfügbar bleiben und wie Mitarbeitende feststellen, ob sie es mit einem Kommunikationsproblem oder mit einem Problem in der Anlage selbst zu tun haben.
Für die Leserinnen und Leser von BTW ist eine Sperrung auf Netzwerkebene nur dann sinnvoll, wenn der Wiederherstellungsprozess ebenso klar geregelt ist. Das Pilotprojekt sollte zeigen, ob TESS eine verdächtige Verbindung isolieren und die Überwachung schnell genug wiederherstellen kann, damit Betreiber den Überblick über das Solarkraftwerk nicht länger als nötig verlieren.
Worauf zu achten ist
Zu beobachten sind Ergebnisse des Pilotprojekts zu erkannten Bedrohungen, unnötigen Sperrungen und der Zeit, die nach der Isolierung einer SIM für die Wiederherstellung der Überwachung benötigt wird. Ein kommerzieller Dienst sollte außerdem festlegen, wer zum Sperren und Wiederherstellen von Verbindungen berechtigt ist und wie Anlagenbetreiber den Überblick behalten, während eine Kommunikationsverbindung untersucht wird.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten