
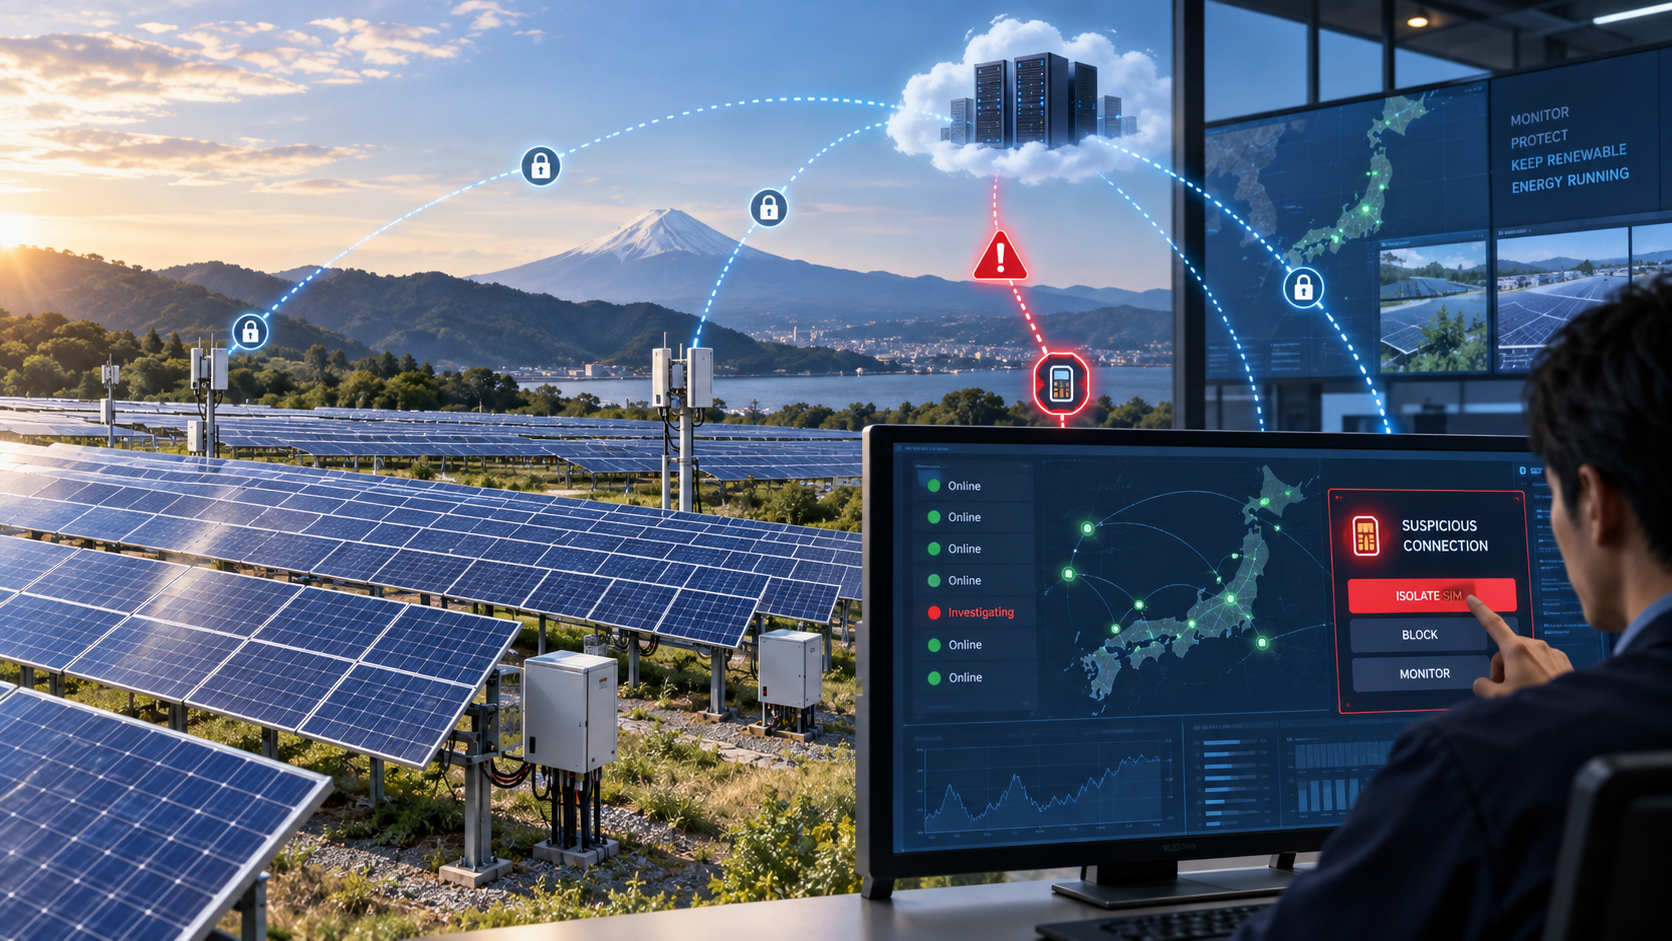
- TESS Engineering et NTT Docomo Business testent la détection des menaces au niveau du réseau et le blocage à distance des SIM pour le suivi de centrales solaires
- Le pilote doit aussi déterminer comment les opérateurs conservent une visibilité sur une centrale lorsque sa connexion de supervision est délibérément interrompue
Les faits
TESS Engineering et NTT Docomo Business ont indiqué le 7 septembre qu’elles testaient un dispositif de sécurité fondé sur le réseau pour les communications utilisées afin de superviser à distance des centrales solaires au Japon. TESS utilise des centrales qu’elle possède et exploite afin d’évaluer le système dans des conditions réelles d’exploitation.
Le pilote utilise docomo business SIGN, une plateforme de réseau IoT en tant que service qui surveille le trafic, conserve les journaux de communication et peut détecter les activités suspectes. Lorsqu’une menace est identifiée, le centre de supervision peut être alerté et un opérateur peut bloquer à distance les communications de la SIM concernée. Le communiqué décrit le contrôle de la liaison de communication, et non une commande visant à arrêter la production d’électricité.
TESS a indiqué avoir déjà observé, sur des lignes de communication fournies par des clients, des cyberattaques ayant accru les volumes de trafic. Docomo a indiqué que certains appareils de supervision ne peuvent pas facilement prendre en charge des fonctions de sécurité robustes en raison de contraintes matérielles ou d’exploitation. Les entreprises testent l’efficacité du dispositif et les aspects opérationnels avant d’envisager un service plus large couvrant les lignes de communication et les équipements réseau.
L’analyse
Intégrer la détection des menaces au réseau offre à TESS un autre moyen de protéger les équipements de supervision qui ne peuvent pas eux-mêmes mettre en œuvre des contrôles de sécurité robustes. La contrepartie est que le blocage d’une SIM suspecte peut interrompre le trafic malveillant, mais aussi faire perdre au centre de supervision sa visibilité sur le site jusqu’au rétablissement de la connexion.
Le pilote constitue donc un test opérationnel autant qu’un test de sécurité. TESS doit savoir qui peut bloquer une connexion, quelles informations restent disponibles pendant l’interruption et comment le personnel détermine s’il fait face à un problème de communication ou à un problème touchant la centrale elle-même.
Pour les lecteurs de BTW, le blocage au niveau du réseau n’est utile que si le processus de rétablissement est tout aussi clair. Le pilote devrait montrer si TESS peut isoler une connexion suspecte et rétablir la supervision assez rapidement pour éviter de laisser les opérateurs sans visibilité sur la centrale solaire plus longtemps que nécessaire.
À surveiller
Il faudra surveiller les résultats du pilote concernant les menaces détectées, les blocages inutiles et le temps nécessaire pour rétablir la supervision après l’isolement d’une SIM. Un service commercial devrait aussi définir qui est autorisé à bloquer et à rétablir les connexions, ainsi que la façon dont les exploitants conservent une visibilité sur leur centrale pendant qu’une liaison de communication fait l’objet d’un examen.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance