
Primäre Domain
Sicherheit
Innerhalb der Facette Primäre Domain bündelt Sicherheit die Berichterstattung nach primärem Themenbereich, sodass Leser einen fokussierten Bereich der Internetinfrastruktur, Governance, Konnektivitätsmärkte oder des digitalen Kapitals verfolgen können. Die Seite führt verwandte Artikel, öffentliche Belege, Institutionen, Unternehmen, Personen, regionale Verflechtungen, operative Abhängigkeiten und Marktkontext zusammen, die sonst über verschiedene Kategorieseiten verstreut wären. Sie erläutert den Themenbereich, die wahrscheinliche Akteursgruppe, den Markt- oder Governance-Kontext und das Quellenmaterial, das Leser beim Vergleich von Signalen heranziehen sollten. Betreiber, Analysten und mit Governance befasste Leser können erkennen, wie derselbe Themenbereich in Ereignissen, Profilen, Marktveränderungen, Belegen aus öffentlichen Quellen, regionalen Abhängigkeiten und langfristigen Infrastrukturentscheidungen immer wieder auftaucht.

Fallakte
Die Signatur stimmte. Die Genehmiger standen nicht darin: RFC 9591
Der Prüfer konnte Nachricht, Gruppenschlüssel und Schnorr-Signatur reproduzierbar verifizieren. Für die Frage, welche Mitglieder den Vorgang freigegeben hatten, reichte derselbe Datensatz nicht. RFC 9591 verdichtet bei FROST mehrere Signaturanteile zu einer konventionellen…
Fallakte
Die Fähigkeitsliste sagte EdDSA – die Kurve blieb offen: RFC 9864
Ein korrekter Algorithmusname kann für eine Auswahl trotzdem unvollständig sein. `EdDSA` verriet nicht, ob Ed25519, Ed448 oder beide verfügbar waren. RFC 9864 verlagert die zwingende Wahl in den Bezeichner. Damit wird Verhandlung genauer, aber der Name beweist weder ausführbaren…

Fallakte
Das Backup stellte den Schlüssel wieder her – und den Stand von gestern: RFC 9802
Zwei Signiergeräte können aus derselben Sicherung starten, das richtige private Schlüsselmaterial besitzen und jeweils eine gültige Signatur erzeugen. Verbrauchen beide denselben Einmalindex, hat die Wiederherstellung dennoch die Sicherheitsannahme gebrochen. RFC 9802 macht HSS…

IETF
Vor dem Senden gehört der Entwurf nur seinem Autor: RFC 9787 und die kryptografische Bindungsgrenze
E-Mail-Sicherheit wird meist am fertigen Versandobjekt diskutiert. RFC 9787 lenkt den Blick auf einen früheren und operativ schwierigeren Zustand: den gespeicherten Entwurf. Solange eine Nachricht noch verändert werden kann, soll ihre Vertraulichkeit nicht vom entfernten…
IETF
Verschlüsselt war die Hülle, nicht automatisch jeder Inhalt: RFC 9787
Ein Mailprogramm zeigt eine Nachricht als Einheit. Kryptografisch kann dieselbe Ansicht mehrere getrennte Objekte enthalten. RFC 9787 erlaubt eine klare Gesamtanzeige, bindet sie aber streng an die zusammenhängenden Schutzschichten um eine Crypto Payload.

Fallakte
Fünf Schreibweisen, ein Objekt: Welche Bytes signiert RFC 9804?
RFC 9804 trennt bei SPKI-S-Expressions lesbare Notation, kanalverträglichen Transport, kanonische Bytes und lokalen Speicher. Ähnlichkeit auf dem Bildschirm erhält jedoch keine Beweiskraft. Wer Signatur, Bedeutung und spätere Erlaubnis nachweisen will, muss jeden Übergang…

Berichte
APNICs Honeynet protokollierte 1,27 Millionen Ereignisse – nicht 1,27 Millionen Angriffe
Ein Vortrag auf der APNIC 62 macht aus einem absichtlich exponierten Server ein nützliches Sicherheitsinstrument. Die Leitkennzahl wechselt jedoch zwischen Angriffen, Angriffsereignissen und Ereignissen. Das sind keine austauschbaren Einheiten.
IETF
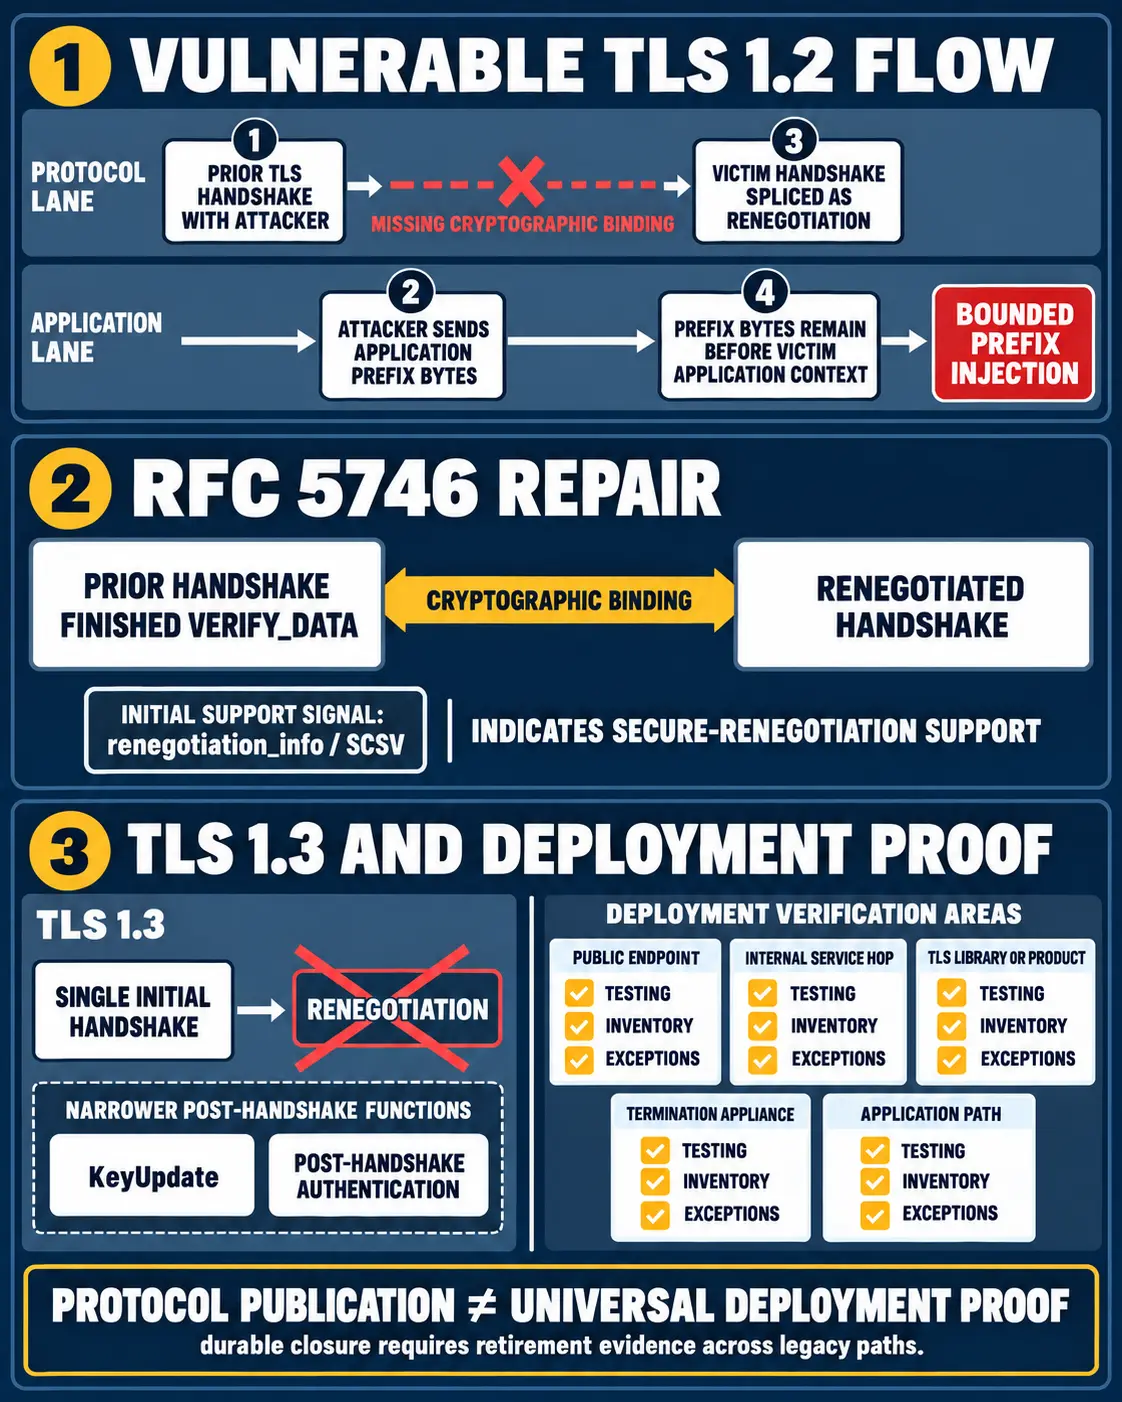
Die Reparatur der TLS-Neuverhandlung behob das Protokoll – nicht den Bereitstellungsnachweis
Die IETF-Reparatur schloss eine konkrete kryptografische Lücke. Sie beweist jedoch nicht, dass jede Bibliothek, jedes Gerät und jeder interne Dienstpfad die unsichere Altlogik tatsächlich aufgegeben hat.

IETF
Der Transform wurde vereinbart. Das Replay war noch nicht verworfen: RFC 9827
RFC 9827 gibt IKEv2 einen breiteren und ehrlicheren Vertrag für Paketfolgenummern. Die gewählte Transform-ID beschreibt Eigenschaften beim Eintritt der Pakete einer Security Association in das Netz. Sie bescheinigt weder die Koordination der Sender noch die Anti-Replay-Policy des…

IETF
Die Protokollzeile war lesbar. Die Befugnis über die Verbindung nicht: RFC 9850
RFC 9850 gibt TLS-Diagnosegeheimnissen eine gemeinsame Syntax. Diese technische Lesbarkeit sagt weder, wer sie einschalten durfte, noch wie weit die Macht jedes Labels reicht oder wann die Verwahrung tatsächlich endet.

IETF
Der Verifier abonnierte Belege, nicht die Entscheidung
Ein IETF-Entwurf macht aus Geräteattestierung einen Ereignisstrom. Die Beobachtung rückt näher an die Veränderung; Messung, Übertragung, Bewertung, Autorisierung und Wirkung bleiben dennoch getrennte Tatsachen.

IETF
Frische Entropie kam in die Sitzung; die Erholung braucht weiterhin Belege in beide Richtungen
Das gewöhnliche TLS-1.3-KeyUpdate entwickelt eine bereits bestehende Geheimniskette weiter. Der Entwurf zu Extended Key Update schlägt einen neuen Schlüsselaustausch innerhalb einer laufenden Sitzung vor. Damit entsteht eine Chance zur Erholung nach einer Kompromittierung – aber…
Fallakte
Der Parametersatz war verifizierbar. Der Signaturzustand nicht: RFC 9858
RFC 9858 erweitert HSS/LMS um neue Hash- und Sicherheitsparameter. Die Zustandsabhängigkeit bleibt jedoch bestehen. Ein Prüfer kann eine Signatur mathematisch bestätigen, aber daraus nicht ableiten, dass Parallelprozesse, Wiederherstellungen oder eine zweite Appliance niemals…

Globale Cloud-Dienste-Trends
Let’s Encrypt: 99,21 Prozent der Ausstellung sind kein Marktanteil im Betrieb
Eine neue Untersuchung von IP-Zertifikaten zeigt starke Konzentration. Ihre veröffentlichten Auswertungen machen zugleich deutlich, wie sehr das Ergebnis von der Zähleinheit abhängt.

Globale Cloud-Dienste-Trends
Cloudflares alte Post-Quanten-API bleibt erreichbar, ändert aber keine Einstellung mehr
Automatische Auswahl und erlaubte Algorithmen sind getrennte Stellgrößen. Für bestehende Skripte zählt damit nicht nur, ob die alte Schnittstelle noch existiert.
Asien-Pazifik Nationale Telekommunikation
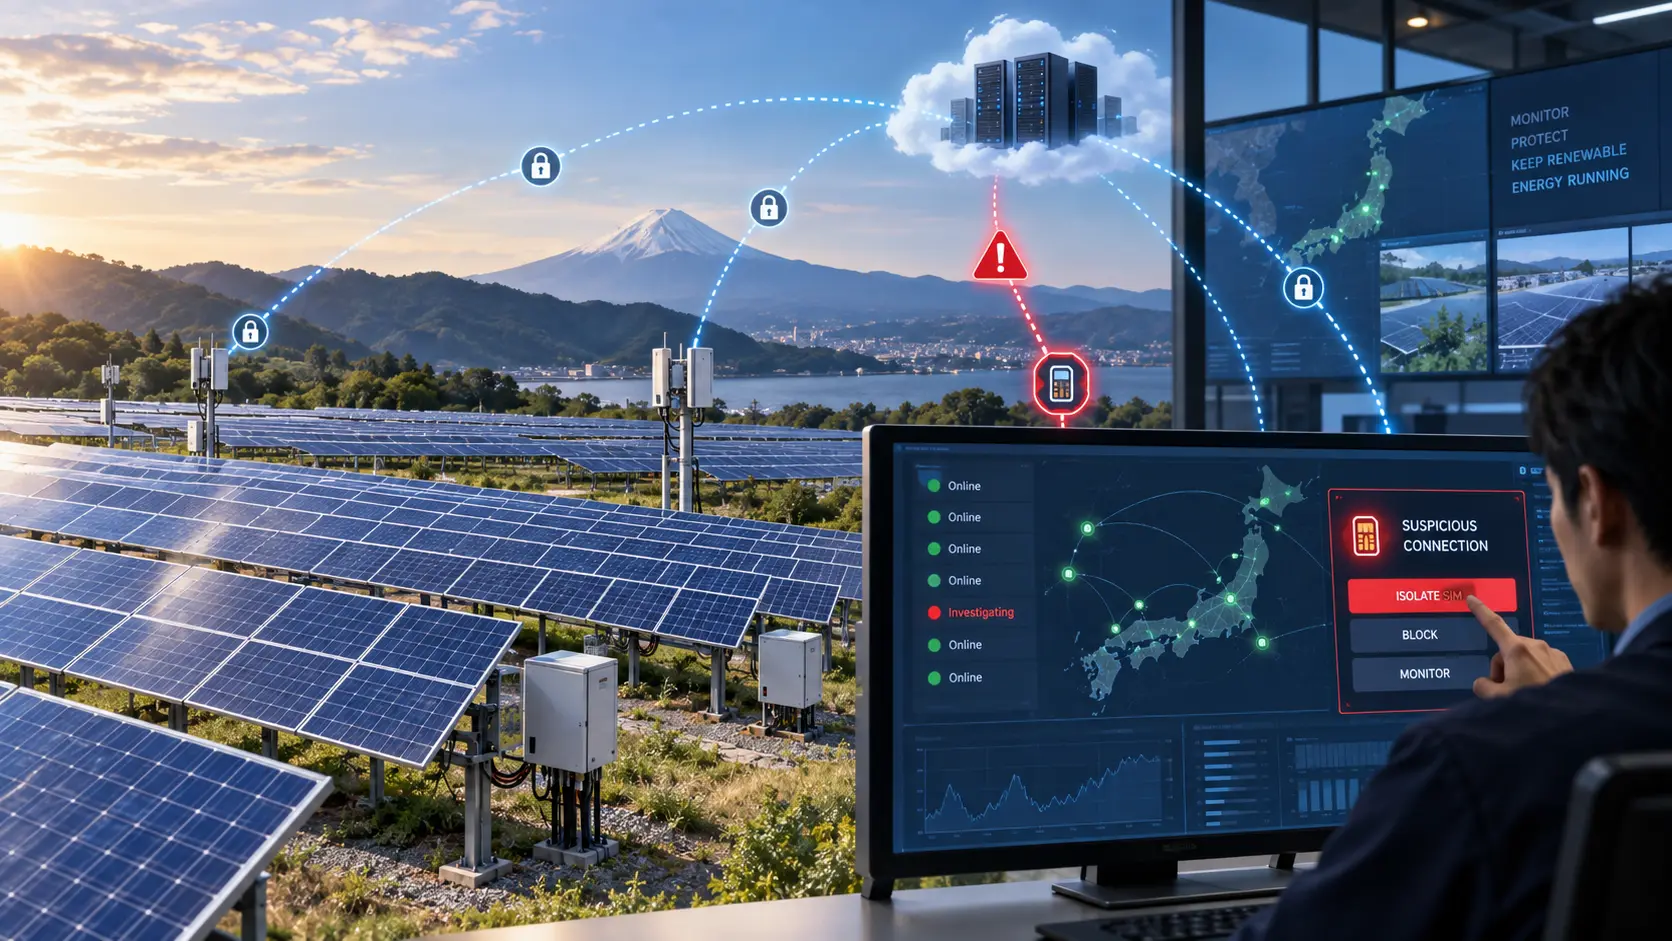
TESS und Docomo prüfen die Sicherheit der Solaranlagenüberwachung
TESS kann verdächtigen SIM-Datenverkehr aus der Ferne sperren. Das Pilotprojekt prüft, wie Solaranlagen bei unterbrochener Verbindung weiter überwacht werden.

Institutionelle Trends in Europa und dem Nahen Osten
ENISA bestätigt manuelle CRA-Meldungen beim Plattformstart
ENISA startet die CRA-Meldeplattform am 11. September ohne API; Hersteller müssen Pflichtmeldungen manuell über die Plattformoberfläche einreichen.

IETF
Die Konfigurationsfreiheit endet nicht zufällig am CDN-Loop-Feld
Ein Kunde kann über seine Anwendung verfügen, ohne jedes Schutzsignal auf ihrem Weg verändern zu dürfen. Bei CDN-Loop treffen lokale Gestaltungsfreiheit, gemeinsame Fehlerbegrenzung und begrenzte Beweiskraft unmittelbar aufeinander.
IETF
Wer beendet die alte Gerätezuordnung im Captive Portal?
Eine Adresse lässt sich neu vergeben, während ein anderer Teil des Zugangssystems noch die vorige Sitzung kennt. Die Zuständigkeit für diesen Übergang entscheidet darüber, ob eine Gerätekennung weiterhin das richtige Gerät bezeichnet.

IETF
Die Kurzfassung darf die Testbedingungen nicht verlieren
Eine Leistungszahl wird entscheidungsfähig, wenn sie verständlich ist. Sie wird nicht belastbarer, wenn beim Kürzen die Sicherheitskonfiguration verschwindet, unter der sie gemessen wurde.