
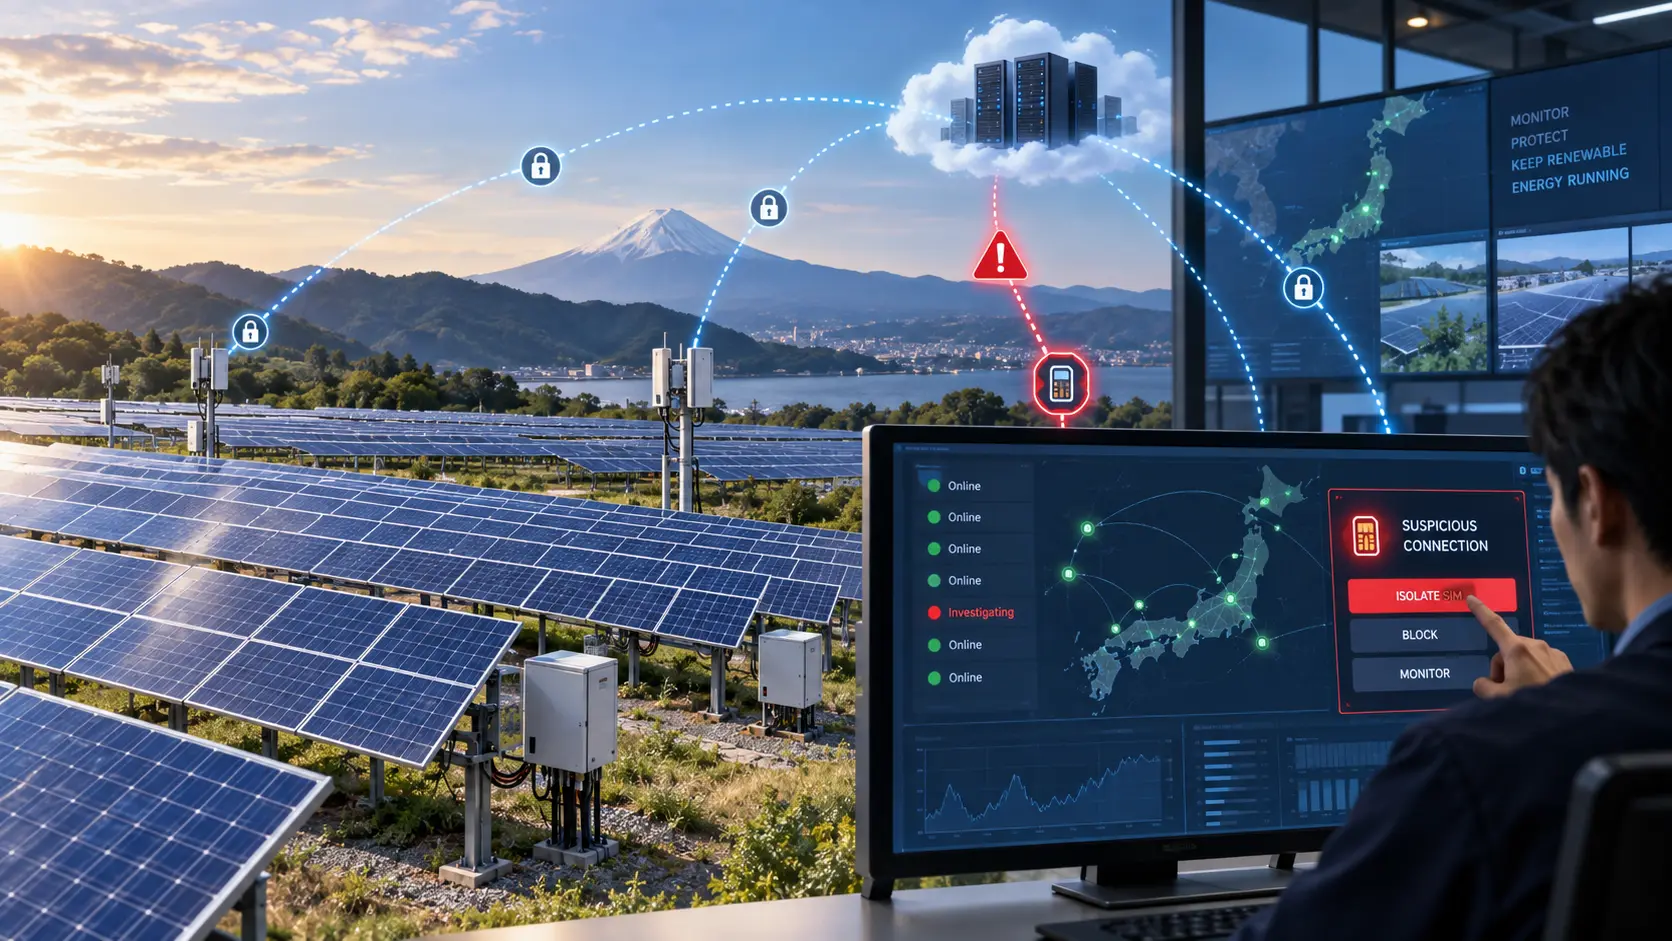
- TESS Engineering y NTT Docomo Business están probando la detección de amenazas a nivel de red y el bloqueo remoto de SIM para la monitorización de plantas solares
- El piloto también debe determinar cómo mantienen los operadores la visibilidad de una planta cuando se corta deliberadamente su conexión de monitorización
Los hechos
TESS Engineering y NTT Docomo Business dijeron el 7 de septiembre que están probando seguridad basada en la red para las comunicaciones utilizadas para monitorizar a distancia plantas de energía solar en Japón. TESS utiliza plantas que posee y opera para evaluar el sistema en condiciones reales de funcionamiento.
El piloto utiliza docomo business SIGN, una plataforma de red como servicio para IoT que supervisa el tráfico, conserva registros de comunicaciones y puede detectar actividad sospechosa. Cuando se identifica una amenaza, se puede notificar al centro de monitorización y un operador puede bloquear a distancia las comunicaciones de la SIM afectada. El comunicado describe el control del enlace de comunicaciones, no una orden para detener la generación de electricidad.
TESS dijo que anteriormente había observado ciberataques contra líneas de comunicaciones proporcionadas por clientes y que esos ataques habían aumentado el volumen de tráfico. Docomo indicó que algunos dispositivos de monitorización no pueden admitir fácilmente funciones de seguridad robustas debido a limitaciones de hardware u operativas. Las empresas están evaluando la eficacia y los aspectos operativos antes de plantearse un servicio más amplio que abarque las líneas de comunicaciones y los equipos de red.
La evaluación
Situar la detección de amenazas en la red ofrece a TESS otra forma de proteger equipos de monitorización que no pueden ejecutar por sí mismos controles de seguridad robustos. La contrapartida es que bloquear una SIM sospechosa puede detener el tráfico malicioso, pero también puede dejar al centro de monitorización sin visibilidad de ese emplazamiento hasta que se restablezca la conexión.
Esto convierte el piloto en una prueba operativa además de una prueba de seguridad. TESS necesita saber quién puede bloquear una conexión, qué información sigue disponible durante la interrupción y cómo confirma el personal si se trata de un problema de comunicaciones o de un problema en la propia planta.
Para los lectores de BTW, el bloqueo a nivel de red solo resulta útil si el proceso de recuperación es igual de claro. El piloto debería mostrar si TESS puede aislar una conexión sospechosa y restablecer la monitorización con suficiente rapidez para evitar que los operadores se queden sin visibilidad de la planta solar durante más tiempo del necesario.
Qué vigilar
Habrá que prestar atención a los resultados del piloto sobre las amenazas detectadas, los bloqueos innecesarios y el tiempo necesario para restablecer la monitorización después de aislar una SIM. Un servicio comercial también debería definir quién está autorizado para bloquear y restablecer conexiones, y cómo mantienen los operadores de la planta la visibilidad mientras se investiga un enlace de comunicaciones.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance