Resumo
- TESS Engineering e NTT Docomo Business estão testando detecção de ameaças em nível de rede e bloqueio remoto de SIM para o monitoramento de usinas solares
- O piloto também precisa estabelecer como os operadores mantêm a visibilidade de uma usina quando sua conexão de monitoramento é interrompida deliberadamente
O fato
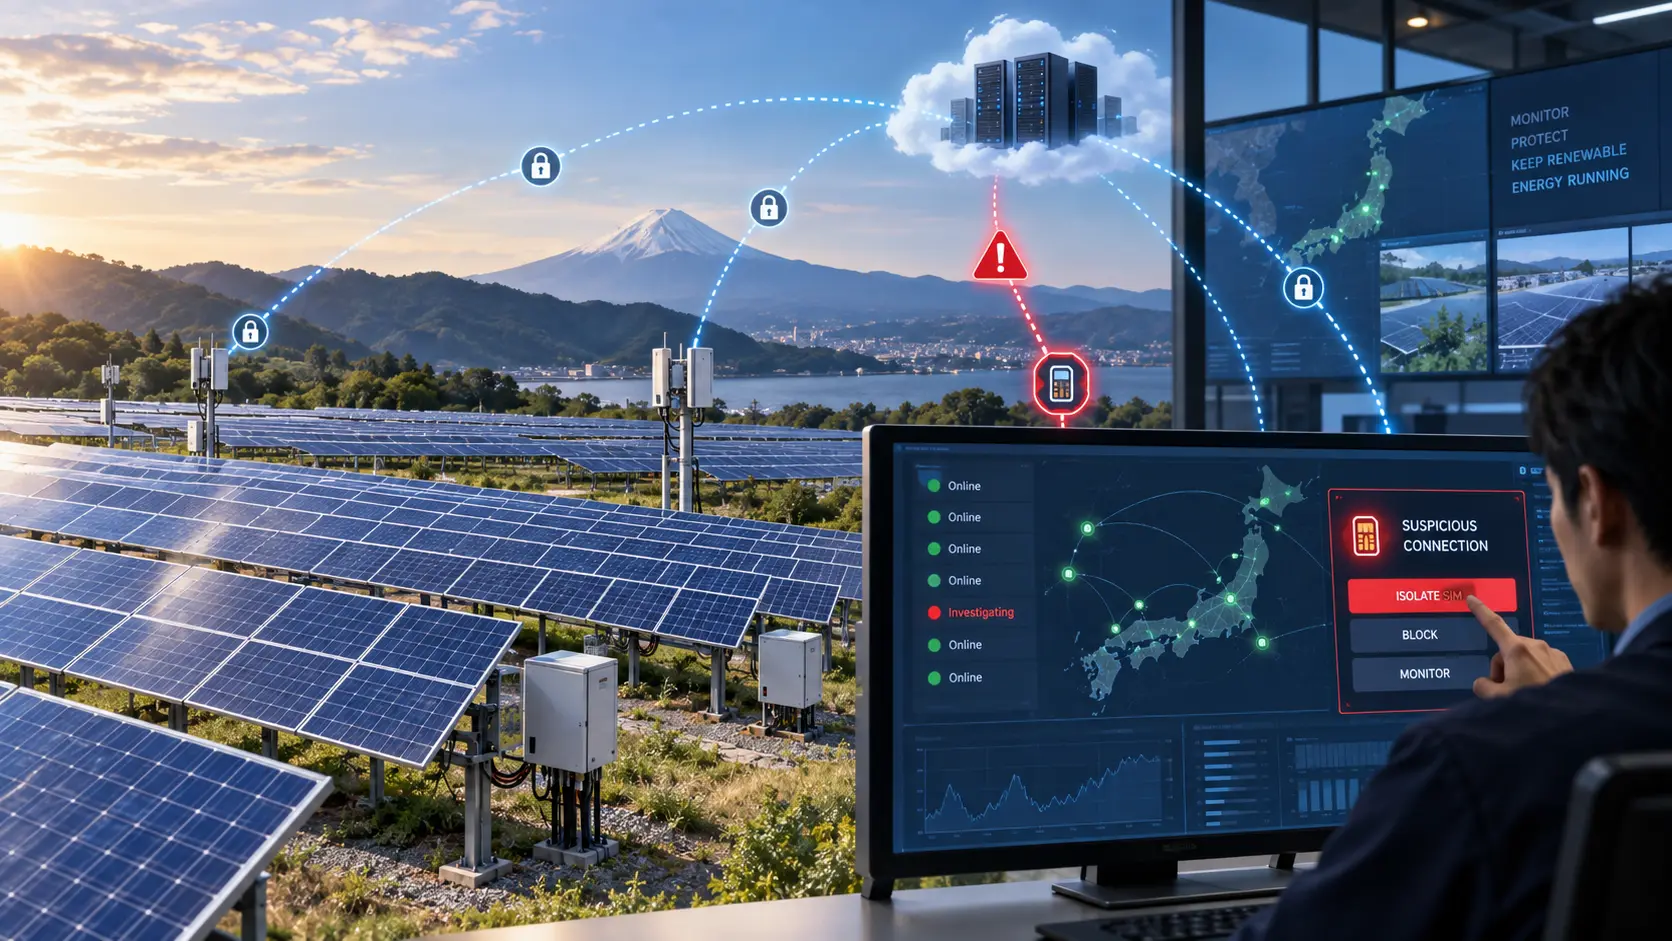
TESS Engineering e NTT Docomo Business informaram, em 7 de setembro, que estão testando segurança em nível de rede para as comunicações usadas no monitoramento remoto de usinas solares no Japão. A TESS está usando usinas que possui e opera para avaliar o sistema em condições reais de operação.
O piloto usa docomo business SIGN, uma plataforma de rede como serviço para IoT que monitora o tráfego, mantém registros de comunicação e pode detectar atividades suspeitas. Quando uma ameaça é identificada, o centro de monitoramento pode receber uma notificação, e um operador pode bloquear remotamente as comunicações do SIM afetado. O comunicado descreve o controle da conexão de comunicação, e não um comando para interromper a geração de eletricidade.
A TESS afirmou que já observou ciberataques em linhas de comunicação fornecidas por clientes e que esses ataques elevaram o volume de tráfego. A Docomo afirmou que alguns dispositivos de monitoramento não conseguem incorporar facilmente recursos robustos de segurança devido a limitações de hardware ou de operação. As empresas estão testando a eficácia e examinando questões operacionais antes de considerar um serviço mais amplo que abranja linhas de comunicação e equipamentos de rede.
A avaliação
Implementar a detecção de ameaças na rede oferece à TESS outra forma de proteger equipamentos de monitoramento que não conseguem executar controles robustos de segurança por conta própria. Em contrapartida, bloquear um SIM suspeito pode interromper o tráfego malicioso, mas também pode deixar o centro de monitoramento sem visibilidade daquela instalação até que a conexão seja restabelecida.
Isso faz do piloto um teste operacional, além de um teste de segurança. A TESS precisa saber quem pode bloquear uma conexão, quais informações continuam disponíveis durante a interrupção e como a equipe confirma se está lidando com um problema de comunicação ou com um problema na própria usina.
Para os leitores da BTW, o bloqueio em nível de rede só é útil se o processo de recuperação for igualmente claro. O piloto deve mostrar se a TESS consegue isolar uma conexão suspeita e restaurar o monitoramento com rapidez suficiente para evitar que os operadores fiquem sem visibilidade da usina solar por mais tempo do que o necessário.
O que acompanhar
Acompanhe os resultados do piloto sobre ameaças detectadas, bloqueios desnecessários e o tempo necessário para restaurar o monitoramento depois que um SIM for isolado. Um serviço comercial também deve definir quem tem autorização para bloquear e restabelecer conexões e como os operadores da usina mantêm a visibilidade enquanto uma conexão de comunicação estiver sob investigação.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance