
Zusammenfassung
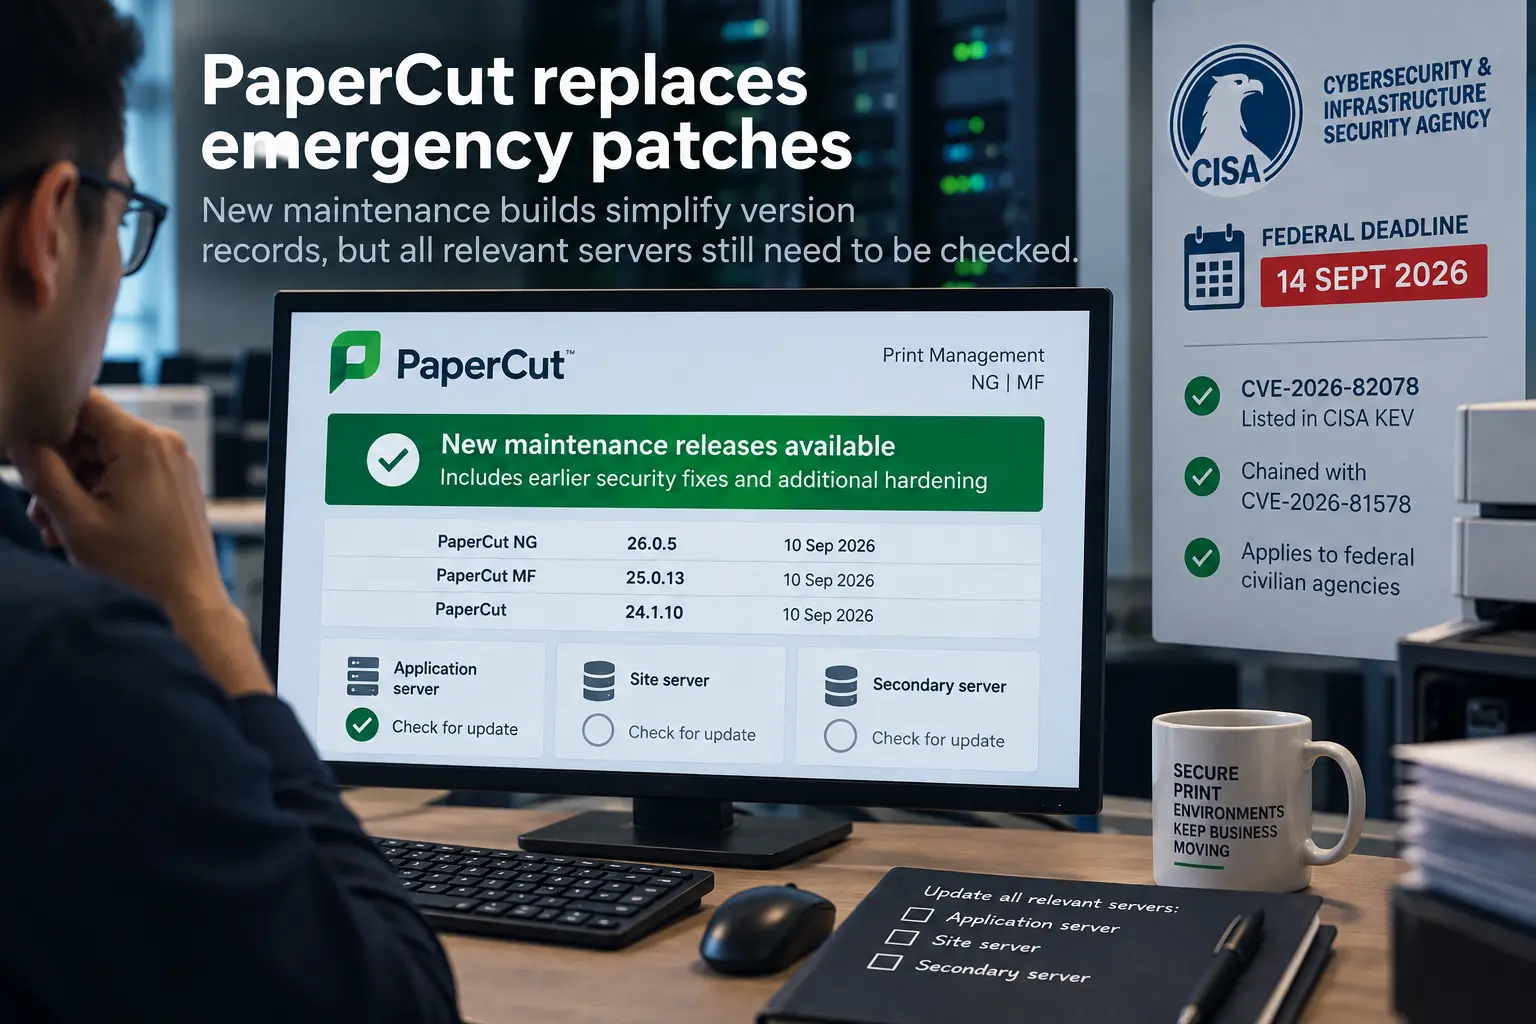
- PaperCut veröffentlichte am 10. September die Versionen 26.0.5, 25.0.13 und 24.1.10 und überführte damit frühere Sicherheitskorrekturen in reguläre Wartungsversionen
- PaperCut zufolge bietet Emergency Patch Release 3 bereits Schutz, während die betreffenden Anwendungs-, Standort- und Sekundärserver weiterhin vollständig erfasst werden müssen
Die Fakten
PaperCut veröffentlichte am 10. September die NG- und MF-Versionen 26.0.5, 25.0.13 und 24.1.10 und überführte damit Korrekturen aus früheren Notfallpatches in reguläre Wartungsversionen. Die Veröffentlichungen erfolgten vor der von CISA für den 14. September gesetzten Behebungsfrist für zivile Bundesbehörden der Vereinigten Staaten zu CVE-2026-82078. Laut PaperCut kann CVE-2026-82078 mit CVE-2026-81578 zu einer Angriffskette verknüpft werden.
PaperCut zufolge sollten Kunden, die noch Emergency Patch Release 1 oder 2 einsetzen, sofort aktualisieren. Systeme mit Emergency Patch Release 3 sind bereits gegen die in der Sicherheitsmitteilung beschriebenen Probleme geschützt und können im Rahmen ihres regulären Aktualisierungsplans auf die Wartungsversionen wechseln.
Die früheren Notfall-Builds behielten ihre ursprünglichen Versionsnummern bei. Deshalb konnte die produktinterne Meldung von PaperCut gepatchte Server nicht von ungepatchten unterscheiden. Die neuen Wartungsversionen haben eigene Versionsnummern. PaperCut weist außerdem darauf hin, dass die betreffenden Standort- und Sekundärserver aktualisiert werden müssen; die Benutzer-Clientsoftware von PaperCut ist von dieser Sicherheitsmitteilung nicht betroffen.
Die Einordnung
Die Einführung der Notfallpatches durch PaperCut führte zu einem unübersichtlichen Dokumentationsproblem. Da die Notfall-Builds ihre ursprünglichen Versionsnummern behielten, konnten zwei Server dieselbe Version anzeigen, obwohl sie unterschiedliche Notfallpatches erhalten hatten. Nach drei Veröffentlichungen in kurzer Folge liefert ein Ticket mit dem bloßen Vermerk „gepatcht“ dem nächsten Administrator nicht genügend Informationen.
Die Wartungsversionen vom 10. September erleichtern die Nachverfolgung, da nun jeder unterstützte Versionszweig eine eindeutige Versionsnummer hat. Doch die Prüfung des Hauptanwendungsservers ist nur ein Teil der Aufgabe. Auch Standort- und Sekundärserver müssen im Aktualisierungsprotokoll erfasst sein; andernfalls kann eine Installation weiterhin Systeme mit unklarem Status enthalten.
Für BTW-Leser bedeutet das: Teams können nun Server, die noch dringend geschützt werden müssen, von solchen unterscheiden, auf denen bereits Emergency Patch Release 3 läuft und die auf ein reguläres Wartungsupdate warten. Eine Versionsdokumentation für jeden einzelnen Server macht diesen Unterschied deutlich und verhindert, dass ein geschütztes System allein deshalb als ungepatcht gilt, weil noch seine ältere Versionsnummer sichtbar ist.
Worauf zu achten ist
Zu beobachten ist der Wechsel von den Notfallpatches zu den neuen Wartungsversionen auf Anwendungs-, Standort- und Sekundärservern. Als aussagekräftige Evidenz wird eine Dokumentation der gesamten Installation dienen, aus der hervorgeht, welche Systeme aktuelle Wartungsversionen ausführen, welche weiterhin durch Emergency Patch Release 3 geschützt sind und welche noch dringend Aufmerksamkeit erfordern.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten