Resumo
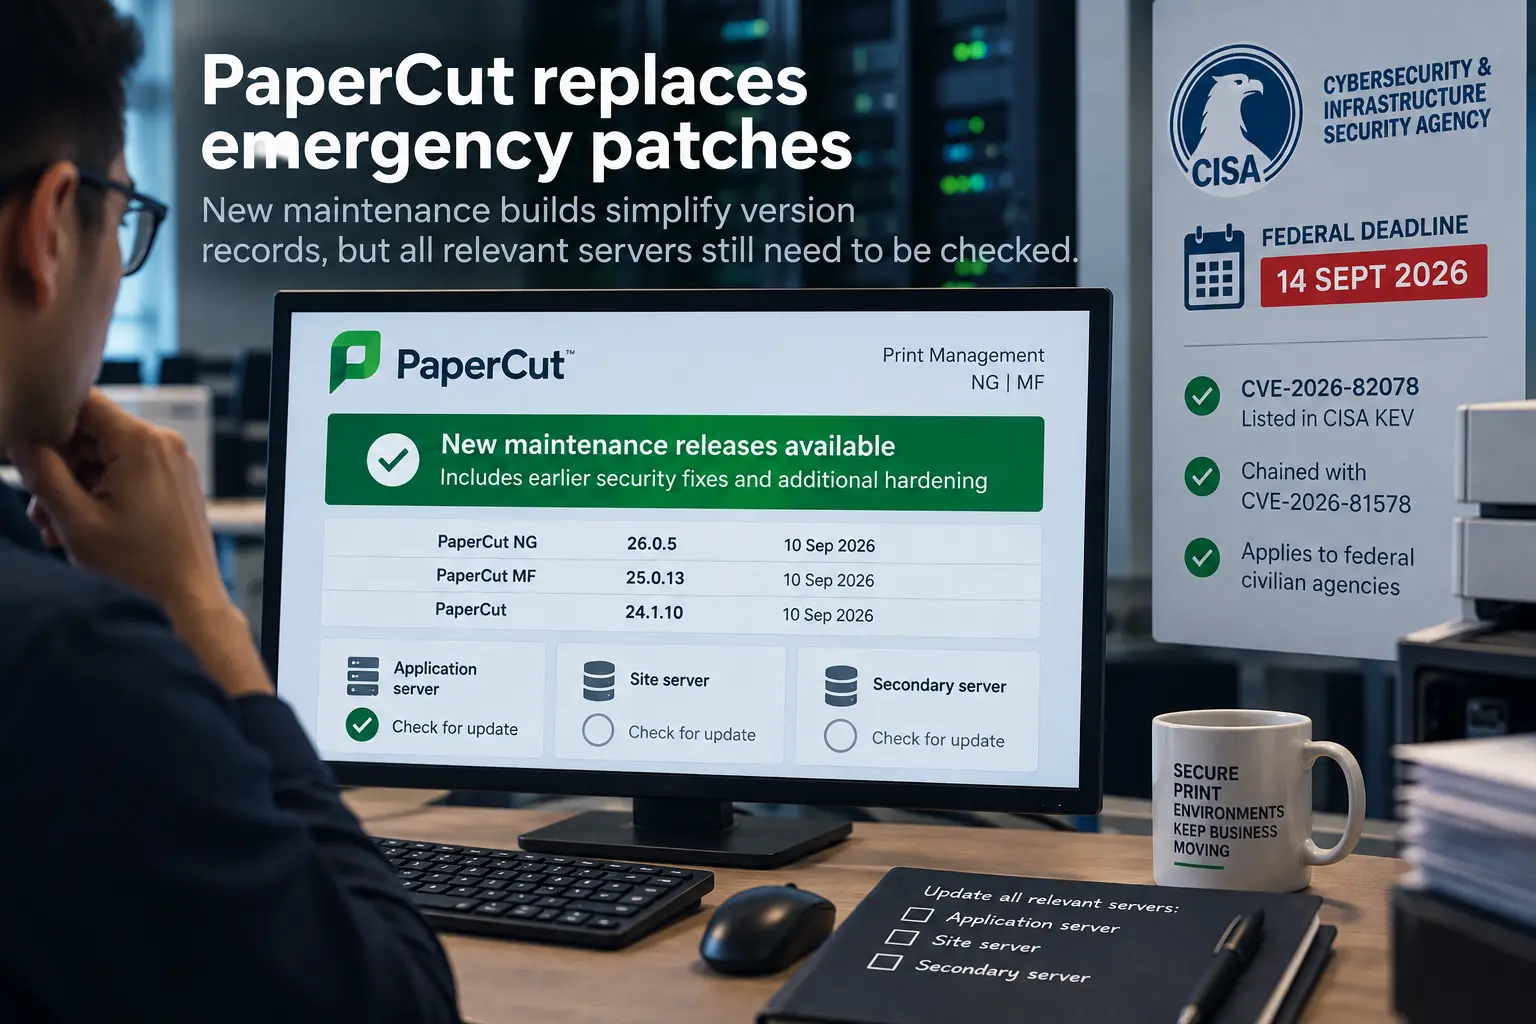
- PaperCut lançou as versões 26.0.5, 25.0.13 e 24.1.10 em 10 de setembro, incorporando às compilações regulares de manutenção correções de segurança antes distribuídas emergencialmente
- PaperCut afirma que o Emergency Patch Release 3 já oferece proteção, enquanto os servidores relevantes de aplicação, de site e secundários ainda precisam ser incluídos no controle
O fato
PaperCut lançou, para NG e MF, as versões 26.0.5, 25.0.13 e 24.1.10 em 10 de setembro, incorporando às versões regulares de manutenção as correções antes distribuídas em atualizações emergenciais. Os lançamentos ocorreram antes do prazo de 14 de setembro estabelecido pela CISA para que as agências civis federais dos Estados Unidos corrigissem a CVE-2026-82078, que, segundo a PaperCut, pode ser encadeada com a CVE-2026-81578.
PaperCut afirma que os clientes que ainda usam o Emergency Patch Release 1 ou o Emergency Patch Release 2 devem atualizar imediatamente. Os sistemas que executam o Emergency Patch Release 3 já estão protegidos contra os problemas descritos no aviso e podem migrar para as versões de manutenção conforme o cronograma normal de atualização.
As compilações emergenciais anteriores mantiveram seus números de versão originais, o que impedia que o aviso exibido no próprio produto da PaperCut distinguisse servidores corrigidos de não corrigidos. As novas versões de manutenção têm números próprios. PaperCut também afirma que os servidores relevantes de site e secundários precisam ser atualizados; o software cliente destinado aos usuários não é afetado por este aviso.
A avaliação
A distribuição emergencial da PaperCut criou um problema incômodo de controle de registros. Como as compilações emergenciais mantiveram o número de versão original, dois servidores podiam exibir a mesma versão mesmo que tivessem recebido correções emergenciais diferentes. Depois de três lançamentos em rápida sucessão, um chamado que diga apenas "corrigido" não fornece informações suficientes ao próximo administrador.
As compilações de manutenção de 10 de setembro facilitam esse controle, porque cada linha ainda suportada agora tem um número de versão claro. Mas verificar o servidor principal da aplicação é apenas parte do trabalho. Os servidores de site e secundários também precisam constar no registro de atualização; caso contrário, uma implantação ainda pode conter máquinas cuja situação não esteja clara.
Para os leitores da BTW, as equipes agora podem separar os servidores que ainda precisam de proteção urgente daqueles que já executam o Emergency Patch Release 3 e aguardam uma atualização de manutenção de rotina. Um registro da compilação de cada servidor torna essa distinção clara e evita classificar um sistema protegido como não corrigido apenas porque seu número de versão anterior ainda está visível.
O que acompanhar
Acompanhe a migração das correções emergenciais para as novas compilações de manutenção nos servidores de aplicação, de site e secundários. A evidência útil será um registro de toda a implantação que mostre quais máquinas executam as versões de manutenção atuais, quais continuam protegidas pelo Emergency Patch Release 3 e quais ainda exigem atenção urgente.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance