
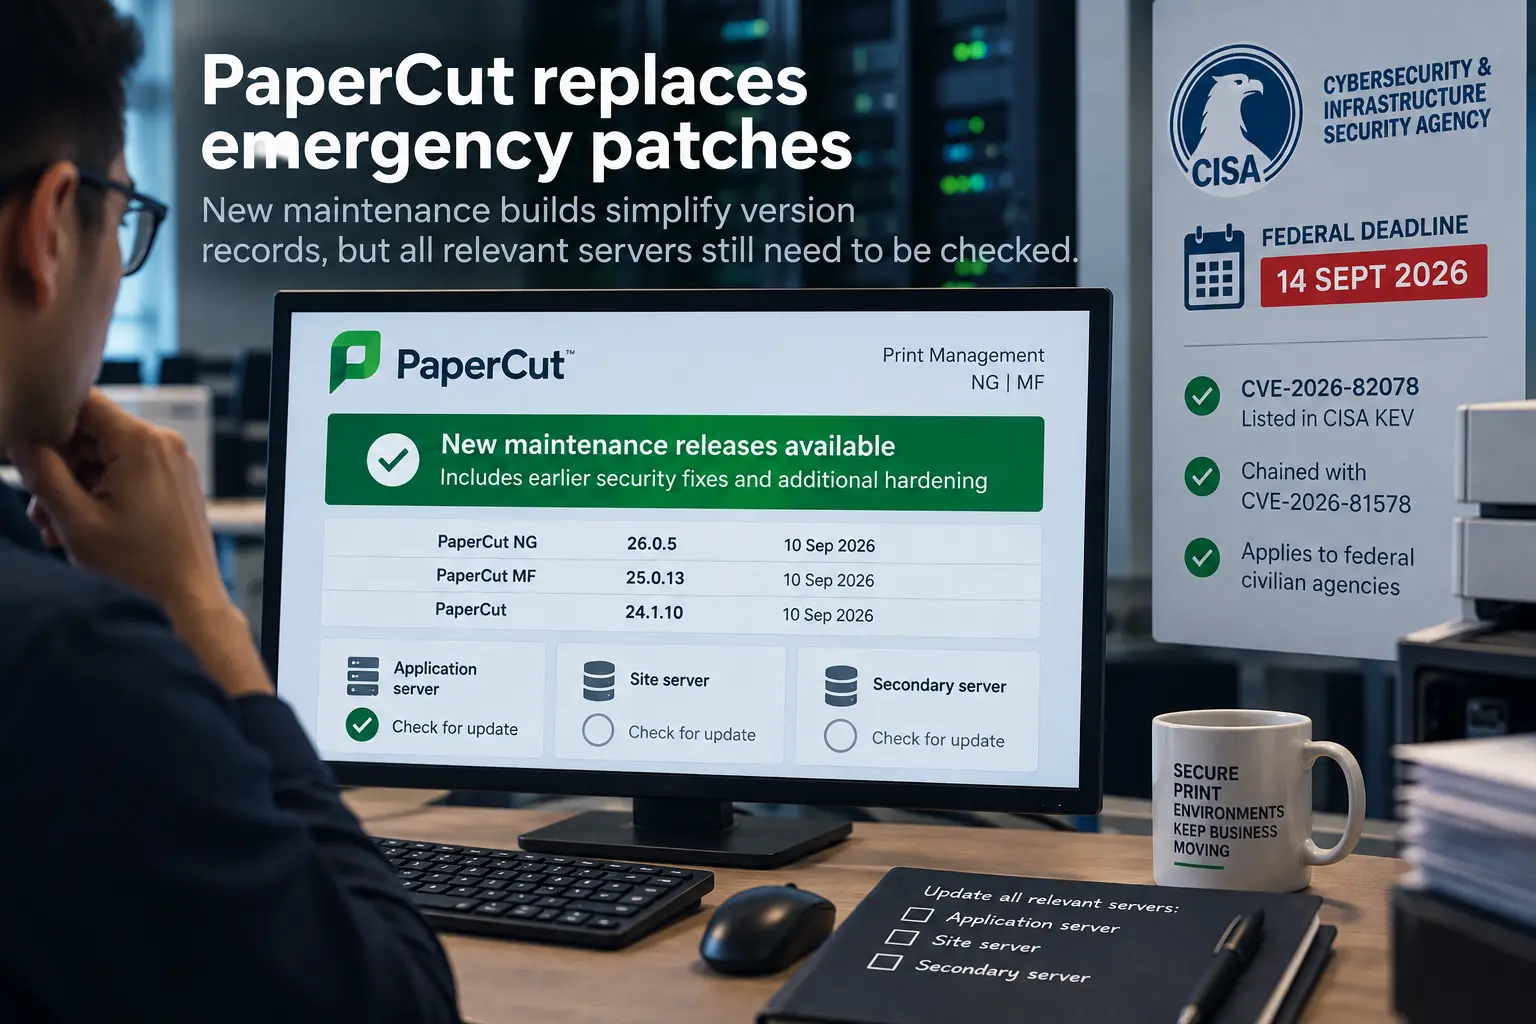
- PaperCut lanzó las versiones 26.0.5, 25.0.13 y 24.1.10 el 10 de septiembre e integró correcciones de seguridad anteriores en compilaciones ordinarias de mantenimiento
- PaperCut afirma que Emergency Patch Release 3 ya ofrece protección, aunque aún deben tenerse en cuenta los servidores pertinentes de aplicaciones, de sitio y secundarios
Los hechos
PaperCut lanzó el 10 de septiembre las versiones 26.0.5, 25.0.13 y 24.1.10 de NG y MF e integró en compilaciones ordinarias de mantenimiento las correcciones de sus anteriores parches de emergencia. Los lanzamientos se produjeron antes del plazo de remediación del 14 de septiembre fijado por CISA para las agencias civiles federales de Estados Unidos en relación con CVE-2026-82078, que, según PaperCut, puede encadenarse con CVE-2026-81578.
PaperCut afirma que los clientes que sigan utilizando Emergency Patch Release 1 o 2 deben actualizar de inmediato. Los sistemas que ejecutan Emergency Patch Release 3 ya están protegidos frente a los problemas descritos en el aviso y pueden pasar a las versiones de mantenimiento dentro de su calendario habitual de actualizaciones.
Las compilaciones de emergencia anteriores conservaron sus números de versión originales, lo que impedía que la notificación del propio producto de PaperCut distinguiera los servidores parcheados de los que no lo estaban. Las nuevas versiones de mantenimiento cuentan con números de versión propios. PaperCut también señala que deben actualizarse los servidores de sitio y secundarios pertinentes; su software cliente para usuarios no se ve afectado por este aviso.
El análisis
El despliegue de emergencia de PaperCut generó un problema engorroso de registro. Como las compilaciones de emergencia conservaron el número de versión original, dos servidores podían mostrar la misma versión aunque hubieran recibido parches de emergencia distintos. Tras tres lanzamientos en rápida sucesión, una incidencia que solo indique «parcheado» no proporciona suficiente información al administrador que se haga cargo después.
Las compilaciones de mantenimiento del 10 de septiembre simplifican esa tarea porque cada rama con soporte dispone ahora de un número de versión claro. Pero comprobar el servidor principal de aplicaciones es solo una parte del trabajo. Los servidores de sitio y secundarios también deben figurar en el registro de actualización; de lo contrario, un despliegue puede seguir incluyendo máquinas cuyo estado no esté claro.
Para los lectores de BTW, los equipos pueden ahora distinguir los servidores que aún necesitan protección urgente de aquellos que ya ejecutan Emergency Patch Release 3 y están pendientes de una actualización ordinaria de mantenimiento. Un registro de la compilación de cada servidor deja clara esa diferencia y evita considerar sin parchear un sistema protegido solo porque todavía muestra su número de versión anterior.
Qué vigilar
Conviene vigilar la transición de los parches de emergencia a las nuevas compilaciones de mantenimiento en los servidores de aplicaciones, de sitio y secundarios. La evidencia útil será un registro de todo el despliegue que muestre qué máquinas ejecutan las versiones de mantenimiento actuales, cuáles siguen protegidas por Emergency Patch Release 3 y cuáles aún requieren atención urgente.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance