
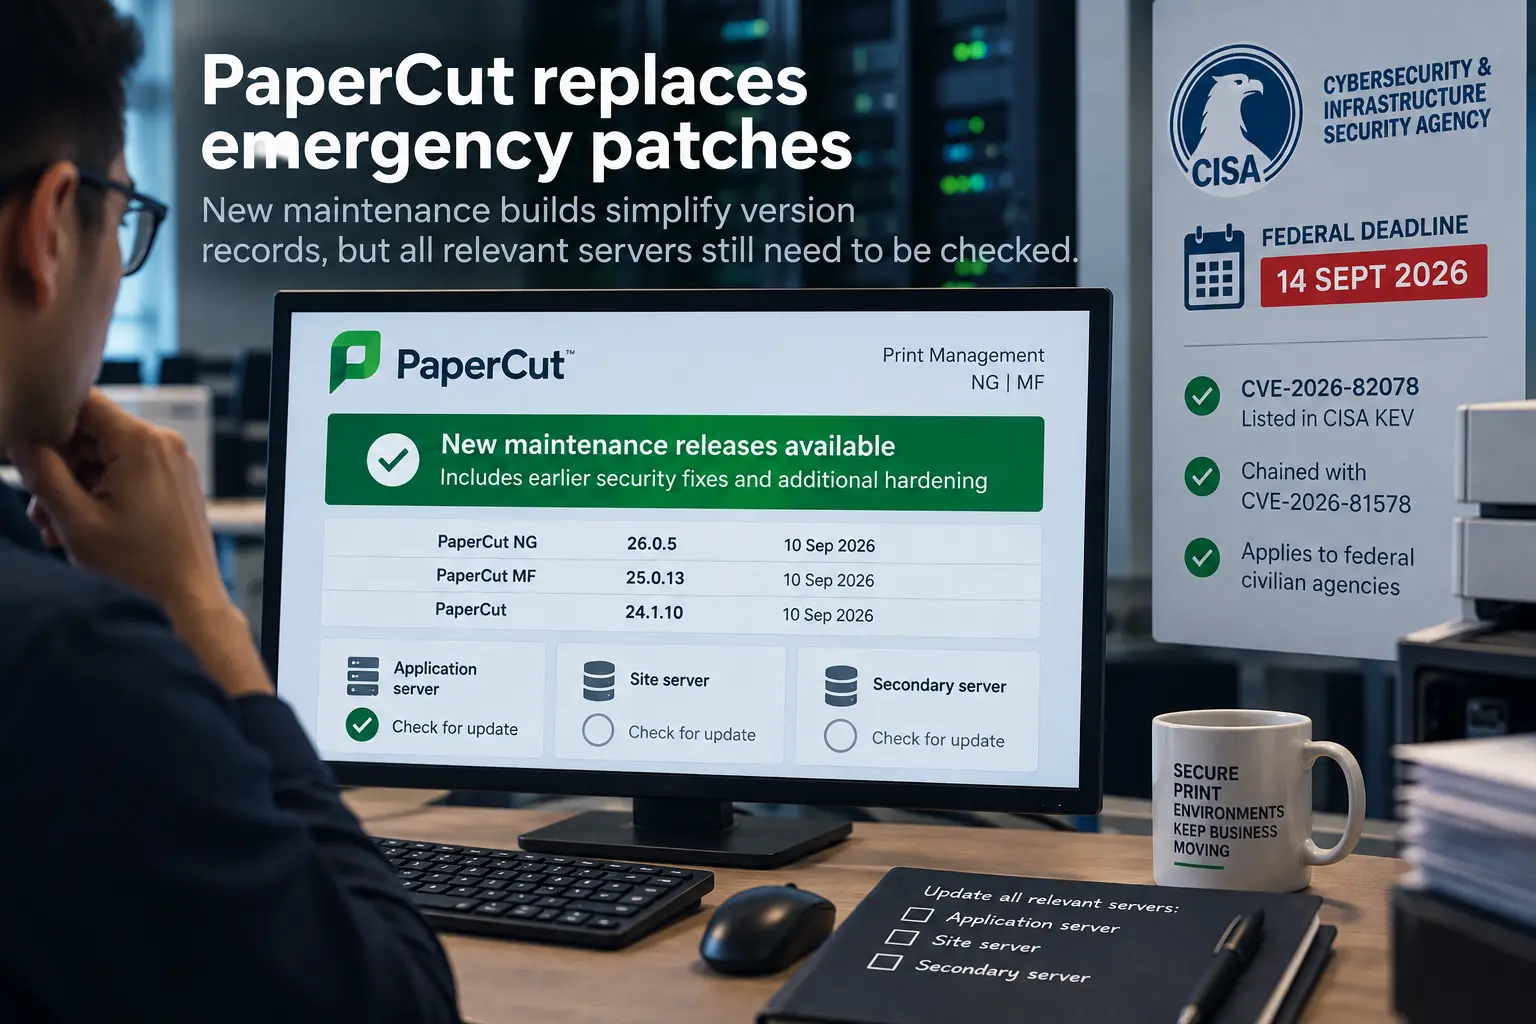
- PaperCut a publié les versions 26.0.5, 25.0.13 et 24.1.10 le 10 septembre, intégrant les précédents correctifs de sécurité à des versions de maintenance régulières
- PaperCut indique qu’Emergency Patch Release 3 assure déjà une protection, tandis que les serveurs d’application, de site et secondaires concernés doivent encore être pris en compte
Les faits
PaperCut a publié le 10 septembre les versions NG et MF 26.0.5, 25.0.13 et 24.1.10, en intégrant aux versions de maintenance régulières les correctifs de ses précédentes versions d’urgence. Ces versions ont été publiées avant l’échéance de remédiation du 14 septembre fixée par la CISA pour les agences civiles fédérales des États-Unis concernant la vulnérabilité CVE-2026-82078, qui, selon PaperCut, peut être exploitée en chaîne avec CVE-2026-81578.
PaperCut indique que les clients qui utilisent encore Emergency Patch Release 1 ou Emergency Patch Release 2 doivent effectuer la mise à jour immédiatement. Les systèmes exécutant Emergency Patch Release 3 sont déjà protégés contre les problèmes décrits dans l’avis et peuvent passer aux versions de maintenance selon leur calendrier habituel de mise à jour.
Les précédentes versions d’urgence avaient conservé leurs numéros de version d’origine, ce qui empêchait la notification intégrée au produit PaperCut de distinguer les serveurs corrigés de ceux qui ne l’étaient pas. Les nouvelles versions de maintenance disposent de leurs propres numéros de version. PaperCut précise également que les serveurs de site et secondaires concernés doivent être mis à jour; son logiciel client destiné aux utilisateurs n’est pas concerné par cet avis.
L’analyse
Le déploiement en urgence de PaperCut a créé un problème délicat de tenue des registres. Puisque les versions d’urgence avaient conservé le numéro de version d’origine, deux serveurs pouvaient afficher la même version même s’ils avaient reçu des correctifs d’urgence différents. Après trois publications rapprochées, un ticket indiquant simplement « corrigé » ne fournit pas assez d’informations à l’administrateur suivant.
Les versions de maintenance du 10 septembre simplifient ce suivi, car chaque branche prise en charge possède désormais un numéro de version clairement identifiable. Mais vérifier le serveur d’application principal ne constitue qu’une partie du travail. Les serveurs de site et secondaires doivent eux aussi figurer dans le registre des mises à jour, faute de quoi un déploiement peut encore comprendre des machines dont l’état reste incertain.
Pour les lecteurs de BTW, les équipes peuvent désormais distinguer les serveurs qui nécessitent encore une protection urgente de ceux qui exécutent déjà Emergency Patch Release 3 et attendent une mise à jour de maintenance courante. Un registre des versions, serveur par serveur, rend cette distinction claire et évite de considérer un système protégé comme non corrigé simplement parce que son ancien numéro de version reste visible.
À surveiller
Surveillez le passage des correctifs d’urgence aux nouvelles versions de maintenance sur les serveurs d’application, de site et secondaires. La preuve utile sera un registre couvrant l’ensemble du déploiement et indiquant quelles machines utilisent les versions de maintenance actuelles, lesquelles restent protégées par Emergency Patch Release 3 et lesquelles nécessitent encore une intervention urgente.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance