
Кратко
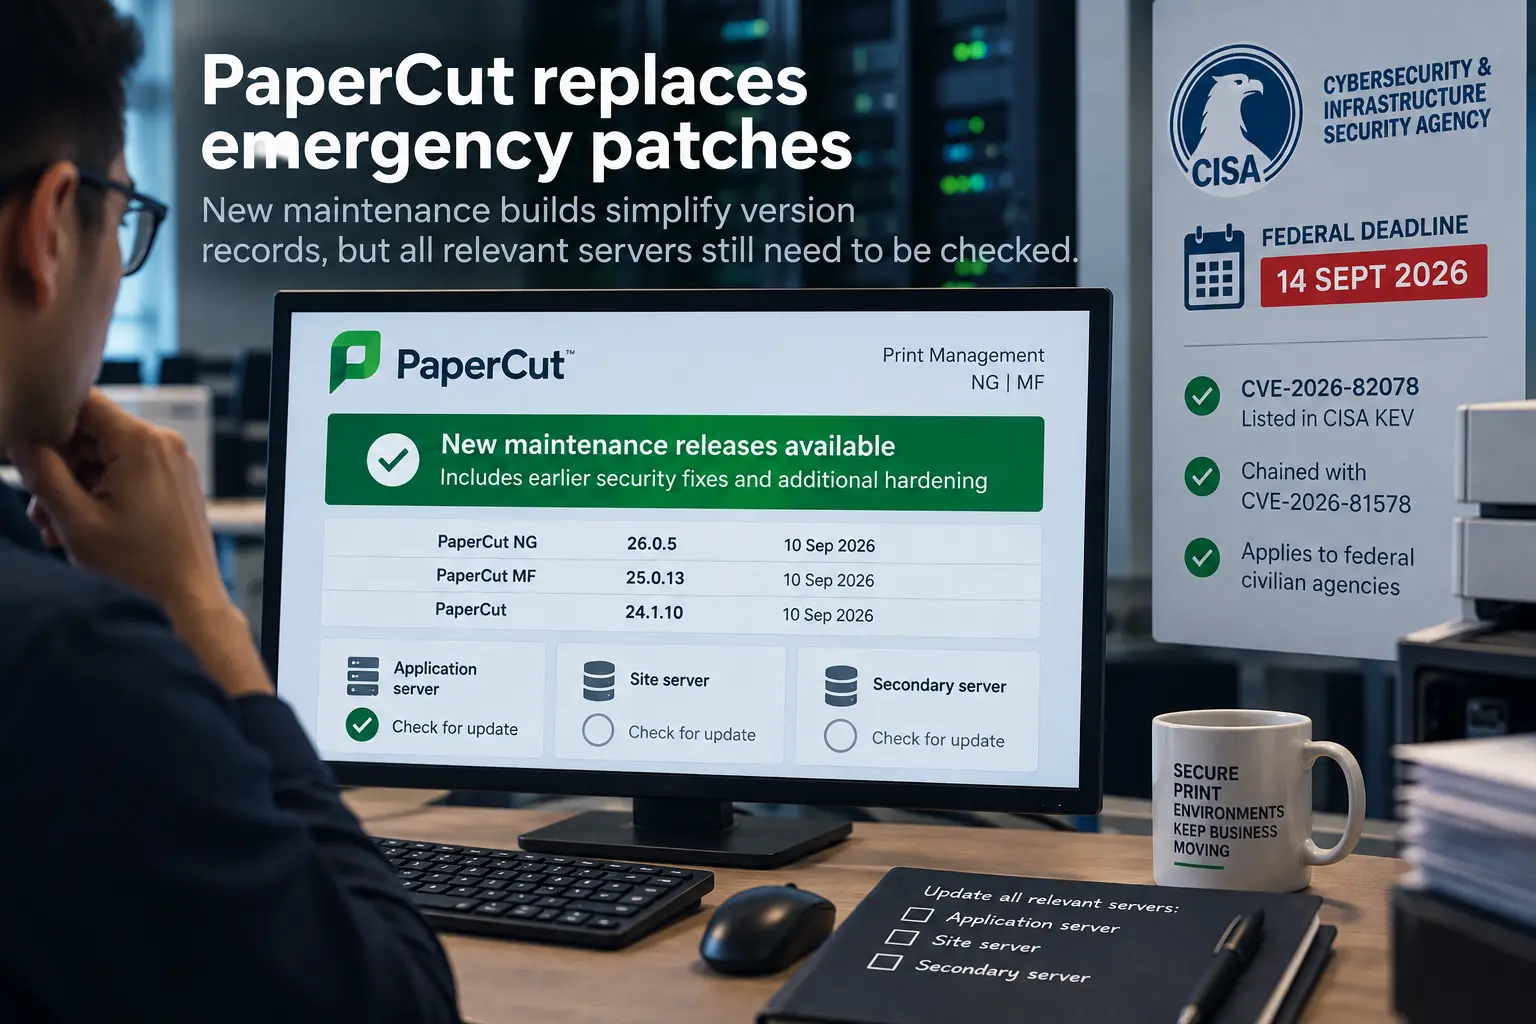
- 10 сентября PaperCut выпустила версии 26.0.5, 25.0.13 и 24.1.10, перенеся ранее выпущенные исправления безопасности в штатные сборки обновлений
- По данным PaperCut, Emergency Patch Release 3 уже обеспечивает защиту, однако соответствующие серверы приложений, серверы площадок и вторичные серверы всё равно необходимо включить в учёт
Факт
10 сентября PaperCut выпустила для NG и MF версии 26.0.5, 25.0.13 и 24.1.10, перенеся исправления из более ранних экстренных патчей в штатные сборки обновлений. Релизы вышли до 14 сентября — даты, которую CISA установило для федеральных гражданских ведомств США как срок устранения CVE-2026-82078. По заявлению PaperCut, эту уязвимость можно объединить в цепочку эксплуатации с CVE-2026-81578.
PaperCut сообщает, что клиентам, всё ещё использующим Emergency Patch Release 1 или Emergency Patch Release 2, следует немедленно обновить системы. Системы с Emergency Patch Release 3 уже защищены от проблем, описанных в бюллетене безопасности, и могут перейти на штатные релизы по обычному графику обновлений.
В более ранних экстренных сборках сохранялись исходные номера версий, поэтому встроенное уведомление PaperCut не позволяло отличить серверы с установленными исправлениями от серверов без них. У новых штатных релизов собственные номера версий. PaperCut также указывает, что соответствующие серверы площадок и вторичные серверы необходимо обновить; описанные в бюллетене проблемы не затрагивают клиентское ПО PaperCut для пользователей.
Оценка
Экстренное распространение обновлений PaperCut осложнило учёт. Поскольку экстренные сборки сохраняли исходные номера версий, два сервера могли показывать одну и ту же версию, даже если получили разные экстренные патчи. После трёх релизов, быстро последовавших друг за другом, одной отметки «патч установлен» в заявке недостаточно, чтобы следующий администратор понял фактический статус системы.
Штатные сборки от 10 сентября упрощают проверку, поскольку у каждой поддерживаемой ветки теперь есть собственный номер версии. Но проверка основного сервера приложений — лишь часть работы. Серверы площадок и вторичные серверы также должны быть отражены в журнале обновлений, иначе в развёртывании могут остаться машины с неясным статусом.
Для читателей BTW практический вывод таков: команды теперь могут отличать серверы, которым всё ещё срочно требуется защита, от серверов, на которых уже установлен Emergency Patch Release 3 и которые ожидают планового перехода на штатный релиз. Реестр установленных сборок по каждому серверу делает это различие очевидным и помогает не принять защищённую систему за систему без исправления только потому, что она всё ещё показывает прежний номер версии.
За чем следить
Следите за переходом с экстренных патчей на новые штатные сборки на серверах приложений, серверах площадок и вторичных серверах. Полезным подтверждением станет единый реестр по всему развёртыванию, где указано, какие серверы работают на актуальных штатных релизах, какие остаются защищёнными благодаря Emergency Patch Release 3, а какие всё ещё требуют срочного внимания.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров