
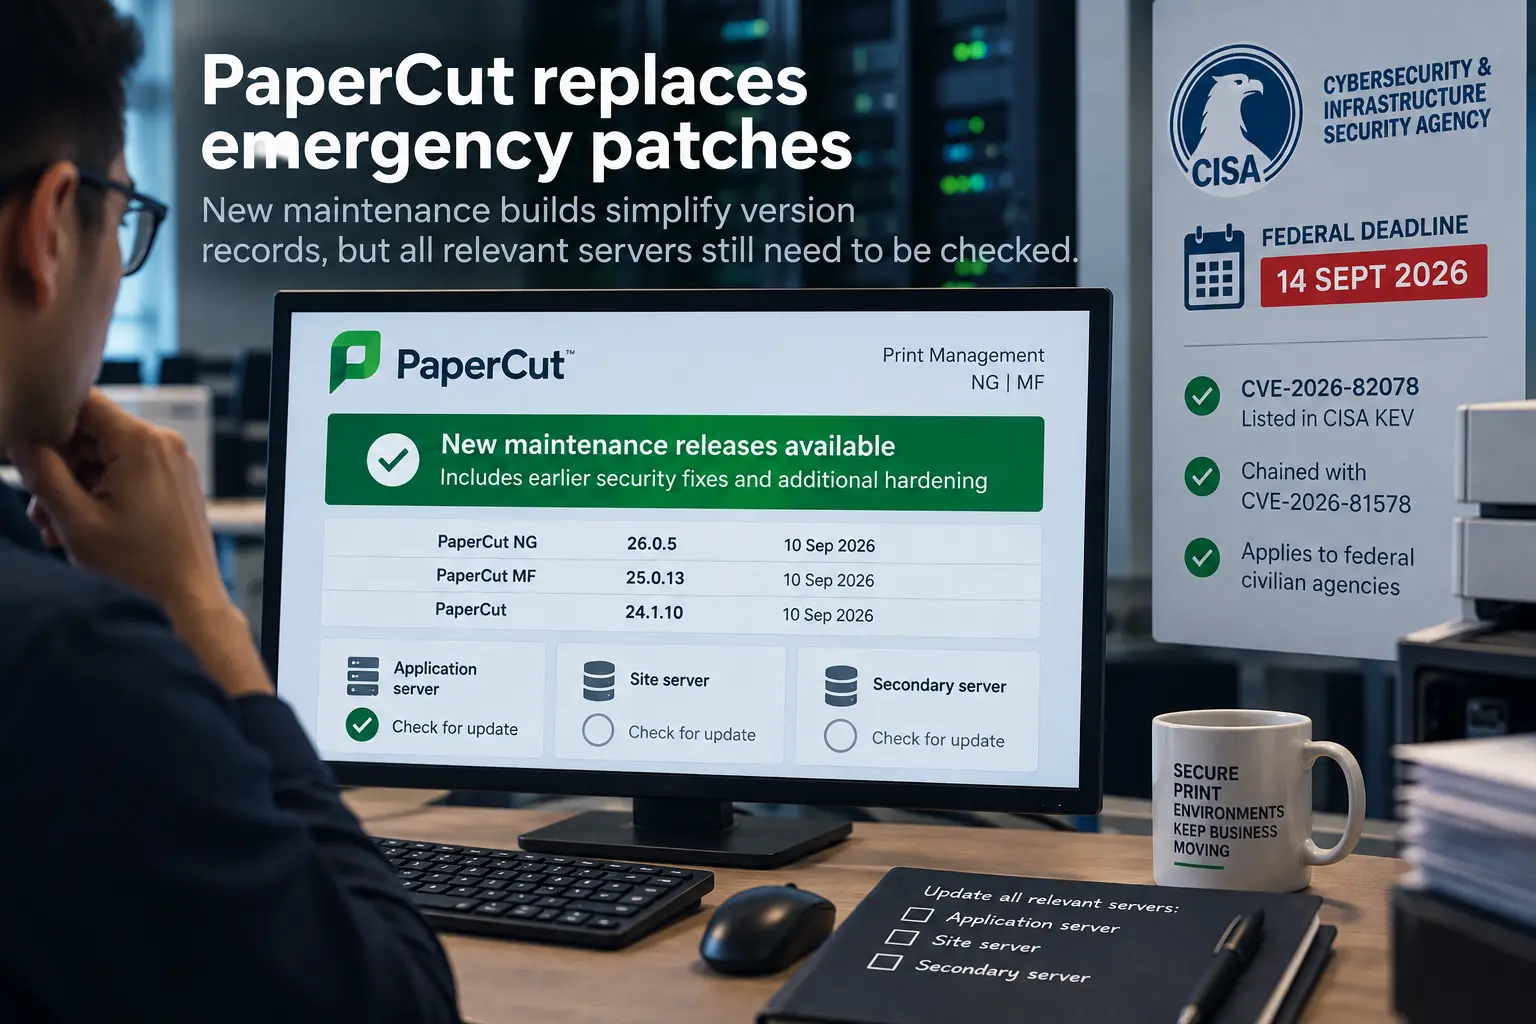
- PaperCut は9月10日、バージョン26.0.5、25.0.13、24.1.10を公開し、それ以前のセキュリティ修正を通常の保守ビルドに組み込んだ
- PaperCut によれば、Emergency Patch Release 3 を適用済みのシステムはすでに保護されている一方、対象となるアプリケーション、サイト、セカンダリの各サーバーも漏れなく把握する必要がある
事実
PaperCut は9月10日、NG と MF のバージョン26.0.5、25.0.13、24.1.10を公開し、以前の緊急パッチに含まれていた修正を通常の保守ビルドへ移した。これらのリリースは、CISA が CVE-2026-82078 について米国の連邦文民機関に設定した9月14日の是正期限より前に公開された。PaperCut は、CVE-2026-82078 を CVE-2026-81578 と連鎖させることができるとしている。
PaperCut は、Emergency Patch Release 1 または 2 をまだ使用している顧客に、直ちに更新するよう求めている。Emergency Patch Release 3 が適用されたシステムは、このセキュリティ勧告に記載された問題に対してすでに保護されており、通常の更新スケジュールに沿って保守リリースへ移行できる。
以前の緊急ビルドは元のバージョン番号のままだったため、PaperCut の製品内通知では、パッチ適用済みのサーバーと未適用のサーバーを区別できなかった。新しい保守リリースには、それぞれ固有のバージョン番号がある。PaperCut はまた、対象となるサイトサーバーとセカンダリサーバーも更新する必要があるとしている。ユーザークライアントソフトウェアは、このセキュリティ勧告の対象ではない。
評価
PaperCut による緊急パッチの展開は、記録管理上の厄介な問題を生んだ。緊急ビルドが元のバージョン番号のままだったため、異なる緊急パッチが適用されていても、2台のサーバーが同じバージョンを表示することがあった。短期間に3回のリリースが相次いだ後では、単に「パッチ適用済み」と記した作業チケットだけでは、次の管理者に十分な情報が伝わらない。
9月10日の保守ビルドにより、サポート対象の各ブランチには明確なバージョン番号が付いたため、状況を把握しやすくなった。ただし、メインのアプリケーションサーバーを確認することは、作業の一部にすぎない。サイトサーバーとセカンダリサーバーも更新記録に含めなければ、導入環境には状態が不明なマシンが残る可能性がある。
BTW の読者にとっては、緊急の保護がなお必要なサーバーと、Emergency Patch Release 3 をすでに適用し、通常の保守アップグレードを待っているサーバーを、チームが区別できるようになった。サーバーごとのビルド記録により、この違いが明確になり、古いバージョン番号がまだ表示されているという理由だけで、保護済みのシステムをパッチ未適用と扱うことを避けられる。
今後の注目点
アプリケーション、サイト、セカンダリの各サーバーで、緊急パッチから新しい保守ビルドへの移行がどう進むかを注視する必要がある。有用な証拠となるのは、どのマシンが現行の保守リリースを使用し、どれが Emergency Patch Release 3 によって引き続き保護され、どれがなお緊急対応を必要としているかを示す、導入環境全体の記録だ。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加