
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.

IETF
Die Routing-Policy kann sich trotz gleicher SR-Algorithm-Nummer ändern
RFC 9933 transportiert eine SR-Algorithm-Kennung in PCEP. Bei Flexible Algorithms ist diese Kennung jedoch nur ein Verweis: Welche Route tatsächlich entsteht, entscheidet die gewinnende FAD samt Metrik, Geltungsbereich, Topologiestand und Auswertungsregeln.
Berichte
APNIC meldet 60 verteilte und 23 eingesetzte Atlas-Sonden. Es fehlt die Kohorte
Eine Sonde im Karton ist eine Aussicht auf Messdaten. Erst wenn sie Verbindung aufnimmt, verfügbar bleibt und eine Lücke im Netzbild schließt, wird daraus Messkapazität. APNIC stellt für 2025 60 verteilte neben 23 eingesetzten Geräten dar. Nicht veröffentlicht wird die Zuordnung…
Berichte
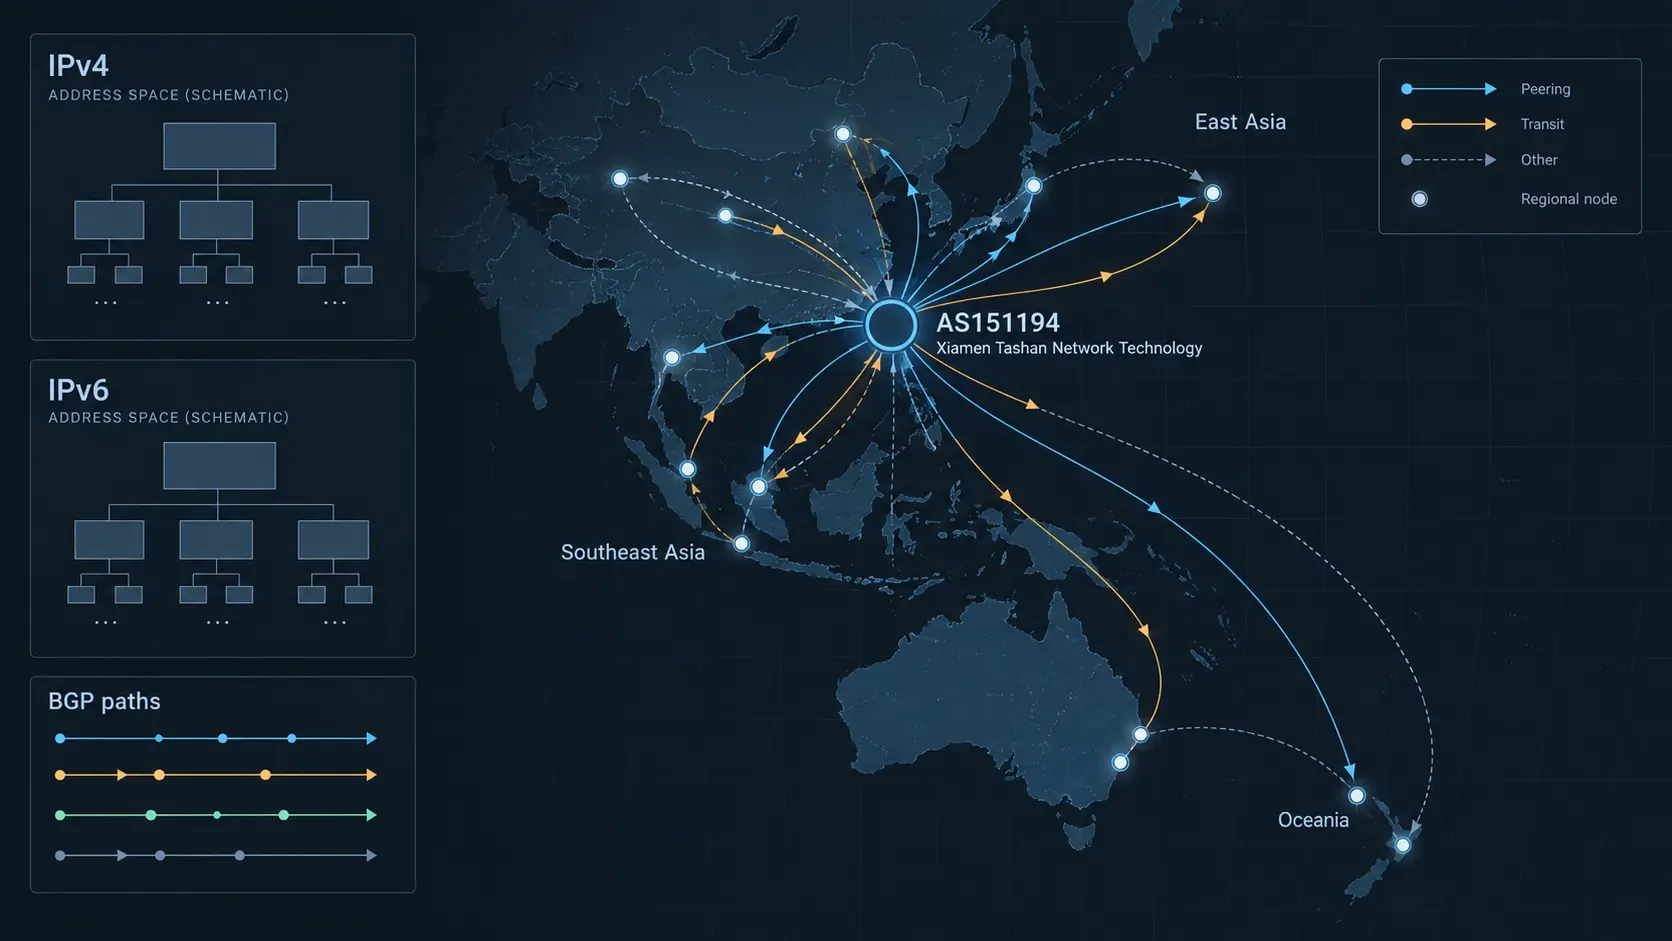
Xiamen Tashan Network Technology und AS151194: Was öffentliche Routingdaten tatsächlich belegen
Die Zuordnung eines autonomen Systems zu einem Unternehmen ist noch kein Beleg dafür, dass dieses Unternehmen heute Routen originiert oder ein beobachtbares Netz betreibt. Bei Xiamen Tashan Network Technology zeigt die verfügbare Evidenz vor allem, wo die Grenze zwischen…

IETF
Ein neueres Datum kann zum falschen Zweig gehören
Revision 17 des Entwurfs zur YANG-Modulversionierung macht Verzweigungen, potenziell inkompatible Schritte und den Umgang mit alten Knoten sichtbar. Diese Metadaten verbessern die Prüfung. Sie beweisen weder die richtige Abhängigkeitswahl noch Client-Kompatibilität, verlustfreie…

Berichte
APNICs NIR-SIG-Ko-Vorsitzender wurde ohne Online-Abstimmung wiedergewählt – regelkonform
Der Bericht zu APNIC 62 nennt für das NIR SIG einen Wiedergewählten, die verlinkte BigPulse-Seite aber keine entsprechende Abstimmung. Das ist keine verlorene Auszählung. Bei nur einem bestätigten Kandidaten führt APNIC-128 in den SIG-Saal statt in das Online-Wahlsystem.

Global Regionaler ISP
Was AS210837 über ROYA zeigt — und was nicht
Die Analyse-Zusammenfassung zu Was AS210837 über ROYA zeigt — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der Kontext der…
IETF
Lixia Zhang und die RSVP-Reservierung, die ohne Auffrischung verfiel
Eine Reservierung klingt nach Besitz. RSVP machte daraus eine zeitlich gebundene Aussage: Sie bleibt nur so lange wahr, wie verteilte Zustände erneuert und ihre Wirkung beobachtet werden.

Globale Institutionen
AS210860: Was sich über die Kontinuität von DFINFRA tatsächlich belegen lässt
Die Analyse-Zusammenfassung zu AS210860: Was sich über die Kontinuität von DFINFRA tatsächlich belegen lässt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Globale Institutionen
Was AS33169 öffentlich zeigt — und was daraus nicht folgt
Die Analyse-Zusammenfassung zu Was AS33169 öffentlich zeigt — und was daraus nicht folgt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…

Geschichte
Die Aktivität reiste, die Ausführung blieb bei der URAgency: RFC 2016
RFC 2016 machte eine Internetaktivität zu einem beständigen Objekt, das sich teilen, verändern und erneut ausführen ließ. Doch ausführbar wurde es erst durch eine URAgency, die Implementierung, Abhängigkeiten, Ziele und Antwortdeutung kontrollierte.

ICANN
Wie die .COM-Erneuerung von ICANN zur geltenden Vertragsordnung wurde
Die Erneuerung des .COM-Registry-Vertrags zeigt, wie Internet-Governance tatsächlich funktioniert: nicht als einzelner hoheitlicher Befehl, sondern als Kette aus öffentlicher Beteiligung, institutioneller Entscheidung, delegierter Umsetzung und vertraglicher Wirkung. Die…
IETF
Eine gültige Föderationssignatur kann die Aufnahmeentscheidung nicht auditieren
Die Signatur macht den veröffentlichten Mitgliederstand überprüfbar. Unsichtbar bleibt trotzdem, wer eine Organisation aufgenommen hat, nach welcher Regel und auf welcher Tatsachengrundlage.

IETF
Das Paket ließ sich auflösen. Das laufende Schema blieb unbewiesen
YANG Packages macht aus einer Modulsammlung ein versioniertes, hierarchisches und reproduzierbar auflösbares Objekt. Gerade deshalb muss der Betrieb unterscheiden, ob ein Schema berechnet, gemeldet, geladen, beidseitig verstanden oder erfolgreich ausgerollt wurde.

IETF
Leslie Daigle und der URN-Namensraum, der einen Verwalter statt eines Resolvers brauchte
Ein Resolver kann heute eine perfekte Antwort liefern und dennoch die falsche Geschichte erzählen. Leslie Daigles Arbeit an den Regeln für URN-Namensräume lenkt den Blick deshalb vom erreichbaren Ziel auf die dauerhafte Zuständigkeit: Wer Namen vergibt, sie niemals neu belegt und…

Berichte
AFRINIC zeigt Grün, während ein Website-Vorfall noch „in Wiederherstellung“ ist
Ein Dienst kann wieder erreichbar sein, bevor sein Vorfall geschlossen wird. Genau diese Zwischenlage zeigt AFRINIC öffentlich, ohne sie zu erklären: Gesamtstatus und Website-Komponenten sind betriebsbereit, doch der Eintrag vom 3. Juli bleibt gegenwärtig, in Wiederherstellung…

Berichte
AFRINICs arabischer Policy-Index liefert 404, während die englische Seite sieben laufende Vorschläge führt
Ein mehrsprachiges Register kann auseinanderfallen, ohne dass ein einziger Policy-Satz falsch übersetzt wird. Bei derselben Prüfung zeigte AFRINICs englischer Index sieben Vorschläge aus dem Jahr 2026. Die offizielle arabische Adresse lieferte dagegen 404 – ohne Umleitung…

Führungskräfte
Noor Helmi und die institutionelle Grenze der IX-Telecom-Fähigkeit
Die entscheidende Frage bei Noor Helmi ist nicht, ob IX Telecom öffentlich als belastbarer Netzwerkanbieter beschrieben wird. Sie lautet, welche Verbindung zwischen Helmis beobachtbarer Rolle als CEO und einer Fähigkeit besteht, die auch ohne seine persönliche Autorität…
IETF
Das BIER-Attribut erreichte die Grenze. Die Nachbardomäne war nicht autorisiert: RFC 9793
Ein korrektes BGP-Attribut kann genügend Daten für eine BIER-Forwarding-Berechnung liefern und an der nächsten administrativen Grenze dennoch unzulässig sein. RFC 9793 macht diese Trennung ausführbar: Innerhalb des vorgesehenen Bereichs ist Attribut 41 transitiv, über eine…

IETF
HTTP/2 Rapid Reset: Warum ein repariertes Protokoll noch keine geschlossene Sicherheitslücke ist
Der HTTP/2-Angriff Rapid Reset machte sichtbar, wie eine einzelne Protokollsemantik über Implementierungen, Anbieter und Betreiber hinweg zu einem verteilten Verantwortungsproblem werden kann. Die Offenlegung konnte den Mechanismus erklären und koordinierte Gegenmaßnahmen…
Geschichte
Bevor E-Mail signiert werden konnte, musste das Gateway aufhören, sie umzuschreiben: RFC 2015
Ein Mail-Gateway konnte jeden lesbaren Satz erhalten und dennoch die digitale Signatur zerstören. RFC 2015 machte diese Differenz zur Konstruktionsbedingung von PGP/MIME: Geschützt war nicht die vermeintliche Botschaft, sondern eine genaue MIME-Entität samt Inhaltsköpfen…