
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.

Berichte
AFRINICs arabischer Policy-Index liefert 404, während die englische Seite sieben laufende Vorschläge führt
Ein mehrsprachiges Register kann auseinanderfallen, ohne dass ein einziger Policy-Satz falsch übersetzt wird. Bei derselben Prüfung zeigte AFRINICs englischer Index sieben Vorschläge aus dem Jahr 2026. Die offizielle arabische Adresse lieferte dagegen 404 – ohne Umleitung…

Führungskräfte
Noor Helmi und die institutionelle Grenze der IX-Telecom-Fähigkeit
Die entscheidende Frage bei Noor Helmi ist nicht, ob IX Telecom öffentlich als belastbarer Netzwerkanbieter beschrieben wird. Sie lautet, welche Verbindung zwischen Helmis beobachtbarer Rolle als CEO und einer Fähigkeit besteht, die auch ohne seine persönliche Autorität…
IETF
Das BIER-Attribut erreichte die Grenze. Die Nachbardomäne war nicht autorisiert: RFC 9793
Ein korrektes BGP-Attribut kann genügend Daten für eine BIER-Forwarding-Berechnung liefern und an der nächsten administrativen Grenze dennoch unzulässig sein. RFC 9793 macht diese Trennung ausführbar: Innerhalb des vorgesehenen Bereichs ist Attribut 41 transitiv, über eine…

IETF
HTTP/2 Rapid Reset: Warum ein repariertes Protokoll noch keine geschlossene Sicherheitslücke ist
Der HTTP/2-Angriff Rapid Reset machte sichtbar, wie eine einzelne Protokollsemantik über Implementierungen, Anbieter und Betreiber hinweg zu einem verteilten Verantwortungsproblem werden kann. Die Offenlegung konnte den Mechanismus erklären und koordinierte Gegenmaßnahmen…
Geschichte
Bevor E-Mail signiert werden konnte, musste das Gateway aufhören, sie umzuschreiben: RFC 2015
Ein Mail-Gateway konnte jeden lesbaren Satz erhalten und dennoch die digitale Signatur zerstören. RFC 2015 machte diese Differenz zur Konstruktionsbedingung von PGP/MIME: Geschützt war nicht die vermeintliche Botschaft, sondern eine genaue MIME-Entität samt Inhaltsköpfen…

ICANN
ICANNs Autoritätskette: Von Satzungsmandat zu Vertrag, Compliance und Rechtsbehelf
ICANN steuert das Domainnamensystem nicht durch eine einzige öffentliche Aufsichtsgewalt. Seine praktische Autorität entsteht aus einer Kette: Die Satzung definiert Auftrag, Organe und Rechenschaft; Registry- und Registrar-Verträge übersetzen diese Architektur in Pflichten…

IETF
Drei Dateinamen beweisen keinen geladenen Schema-Satz
Datums-, Semver- und suffixlose Namen können exakt dieselben YANG-Bytes tragen. Das belegt saubere Ablage. Es belegt weder die Auswahl eines Loaders noch denselben wirksamen Schema-Satz auf Client und Server.

Globale Institutionen
DFINFRA und AS210860: Das Registersignal ist noch keine Kontrolle
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Das Registersignal ist noch keine Kontrolle erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen.…

IETF
Ein früher erfolgreiches HTTP-Upgrade bestätigt nicht den nächsten Protokollwechsel
Der Client kennt den Ablauf aus Hunderten Verbindungen: CONNECT senden, 2xx empfangen, Tunneldaten freigeben. Um eine Runde zu sparen, schickt er diesmal die ersten Anwendungsbytes sofort hinterher. Genau jetzt ist das Ziel unerreichbar. Der Proxy lehnt den Tunnel ab und liest…

IETF
Neal Cardwell und der Verlustdetektor, der Zeit statt Duplikat-ACKs vertraute
Am Ende eines TCP-Datenstroms fehlt einem verlorenen Segment oft die Gefolgschaft, die drei Duplikat-ACKs auslösen könnte. Das Schweigen kann Verlust, Verspätung oder fehlende Rückmeldung bedeuten. RFC 8985 ordnet die Beweise neu: Erst muss ein später gesendetes Segment…
Berichte
Rapport prüft, ob der Cache überlebt. Die Warnung zum fehlenden Manifest bleibt auskommentiert
Eine Validierung kann unverändert aussehen, obwohl sich ihre Beweisgrundlage nicht mehr erneuert. Genau diesen stillen Zustand erzeugt ein Test in Rapport, dem RPKI-Relying-Party-Tester von LACNIC: Nach dem Entfernen eines Manifests sollen sechs VRPs erhalten bleiben. Die…
Globale Institutionen
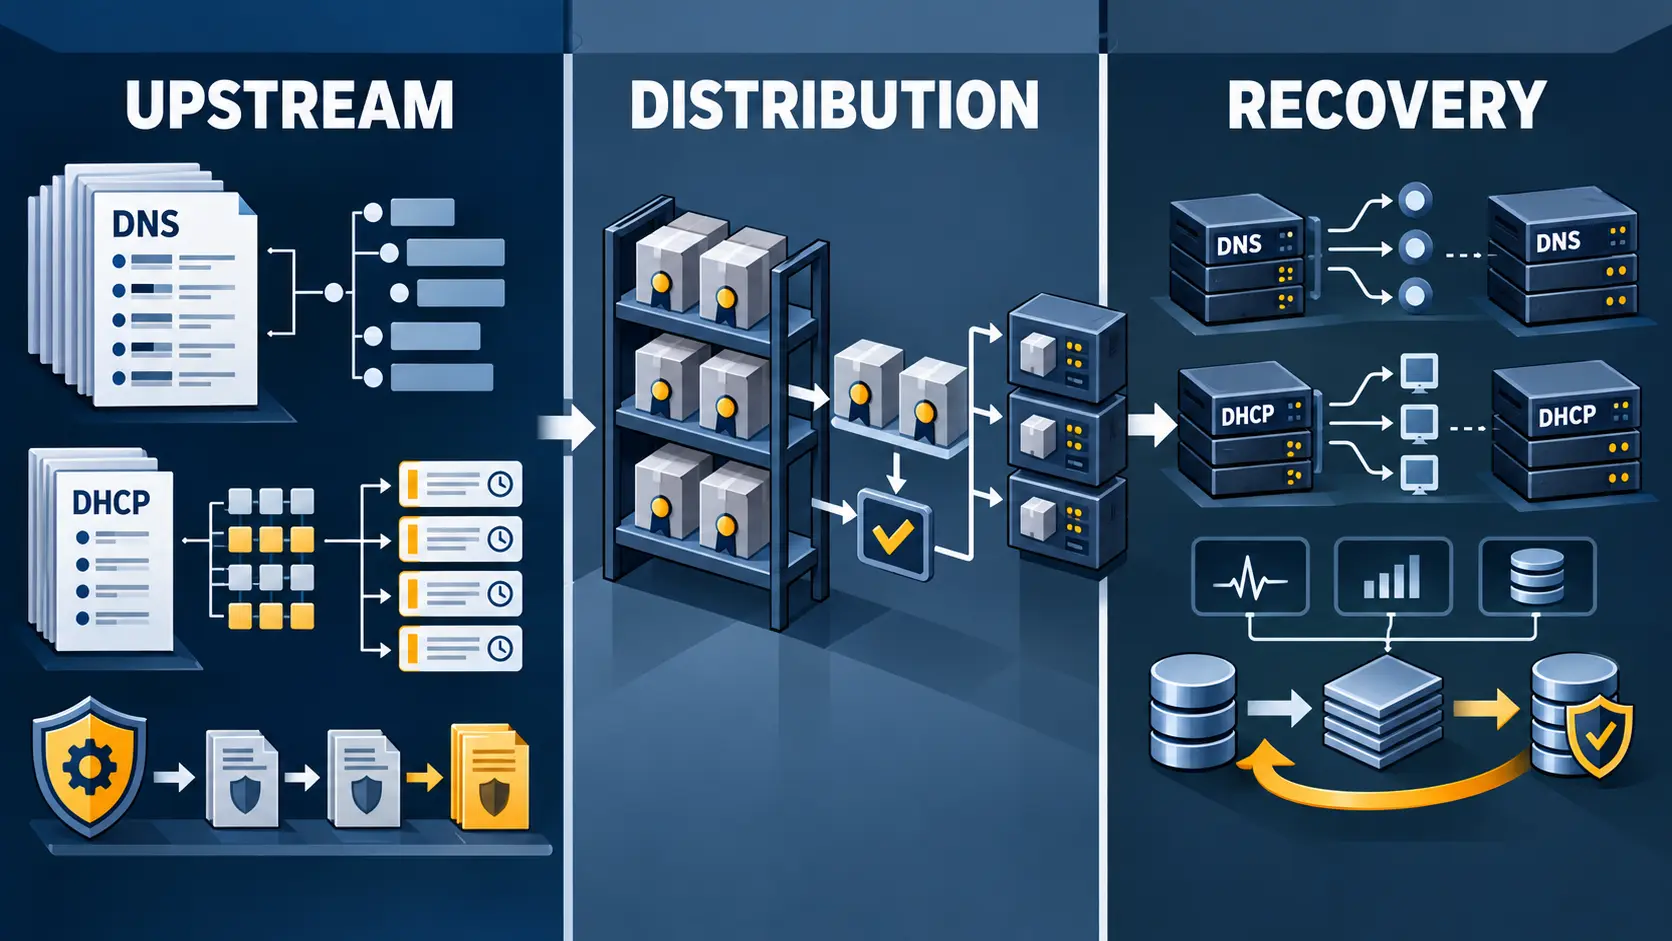
ISC-Software wird erst im Betrieb zur Abhängigkeit
ISC hält mit BIND 9 und Kea zentrale DNS- und DHCP-Bausteine verfügbar. Entscheidend ist jedoch nicht nur, ob ein Release oder ein Fix veröffentlicht wurde. Entscheidend ist, wie daraus ein tatsächlich nutzbarer und überprüfbarer Wiederherstellungspfad für Betreiber wird.

Berichte
Im RIPE-NCC-Archiv zum Mai-GM steht die laufende Oktober-Tabelle
Eine abgeschlossene Mitgliederversammlung und eine noch bevorstehende zeigten im selben Abruf dasselbe Bild: 37 Länderzeilen, insgesamt 231 registrierte Stimmen, Zeile für Zeile identisch. Der Abschlussbericht für Mai nennt dagegen 3.421 Registrierungen und 3.049 abgegebene…
Geschichte
Die Liste lief am 16. Juni ab: Die zwei Achsen von RFC 2000
Ein Internet Standard mit Verfallsdatum klingt zunächst seltsam. Bei RFC 2000 war genau dieses Datum Teil der Aussage: Autoritativ war eine bestimmte Ausgabe der Klassifikation, nicht ein zeitloses Abbild der installierten Netze.

Global Regionaler ISP
Registrierte Kontrolle ist nicht gleich Dienstkontinuität: Was AS210057 öffentlich belegen kann
Die Analyse-Zusammenfassung zu Registrierte Kontrolle ist nicht gleich Dienstkontinuität: Was AS210057 öffentlich belegen kann erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…
ICANN
ICANNs Autorität: Wer kann welche Internetentscheidung tatsächlich durchsetzen?
ICANN besitzt keine einheitliche Quelle öffentlicher Macht. Seine praktische Reichweite entsteht aus einer Kette von Satzungszweck, Regelsetzung, Verträgen, technischen Betriebsvereinbarungen und getrennten Prüfungs- und Abhilfewegen. Entscheidend ist deshalb nicht nur, was ICANN…
Globale Institutionen
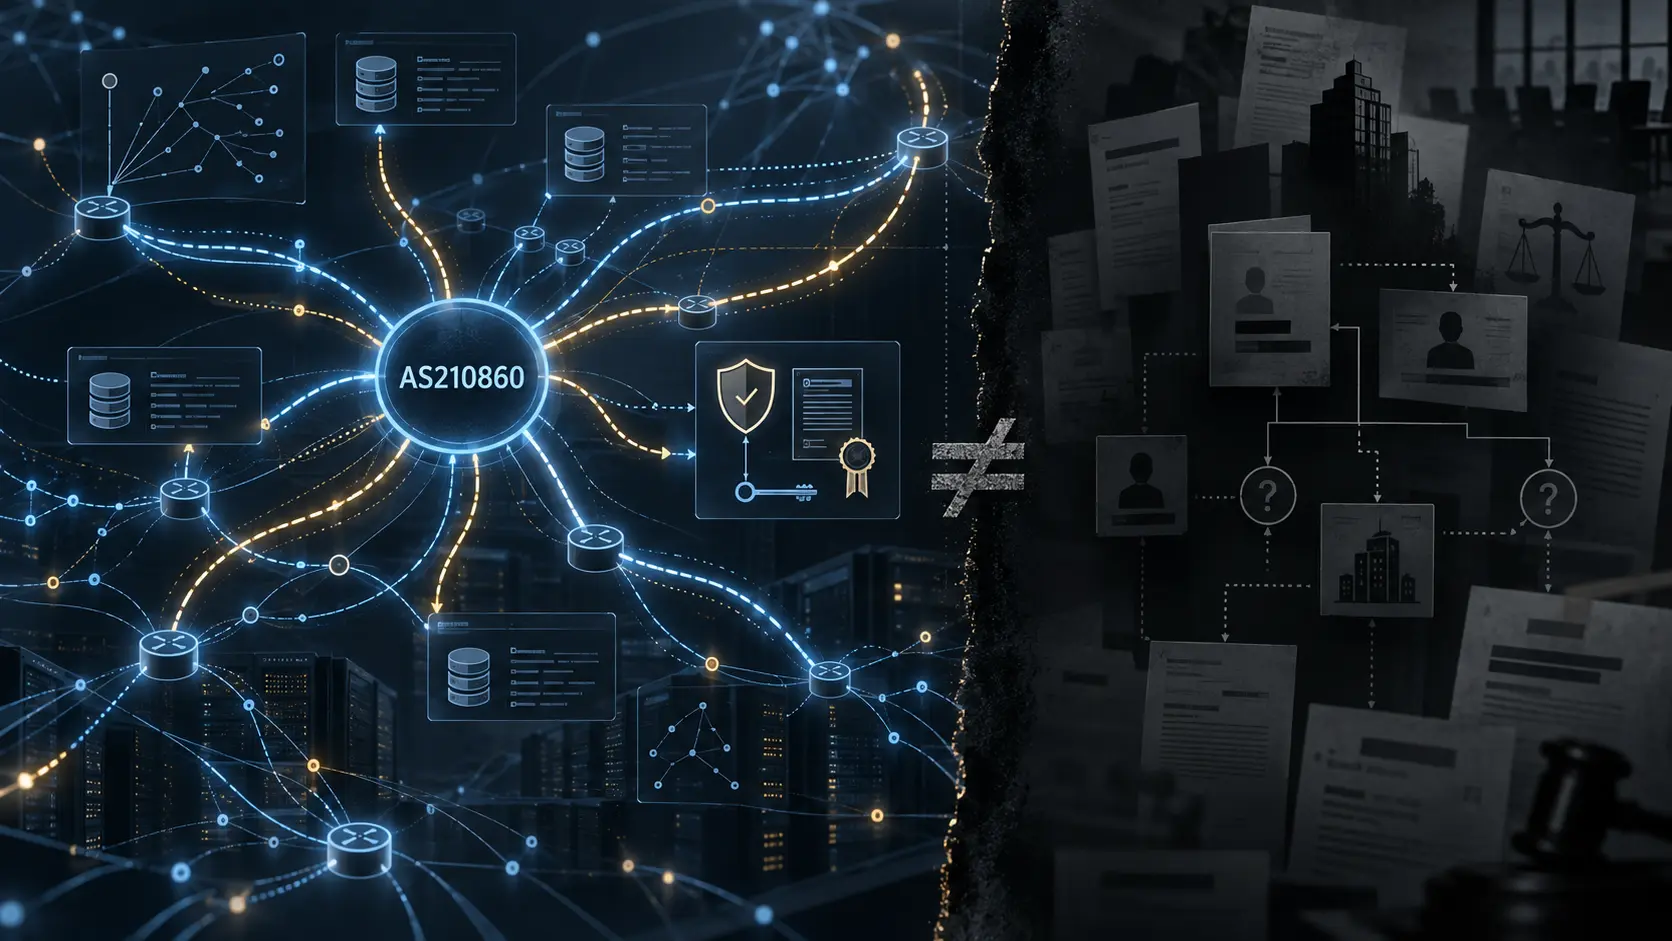
DFINFRA und AS210860: Was öffentliche Routingdaten über Kontrolle zeigen – und was nicht
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Was öffentliche Routingdaten über Kontrolle zeigen – und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Ein gültiger YANG-Zeitplan beweist nicht, dass seine Aktion weiter autorisiert ist
Um zwei Uhr nachts startet der siebte Lauf einer Wartungsaufgabe, die vor einem halben Jahr angelegt wurde. Die Wiederholung ist aktiviert, die Fassung aktuell, die Uhr synchronisiert und kein Zeitkonflikt gemeldet. Inzwischen gehört der Dienst jedoch einem anderen Team, das…

IETF
Shumon Huque und der Erweiterungs-Pin, der Belege versprach, nicht DANE für immer
Ein Sicherheitsversprechen kann fortbestehen, obwohl sich die richtige Antwort ändert. RFC 9102 bindet einen TLS-Dienst für eine bestimmte Zeit an die Lieferung prüfbarer DNSSEC-Belege. Der Dienst muss aber nicht denselben TLSA-Eintrag bewahren: Eine authentisierte Nichtexistenz…

Europa und Naher Osten: Trends bei regionalen ISPs
Poyraz Hosting und AS210574: Was sich über den Betrieb tatsächlich belegen lässt
Die Analyse-Zusammenfassung zu Poyraz Hosting und AS210574: Was sich über den Betrieb tatsächlich belegen lässt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…