الخلاصة
- تنشر ISC إرشادات وإصدارات وتنبيهات أمنية، وتوثق BIND وKea أدوات للإدارة والتسجيل والإحصاءات والمراقبة واستكشاف الأعطال والتوافر العالي. هذه الأدلة تثبت وجود آليات تحكم متاحة، لا استخدامها الفعلي من جانب مشغل بعينه.
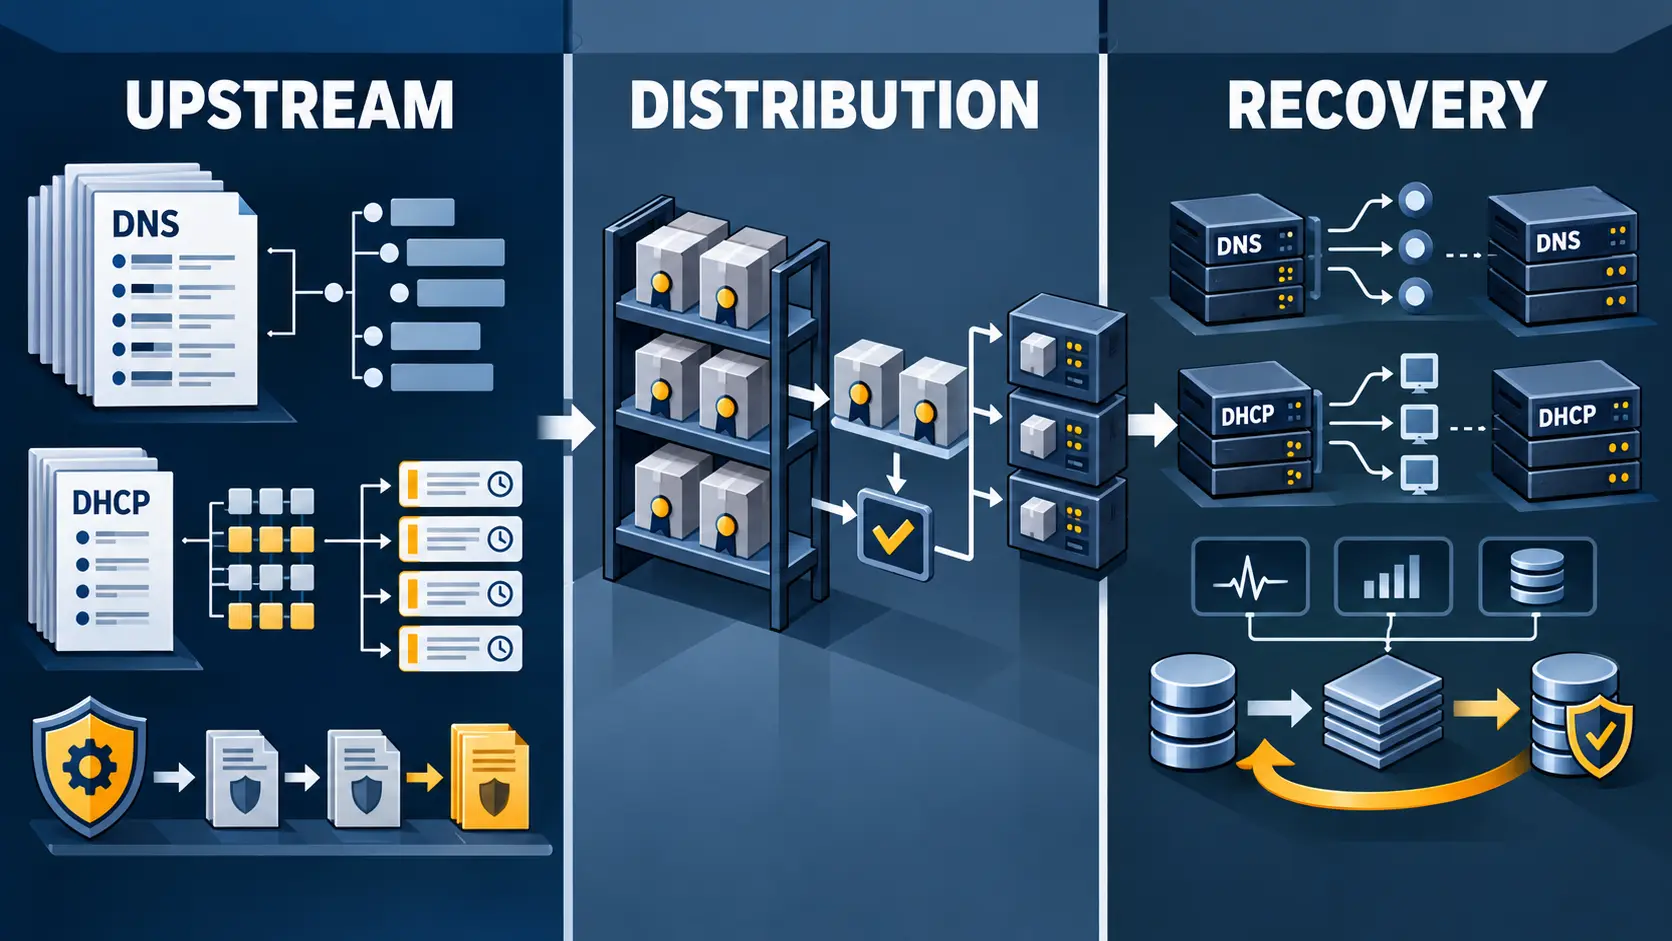
- تمر الإصدارات upstream عبر طبقات إضافية قبل أن تصل إلى الأنظمة المثبتة؛ إذ تضيف توزيعات مثل Debian وUbuntu التعبئة والتحديث والتوقيت الخاص بها. لذلك فإن الإصلاح المنشور ليس دليلاً كافياً على أن كل مشغل اختبره ونشره وراقبه أو أثبت التعافي بعده.
تتمثل نقطة المساءلة الأساسية في الفصل بين ما يمكن أن تفعله البرمجية وما يمكن إثبات أن مؤسسة ما فعلته بها. تنشر Internet Systems Consortium إصدارات وتنبيهات أمنية ومواد تنزيل عامة، وتدير مستودعات مصدرية لمشروعات BIND وKea. كما تعرض وثائق BIND وKea إمكانات الإدارة والتسجيل والإحصاءات والمراقبة واستكشاف الأعطال والتوافر العالي. هذه الموارد مهمة لأنها تحدد أسطح التحكم التي يمكن للمشغل استخدامها: إدارة الإعدادات، متابعة الحالة، رصد السلوك غير الطبيعي، وتبديل الخدمة أو استعادتها عند الحاجة. (https://www.isc.org/security-advisories/ ; https://www.isc.org/download/ ; https://bind9.readthedocs.io/en/latest/ ; https://www.isc.org/software/bind/ ; https://kea.readthedocs.io/en/latest/ ; https://www.isc.org/kea/ ; https://kb.isc.org/)
لكن وجود هذه الإمكانات لا يحدد من اتخذ قراراً تشغيلياً محدداً. لا تثبت صفحة إصدار أو وثيقة إدارة عامة أن مشغلاً بعينه اختار نسخة معينة، أو راجع تغييراتها، أو اختبرها في بيئته، أو نشرها في الوقت المناسب، أو راقب آثار النشر، أو احتفظ بمسار رجوع قابل للتنفيذ. كما لا تثبت إتاحة الحزمة أن الخدمة استعادت وظائفها بعد عطل أو تحديث.
تزداد الفجوة وضوحاً عند تتبع الإصدار من المصدر إلى النظام المثبت. تحتفظ ISC بمستودعات BIND وKea العامة، بينما تضيف توزيعات Linux طبقات التعبئة والتحديث الخاصة بها. وتعرض سجلات Debian وحزم Ubuntu وجود مسارات توزيع منفصلة بين الإصدار upstream والحزمة التي يراها مشغل النظام. لذلك قد يختلف تاريخ الإصلاح، أو رقم الحزمة، أو سياسة الدعم، أو طريقة الاختبار بين البيئات حتى عندما ترتبط كلها بالمشروع نفسه. (https://gitlab.isc.org/isc-projects/bind9 ; https://github.com/isc-projects/kea ; https://tracker.debian.org/pkg/bind9 ; https://packages.ubuntu.com/search?keywords=bind9&searchon=names&suite=all§ion=all)
هذه ليست حجة لإلقاء اللوم على جهة واحدة. صيانة ISC upstream نقطة تحكم حقيقية، لكنها ليست هي نفسها السيطرة على كل خدمة تستخدم البرمجيات. تكون المسؤولية قابلة للتدقيق فقط عندما يمكن ربط كل حلقة بسجل: إعلان الإصدار أو الثغرة، قرار اختيار النسخة، اختبار التوافق، نشر التغيير، مؤشرات المراقبة، قرار التصعيد، ثم دليل على أن الخدمة عادت إلى أداء مقبول. من دون هذه السجلات، يمكن وصف القدرة التقنية أو الالتزام المعلن، لا إثبات السيطرة التشغيلية.
ما الذي ينبغي أن يطلبه المشغلون والجهات الرقابية؟
أولاً، يجب أن يحدد سجل الأصول النسخة الفعلية العاملة، لا النسخة التي توصي بها صفحة المشروع. ثانياً، ينبغي أن يربط سجل التغيير بالتعبئة والتوزيع والبيئة التي نُشر فيها. ثالثاً، يجب أن يحدد اختبار ما قبل النشر الوظائف التي لا يجوز أن تتدهور، مع عتبات واضحة للإيقاف أو الرجوع. رابعاً، ينبغي أن تسجل المراقبة مؤشرات DNS أو DHCP ذات الصلة، لا مجرد نجاح عملية التثبيت. وأخيراً، يجب أن يثبت اختبار الاستعادة أن النسخة الاحتياطية أو مسار الرجوع يعيدان الخدمة، لا أن الملفات موجودة فحسب.
هذه الضوابط لا تنقل المسؤولية التشغيلية إلى ISC تلقائياً. بل تجعل حدودها قابلة للرؤية. تستطيع ISC تحسين التنبيهات، وإتاحة الإصدارات، والوثائق، ومعلومات التوافق، ودعم التحقيق في العيوب. ويظل على موزعي الحزم والمشغلين ومديري الخدمات إثبات ما فعلوه داخل سلاسلهم الخاصة. أما الجهات التي تعتمد على DNS أو DHCP لخدمة عامة، فعليها أن تتعامل مع السجلات والاختبارات كجزء من استمرارية الخدمة، لا كملحق أمني.
الاختبار الحاسم للإصلاح ليس صدور الإعلان، بل القدرة على الإجابة عن خمسة أسئلة: ما الذي كان يعمل فعلياً؟ من قرر التغيير؟ كيف تم التحقق منه قبل النشر؟ ما الإشارة التي كانت ستكشف فشله؟ وما الدليل المستقل على أن الخدمة تعافت؟ عندما تصبح الإجابات قابلة للمراجعة، يتحول الإصلاح من وعد إلى مسار يمكن محاسبته. وعندما تغيب، ينبغي إبقاء الاستنتاج محدوداً: توجد أدوات وإرشادات عامة، لكن التعافي التشغيلي لم يُثبت في السجل العام.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات