Résumé
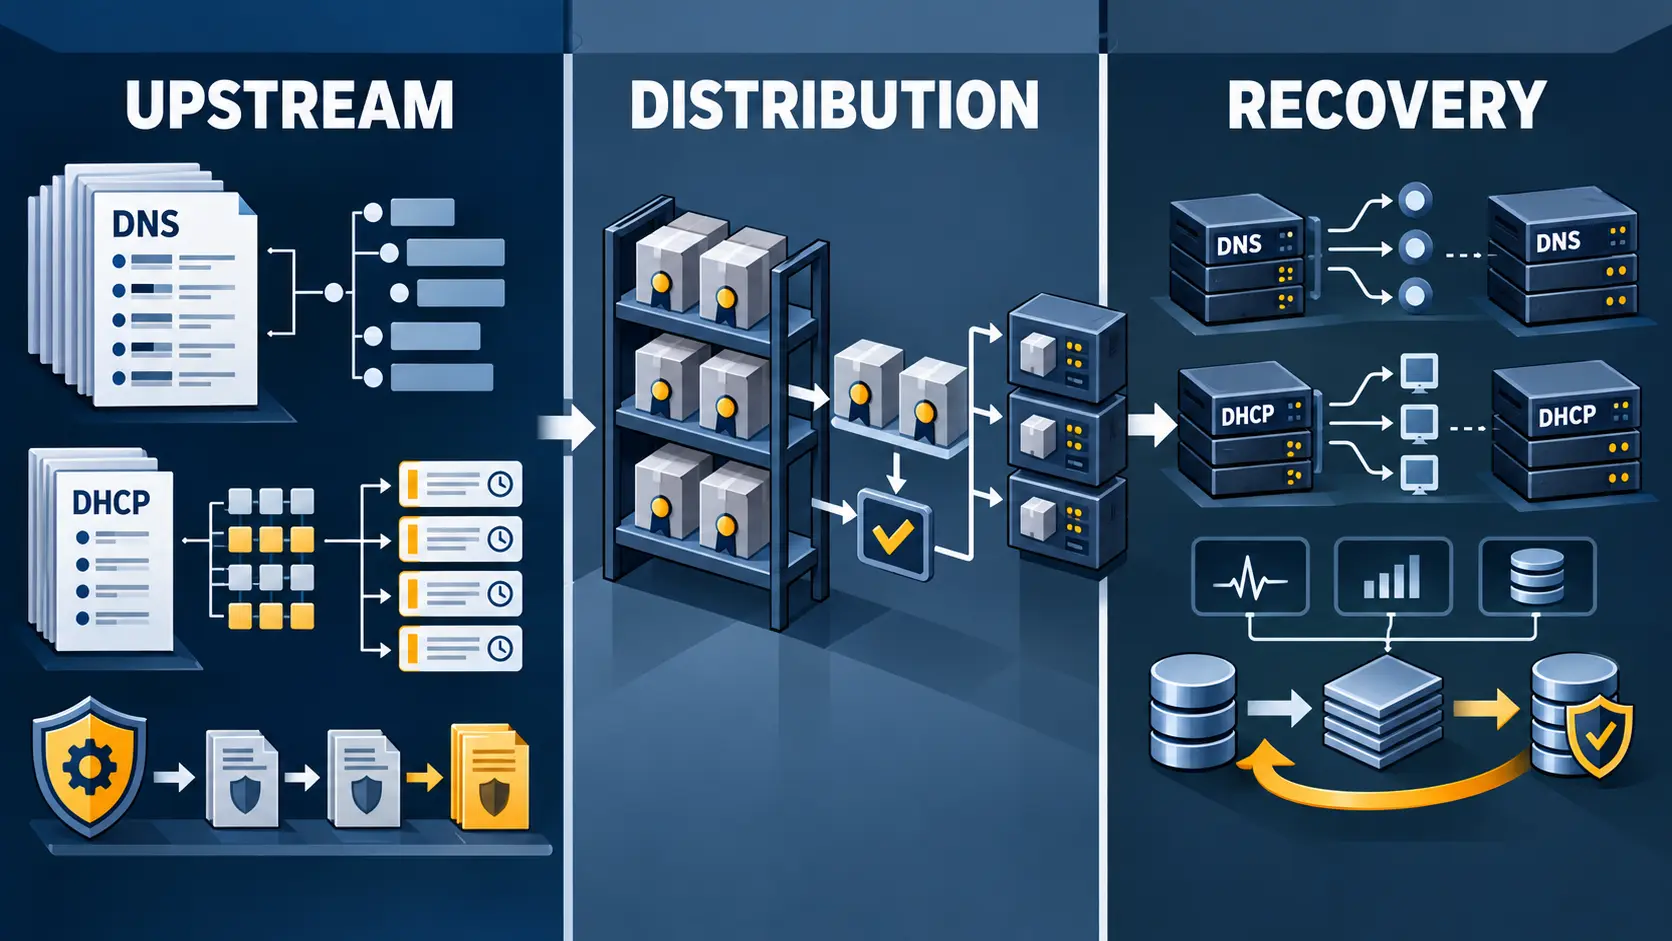
- ISC contrôle des points importants de la chaîne amont : code, avis de sécurité, versions, documentation et artefacts téléchargeables. Cela établit une capacité de maintenance, pas la preuve qu’un opérateur donné a corrigé ou restauré son service.
- Entre la publication amont et le service disponible se trouvent les paquets de distribution, les choix de version, la configuration, la supervision, les données persistantes et les procédures de restauration. La preuve d’une réparation durable doit suivre cette chaîne.
Internet Systems Consortium publie des avis de sécurité pour ses logiciels, notamment BIND et Kea, avec des informations sur les versions concernées et les mesures de correction. Les avis constituent une trace publique de divulgation et d’orientation technique, mais ils ne démontrent pas qu’un opérateur particulier a identifié son exposition, installé le correctif ou vérifié le retour du service. Avis de sécurité ISC
ISC met également à disposition des artefacts de version par son infrastructure de téléchargement. Cette disponibilité répond à la question « où obtenir une version amont ? ». Elle ne répond pas aux questions opérationnelles suivantes : quelle version est effectivement installée, qui a validé l’artefact, quelle distribution l’a empaqueté, quelles dépendances ont changé et qui a autorisé le déploiement ? Téléchargements ISC
Cette distinction est essentielle pour un logiciel qui peut soutenir des services DNS ou DHCP. La relation publique entre ISC, BIND et Kea décrit une responsabilité de projet et de maintenance. Elle ne transforme pas automatiquement chaque installation en infrastructure administrée directement par ISC. La page de présentation de BIND situe le rôle du projet amont, tandis que la configuration, l’approbation du changement et l’exploitation restent des questions propres à chaque opérateur. BIND 9 selon ISC
Le point de contrôle se déplace avec le paquet
La documentation BIND décrit des fonctions d’administration, de configuration, de journalisation, de statistiques, de contrôle et de dépannage. Ces fonctions peuvent fournir des moyens de détecter une dégradation et de confirmer le comportement du service. Mais la documentation ne prouve pas qu’une installation déterminée a activé les journaux, collecté les statistiques ou relié ces signaux à une procédure d’astreinte. Documentation administrateur BIND 9
Kea expose de son côté des mécanismes d’administration, de contrôle, de journalisation, de supervision, de haute disponibilité et de gestion des données. Ces mécanismes identifient des surfaces de contrôle utilisables par un opérateur. Ils ne mesurent pas, à eux seuls, le temps de bascule, le taux d’erreur après reprise ou la capacité d’une équipe à restaurer une base de baux cohérente. Documentation administrateur Kea
Le code et l’historique amont ajoutent une forme de traçabilité : un changement peut être relié à un dépôt, une correction peut être examinée et une évolution peut être suivie. Cette traçabilité ne prouve toutefois ni l’intégration dans un paquet de distribution, ni l’installation sur un serveur, ni la réussite d’une restauration après incident. Dépôt source BIND 9 Dépôt source Kea
Les distributions créent donc un niveau de contrôle supplémentaire. Debian suit BIND 9 comme paquet et expose ses versions, ses relations avec les distributions et son activité de maintenance. Ubuntu fournit également une voie de distribution pour BIND 9 à travers ses dépôts et ses suites. Un opérateur peut recevoir le logiciel par cette chaîne plutôt que directement depuis ISC ; la politique de mise à jour, la date d’intégration et l’état de support de la distribution deviennent alors des éléments de la réparation. Suivi du paquet BIND 9 dans Debian Recherche de paquets BIND 9 dans Ubuntu
Ce que la documentation prouve — et ce qu’elle ne prouve pas
Le dossier public permet d’établir une architecture de responsabilité distribuée : ISC maintient le projet amont et publie des informations de sécurité ; les distributeurs construisent ou publient des paquets ; les intégrateurs choisissent une version et l’insèrent dans une plateforme ; les opérateurs configurent le service, surveillent ses signaux et conduisent la reprise. Aucun de ces maillons ne suffit à lui seul pour démontrer la continuité d’un système particulier.
La base de connaissances ISC peut compléter les pages générales par des informations techniques, des conseils de support et des indications dépendantes de la version. Elle doit néanmoins être lue comme une source de procédure ou de contexte : un article public ne constitue pas la preuve qu’une organisation a suivi la procédure dans son propre environnement. Base de connaissances ISC
La même limite vaut pour Kea en tant que projet. ISC présente Kea comme son serveur DHCP et publie ses informations de projet et de version. Le dépôt public ajoute des éléments sur le développement et les changements. Ni la page du produit ni le dépôt ne montrent la population réelle des déploiements, la fréquence des configurations haute disponibilité ou les résultats d’un incident chez un opérateur donné. Présentation de Kea par ISC Dépôt source Kea
Le test de réparation durable
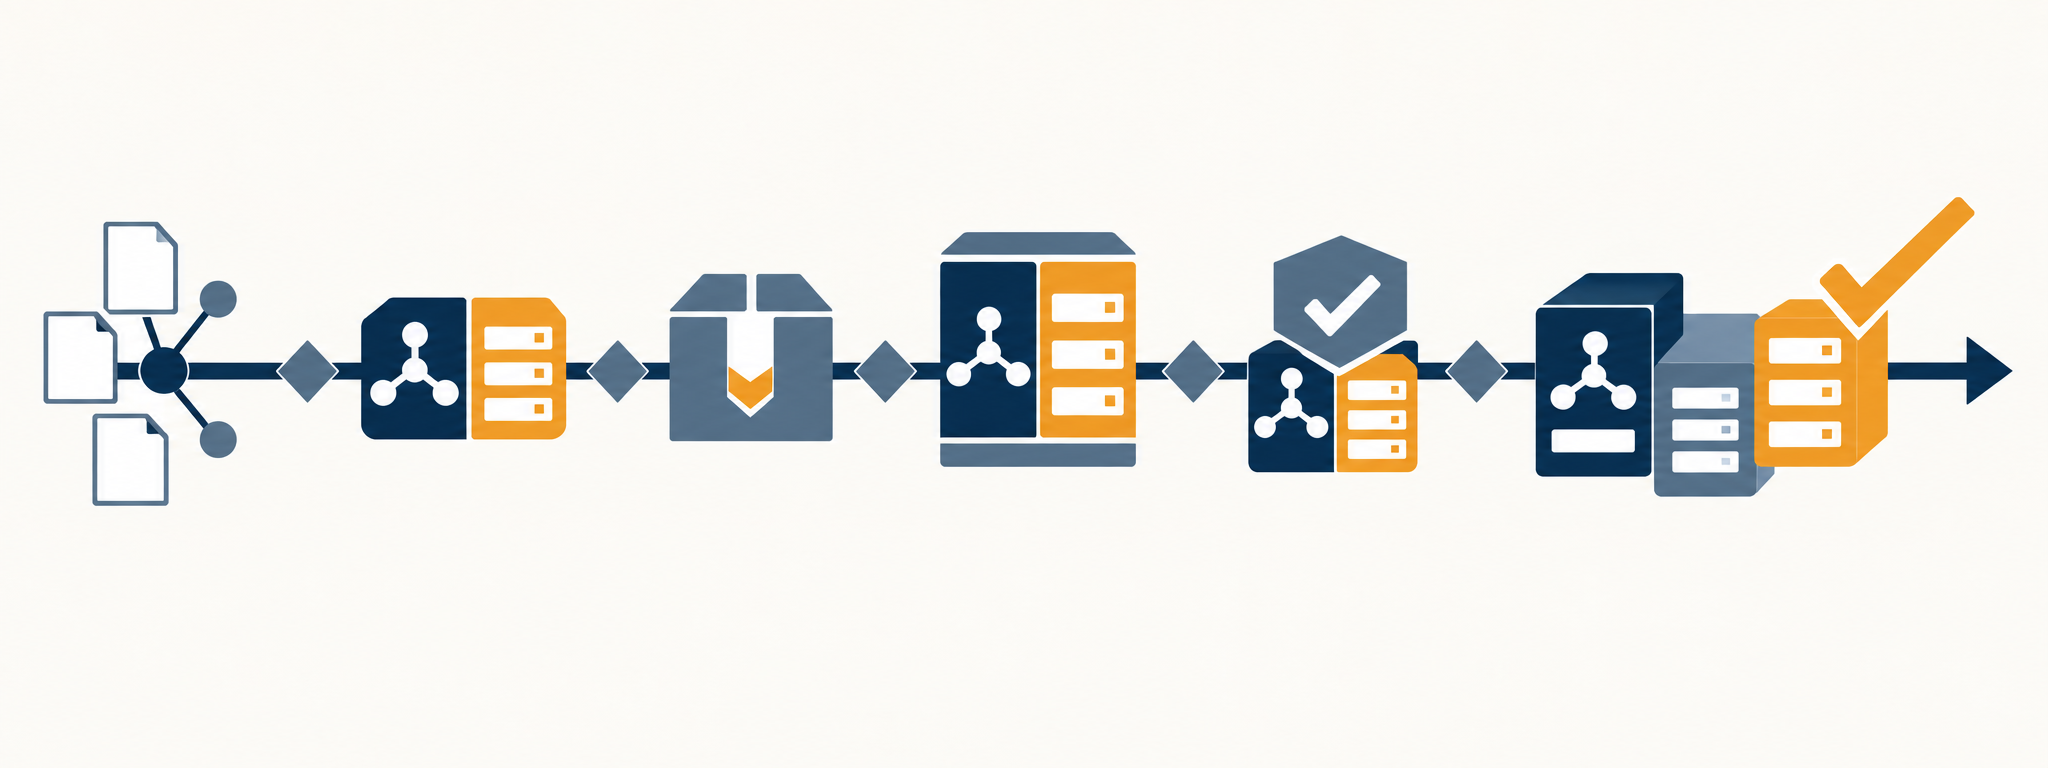
Pour distinguer une capacité de maintenance d’une gestion opérationnelle démontrée, un dossier de continuité devrait relier au moins six preuves :
- un inventaire des versions et composants réellement exposés ;
- une décision de mise à jour qui relie l’avis de sécurité à la version déployée ;
- une preuve d’intégrité et de provenance du paquet ou de l’artefact ;
- des journaux et indicateurs montrant le comportement avant et après le changement ;
- une procédure de restauration qui couvre configuration, données, clés et dépendances ;
- un test répété de reprise, avec un résultat mesuré et une personne responsable de l’acceptation.
Cette liste ne signifie pas qu’ISC doit contrôler tous les serveurs BIND ou Kea. Elle précise plutôt ce que les preuves publiques permettent raisonnablement d’attribuer à chaque acteur. ISC peut être évalué sur la clarté des avis, la traçabilité des versions, la documentation des contrôles, la disponibilité des artefacts et la cohérence de ses mécanismes de support. Un distributeur peut être évalué sur la rapidité et la transparence de son empaquetage. L’opérateur reste le mieux placé pour prouver ce qui a été installé, surveillé et restauré dans son environnement.
Le risque institutionnel apparaît lorsque ces rôles sont confondus. Une version publiée peut être disponible sans être déployée. Un mécanisme de haute disponibilité peut être documenté sans être activé. Un journal peut exister sans être collecté. Une restauration peut être déclarée sans avoir été testée sous la charge ou dans l’ordre réel des dépendances. La chaîne est alors techniquement plausible mais administrativement non démontrée.
L’ISC-AGP1, comme objet visible dans les données publiques de réseau, ne suffit pas à attribuer chacune de ces décisions à l’organisation. L’identité de registre et l’activité observable répondent à une question différente : elles rendent une relation ou une présence visible, sans prouver qui peut modifier chaque configuration, approuver chaque déploiement ou certifier chaque reprise. La fiche publique du répertoire doit donc être lue comme un point de départ pour l’enquête, non comme une preuve complète de contrôle opérationnel. Fiche publique ISC-AGP1
La conclusion est limitée mais importante : la maintenance amont est une condition de continuité, pas son résultat. La preuve la plus solide ne sera pas un nouveau communiqué ni la seule disponibilité d’un correctif. Elle sera la correspondance vérifiable entre exposition, paquet, déploiement, signal de supervision et reprise testée.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance