Zusammenfassung
- ISC kontrolliert wichtige vorgelagerte Funktionen: die Veröffentlichung von BIND- und Kea-Quellcode, Releases, Sicherheitshinweisen, Dokumentation und Betriebshinweisen.
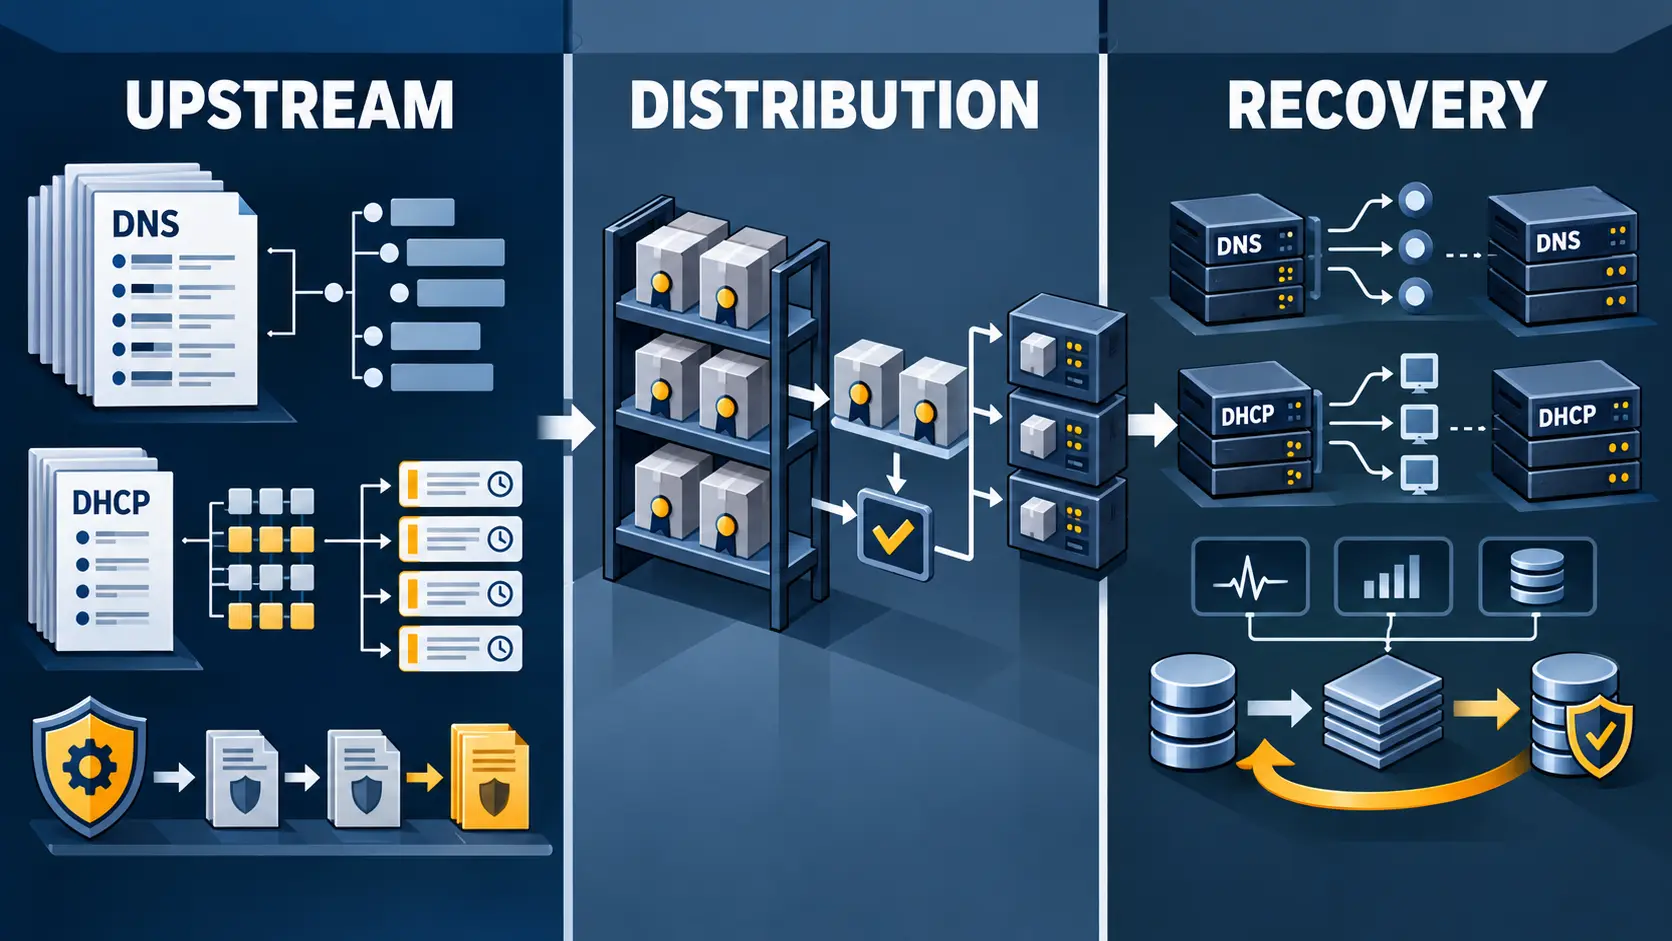
- Distribution, Installationsentscheidung, Konfiguration, Überwachung und Wiederherstellung liegen jedoch in einer verteilten Kontrollkette. Ein veröffentlichter Fix ist daher kein Beleg dafür, dass ein bestimmter Dienst geschützt oder wiederhergestellt wurde.
Die öffentliche Dokumentation der ISC zeigt eine klare vorgelagerte Verantwortung. Auf der Sicherheitsseite veröffentlicht die Organisation Hinweise und Abhilfemaßnahmen für betroffene Software. Ihre Download-Seiten stellen Release-Artefakte bereit; die öffentlichen BIND- und Kea-Repositorien ermöglichen die Rückverfolgung von Quellcode und Entwicklungsstand. Die technische Dokumentation beschreibt Konfiguration, Protokollierung, Statistiken, Überwachung, Hochverfügbarkeit, Fehlerbehebung und Wartung. Sicherheitshinweise der ISC und Download-Angebote belegen damit Veröffentlichung und Verfügbarkeit, nicht aber eine Installation bei einem bestimmten Betreiber.
Für BIND dokumentiert die ISC sowohl das Produkt als auch den öffentlichen Quellcode und die technischen Handbücher. Für Kea gilt eine vergleichbare Struktur: Dokumentation, ISC-Produktinformationen und das öffentliche Repository machen die vorgelagerten Artefakte nachvollziehbar. Diese Nachvollziehbarkeit ist ein wichtiger Kontrollpunkt. Sie beantwortet aber nicht, ob ein Betreiber die richtige Version ausgewählt, das Paket validiert oder die Änderung freigegeben hat.
Die eigentliche Risikostelle liegt zwischen den Übergaben
Ein Sicherheitshinweis oder Release wirkt nicht automatisch auf einen laufenden DNS- oder DHCP-Dienst. Zuerst muss ein Betreiber feststellen, welche Version und welche Installation betroffen sind. Danach muss er ein geeignetes Artefakt beschaffen und dessen Herkunft, Integrität, Abhängigkeiten und Kompatibilität prüfen. Anschließend folgen Freigabe, Konfigurationsänderung, Deployment, Beobachtung und gegebenenfalls Rollback oder Wiederherstellung.
Die BIND-Dokumentation beschreibt dafür verfügbare Betriebs- und Kontrollmöglichkeiten, darunter Logging, Statistiken, Monitoring und Hochverfügbarkeit. Die Kea-Dokumentation erfüllt eine ähnliche Funktion. Aus der Existenz dieser Funktionen folgt jedoch nicht, dass sie in einer bestimmten Umgebung aktiviert, korrekt konfiguriert oder dauerhaft protokolliert werden.
Eine zusätzliche Kontrollschicht entsteht durch Distributionen. Debian führt BIND9-Paketinformationen, Ubuntu stellt eine Paket-Suche bereit. Diese Datensätze zeigen, dass zwischen dem ISC-Artefakt und dem installierten Dienst eine weitere Auswahl-, Paketierungs- und Aktualisierungsebene liegt. Sie belegen weder, dass ein bestimmter Betreiber das Paket installiert hat, noch dass ein Update erfolgreich abgeschlossen oder ein Dienst nach einer Störung wiederhergestellt wurde.
Was ein belastbarer Nachweis enthalten müsste
Für eine konkrete Installation wäre zunächst ein Inventar der laufenden BIND- oder Kea-Versionen erforderlich. Dieses Inventar müsste sich mit dem jeweils geltenden Sicherheitshinweis oder Release abgleichen lassen. Danach müssten Herkunft und Validierung des Artefakts, der Paketstatus, die Genehmigung des Deployments sowie die Protokolle der Konfigurationsänderung vorliegen.
Ebenso wichtig ist die Beobachtbarkeit. Betreiber müssten zeigen können, dass Logs, Statistiken, Kontrollkanäle oder Monitoring tatsächlich aktiviert und aufbewahrt werden. Bei Hochverfügbarkeit oder einem anderen Wiederherstellungsmechanismus reicht eine Beschreibung auf dem Papier nicht aus. Entscheidend wäre ein Test unter Bedingungen, die dem bedrohten Ausfall möglichst nahekommen, mit gemessener Erkennungs-, Umschalt-, Wiederanlauf- oder Wiederherstellungszeit.
Die ISC-Produktseite für BIND und die Knowledge Base helfen, die verfügbaren Betriebsinformationen zu lokalisieren. Sie können aber nicht allein beweisen, dass ein bestimmter Betreiber diese Informationen in einen wirksamen Kontrollprozess überführt hat. Genau diese Beweisgrenze verhindert, dass Softwareautorschaft mit betrieblicher Verantwortung verwechselt wird.
Die Verantwortlichkeit muss an jedem Kontrollpunkt benannt werden
Die ISC kann für die Veröffentlichung von Quellcode, Releases, Sicherheitshinweisen und technischen Leitlinien verantwortlich gemacht werden. Ein Distributor kontrolliert eine andere Ebene: Paketierung, Abhängigkeiten, Aktualisierungspfade und die Darstellung eines Artefakts für seine Nutzer. Der Betreiber entscheidet schließlich über Inventarisierung, Auswahl, Freigabe, Konfiguration, Deployment, Überwachung, Eskalation, Rollback und endgültige Wiederherstellung.
Diese Aufteilung ist keine Entlastung durch Unklarheit. Sie ist eine Methode, Verantwortung präziser zuzuordnen. Wenn eine Sicherheitslücke offen bleibt, muss gefragt werden, an welchem Übergabepunkt die Kette versagt hat: fehlte ein Hinweis, war das Artefakt nicht auffindbar, war die Paketierung unklar, wurde die betroffene Installation nicht inventarisiert, blieb die Änderung ohne Freigabe, war Monitoring deaktiviert oder wurde die Wiederherstellung nie erprobt?
Der öffentliche Quellenbestand erlaubt keine belastbaren Aussagen über Verbreitung, Patch-Geschwindigkeit, Ausfallhäufigkeit oder die Wiederherstellungsleistung einzelner Betreiber. Er erlaubt aber eine präzise Unterscheidung: ISC stellt wichtige vorgelagerte Kontrollmittel bereit; die Wirksamkeit dieser Mittel muss an Distribution und Betrieb mit eigenen Aufzeichnungen und Tests nachgewiesen werden.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten