摘要
- ISC 能够证明上游维护、发布和指导存在,但这些记录不能自动证明某个运营者已经安装修复、启用监控或完成服务恢复。
- 从 ISC 的发布物到实际运行的 DNS 或 DHCP 服务,发行版维护者与运营者各自增加了控制和证据层;持久修复必须在这些层面留下可核验记录。
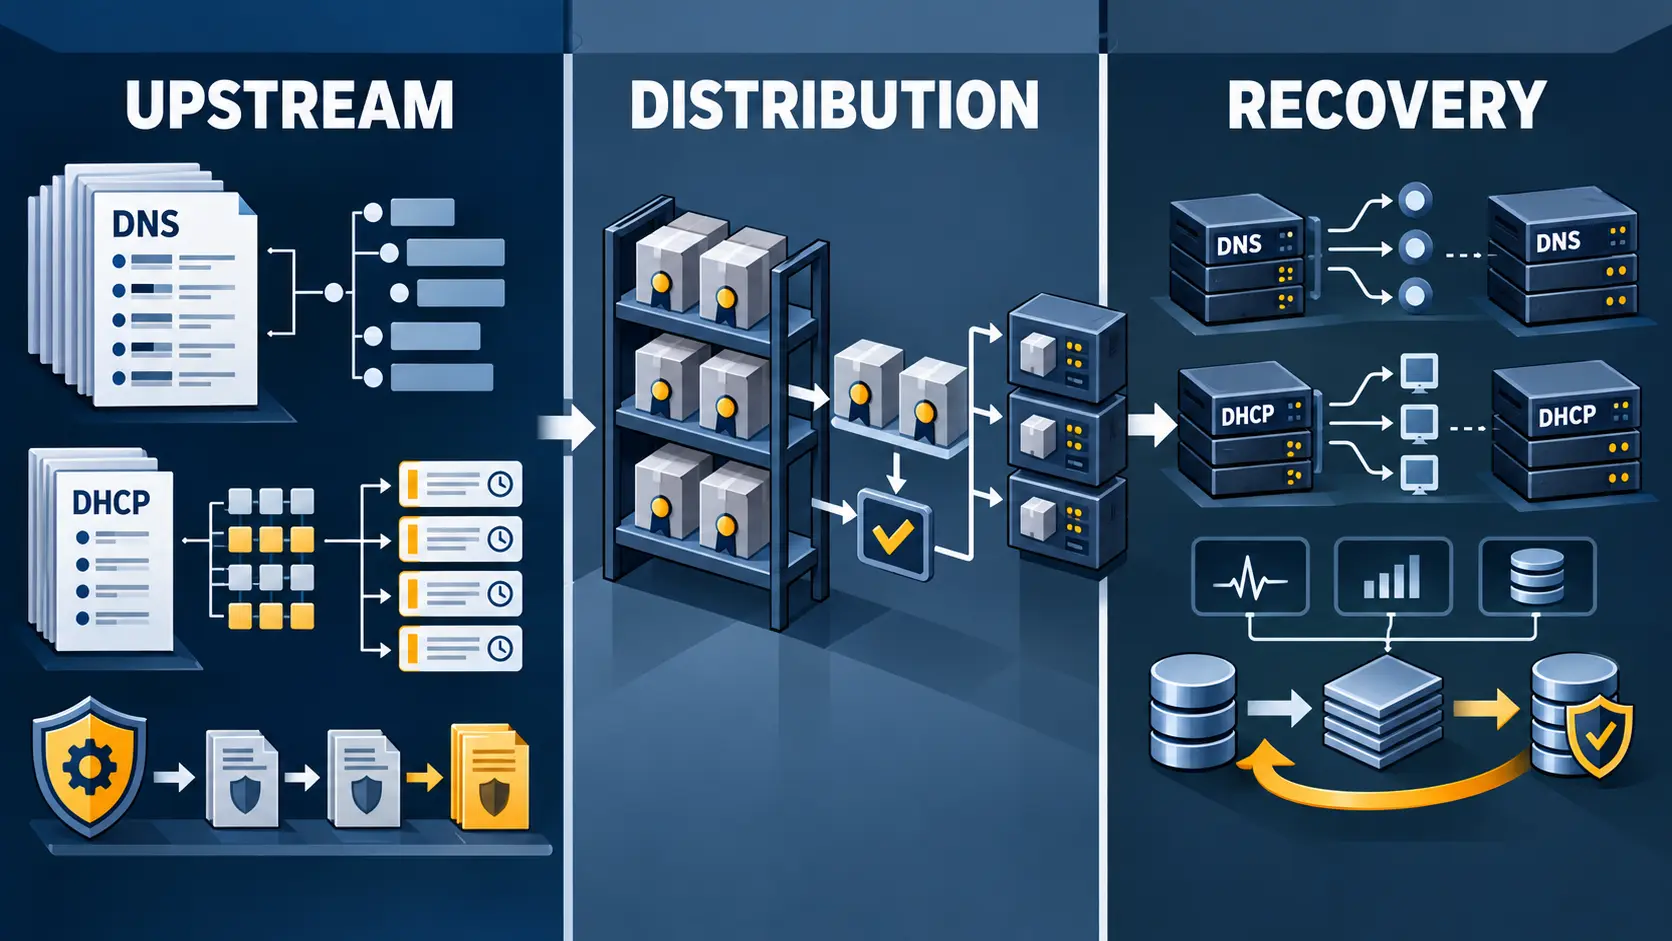
Internet Systems Consortium(ISC)的影响力首先体现在软件供应链,而不是对全球每台使用 BIND 或 Kea 的服务器拥有直接操作权。ISC 的安全公告会说明受影响的软件、风险和修复方向;下载页面提供上游发行物;BIND 9 与 Kea 的管理员文档则描述配置、控制接口、日志、统计、监控、故障排查和高可用机制。ISC 安全公告 ISC 下载页面 BIND 9 管理员文档 Kea 管理员文档
这些材料足以建立一条上游责任链:项目可以识别问题,维护源代码,发布版本,提供安全信息,并说明运营者如何配置和观察服务。BIND 的上游代码与开发记录,以及 Kea 的公开项目仓库,也有助于追踪变更和修复的来源。BIND 9 源代码仓库 Kea 项目仓库
但“修复可获得”与“服务已经恢复”是两个不同命题。公开公告不能证明某个机构已经识别自身暴露面;下载页面不能证明正确版本已经被选择、验证和部署;文档列出的日志、统计或控制接口,也不能证明某一生产环境已经启用并持续收集这些信号。把上游发布记录直接当作下游恢复证据,会把供应链的起点误认为终点。
发行版是责任链中的另一层
许多运营者并不直接从 ISC 下载源代码或二进制发行物。Debian 的 BIND 9 软件包跟踪页面记录发行版中的版本、维护活动以及与 Debian 版本的关系;Ubuntu 的软件包页面则展示不同套件中的 BIND 9 包信息。Debian BIND 9 软件包跟踪 Ubuntu BIND 9 软件包信息
这意味着同一个漏洞或修复,可能经过至少两条时间线:ISC 的上游发布与发行版的打包、测试和推送。发行版中存在某个软件包,证明的是可获得性或维护状态,而不是某台服务器已经安装该包。发行版版本也可能滞后于上游,或者因支持周期和套件差异而采用不同的修复路径。
因此,责任问题不能简化为“ISC 是否发布了补丁”。更准确的问题是:谁负责把受影响版本映射到具体资产?谁确认发行版包或直接安装的上游版本适用?谁批准变更?谁记录部署结果?谁在服务重启后检查解析、租约分配、数据库连接和下游依赖?这些控制点可能分别属于上游项目、发行版维护者、托管服务商和最终运营者。
可观测性不是文档中的一个功能清单
BIND 文档描述日志、统计、控制和故障排查机制;Kea 文档也描述控制通道、数据库、高可用、日志与监控。BIND 9 管理员文档 Kea 管理员文档
这些机制提供了潜在的证据路径。例如,运营者可以记录版本与配置,保存变更时间,观察解析错误、服务状态和租约处理,并在故障演练中确认备用节点是否真正接管。但机制存在并不等于证据已经产生。若没有资产清单、版本基线、告警记录、变更审计和演练结果,组织仍然无法回答最基本的恢复问题:受影响的实例有多少?哪些实例已更新?更新后服务是否继续提供正确答案或租约?备用路径是否在实际压力下生效?
这也是上游项目与运营责任的边界。ISC 可以公开控制面和运维方法,运营者则必须把这些方法配置成自己的检测系统和恢复程序。公开材料没有显示全球部署规模、每个运营者的补丁速度,也没有证明某个具体机构完成了恢复。ISC 的产品页面说明了 BIND 9 的上游定位,Kea 页面说明了项目和功能,但两者都不能替代某个生产环境的运行记录。ISC BIND 9 页面 ISC Kea 页面
什么才算持久修复
一个可以审计的修复至少需要四类相互连接的证据。
第一是暴露面证据:组织能够列出运行 BIND 或 Kea 的资产、版本、发行来源、配置和关键依赖,而不是只知道“我们使用过这个软件”。第二是变更证据:记录显示适用的版本或配置已经被验证、批准并部署,且失败的更新尝试没有被遗漏。第三是服务证据:部署之后,日志、统计、健康检查和外部探测显示服务仍能处理正常和异常工作负载。第四是恢复证据:组织通过故障切换、回滚或压力测试证明,修复没有只在静态检查中成立,而是在服务中断或恶意输入条件下仍然可用。
这套标准并不是要求 ISC 为每个下游系统承担直接运营责任。相反,它把责任边界说得更清楚:ISC 负责上游软件维护、公告和技术指导;发行版维护者负责其打包、支持和更新路径;运营者负责资产识别、部署、监控和恢复验证。某些商业支持或托管安排可能改变具体责任,但不能凭公开产品页面推断这些安排已经存在。
ISC 知识库能够补充版本相关的技术和支持信息,但其单篇材料可能会更新、下线或受到访问条件限制。ISC 知识库 因而,面向审计的组织仍需要保存与自身环境相对应的版本、配置、变更和演练记录,而不能只依赖不断变化的公开页面。
结论:控制权要落在可验证的路径上
ISC 的公共记录支持一个有限但重要的结论:它是 BIND 与 Kea 的上游软件维护者,能够发布代码、发行物、安全公告和运维指导。公共记录不支持更强的结论,即 ISC 能够直接控制每个下游部署,或者每个发布的修复都已经在生产环境中落地并经过恢复验证。
对依赖 DNS、DHCP 和相关网络服务的机构而言,最重要的管理动作不是再次确认“有无补丁”,而是把修复路径拆开并逐段留证:上游版本、发行版包、实际安装版本、配置状态、监控信号、变更审批、故障演练和恢复结果。只有当这些记录能够相互对应,软件维护才真正转化为可验证的服务连续性。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance