Кратко
- ISC публикует исходный код, релизы, уведомления безопасности, документацию и эксплуатационные рекомендации для BIND и Kea. Эти материалы подтверждают upstream-функции управления программным обеспечением, но не доказывают, что конкретный оператор обнаружил проблему, установил исправление или восстановил сервис.
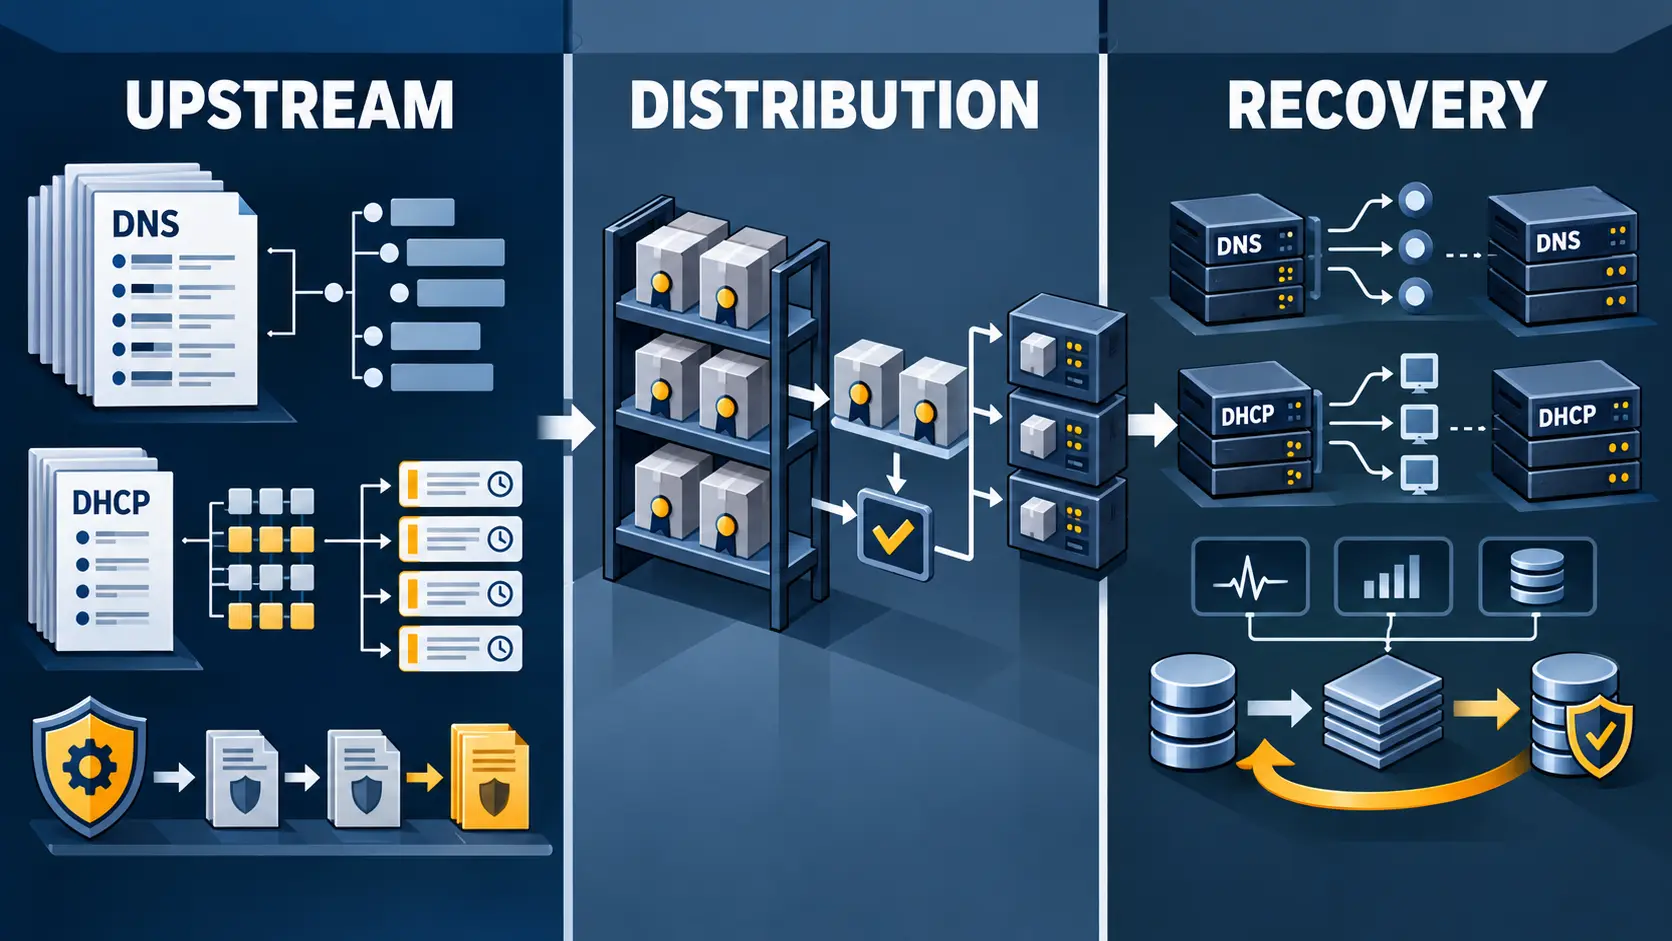
- Между публикацией исправления и надежным улучшением услуги находятся упаковка дистрибутивом, выбор артефакта, согласование развертывания, настройка, мониторинг и восстановление. Ответственность следует проверять по каждому из этих контрольных пунктов.
Где находится контроль ISC
ISC поддерживает публичные каналы, через которые можно проследить жизненный цикл BIND и Kea. На странице уведомлений безопасности размещается информация о раскрытии уязвимостей и мерах исправления (ISC Security Advisories). Страница загрузок предоставляет релизные артефакты (ISC Downloads), а исходный код BIND доступен в публичном репозитории ISC (BIND 9 repository). Для Kea аналогичную трассируемость дают документация (Kea documentation), страница проекта ISC (ISC Kea) и публичный репозиторий (Kea repository).
Эти источники устанавливают конкретные формы upstream-управления: публикацию кода, выпуск версий, уведомление о рисках и описание доступных процедур. Они не устанавливают, какая версия работает на конкретном сервере, кто одобрил обновление, были ли учтены зависимости или как система повела себя после изменения.
Переход от релиза к установленному пакету
Для оператора, использующего пакетный дистрибутив, цепочка дополнительно проходит через систему сопровождения дистрибутива. Дополнительная информация о программном обеспечении BIND опубликована ISC (ISC BIND software). Запись пакета BIND в Debian показывает отдельный слой упаковки и сопровождения (Debian package tracker); поисковая страница пакетов Ubuntu показывает собственный путь распространения и доступности пакетов (Ubuntu packages). Наличие пакета в этих системах не доказывает, что он выбран для конкретной установки, проверен против уведомления ISC или развернут в рабочей среде.
Поэтому утверждение «исправление опубликовано» описывает только upstream-событие. Чтобы оно стало изменением надежности сервиса, оператору нужно установить затронутые версии, сопоставить их с уведомлением, получить подходящий артефакт, проверить его происхождение и зависимости, согласовать изменение и зафиксировать результат развертывания.
Документация описывает контроль, но не его включение
Документация BIND и Kea охватывает конфигурацию, журналы, статистику, мониторинг, устранение неисправностей, обслуживание и режимы высокой доступности. Справочные материалы BIND доступны в официальной документации (BIND documentation); общая база знаний ISC также содержит эксплуатационные материалы (ISC Knowledgebase).
Но описание функции не является свидетельством ее активации. Для расследования нужны журналы конфигурации и изменений, записи об одобрении развертывания, данные мониторинга, статистика обнаружения и результаты тестов отказа или восстановления. Без этих записей нельзя сделать вывод, что опубликованная возможность реально защищала конкретную услугу.
Что означает проверенное восстановление
Уязвимое или отказавшее DNS- или DHCP-обслуживание может оставаться проблемой даже после появления исправленного исходного кода. Разрыв возможен при инвентаризации, выборе пакета, проверке артефакта, учете зависимостей, установке, изменении конфигурации, обнаружении побочного эффекта или откате. Если резервный сценарий не отрабатывался в условиях, близких к угрозе, наличие документации еще не доказывает восстановимость.
Минимальный набор проверяемых свидетельств должен связывать пять этапов: инвентаризацию установленной версии с применимым уведомлением; происхождение артефакта и состояние пакета; одобрение и запись развертывания; включенные и сохраняемые журналы, статистику или сигналы мониторинга; наконец, измеренное испытание отказоустойчивости, отката или восстановления. На каждом этапе должна быть названа ответственная сторона.
Граница между upstream и эксплуатацией
Публичный контур ISC позволяет уверенно приписать консорциуму публикацию исходного кода, релизов, уведомлений, документации и рекомендаций. Контур Debian и Ubuntu показывает, что между ISC и оператором существует дополнительный слой распространения. Однако эти источники не показывают масштаб использования, среднюю скорость установки исправлений, частоту отказов или успешность восстановления конкретной службы.
Следовательно, корректный вопрос об ответственности звучит не как «кто написал BIND или Kea?», а как «кто контролировал каждый переход от обнаружения до восстановления?». Если проблема возникла из-за неполного уведомления, ошибочного артефакта, задержки упаковки, неутвержденного изменения, отсутствия мониторинга или непроверенного резервного плана, для каждого вывода нужны отдельные записи. Без них нельзя превращать авторство программы в доказательство эксплуатационной вины.
Для государственных и других критичных операторов это практический тест непрерывности: можно ли за короткое время определить установленную версию, найти применимое уведомление, подтвердить происхождение пакета, назвать одобрившего изменение, увидеть фактическое поведение службы и показать, что восстановление уже проверялось? Если хотя бы один ответ отрицателен, публичность upstream-материалов еще не означает управляемость риска.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров