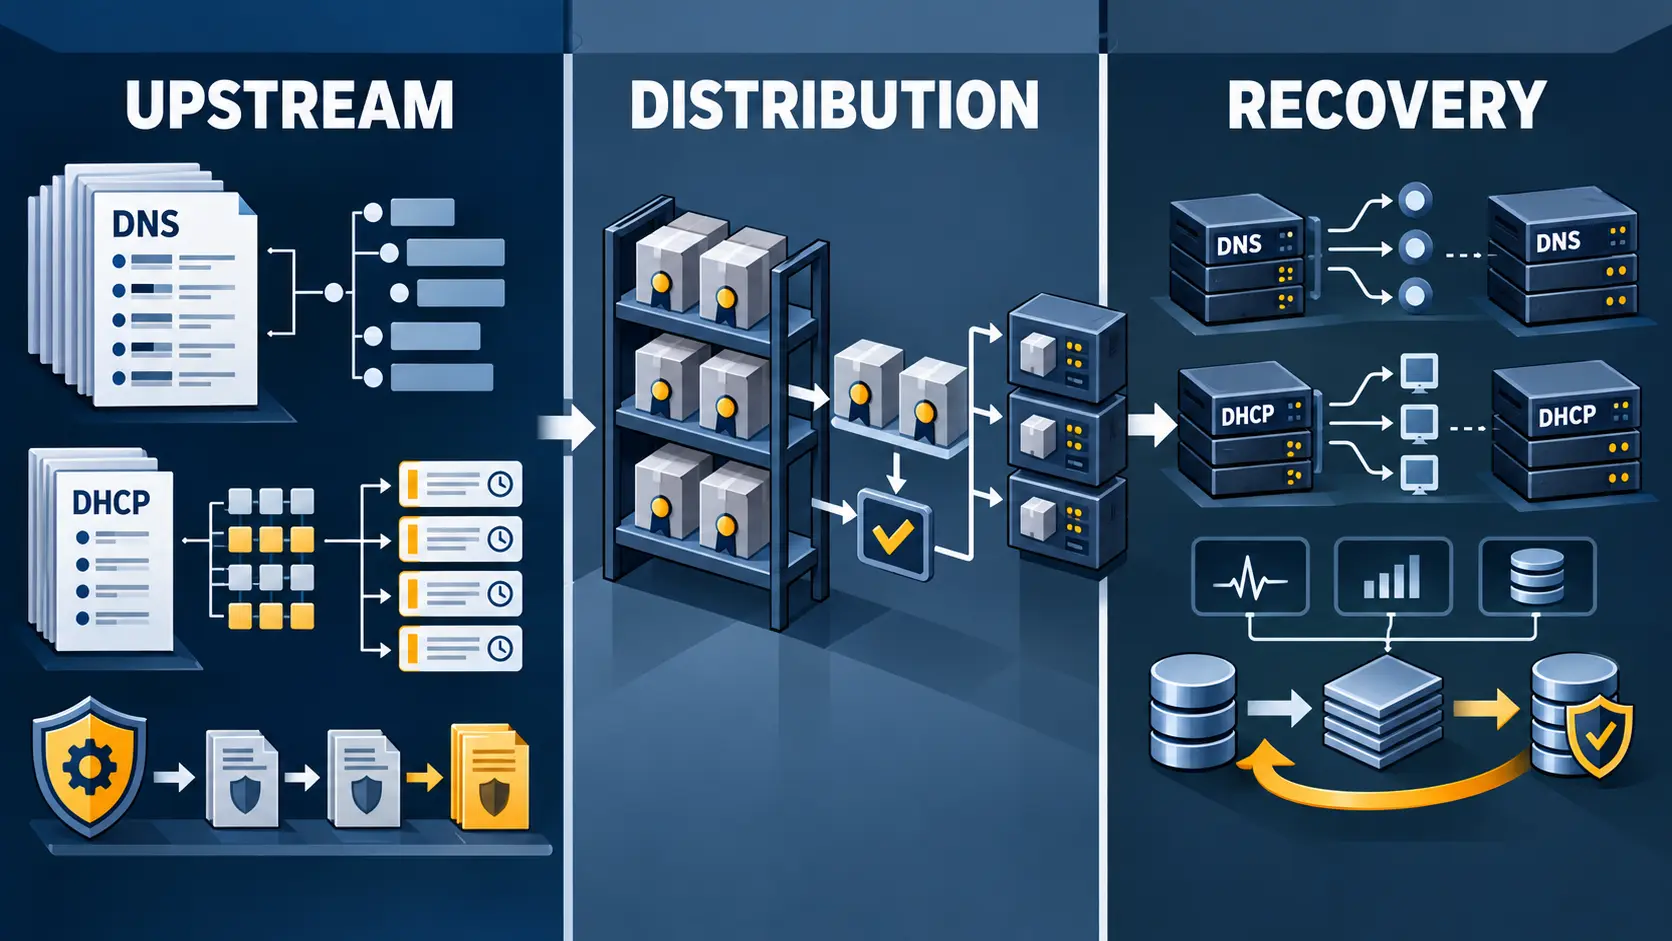
要約
- ISCはBINDとKeaのセキュリティ勧告、ダウンロード、ソースコード、管理者向け文書を公開している。しかし、それらは上流の保守と利用可能な修正を示すものであり、特定の運用者が修正を適用したことまでは示さない。
- DebianやUbuntuのパッケージは、上流リリースと実際の導入環境の間に、別の選択、更新、検証の層を置く。持続的な復旧を証明するには、バージョンの特定、配布物の検証、展開、監視、障害後の再試験を一つの証拠連鎖として確認する必要がある。
ISCの責任を考えるとき、最初に区別すべきなのは「ソフトウェアを維持すること」と「そのソフトウェアで動くすべてのサービスを直接制御すること」である。Internet Systems Consortiumは、BINDとKeaのソース、リリース、セキュリティ情報、文書を公開している。セキュリティ勧告は、影響を受けるバージョンや修正の方向を運用者に伝える。ダウンロードページは、上流の成果物へ到達する経路を提供する。
これらは重要な管理点だが、復旧そのものではない。ISCのセキュリティ勧告は開示と修正案内の証拠になる一方、特定の運用者が影響を把握し、更新を展開し、サービスを再検証したことは証明しない。ISCのダウンロードページも、成果物の入手可能性を示すが、どの版が選ばれ、検証され、導入されたかは示さない。
修正がサービスになるまでの分岐
実際の運用では、上流リリースから復旧済みのサービスまでに複数の判断がある。運用者はまず、稼働中の版と構成を把握し、勧告の対象範囲と照合しなければならない。次に、直接配布された成果物を使うのか、OSディストリビューションのパッケージを使うのか、コンテナや別の統合製品を使うのかを選択する。
Debianのパッケージ追跡情報は、BIND 9がディストリビューションの保守、版管理、リリース関係の中で扱われることを示す。Debianのbind9パッケージ追跡は、ISCの上流版とインストール可能なパッケージが同じ管理面ではないことを可視化する。Ubuntuのパッケージ検索も、運用者がディストリビューションのリポジトリを経由してBINDを受け取る経路を示す。パッケージが掲載されていることは、特定のサーバーに導入され、正しく起動し、障害後に検証されたことを意味しない。
この分岐は責任転嫁の根拠ではない。むしろ、責任を検証可能な単位に分解するための地図である。ISCは、上流のコード、リリース、勧告、文書を管理する。ディストリビューターは、パッケージ化、依存関係、リリースごとの更新経路を管理する。運用者は、導入対象の選択、構成、アクセス制御、監視、バックアップ、切り戻し、復旧試験を管理する。契約や統合製品が関わる場合は、さらに別の境界が加わる。
文書化された制御面と、実際に取得された証拠
BIND 9の管理者向け文書は、構成、運用、ログ、統計、制御、トラブルシューティング、保守の手順を説明する。これは、運用者が何を観測し、どの操作を実行できるかを確認するための一次資料である。しかし、文書に監視機能があることは、個別の環境でログや統計が有効化され、保存され、誰かに確認されていることを証明しない。
同じ境界はKeaにもある。Keaの管理者向け文書は、DHCPサービス、制御チャネル、フック、データベース、高可用性、ログ、監視、運用手順を扱う。これらは、障害を検出し、状態を確認し、構成を変更し、復旧を試験するための仕組みを示す。しかし、どの機能が利用可能か、どの構成で導入されているか、実運用でどの程度使われているかは、展開ごとの証拠が必要である。
ISCのBIND 9ページとKeaの製品ページは、上流プロジェクトの位置づけと関連資料への入口を提供する。BIND 9のソースリポジトリとKeaのソースリポジトリは、変更や開発の追跡可能性を補う。しかし、ソースの公開や変更履歴だけでは、下流のパッケージが導入されたこと、構成が変更されたこと、インシデントが解消したことは確認できない。
持続的な修復を判定する最低条件
ISC-AGP1をめぐる説明を、可視性や上流の影響力だけで終わらせないためには、少なくとも五つの証拠を分けて見る必要がある。
第一に、対象の特定である。運用者は、実行中のBINDまたはKeaの版、パッケージの出所、構成、依存コンポーネントを把握できなければならない。第二に、修正物の真正性と適用範囲である。取得した成果物が対象環境に対応し、変更内容が勧告の対象を扱っていることを確認する必要がある。第三に、展開の証拠である。更新された版が実際のノードやサービスに配置され、起動後もその版が動作していることを記録しなければならない。
第四に、検出と観測である。ログ、統計、ヘルスチェック、アラート、管理APIなどが、障害の兆候を捕捉し、復旧後の状態を比較できる形で保存されている必要がある。第五に、再試験である。修正前に問題を引き起こした条件、またはそれを代表する安全な試験条件に対して、復旧後のサービスが耐えられることを確認しなければならない。
公開記録は、これらの条件の一部を設計として示すことができる。ISCのKnowledge Baseには、版固有の技術情報や運用支援資料が含まれる可能性がある。しかし、個別の運用者がどの版を使い、どの手順を実行し、どの結果を得たかという証拠は、公開資料から自動的には導けない。
問うべき責任、問えない責任
したがって、適切な問いは「ISCが世界中のDNSやDHCPサービスを直接支配しているか」ではない。より具体的には、どの層で誰が予防と検出を管理し、どの記録が修復の持続性を証明するのか、である。
ISCについて公開資料から確認できるのは、上流ソフトウェアの保守、セキュリティ情報、成果物、ソース、管理文書、運用上の制御面である。そこから、ISCがすべての下流環境の版選択、更新承認、監視、復旧を行っていると結論づけることはできない。反対に、下流の展開責任があるからといって、上流の勧告の明確さ、成果物の追跡可能性、文書の十分性を検証しなくてよいことにもならない。
この境界を明確にすることは、責任を弱めるのではなく、修復を実行可能にする。上流は、影響範囲、修正版、変更の根拠、版の関係を明確にする。ディストリビューターは、更新経路と版の対応を追跡できるようにする。運用者は、自らの資産、構成、監視、切り戻し、復旧試験を記録する。各段階で証拠が途切れれば、公開された修正は「利用可能な修正」のままであり、「検証済みの復旧」にはならない。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加