
摘要
- RFC 7725 为法律要求导致的拒绝定义 451,并建议正文说明提出要求的一方、适用法律以及受影响的人群与资源类别。
blocked-by链接标识实际执行阻断的实体,而非下令者。这一分离产生了可用证据,也暴露其根本限制:不愿透明的力量可以沉默,或在 HTTP 以下阻断。
在 HTTP 451 之前,受法律限制的网页很容易消失在普通失败中。服务器可以返回 403、伪装成 404、重定向,或者根本不让 HTTP 响应抵达。对客户端而言,这可能是权限不足、资源不存在、网络故障、运营政策或审查;阻断原因与阻断结果被压成了同一种沉默。
2016 年 2 月发布的 RFC 7725 提供了一句更窄的陈述:451 表示响应者因为运营方收到涵盖该资源的法律要求而拒绝访问。它不裁决争议,只让“法律或公共政策改变了交付”成为可以穿过协议边界的事实声明。
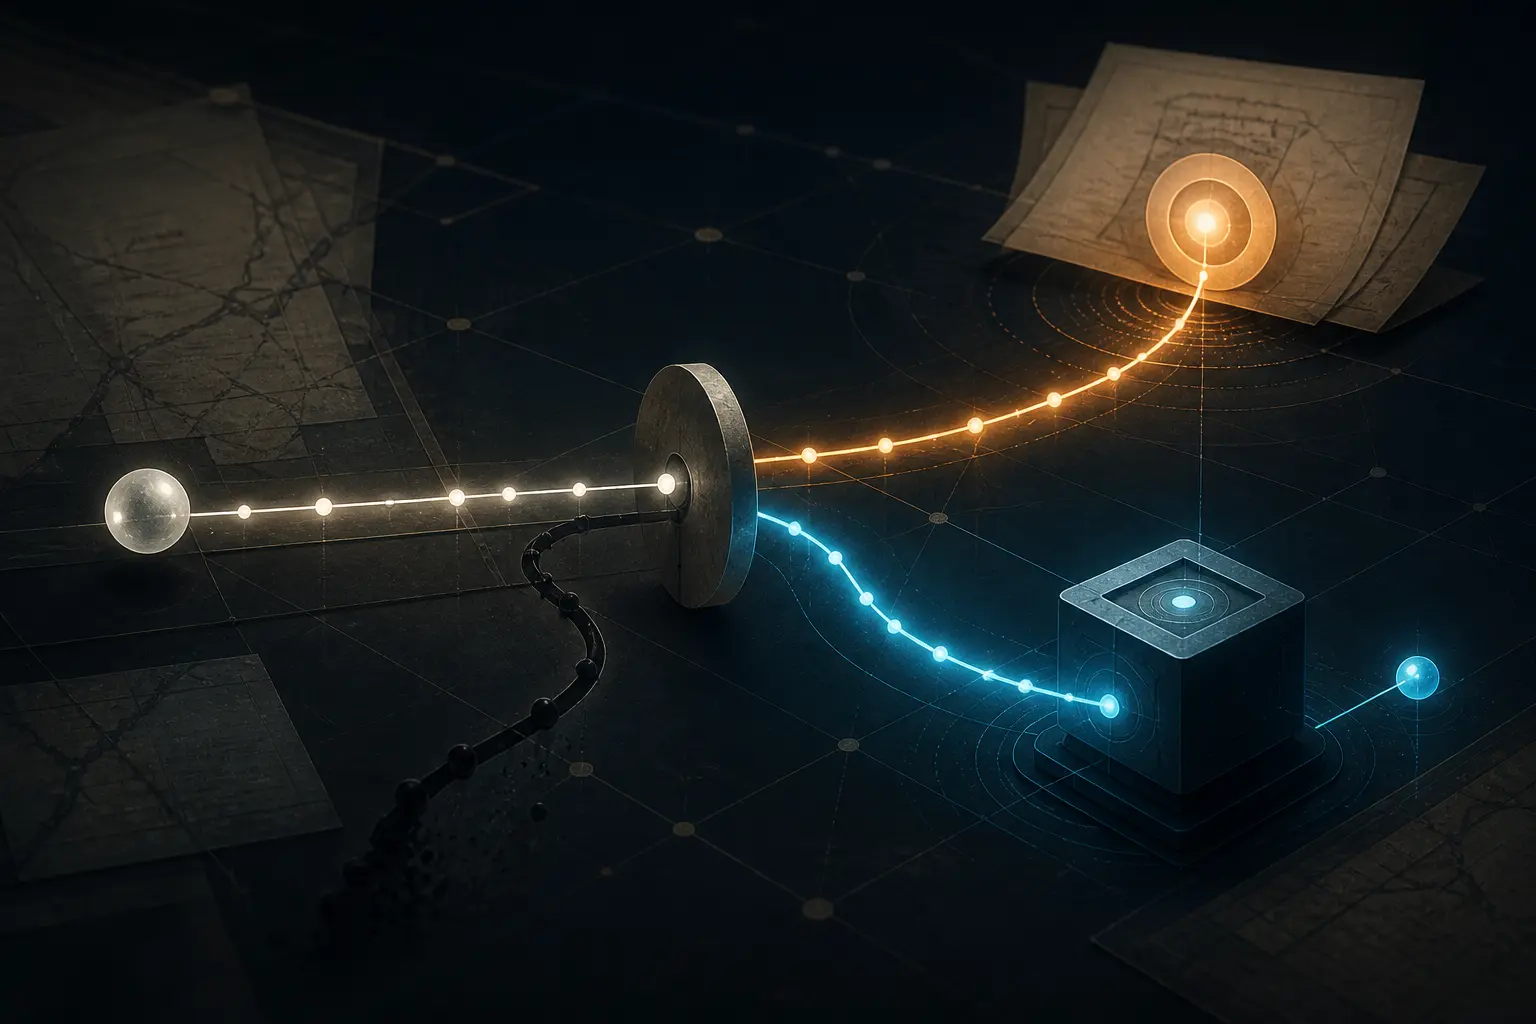
这个小声明必须分开四种角色:提出法律要求的权力、实际执行阻断的机构、托管资源的来源服务器,以及看到失败的读者。451 的价值就在于拒绝把它们混成一个主体。
普通拒绝隐藏了因果
HTTP 原本就能拒绝请求。403 表示理解但不履行;404 表示未找到,也可能用于隐藏存在性。两者都不能告诉观察者:一项法律指令改变了访问路径。
来源可以依据自身授权策略拒绝。搜索引擎可能收到通知后移除结果。ISP 或缓存可以在来源愿意响应时阻断传递。仅仅写“禁止”无法定位哪一层采取行动,更无法说明为什么。
因此 RFC 7725 把 451 定位为透明信号。运营者可以把外部法律约束与普通资源策略区分开,用户和测量系统也能记录“被明确声明的法律障碍”,而不是从泛化错误中猜测。
但“可以”比“透明”更重要。标准创造的是披露词汇,不是强迫网络、公司或政府使用该词汇的权力。
正文承载法律叙述
451 响应应包含自然语言说明。RFC 7725 特别指出三项:提出要求的一方、适用法律或法规,以及要求覆盖的人员和资源类别。
这些内容没有被设计成完整的机器可读法律模式。正文适合解释辖区、行政背景和政策范围,因为一个三位状态码无法表达程序历程、例外、地域边界或有争议的法律解释。
这也划出了证据边界。正文只是响应者的叙述。HTTP 不验证法律要求确实存在,不证明摘要准确,也不保证要求仍然有效,更不证明执行者没有裁量。具体说明比沉默更容易被质疑,却不等于认证。
记者可以将它与公开命令比对,合规团队可以连同时间戳保存,研究者可以把明确声明的法律移除与普通故障分开;每一种用途仍需外部佐证。
blocked-by 指向按下开关的手
RFC 7725 最精确的结构不是原因短语,而是注册关系 blocked-by。
执行阻断并返回 451 的实体应在 Link 字段中放入标识自身的 URI,并将关系设为 blocked-by。它不指向法院、监管者、立法机关、投诉者或其他要求阻断的主体,而是指向此时此路上真正阻止访问的实体。
这样可以避免常见归因错误。服务商可能受公共权力强制,但它仍是产生 HTTP 结果的技术执行者。中间方也可能插入 451,而来源没有阻断任何内容。该链接允许客户端表达:“响应者声称自己正在执行阻断”,却不能因此断言它制定了法律命令。
正文中的法律名称不能抹去执行者的操作选择;指向 ISP 的 blocked-by 也不能证明是哪一公共权力下令。因为提出要求与实施要求是两种角色,所以需要两组证据。
来源服务器可能从未说话
HTTP 常被描述成客户端与来源的交换,但拒绝可以发生在其他位置。RFC 7725 明确指出,返回 451 的服务器可能不是来源;ISP、搜索引擎、缓存服务及访问路径中的其他实体都能限制交付。
这使响应来源成为关键问题。TLS、路由和中间处理决定谁有能力发出这份响应。一个使用目标主机名呈现的页面并不能自动证明它来自来源。blocked-by 是用于澄清的声明,不是密码学证明。
DNS 干预和更低层过滤把限制推得更远。如果解析被修改、数据包被丢弃或连接在 HTTP 之前重置,就没有 451 可观察。RFC 8280 后来强调,大量过滤发生在 HTTP 以下,典型审查中间方不会主动生成该状态。
因此,451 是合作响应路径提供的证据,不是普遍的审查探测器。
451 不证明资源存在
RFC 7725 谨慎地规定,451 既不暗示资源存在,也不暗示资源不存在。即使法律要求消失,下次访问仍可能因为资源已删除、从未存在、需要授权或其他故障而失败。
这个否定性规定保护逻辑,也保护隐私。若把 451 当成隐藏资源存在的证明,响应就会变成存在性探针;若把解除法律障碍当成未来访问成功的承诺,则把一个障碍报告扩张成对所有条件的保证。
规范还观察到,用户有时能借助 VPN 或 Tor 访问被拒内容。这是背景描述,不是协议效果。451 不保证另一条路可用、安全或在读者所在地合法。
它能稳定表达的只有更小一句话:这个响应者声称,在这个时间、这条路径上,一项法律要求导致此次拒绝。
法律响应可能活得比法律时刻更久
除非方法定义或显式缓存控制另有规定,451 默认可缓存。它符合 HTTP 的复用模型,却带来特殊风险。
缓存能在法律条件不变时减少重复请求,也能在要求到期、缩小或撤回后继续保存拒绝。正文、blocked-by、缓存指令、响应年龄和验证路径必须组成一份完整记录。
陈旧 451 不只是陈旧页面。它可能虚假延长法律壁垒。若缓存把一个辖区的响应交付给错误人群,还会扩大阻断范围。当适用对象依赖地域、身份或资源类别时,运营者必须明确 freshness 与 variation 策略。
默认可缓存从不等于应当无差别缓存;它意味着响应者必须治理复用,不能假定错误立即消失。
数字让透明成为公共符号
451 的选择具有明确象征性。RFC 8280 记录了它对 Ray Bradbury 的《华氏 451》的致意,以及书纸自燃温度这一广为流传的说法。这个数字让状态码超越协议工程,获得公共可读性。
这种可见性也进入了标准争论。RFC 8280 记载 IETF 92 上的分歧:451 是否具有具体的机器可读用途,还是主要属于政治戏剧?一方认为它不过是状态码加正文,另一方则重视个人与公民社会测量项目收集审查信号的能力。
IESG 于 2015 年 12 月 18 日批准提案,RFC 于次年 2 月发布。结果没有在技术价值与公民价值之间二选一。正因为被观察对象是法律与政治干预,一个可互操作的状态与链接关系才同时具备两种价值。
文学隐喻增加注意力,却不增加语义。客户端能依赖的仍只有规范列出的边界:法律要求导致拒绝、建议说明细节、执行实体关系、缓存行为与明确限制。
不允许披露时,透明协议无能为力
安全章节承认最关键限制:客户端不能依赖 451。法律权力可能同时要求阻断与保密,不允许透露命令存在。
这不是增加一个字段便能修补的遗漏,而是激励冲突。掌握压制能力的一方也可能控制压制证据能否到达用户。协议能标准化诚实披露,却不能强迫敌对或受胁迫路径说话。
所以沉默始终含混。403 可能是普通策略,也可能隐藏法律阻断;404 可能是缺失,也可能是掩饰;连接重置可能是故障,也可能是过滤。没有 451 不能证明网络开放,收到 451 也不能证明要求合法。
RFC 8280 因此把它描述为更适用于服务商合作披露法律移除请求的情形。它只在执行者能够并愿意说明时产生价值。
HTTP 451 让一种有争议的因果关系可以被报告。正文能说下令者与辖区,blocked-by 能说执行者;响应不判断资源存在,也不承诺绕行可用;缓存语义暴露复用;安全边界承认信号可能永远不出现。
错误码要求阻断者表明身份,却无法逼它回答。透明词汇与压制权力之间的落差并非 HTTP 451 的边缘缺陷,而是这个状态码要让人看见的历史。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance