
摘要
BTW 目录把公司完整列为 Keltree Pty Ltd as trustee for The Kelly Family Trust T/A IBC Digital,APNIC 会员目录也把 Keltree 与 IBC 的交易名称联系起来。[1][2] APNIC 的 Whois 与 RDAP 记录进一步把该身份与 AS10078 和便携式 IPv4 前缀
203.24.93.0/24相连。[3][4][5] 这些记录能确认标识符、状态和责任联系,却不能单独证明谁在运行每一台设备、客户应用采用何种私有架构或服务达成了怎样的业务结果。本次有界 RIPE NCC 观测显示,AS10078 当时没有直接宣布前缀;与此同时,
203.24.93.0/24可被 328/328 个所查询的 IPv4 全表 peer 看到,观测到的起源为 AS56035。[6][7][8] 两个结果并不矛盾,也不能被描述成宕机。它们说明注册账本里的身份与正在执行的路由状态属于不同层。相应 RPKI 查询返回unknown,而不是invalid。[9]IBC 的公开页面描述了托管与自管服务、DNS、监控、备份、补丁、测试环境、系统集成、文档和支持方案。[10][11][13][14][15][16][17][18] 2022 年托管条款还分配了供应商和客户的若干责任。[12] 这些材料可以证明服务能力被公开描述,也能说明预期工作方式;它们不是独立可用性测量,不是事故历史,更不是某个具名客户生产成效的证据。
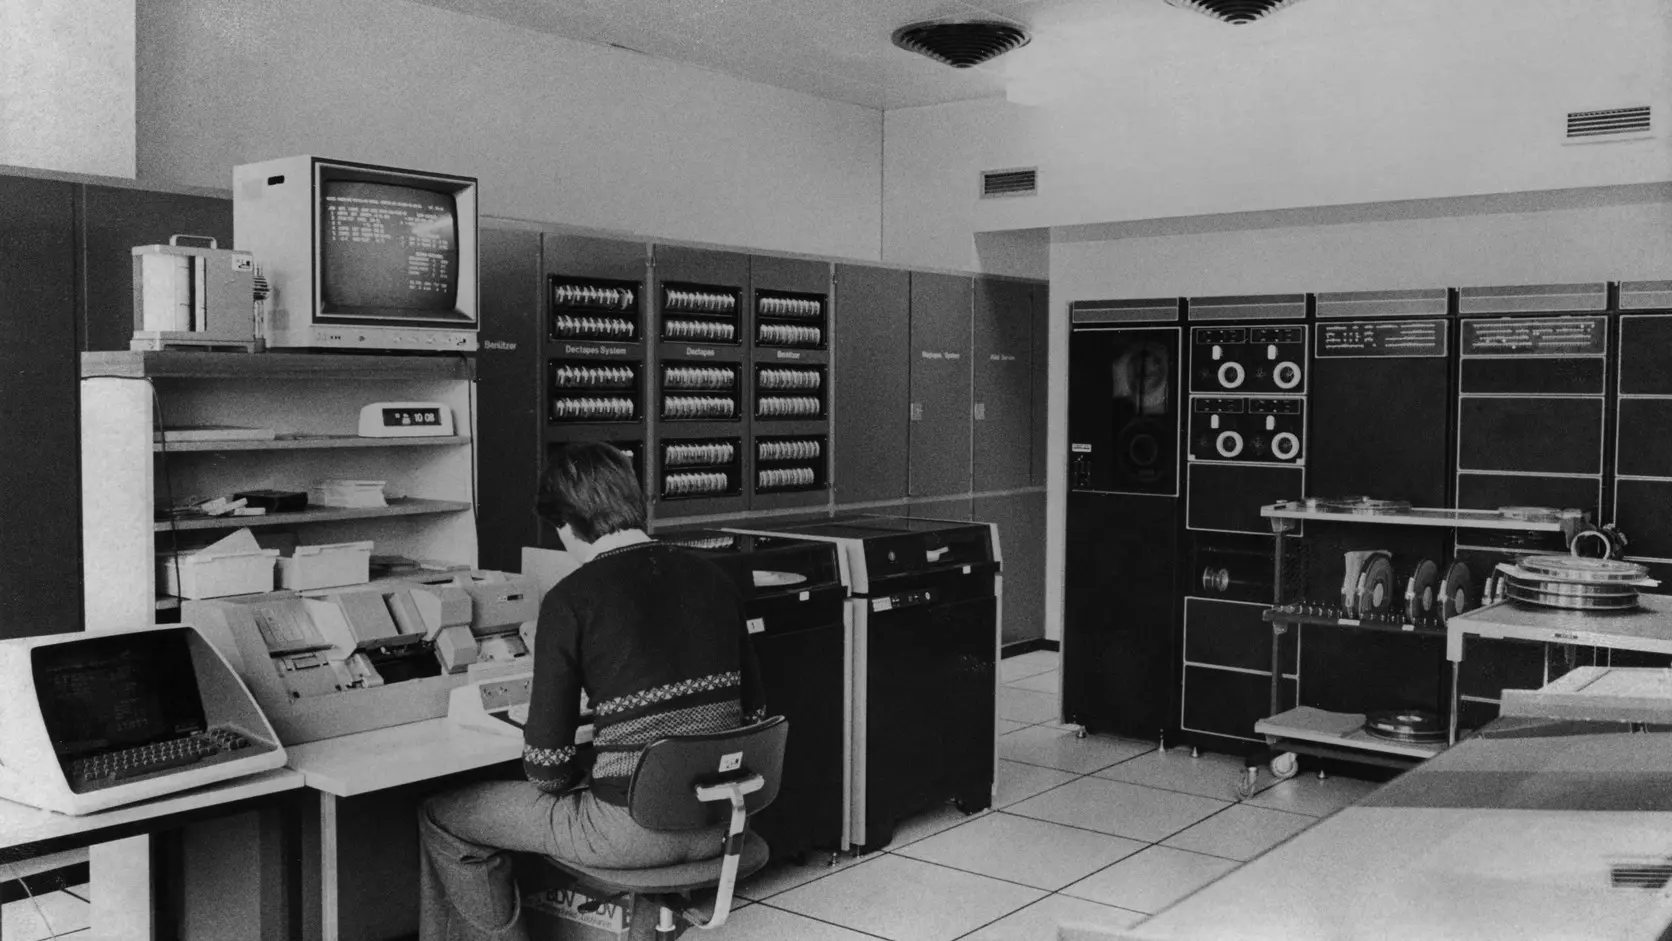
图片边界: 配图是圣加仑大学一间历史数据中心机房的 Creative Commons 照片,只用于说明物理基础设施、维护和操作连续性的通用语境。它不描绘 IBC Digital、Keltree Pty Ltd、AS10078、AS56035、IBC 设施、客户部署、服务事故、可靠性测量或生产结果。[19]
准确身份是技术控制的一部分
公司名称很长并不意味着它可以在研究中随意缩短。BTW 目录与 APNIC 记录共同建立了法人、受托结构和 IBC Digital 交易名称之间的证据桥。[1][2] 合同、发票、网络资源和 abuse 联系人可能使用不同字符串。如果没有这条桥,分析者可能把同一运营方拆成多个对象;反过来,也可能只凭相似品牌错误合并无关公司。
AS10078 的 Whois 对象名为 KPLATKFT-AS-AP,描述中关联 Keltree 与 IBC。[3] RDAP 把自治系统对象标为 active,并保留登记的行政、技术和 abuse 角色。[4] 另一个 RDAP 对象把 203.24.93.0/24 描述为与同一身份相关的 active portable 地址空间。[5] 注册系统在这里承担账本作用:保持号码资源唯一、记录状态、联系人和责任链。账本并不替代运行中的路由器、DNS、服务器和应用。
拥有 ASN 也不等于直接运行所有链路。一家公司可以持有便携式前缀,同时通过获授权的上游、数据中心网络或托管运营方宣布路由。托管供应商可以依赖第三方设施和网络,但仍需向客户解释服务边界。真正需要控制的是:谁有权改变起源,授权记录放在哪里,变更如何审批,以及外部观测如何证明运行状态与批准意图一致。
注册状态与路由状态不能互相冒充
RIPE Routing Information Service 提供时间点观测,而不是永久结论。查询 AS10078 时没有看到直接宣布前缀,只说明该观测窗口和采集视角下的结果。[6][7] ASN 可以保持 active,但在某个时间点不直接起源公网路由。公开证据没有解释原因,因此不能推断退网、故障、保留用途或供应商安排。
前缀查询给出另一幅图景:203.24.93.0/24 当时在所查询的 328 个 IPv4 全表 peer 中全部可见,起源是 AS56035。[8] 这能证明广泛可见性,却不能证明应用可用、路径最优、无 route leak、长期稳定或客户满意。BGP collector 回答的是路由是否可见以及观察到的 origin;它不回答登录、数据库事务或业务流程是否正确。
因此,AS10078、便携式 /24 与 AS56035 之间形成一个需要运营方解释的控制问题。解释应来自当前授权、供应商记录、路由政策、变更单和事故联系人,而不是外部猜测。公开记录不足以断言 AS56035 是上游、托管网络、历史关系还是其他角色。可以确定的只有:登记身份与观测起源不同,负责人员应当能够对账。
RPKI 同样需要精确语言。查询结果 unknown_no_validating_roa 不能改写为“invalid”。[9] Unknown 表示没有得到可验证授权,也没有形成冲突判定。控制措施应明确是否计划发布 ROA、谁能授权、origin 与 max-length 如何设置、上线前如何避免误封合法路由,以及发布后怎样从外部验证。
DNS 暴露另一条权限链
在研究观测点,ibc.com.au 返回 IPv4 地址 203.24.93.37,有界查询没有返回 AAAA,权威 nameserver 为 ns1.ibc.com.au 与 ns2.ibc.com.au,邮件交换记录使用 Microsoft protection 服务。[5][8] 这些结果把公开域名与已登记 /24 联系起来,也显示网站、DNS 和邮件可能分属不同控制路径。它们没有披露隐藏源站、反向代理、防火墙、备用站点或私有凭证安排。
两个 nameserver 标签不自动等于两个独立故障域。它们可能共享网络、软件、设施、凭证或同一部署流程。一次错误 zone 变更可以同时影响两者。连续性控制应检查真实地址与路由差异、外部响应、变更权限、registrar 恢复、可用 zone 导出以及 DNSSEC 状态(如果部署),而不能只数标签。
一次查询没有 AAAA 也不能证明公司没有任何 IPv6 能力。它只说明该名称在该时间点的回答。其他服务可能使用 IPv6,未来也可能迁移。负责任的文章应记录观察边界,而不是替公司发明战略。
邮件记录则提醒我们,一个域名事故可能横跨 registrar、权威 DNS、网站托管、证书、邮件平台和多个管理账号。网站可访问时邮件仍可能失败;邮件正确时应用仍可能故障。单一“站点在线”指标不足以代表企业连续性。
IBC 托管材料能证明什么
IBC 当前托管页面把 NEXTDC P2 Perth 描述为生产位置,把 NEXTDC P1 Malaga 描述为备份和灾难恢复能力所在,并提到独立的 HostAway Malaga 环境用于 staging 与用户验收测试,适用条件与维护协议相关。[10] 页面列出网站、内容管理系统、Web 应用、数据库、搜索与缓存、监控、补丁、备份、访问控制、TLS、Web 应用防火墙和受控发布。它建立了供应商自述的能力范围,但不能证明每个客户购买全部控制,也不能证明某次恢复达标。
2018 年托管计划文件描述了 full-service 与 self-service 选项、虚拟服务器、DNS、监控、备份、防火墙、物理访问和当时的设施安排。[11] 这份文件适合说明历史服务模型,不应被当成当前资产清单。它与当前页面出现差异并不证明事故,而是说明设施、供应商和商业计划会变化。维护成本之一,就是识别哪些旧文件已失效,并避免它们在紧急时刻重新成为错误指令。
2022 年条款进一步划分责任。[12] 条款包含维护窗口、客户提供内容与应用安全责任、对威胁共享环境的内容采取保护措施、数据与远程连接边界、访问代码、终止和责任限制。合同能说明谁可以行动、谁承担哪些义务,却不能说明事故发生频率或恢复速度。
补丁管理页面提供了更具体的过程:每日检查关键更新可用性、按月在测试环境应用、由客户测试、通常在测试后一周安排生产部署,并允许客户提出 hold。[13] 页面也把操作系统或 PHP 大版本、无支持模块和大型核心升级等工作排除在常规范围之外。这个边界非常现实。例行补丁与生命周期现代化不是同一种任务。
四类持续成本
监督成本
监督不是只买一个监控产品。它包括观察信号、解释影响、指派 owner、升级、沟通和验证恢复。外部 DNS、证书、应用旅程、前缀可见性、观测起源、abuse 联系、备份作业、补丁状态和集成队列都可能需要不同检查。公开证据没有展示 IBC 的实际 dashboard,这些只是由已知依赖推导出的控制要求。
自报健康状态可能与外部体验不同。服务端显示正常时,外部 DNS 或证书验证仍可能失败;路由在 collector 可见时,某个接入网络仍可能不可达;HTTP 200 时,登录、搜索、表单提交或定时集成仍可能出错。多层监控比单一 ping 成本高,因为它覆盖不同失败类别。
集成成本
IBC 的系统集成页面提到 cloud API、本地环境、legacy server、安全控制、staging、测试、文档、认证变化和上线后监控。[17] 集成从代码之前就开始:双方要决定标识符、数据所有权、安全边界、失败语义、保留策略和变更权。上线后还要维护 schema、凭证、证书、quota、webhook、版本、文档和测试数据。
一次 API timeout 可能让两边都不确定事务是否完成。盲目重试可能造成重复,不重试可能丢失业务。可靠设计需要 idempotency key、持久队列、对账报告和人工异常流程。这里的文章没有声称 IBC 使用某个具体实现;这些是任何集成供应商和客户都必须回答的设计问题。
维护成本
维护包括补丁、runtime 升级、数据库管理、配置复核、容量、证书续期、账号复核、文档、备份验证和淘汰组件。兼容小更新可以走月度测试发布流程。被放弃的插件或重大平台升级则需要独立项目、回滚、业务测试和预算。推迟补丁可能降低当下变更风险,却增加暴露面和未来集成成本;立即升级也可能引入兼容性问题。决策需要严重性、可利用性、测试覆盖、回滚和业务日历。
异常处理成本
当路由出现意外 origin、DNS 偏离、客户要求暂停安全更新、restore 不完整、证书过期、供应商 API 改认证或共享主机出现可疑内容时,异常流程启动。每个异常都要有权限、证据、隔离、沟通和回到受控状态的路径。条款允许 IBC 对威胁共享系统的内容采取措施,这可能保护平台,也可能影响可用性。[12] 因此应预先定义联系、证据保留、最低服务和恢复验收。
异常往往按额外工作计费,因为它不可预测且需要专家。风险不在于存在额外成本,而在于客户只预算例行服务。IBC 的 service plan 页面区分月度、预付与临时服务,也暴露授权延迟问题。[16] 技术上简单的动作可能等待采购单或批准人。行政准备度会进入恢复时间。
条件性失败模式
- 注册与起源偏离。 BGP origin 改变,但授权记录未同步。应保存批准关系并在变更后外部验证。
- 把 RPKI unknown 写成 invalid。 自动化和报告必须保留 valid、invalid、not found 三态。
- DNS 权限丢失。 站点仍运行,但 registrar 或 DNS 凭证无法恢复。需要次级 owner、离线恢复信息和 zone 导出。
- nameserver 共同故障。 两个标签共享相同软件、账号或网络。应测试真实故障域。
- 地址与 origin 假设过期。 监控仍期待旧供应商,产生误报或漏报。批准状态必须版本化。
- 补丁 hold 无到期。 临时例外变成永久状态。应记录风险、日期和补偿控制。
- 无支持组件陷阱。 常规维护无法修复依赖,只能启动替换项目。
- 测试环境漂移。 staging 没有生产数据规模、网络或集成。应记录差异并设计上线后验证。
- 备份成功但恢复失败。 作业绿色不等于业务可恢复。必须测试数据、依赖和业务功能。
- 监控盲点。 单一 endpoint 正常,关键用户旅程失败。需要分层测试。
- 批准延迟。 正确动作等待商业授权。应预授权有限紧急措施。
- 共享环境隔离冲突。 安全动作保护平台但中断客户。应有明确证据与恢复条件。
- 集成重放或数据分叉。 timeout 后两边状态不同。需要幂等、对账和人工修复。
- 供应商或设施迁移。 地址、路由、DNS、证书、备份和账号同时变化。应分阶段并保留回滚。
- 关键人员依赖。 一个人掌握上下文和权限。另一名获授权人员必须能恢复。
这些是从公开控制面推导的风险模型,不是声称 IBC 或客户曾经经历过这些事件。
能力、可靠性和客户结果必须分开
能力证据回答服务是否被公开提供。IBC 材料支持其提供托管、维护、staging、补丁、备份、集成和支持的陈述。[10][11][13][14][15][16][17][18] APNIC 记录支持公司身份与 AS10078、/24 的关系。[3][4][5] DNS 与 RIPE 数据支持有界时间点观察。[6][7][8][9]
可靠性证据需要重复测量和明确边界,例如外部可用性、路由稳定性、变更成功率、恢复演练、补丁合规或事故记录。本文审阅的公开来源没有提供覆盖 IBC 客户服务的完整长期数据。
客户生产结果需要具名工作负载、基线、观察周期、业务流程和客户授权。基础设施在线时,业务交易仍可能因数据或应用逻辑错误而失败;技术组件故障时,客户也可能通过人工流程保持业务。不能把服务目录改写成客户成果。
采购与运营应追问什么
买方应确认签约法人、AS 与前缀的变更权限、AS56035 的授权关系、ROA 计划、registrar 与 DNS 恢复、各设施承载的当前服务、可用性目标的测量边界、完整 restore 测试、补丁包含层、无支持组件清单、staging 差异、外部监控、集成幂等与对账、共享主机隔离权限、紧急预授权、数据与配置导出,以及供应商变更时的可携带性。
答案不一定要复杂。责任清楚、证据可得、恢复经过测试的简单系统,往往比所有权模糊的复杂系统更容易运行。
结论
IBC Digital 的公开足迹之所以值得研究,不是因为它能导出一个简单评分,而是因为它暴露了评分背后的多层责任。目录与 APNIC 记录确认公司和号码资源;当前路由说明登记身份与运行起源可以不同;DNS 引入另一套权限;IBC 文件把托管、测试、补丁、集成、支持和客户授权连接起来。
可靠托管是一种运营纪律,不是功能列表。能力需要正确配置,可靠性需要长期测量,客户结果需要在真实业务中验证。监督、集成、维护和异常处理,是把注册账本、运行配置、外部观测、合同义务和恢复证据维持一致的持续成本。
来源
- BTW 目录:Keltree Pty Ltd as trustee for The Kelly Family Trust T/A IBC Digital
- APNIC 会员目录
- APNIC Whois:AS10078
- APNIC RDAP:AS10078
- APNIC RDAP:203.24.93.0/24
- RIPE NCC:AS10078 路由状态
- RIPE NCC:AS10078 宣布前缀
- RIPE NCC:203.24.93.0/24 路由状态
- RIPE NCC:AS56035 与 203.24.93.0/24 的 RPKI 验证
- IBC Digital:Website Hosting
- IBC Digital Hosting Services:Plans and Prices
- IBC Digital Hosting Terms and Conditions v2.2
- IBC Digital:Security Patch Management
- IBC Digital:Web Maintenance
- IBC Digital:Working With Us
- IBC Digital:Service Plans
- IBC Digital:System Integration
- IBC Digital:Our Team
- Wikimedia Commons:历史数据中心机房 HSGH 022-001118
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance