
Resumen
IBC Digital es el nombre comercial vinculado a Keltree Pty Ltd as trustee for The Kelly Family Trust tanto en el directorio de BTW como en el listado de miembros de APNIC.[1][2] Los objetos de APNIC relacionan esa identidad con AS10078 y con el bloque IPv4 portátil
203.24.93.0/24.[3][4][5] Esos registros establecen identificadores y responsabilidades documentales. No demuestran quién opera cada router, cómo está construida una aplicación privada o qué resultado obtiene un cliente.En la observación acotada de RIPE NCC usada para este análisis, AS10078 no anunciaba prefijos directamente. Al mismo tiempo,
203.24.93.0/24era visible desde 328 de 328 pares IPv4 de tabla completa y aparecía con AS56035 como origen observado.[6][7][8] La diferencia no prueba una caída. Expone dos superficies: el registro de autoridad y el estado de enrutamiento que ejecutaba la red en ese momento. La consulta RPKI devolvióunknown, noinvalid.[9]Las páginas de IBC describen alojamiento gestionado y autogestionado, DNS, supervisión, copias de seguridad, parches, entornos de prueba, integración de sistemas y soporte.[10][11][13][14][15][16][17][18] Las condiciones de alojamiento distribuyen obligaciones entre proveedor y cliente.[12] Estas fuentes demuestran una oferta publicada y un modelo de trabajo, pero no son una medición independiente de disponibilidad, un historial de incidentes ni una prueba de resultados en producción.
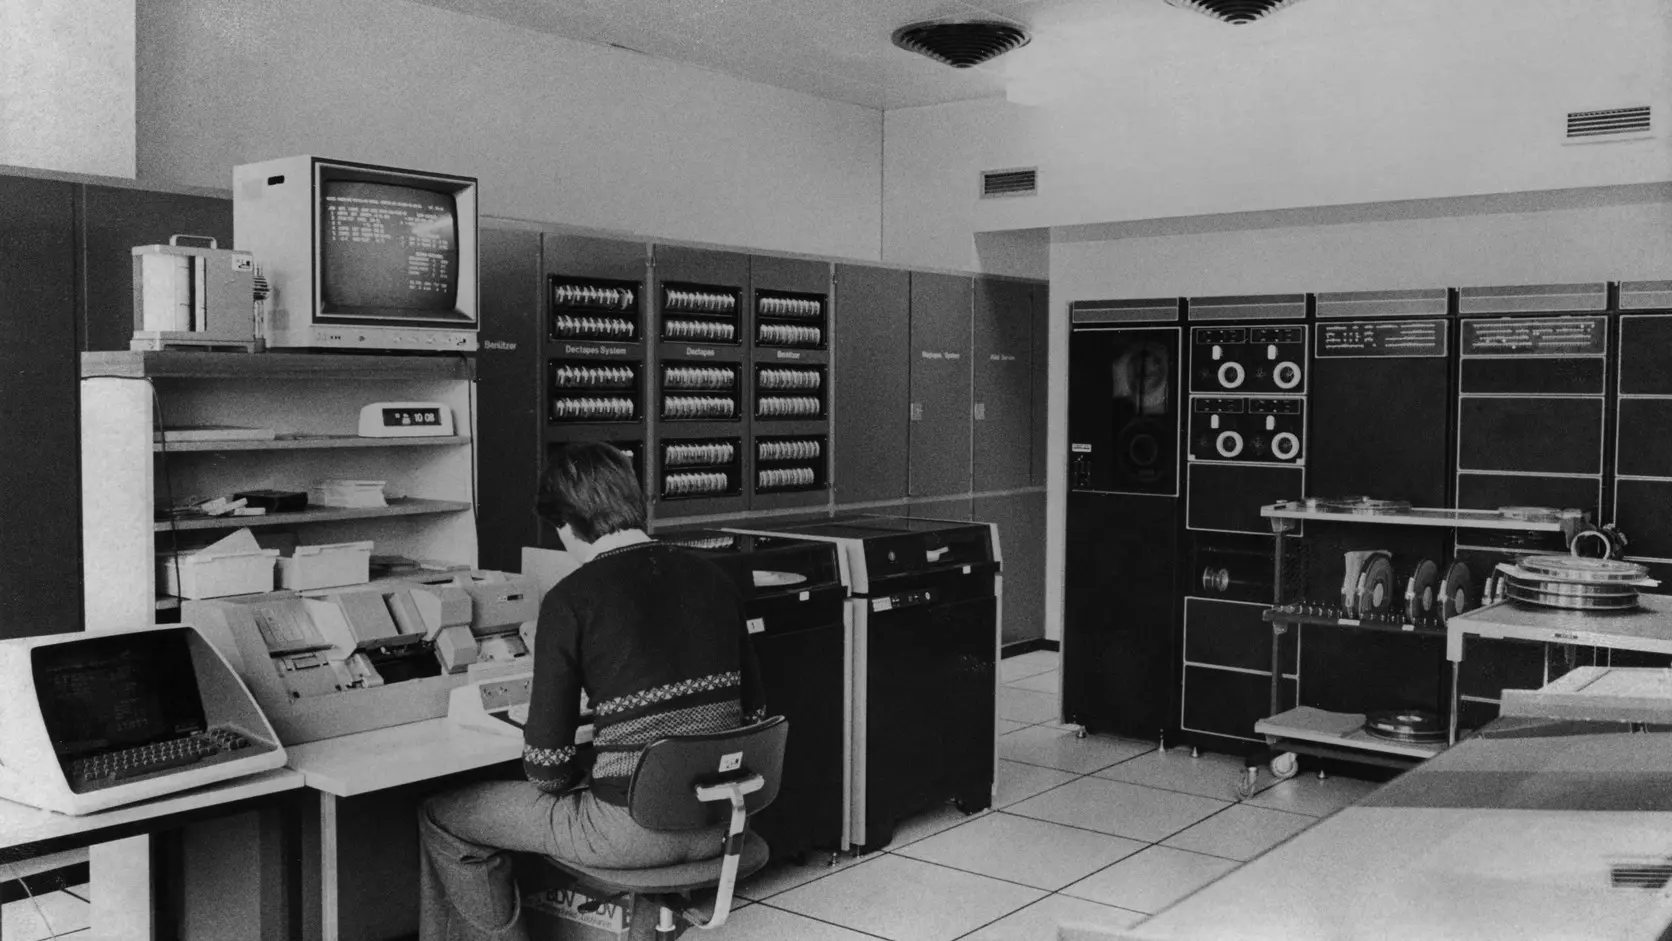
Límite de la imagen: la fotografía Creative Commons muestra una sala informática histórica de la Universidad de San Galo. Solo aporta contexto genérico sobre infraestructura física, mantenimiento y continuidad del operador. No representa a IBC Digital, Keltree Pty Ltd, AS10078, AS56035, una instalación de IBC, un despliegue de cliente, un incidente, una medición de fiabilidad ni un resultado de producción.[19]
Identidad, registro y red en ejecución
La precisión del nombre de la empresa es un control técnico, no una formalidad editorial. La entrada de BTW identifica Keltree Pty Ltd as trustee for The Kelly Family Trust T/A IBC Digital.[1] El directorio de miembros de APNIC mantiene la relación entre Keltree y la marca IBC.[2] Esa correspondencia permite entender por qué un contrato, una factura, un contacto de abuso y un objeto de recursos de Internet pueden usar nombres distintos sin referirse a empresas diferentes.
El objeto Whois de AS10078 aparece como KPLATKFT-AS-AP y lo relaciona con Keltree e IBC.[3] RDAP muestra el objeto de sistema autónomo como activo y conserva roles administrativos, técnicos y de abuso.[4] Otro objeto RDAP asigna el estado activo y portátil a 203.24.93.0/24 bajo la misma identidad.[5] El registro funciona como libro de autoridad: preserva unicidad, estado, contactos e historial. No sustituye al código, las rutas y los servicios que están funcionando ahora.
Una organización puede tener un prefijo portátil y utilizar a otro operador para originarlo mediante un acuerdo autorizado. Un proveedor de alojamiento puede depender de tránsito, centros de datos, redes gestionadas o servicios de terceros sin dejar de ser responsable ante su cliente. Del mismo modo, disponer de un ASN no implica operar todos los componentes que participan en la entrega. La pregunta útil es quién puede decidir cada cambio, qué registro conserva esa autoridad y cómo se verifica el estado ejecutado.
La ausencia de anuncios directos de AS10078 en RIPE RIS debe describirse con fecha y alcance.[6][7] No demuestra una indisponibilidad. La visibilidad del /24 con AS56035 como origen indica que el prefijo se veía ampliamente en ese instante.[8] No indica si el camino era óptimo, si todas las aplicaciones respondían o si la relación se mantuvo estable durante meses. Los operadores responsables deberían poder reconciliar el titular registrado, la autorización de origen, el proveedor que ejecuta el anuncio y la observación externa posterior a cada cambio.
El estado RPKI exige el mismo cuidado. Unknown significa que la validación consultada no encontró una autorización que produjera un resultado válido ni un conflicto que produjera un resultado inválido.[9] No es correcto convertir una ausencia de ROA validante en una acusación de ruta inválida. La decisión operativa consiste en definir si se necesita un ROA, quién puede publicarlo, qué origen y longitud máxima son correctos y qué prueba externa cerrará el cambio.
El DNS es una autoridad distinta
Durante la observación, ibc.com.au devolvía la dirección IPv4 203.24.93.37, no devolvía una dirección AAAA en la consulta acotada, utilizaba ns1.ibc.com.au y ns2.ibc.com.au como servidores autoritativos y publicaba un intercambiador de correo protegido por Microsoft.[5][8] Esos datos conectan el dominio público con el bloque registrado y muestran separación de funciones. No revelan proxies, cortafuegos, orígenes privados, sitios de recuperación ni cuentas administrativas.
Contar dos nombres de servidor no equivale a demostrar dos dominios de fallo. Pueden compartir red, software, credenciales, proveedor o proceso de despliegue. Una configuración errónea o una cuenta comprometida puede propagarse a ambos. La supervisión debe comprobar respuestas desde fuera, compararlas con una configuración aprobada y conservar una vía de recuperación para el registrar, la zona, los certificados y los registros de correo.
La ausencia puntual de AAAA tampoco demuestra una política completa sobre IPv6. Solo describe la respuesta obtenida para ese nombre y ese momento. Otros servicios podrían tener IPv6 o una migración futura. Un análisis responsable registra la observación sin inventar una estrategia empresarial.
Qué establecen las páginas de alojamiento
La página actual de IBC presenta NEXTDC P2 Perth como ubicación de producción, NEXTDC P1 Malaga para capacidades de copia y recuperación, y un entorno HostAway Malaga separado para pruebas y aceptación cuando existe el acuerdo de mantenimiento correspondiente.[10] También enumera sitios, aplicaciones, bases de datos, búsqueda, caché, supervisión, parches, copias, acceso, TLS, cortafuegos de aplicación y despliegues controlados. Son declaraciones de capacidad del proveedor. No prueban que cada cliente use todas las opciones ni que una recuperación concreta haya cumplido un objetivo.
Un plan de 2018 describe modelos gestionados y autogestionados, servidores virtuales, DNS, monitorización, copias, cortafuegos y ubicaciones entonces presentadas en Perth y Sídney.[11] Debe leerse como evidencia histórica del modelo, no como inventario actual. La diferencia con la página vigente recuerda que instalaciones, proveedores y planes cambian. El mantenimiento documental debe retirar instrucciones obsoletas antes de que se utilicen durante una emergencia.
Las condiciones de 2022 asignan al cliente responsabilidades sobre contenido y seguridad de aplicaciones, permiten acciones de protección ante amenazas para sistemas compartidos, contemplan mantenimiento y establecen límites de servicio y responsabilidad.[12] Un contrato aclara quién puede actuar y quién asume ciertos riesgos. No demuestra la frecuencia de los incidentes, la eficacia de la supervisión o la velocidad de recuperación.
La página de gestión de parches detalla comprobaciones diarias de actualizaciones críticas, aplicación mensual en un entorno de pruebas, validación por el cliente y despliegue de producción planificado una semana después, salvo que se solicite una retención.[13] También marca trabajos que quedan fuera de la rutina, como actualizaciones mayores o componentes no compatibles. Esa frontera explica por qué el mantenimiento ordinario no resuelve toda la deuda técnica.
Costes que permanecen después de contratar el servicio
Supervisión. Las herramientas pueden comprobar DNS, certificados, consumo, copias, colas y disponibilidad, pero no pueden decidir por sí solas el impacto empresarial. Cada alerta necesita umbral, contexto, propietario y criterio de cierre. Para la superficie pública de IBC, una organización podría vigilar el origen del prefijo, el estado del ASN, los contactos, las respuestas DNS, recorridos de aplicación, parches y restauraciones. Son requisitos de control derivados de las dependencias visibles; no afirmaciones sobre los paneles privados de IBC.
Integración. La página de integración menciona API cloud, sistemas locales, servidores heredados, controles de seguridad, documentación, pruebas y supervisión posterior.[17] Una integración real requiere esquemas, autenticación, certificados, límites, reintentos, orden, semántica de error, conciliación y autoridad de cambio. Si una llamada expira, las dos partes pueden discrepar sobre si la operación terminó. Sin claves de idempotencia y registros duraderos, un reintento puede duplicar datos y la ausencia de reintento puede perderlos.
Mantenimiento. Incluye versiones de runtime, bases de datos, certificados, cuentas, documentación, capacidad, copias y eliminación de componentes obsoletos. Una actualización compatible puede seguir el proceso mensual. Un módulo abandonado, un cambio de PHP o una migración de plataforma necesita proyecto, pruebas, retroceso y presupuesto independiente. Aplazar un parche puede reducir el riesgo inmediato de cambio, pero aumenta exposición y complejidad futura.
Gestión de excepciones. Aparece cuando el origen BGP cambia, el DNS diverge, una copia no restaura, un cliente bloquea un parche, un certificado caduca o un proveedor cambia su autenticación. Cada caso necesita pruebas, propietario, contención, comunicación y retorno a un estado controlado. El coste es variable porque el problema cruza sistemas y organizaciones. Ocultarlo en un precio nominal de alojamiento no lo elimina.
La página de colaboración afirma que se asigna un responsable de proyecto y se documentan requisitos, responsabilidades, calendario y presupuesto.[15] Es una capacidad de coordinación, no una garantía de entrega. Los planes de servicio mensuales, prepagados u ocasionales también muestran cómo la autorización comercial puede afectar al tiempo de intervención.[16] Una acción técnica de minutos puede esperar horas si nadie puede aprobarla. La continuidad incluye, por tanto, autoridad administrativa.
Fallos condicionales y controles
- Divergencia de origen: el prefijo aparece con un ASN diferente del esperado. Se necesita autorización registrada y comprobación externa.
- Confusión RPKI:
unknownse interpreta comoinvalid. Las herramientas y los informes deben conservar los tres estados. - Pérdida de control DNS: el servicio funciona, pero las credenciales del registrar no pueden recuperarse. Deben existir propietarios secundarios y exportaciones aprobadas.
- Fallo común de nameservers: dos etiquetas dependen de la misma red o cuenta. Hay que probar dominios de fallo reales.
- Parche retenido sin límite: una excepción temporal se convierte en estado permanente. Debe tener fecha, riesgo y controles compensatorios.
- Dependencia sin soporte: el proceso rutinario ya no puede aplicar actualizaciones. Hace falta sustitución planificada.
- Staging diferente de producción: la prueba omite datos, red o integraciones críticas. Los desajustes deben estar inventariados.
- Copia sin restauración: el trabajo de backup termina, pero el servicio no puede reconstruirse. La prueba debe incluir funciones empresariales.
- Monitorización superficial: HTTP 200 oculta fallos de login, búsqueda o transacciones. Se necesitan recorridos sintéticos o controlados.
- Aprobación tardía: compras o autoridad frenan una respuesta urgente. Deben preautorizarse acciones limitadas.
- Contención en un host compartido: una medida de seguridad protege la plataforma y afecta disponibilidad. Los criterios y pruebas deben estar definidos.
- Reintento de integración: el timeout deja un estado ambiguo. Idempotencia, colas duraderas y conciliación reducen duplicados.
- Cambio de proveedor: rutas, DNS, certificados, copias y accesos deben migrar en orden, con retorno probado.
- Dependencia de una persona: credenciales y contexto quedan concentrados. Otro operador autorizado debe poder recuperar el servicio.
Estos escenarios no son afirmaciones de que IBC o un cliente los haya sufrido. Son preguntas de diseño derivadas de las superficies documentadas.
Capacidad, fiabilidad y resultado del cliente
La capacidad está respaldada por el catálogo y los documentos: IBC dice ofrecer alojamiento, mantenimiento, parches, staging, copias, integración y soporte.[10][11][13][14][15][16][17][18] Los registros de APNIC respaldan la asociación de la identidad con AS10078 y el /24.[3][4][5] Las consultas de RIPE y DNS respaldan observaciones puntuales.[6][7][8][9]
La fiabilidad requiere repetición y un límite medible. Podría estudiarse mediante disponibilidad externa, estabilidad de rutas, éxito de cambios, pruebas de restauración, cumplimiento de parches o incidentes durante un periodo. Las fuentes públicas revisadas no ofrecen un conjunto longitudinal completo sobre los servicios de clientes.
El resultado de producción pertenece al sistema del cliente. Requiere una carga concreta, un periodo, una línea base, una función empresarial y autorización para publicar. Una plataforma puede estar disponible mientras una transacción es incorrecta. Un cliente puede mantener el trabajo manualmente mientras un componente técnico falla. Ninguno de esos resultados puede deducirse de una página comercial.
Preguntas para compradores y operadores
¿Qué entidad firma el contrato? ¿Quién controla el ASN, el prefijo, el registrar, la zona y los certificados? ¿Cuál es la relación autorizada con AS56035? ¿Se prevé un ROA? ¿Qué servicios residen en cada ubicación actual? ¿Qué objetivo de disponibilidad cubre cada componente y cómo se mide? ¿Cuándo se probó una restauración completa? ¿Qué capas cubre el proceso de parches y cuáles requieren otro presupuesto? ¿Cómo se concilian transacciones ambiguas? ¿Qué acciones están preautorizadas? ¿Puede exportarse código, datos, DNS, configuración, registros y documentación en formatos utilizables?
Una arquitectura sencilla con responsabilidades y recuperación probadas puede ser más operable que una plataforma compleja con autoridad difusa. La diligencia debe medir claridad y evidencia, no solo cantidad de funciones.
Conclusión
El valor analítico de IBC Digital está en la separación de capas. El registro identifica a la empresa y sus recursos. El enrutamiento demuestra que el titular registrado y el origen observado no tienen por qué coincidir. El DNS expone otra autoridad. Las páginas de IBC muestran cómo alojamiento, staging, parches, integración, soporte y aprobación del cliente forman un único problema de continuidad con varios dueños.
La operación fiable exige mantener alineados el libro registral, la configuración ejecutada, las observaciones externas, el contrato y las pruebas de recuperación. Supervisión, integración, mantenimiento y excepciones son el trabajo recurrente que convierte una capacidad ofrecida en un servicio defendible.
Fuentes
- Directorio BTW: Keltree Pty Ltd as trustee for The Kelly Family Trust T/A IBC Digital
- Directorio de miembros de APNIC
- APNIC Whois: AS10078
- APNIC RDAP: AS10078
- APNIC RDAP: 203.24.93.0/24
- RIPE NCC: estado de enrutamiento de AS10078
- RIPE NCC: prefijos anunciados por AS10078
- RIPE NCC: estado de enrutamiento de 203.24.93.0/24
- RIPE NCC: validación RPKI de AS56035 y 203.24.93.0/24
- IBC Digital: Website Hosting
- IBC Digital Hosting Services: Plans and Prices
- IBC Digital Hosting Terms and Conditions v2.2
- IBC Digital: Security Patch Management
- IBC Digital: Web Maintenance
- IBC Digital: Working With Us
- IBC Digital: Service Plans
- IBC Digital: System Integration
- IBC Digital: Our Team
- Wikimedia Commons: sala informática histórica HSGH 022-001118
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance