
Résumé
IBC Digital est le nom commercial associé à Keltree Pty Ltd as trustee for The Kelly Family Trust dans le répertoire BTW et dans l’annuaire des membres d’APNIC.[1][2] Les objets APNIC relient cette identité à l’AS10078 et au préfixe IPv4 portable
203.24.93.0/24.[3][4][5] Ces inscriptions établissent des identifiants, des contacts et une responsabilité documentaire. Elles ne disent pas, à elles seules, qui achemine chaque paquet ni comment une application privée est construite.L’observation RIPE NCC utilisée pour cette enquête ne montrait aucun préfixe directement annoncé par AS10078. Dans le même temps,
203.24.93.0/24était visible auprès de 328 sur 328 pairs IPv4 de table complète, avec AS56035 comme origine observée.[6][7][8] Ce contraste n’est pas la preuve d’une panne. Il signale une différence entre le registre d’autorité et l’état de routage vu à un instant donné. La requête RPKI correspondante a renvoyéunknown, et noninvalid.[9]Les pages d’IBC décrivent l’hébergement géré ou autonome, le DNS, la surveillance, les sauvegardes, le patching, la préproduction, l’intégration de systèmes, la documentation et plusieurs formes de support.[10][11][13][14][15][16][17][18] Les conditions d’hébergement répartissent aussi des responsabilités entre fournisseur et client.[12] Ces documents prouvent l’existence d’une offre et d’un modèle de travail. Ils ne constituent ni une mesure indépendante de disponibilité, ni un historique d’incidents, ni le résultat d’un client nommé.
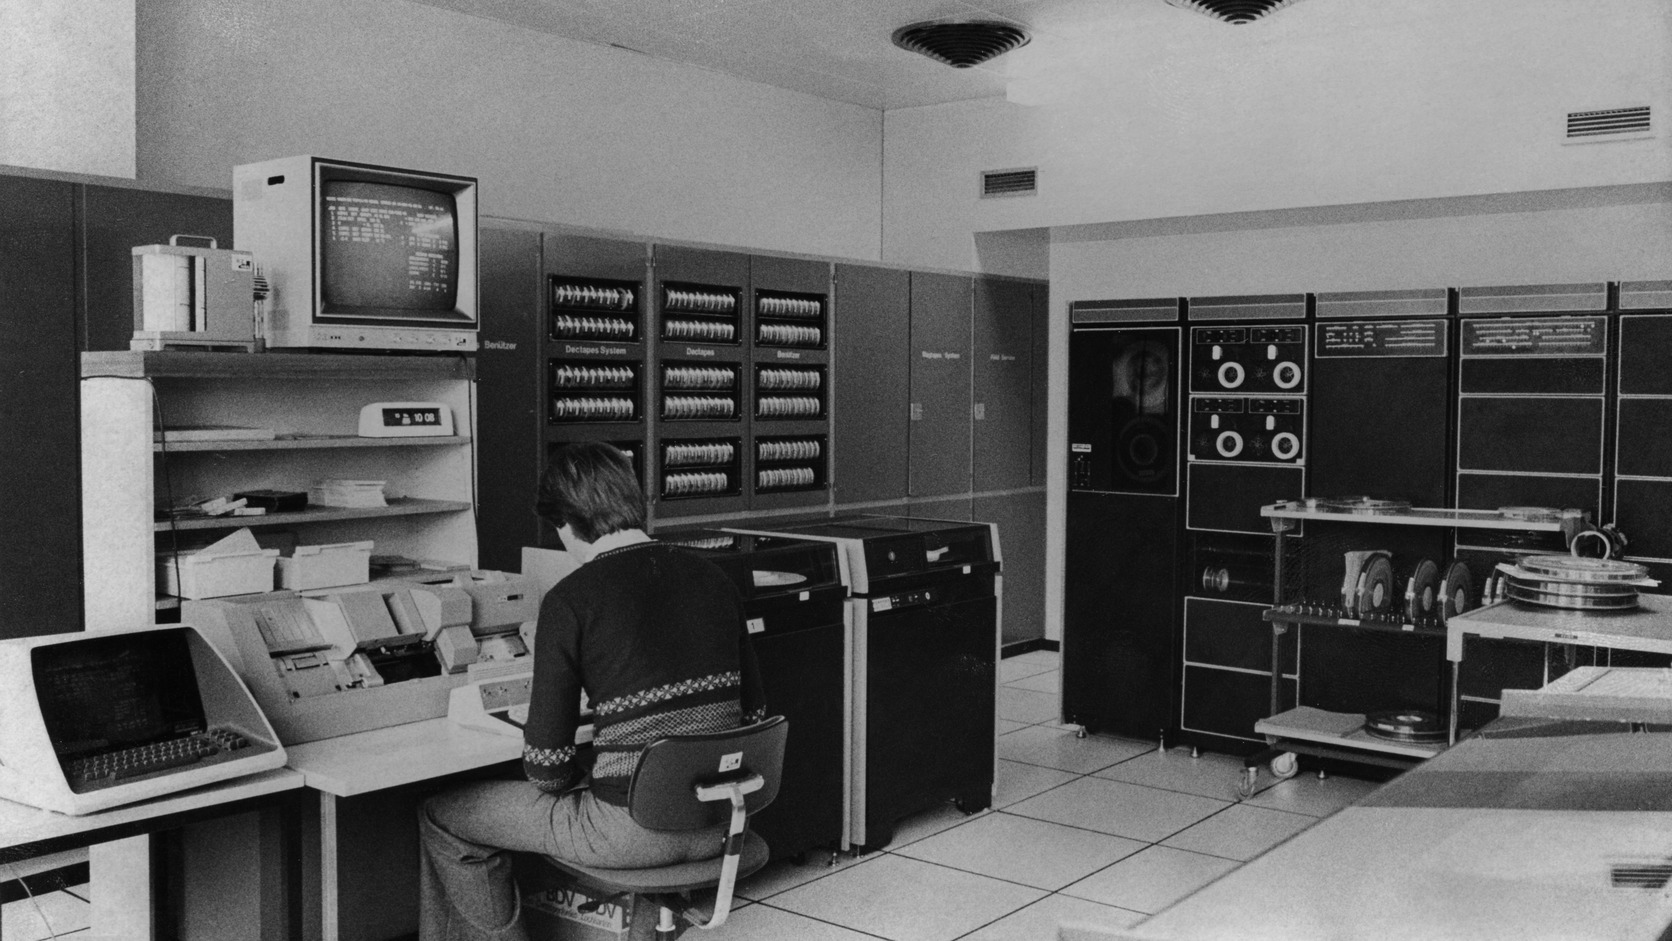
Contexte de l’image : la photographie Creative Commons montre une salle informatique historique de l’Université de Saint-Gall. Elle sert uniquement de contexte générique pour l’infrastructure physique, la maintenance et la continuité des opérateurs. Elle ne représente ni IBC Digital, ni Keltree Pty Ltd, ni AS10078, ni AS56035, ni un site d’IBC, ni un déploiement client, ni un incident ou un résultat de production.[19]
Une identité exacte, mais plusieurs plans de contrôle
Le premier risque analytique consiste à raccourcir le nom de l’entreprise jusqu’à perdre le lien juridique. Le répertoire BTW désigne Keltree Pty Ltd as trustee for The Kelly Family Trust T/A IBC Digital.[1] L’annuaire APNIC reprend la relation entre Keltree et le nom commercial IBC.[2] Cette correspondance est importante lorsque les contrats, les factures, les ressources Internet et les contacts d’abus utilisent des chaînes différentes. Elle évite à la fois de séparer deux identités qui appartiennent au même opérateur et de fusionner des sociétés seulement parce que leurs marques se ressemblent.
L’objet Whois de l’AS10078 porte le nom KPLATKFT-AS-AP, tandis que RDAP expose un objet autonome actif et ses rôles enregistrés.[3][4] Un second objet RDAP décrit 203.24.93.0/24 comme une allocation portable active liée à la même identité.[5] Le registre joue ici le rôle d’un grand livre : il conserve l’unicité des ressources, les statuts, les contacts et la chaîne de responsabilité. Il ne remplace pas le réseau en fonctionnement.
Cette distinction permet de comprendre le routage observé. Un préfixe enregistré auprès d’une organisation peut être annoncé par un autre ASN dans le cadre d’une prestation autorisée. Un hébergeur peut utiliser un opérateur de transit, un centre de données ou un réseau géré sans abandonner toute responsabilité envers son client. Inversement, disposer d’un ASN et d’un bloc portable ne signifie pas que l’entreprise exploite chaque routeur, chaque lien ou chaque site impliqué dans le service.
L’absence de préfixes AS10078 dans la vue RIPE RIS est donc une observation bornée, pas un diagnostic d’indisponibilité.[6][7] La visibilité du /24 avec AS56035 établit qu’une route était largement vue au moment de la capture.[8] Elle ne mesure ni la qualité des chemins, ni l’accessibilité de toutes les applications, ni la stabilité historique. La question opérationnelle est de savoir si les responsables peuvent expliquer et autoriser la relation entre la ressource enregistrée et l’origine en cours d’exécution.
RPKI ajoute une troisième couche. Le résultat unknown indique que la validation interrogée n’a trouvé ni autorisation validante ni conflit invalidant pour le couple observé.[9] Transformer ce résultat en « route invalide » serait une erreur factuelle. Le contrôle utile consiste à décider si un ROA doit exister, qui peut le publier, quelles valeurs d’origine et de longueur maximale sont voulues, et comment vérifier le changement depuis l’extérieur.
DNS et hébergement : des dépendances différentes
Au moment de l’observation, ibc.com.au répondait avec l’adresse IPv4 203.24.93.37, sans réponse AAAA dans la requête bornée, avec ns1.ibc.com.au et ns2.ibc.com.au comme serveurs faisant autorité et un échangeur de courrier protégé par Microsoft.[5][8] Ces réponses relient le domaine public au préfixe enregistré et montrent que le web, le DNS et le courrier ne reposent pas nécessairement sur le même fournisseur. Elles ne révèlent pas les origines cachées, les pare-feu, les sites de secours ou les procédures internes.
Deux noms de serveurs ne prouvent pas deux domaines de panne indépendants. L’indépendance dépend des adresses, du routage, des centres, du logiciel, des comptes d’administration et des chemins de changement. Une erreur de zone ou un compte compromis peut affecter plusieurs serveurs à la fois. La surveillance doit donc comparer la configuration approuvée avec des observations externes, et la reprise doit inclure l’accès au registrar, l’export de zone et les enregistrements nécessaires au courrier et aux certificats.
La page actuelle d’IBC décrit NEXTDC P2 Perth comme emplacement de production, NEXTDC P1 Malaga pour la sauvegarde et la reprise, ainsi qu’un environnement HostAway Malaga séparé pour la préproduction et les tests d’acceptation dans certaines conditions de maintenance.[10] Elle énumère des services de sites, applications, bases de données, cache, recherche, surveillance, correctifs, sauvegardes, contrôle d’accès, TLS et pare-feu applicatif. Ce sont des capacités déclarées par le fournisseur. Elles ne prouvent pas que chaque client achète chaque option ni qu’un mécanisme a réussi pendant une panne réelle.
Un document de 2018 décrit une offre plus ancienne avec hébergement géré et autonome, serveurs virtuels, DNS, surveillance, sauvegardes, contrôles physiques et sites alors présentés à Perth et Sydney.[11] La différence avec la page actuelle ne démontre pas un problème ; elle montre que les fournisseurs, sites et plans évoluent. Une organisation doit savoir quel document reste applicable et retirer les instructions obsolètes avant qu’elles ne réapparaissent dans un incident.
Les conditions de 2022 rendent la frontière de responsabilité plus visible.[12] Elles prévoient la maintenance, attribuent au client certaines obligations relatives au contenu et à la sécurité applicative, permettent des actions de protection sur un environnement partagé et fixent des limites contractuelles. Un contrat répartit le risque et l’autorité ; il ne mesure pas le nombre de pannes ni la qualité d’une restauration.
Quatre coûts récurrents
La supervision consiste à observer des signaux, les interpréter et vérifier le retour à l’état contrôlé. Pour cette surface, elle peut couvrir DNS, certificat, parcours applicatif, visibilité du préfixe, origine BGP, contact d’abus, sauvegardes, correctifs et files d’intégration. Les sources publiques ne montrent pas les tableaux de bord d’IBC. Ces contrôles sont des exigences dérivées, pas une description de son architecture interne.
L’intégration relie identités, API, applications locales, systèmes hérités, fournisseurs cloud, réseaux et processus métier. La page d’intégration d’IBC mentionne la préproduction, la documentation, la surveillance, l’authentification et les changements d’interface.[17] Chaque liaison doit définir les schémas, secrets, limites, délais, reprises, erreurs, responsabilités et procédures de réconciliation. Un appel qui expire peut avoir réussi d’un côté et échoué de l’autre ; une relance aveugle peut alors dupliquer une opération.
La maintenance couvre les correctifs, versions de runtime, certificats, comptes, sauvegardes, documentation et composants abandonnés. La page de patch management décrit une vérification quotidienne des mises à jour critiques, une application mensuelle dans un environnement de test, des tests client et une mise en production planifiée, avec possibilité de mise en attente.[13] Elle exclut aussi plusieurs travaux lourds. Cette frontière est essentielle : une mise à jour compatible relève de la routine, tandis qu’un module abandonné ou une montée de version majeure devient un projet.
Le traitement des exceptions apparaît lorsqu’une route a une origine inattendue, qu’une zone DNS diverge, qu’un client bloque un correctif, qu’une restauration est incomplète, qu’un certificat expire ou qu’un fournisseur change son mécanisme d’authentification. Chaque exception exige une autorité, des preuves, une décision de confinement, une communication et un chemin de retour. Le coût peut être facturé séparément parce qu’il est incertain et intensif en expertise. Le risque naît lorsqu’il n’est ni budgété ni préautorisé.
La page décrivant la collaboration avec IBC affirme qu’un chef de projet est affecté et que les responsabilités, spécifications, calendriers et budgets sont documentés.[15] C’est une description de méthode, pas une preuve de réussite. La page sur les plans de service distingue des formules mensuelles, prépayées ou occasionnelles et révèle un facteur souvent négligé : le délai d’autorisation.[16] Une réparation techniquement simple peut attendre une commande ou un approbateur. La préparation administrative fait donc partie du temps de reprise.
Modes de défaillance à examiner
- Divergence registre-route : l’origine observée change sans dossier d’autorisation à jour. Le contrôle est une carte d’autorité, une alerte externe et une vérification après changement.
- RPKI mal interprété :
unknownest annoncé commeinvalid. Le contrôle est de préserver les trois états et de documenter la politique ROA. - Perte d’autorité DNS : le domaine est valide mais les identifiants registrar ou DNS ne sont pas récupérables. Il faut des propriétaires secondaires et un export approuvé.
- Panne commune des serveurs de noms : deux étiquettes partagent les mêmes comptes, logiciels ou chemins. Il faut tester les vrais domaines de panne.
- Correctif suspendu : une mise à jour reste en attente sans date d’expiration ni contrôle compensatoire. La décision doit être revue selon la gravité et l’exposition.
- Composant non supporté : la routine ne peut plus corriger une dépendance. Un plan de remplacement et un budget distinct deviennent nécessaires.
- Préproduction non représentative : les tests réussissent sans reproduire les dépendances de production. Les écarts doivent être inventoriés et testés après déploiement.
- Sauvegarde sans restauration : les tâches sont vertes mais les données ne peuvent pas reconstruire le service. Les restaurations doivent inclure les fonctions métier.
- Angle mort de surveillance : un HTTP 200 masque une connexion, une recherche ou une intégration défaillante. Il faut tester des parcours et non un seul ping.
- Latence d’approbation : l’action correcte attend une décision commerciale. Des limites d’action d’urgence doivent être préautorisées.
- Confinement sur hébergement partagé : une action de sécurité protège la plateforme mais interrompt un client. Les critères de suspension, preuves et conditions de retour doivent être explicites.
- Transaction d’intégration ambiguë : un timeout laisse l’état inconnu. Il faut idempotence, journal durable, réconciliation et réparation manuelle.
- Transition de fournisseur : le changement affecte routage, DNS, certificats, sauvegardes et accès. La portabilité doit être testée avant l’urgence.
- Dépendance à une personne clé : le contexte et les secrets appartiennent à un seul spécialiste. La documentation et la reprise d’accès doivent être vérifiées.
Capacité, fiabilité et résultat client
Les sources d’IBC prouvent une capacité décrite : l’entreprise offre de l’hébergement, du support, de la préproduction, du patching, des sauvegardes et de l’intégration.[10][11][13][14][15][16][17][18] APNIC prouve des objets de registre associés à l’identité.[3][4][5] RIPE et DNS donnent des observations ponctuelles.[6][7][8][9]
La fiabilité exigerait des mesures répétées avec un périmètre défini : disponibilité externe, stabilité de route, succès des changements, tests de restauration, conformité des correctifs ou historique d’incidents. Les sources examinées ne fournissent pas un ensemble longitudinal complet pour les services clients d’IBC.
Un résultat de production client demanderait encore davantage : charge nommée, période, base de comparaison, processus métier et accord du client. Une infrastructure peut répondre alors qu’une transaction est incorrecte ; un client peut aussi maintenir son activité par procédure manuelle pendant une panne technique. Aucun résultat ne doit être inventé à partir d’un catalogue de services.
Questions de diligence
Un acheteur devrait demander quelle entité signe, qui contrôle l’AS, le préfixe, le registrar, les zones et les certificats, pourquoi AS56035 est l’origine observée, si un ROA est prévu, quels services tournent dans chaque site, comment la disponibilité est mesurée, quand une restauration complète a été testée, quelles couches sont couvertes par le patching, quels composants sont hors support, comment les transactions sont réconciliées, quelles actions urgentes sont préautorisées et quels éléments peuvent être exportés lors d’un changement de fournisseur.
La bonne réponse n’est pas nécessairement une architecture complexe. Une solution modeste avec des responsabilités, des preuves et une reprise testée peut être plus exploitable qu’un système sophistiqué dont personne ne maîtrise les frontières.
Conclusion
IBC Digital offre un cas utile parce que les traces publiques exposent plusieurs couches sans fournir un verdict simpliste. Les registres identifient l’entreprise et les ressources. Le routage observé montre que l’identité enregistrée et l’origine active peuvent différer. Le DNS ajoute ses propres autorités. Les pages d’IBC décrivent un modèle de service où hébergement, préproduction, patching, intégration, support et autorisation client se rencontrent.
La continuité dépend de l’alignement entre le grand livre des ressources, la configuration en cours d’exécution, les observations externes, les devoirs contractuels et les preuves de reprise. Les coûts de supervision, d’intégration, de maintenance et d’exception ne sont pas périphériques : ils constituent le travail qui transforme une capacité achetée en service exploitable.
Sources
- Répertoire BTW : Keltree Pty Ltd as trustee for The Kelly Family Trust T/A IBC Digital
- Annuaire des membres APNIC
- APNIC Whois : AS10078
- APNIC RDAP : AS10078
- APNIC RDAP : 203.24.93.0/24
- RIPE NCC : état de routage AS10078
- RIPE NCC : préfixes annoncés par AS10078
- RIPE NCC : état de routage de 203.24.93.0/24
- RIPE NCC : validation RPKI pour AS56035 et 203.24.93.0/24
- IBC Digital : Website Hosting
- IBC Digital Hosting Services : Plans and Prices
- IBC Digital Hosting Terms and Conditions v2.2
- IBC Digital : Security Patch Management
- IBC Digital : Web Maintenance
- IBC Digital : Working With Us
- IBC Digital : Service Plans
- IBC Digital : System Integration
- IBC Digital : Our Team
- Wikimedia Commons : salle informatique historique HSGH 022-001118
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance