
主要领域
基础设施
在 主要领域 分类下,基础设施 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。

亚太地区云服务
IDCF宕机,让恢复控制权浮出水面
IDC Frontier 遭遇的勒索软件事件,并不能证明 IDCF Cloud Backup 失效。它真正提出了一个更具体的采购问题:常用云控制台被关闭后,客户还能否找到备份、授权恢复,并在别处拿到足够的计算资源让业务重新运行?

互联网历史
一次连接只值一分:RFC 1025 如何检验 TCP/IP 互通
在互通可以被默认之前,它必须先在不同实现之间得到证明。RFC 1025 把互联网早期的这种实践写成一张计分表:先看一条连接,再逐步加入其他对端、网关、受损数据包和边界情形,检验一次成功握手究竟能证明什么。
学者
David J. Farber 与 Interesting People:让争论可见,不等于代表用户
一份 1993 年的版主说明同时写下开放投稿和保留编辑裁量。档案让被选中的观点可供查证,却无法衡量互联网使用者的总体意见。

领导者
Alan Greenberg 与推动 GNSO 正式审查的一项请求
2007 年 5 月,Alan Greenberg 把 ALAC 的决定送入 GNSO 的正式程序:请 ICANN 工作人员研究 domain tasting(域名试尝)。这项请求打开了调查入口,却没有决定政策,也没有赋予参与者代表全体互联网用户的授权。

领导者
Tina Dam 与那个无法批准域名的根区测试
在国际化顶级域名进入根区之前,ICANN 把问题限定得很窄:编码后的标签会不会影响传递 DNS 查询的服务器和解析器?实验室测试只在自己的模拟环境内回答了这个问题。它不能决定哪个群体的名称应获接纳,也没有说明普通用户能否顺利使用该名称。
学者
Lorrie Cranor 的隐私标签,应能追溯到代码与 SDK
围绕 Google Play 的 Data safety 声明,关键问题很实际:开发者能否把商店里的每项披露,追溯到代码和 SDK 的行为?Lorrie Cranor 关于可用隐私的研究,把这道“从软件行为翻译成公开声明”的工序放回了开发流程。

领导者
Rebecca MacKinnon 重返 GNI,让两套数字权利问责方法重回视野
2026 年 8 月,Rebecca MacKinnon 重返 Global Network Initiative(GNI)。她也创办了 Ranking Digital Rights(RDR),因此这次回归把两种问责方法带到同一视野:RDR 曾以企业公开披露为依据评分;GNI 后来的评估还会查阅内部制度和选定个案。两者能回答的问题不同,不能互相代替。
领导者
Anriette Esterhuysen 的 IGF 框架,把能力放在制度的长期延续中衡量
IGF 的 2021 年进展报告列出了资助、参会支持和线上研讨会。Anriette Esterhuysen 更早提出的问题是:活动结束后,个人及其所在机构能否继续制定并实现自己的互联网政策目标?
互联网历史
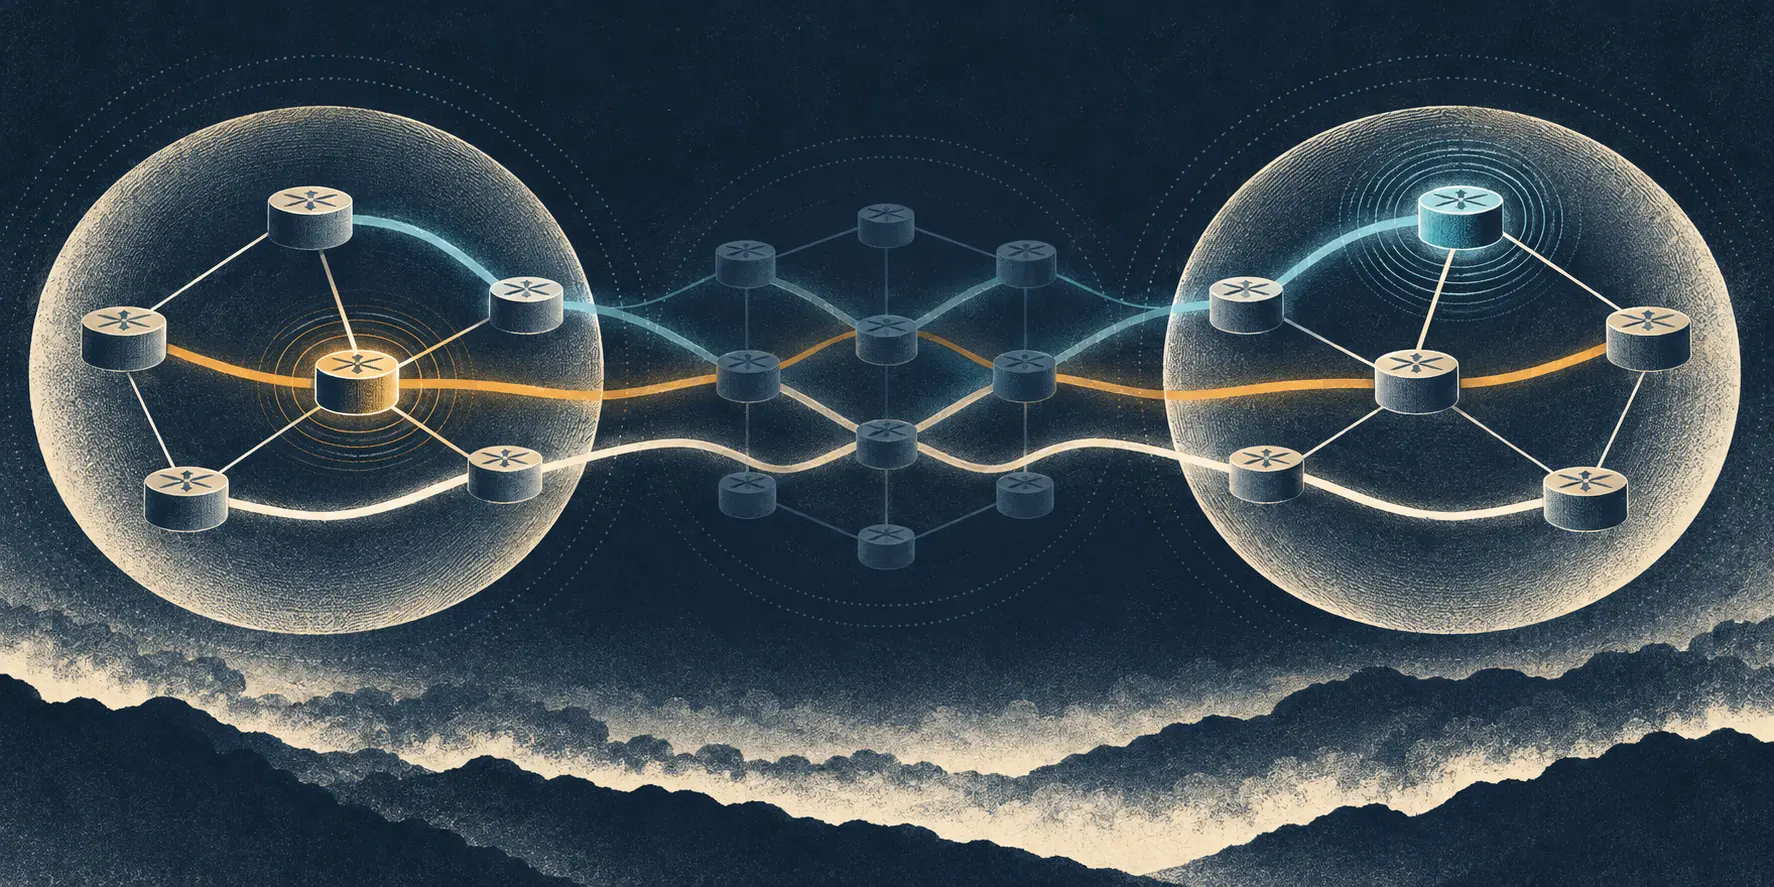
局部最优路径未必能让网络稳定:RFC 3345
一台路由器选中了自己路由表里的最佳路径,却可能因此促成下一轮改变选择的循环。RFC 3345 展示了 BGP 扩展机制压缩路径可见性后,局部合理的决策如何彼此反馈,最终无法稳定。

互联网历史
AD 位报告的是验证结果,不是答案已签名:RFC 3655
DNS 响应头里的一个比特,可以把上游解析器做过的安全判断传给应用。2003 年,RFC 3655 收紧了这个比特的含义,同时指出:只有当客户端信任解析器及其通信路径时,这项报告才值得采信。

互联网历史
路由振荡已经停止,惩罚却仍在倒计时:RFC 2439
BGP 路由恢复可达,并不意味着路由器已经忘记它此前的不稳定。RFC 2439 把近期路由历史转化为一项临时惩罚:惩罚会随时间衰减,但被抑制的路径只有越过另一个“重新使用”阈值后,才会重新进入选择。

互联网历史
控制关联中断后,转发仍需明确动作规则:RFC 3654
控制组件失去与转发组件的关联,并不意味着后者立刻失去转发能力。RFC 3654 把这段空窗变成架构决策:如何发现关联中断、预先规定转发元素的动作,以及控制和状态怎样回来。

互联网历史
Handle 信封不在消息凭据的保护范围内:RFC 3652
一条 Handle 消息要同时完成两类工作:携带需要认证的操作,也让客户端把分段到达的内容重新拼合。RFC 3652 为这两类工作划定了不同边界。它们都装在同一条协议消息里,因此这种区分很容易被忽略。

互联网历史
全局注册处保存服务映射:RFC 3650
在 Handle 系统里,“全球”不等于所有资源记录都要存进一个中央数据库。RFC 3650 把一个注册处放在服务层级的根部:客户端先查询某个命名机构由谁提供服务,再向对应服务解析具体 Handle。

互联网历史
查询走 IPv4,答案仍可指向 IPv6:RFC 3596
DNS 不必先走 IPv6,才能询问一个 IPv6 地址。RFC 3596 把承载问题的数据包,与问题所请求的记录分开;这条看似细小的边界,让同一个名称空间能够跨越混合版本的互联网。

互联网历史
TCP 送到了 Trap,不等于 SNMP 操作已获确认:RFC 3430
TCP 可以按序交付一条 SNMP 消息的字节,却仍没回答管理者真正关心的问题:管理应用是否收到、处理或排队了这项操作?RFC 3430 把这条边界写得很清楚。它为大型管理交换引入可靠的字节流,同时把传输交付与确认 SNMP 操作的协议响应分开。
互联网历史
PHP 弹掉了顶层标签,留下 OAM 包——但终点仍须看得懂:RFC 3429
倒数第二跳弹出(PHP)能让出口少做一次标签查找,却也留下一个容易被忽略的问题:转发标签被移除之后,维护报文如何继续表明自己不是普通用户流量?RFC 3429 为这类 MPLS OAM 报文分配了标签值 14;它同时说明,报文能否被识别,最终取决于出口本身是否具备相应能力。

互联网历史
选出共同的 AAL2 配置后,业务映射仍未完成:RFC 3441
两台网关可以协商出一组共同支持的 AAL2 配置,却仍未决定语音、语音带数据或传真应走配置中的哪些行。RFC 3441 将配置交集、业务偏好、ATM 承载建立和实际通话分别处理。
欧洲与中东国家电信趋势
e&的500 Tbps目标,考验的是路由韧性,不只是容量规模
e&计划在 2030 年前将国际连接能力从 20 Tbps 提升至 500 Tbps 以上。现有海缆和批发业务为目标提供了运营基础,但项目资金、可销售容量和路由的物理独立性仍未公开说明。

欧洲与中东云服务趋势
SAP收购TechWolf,买下的是工作图谱,考验的却是证据归谁
SAP 拟将 TechWolf 的任务级工作情报纳入 SuccessFactors,同时称计划继续服务非 SAP 客户。交易尚未交割,价格、客户数据权利与跨厂商服务的具体承诺都没有公开。