
الخلاصة
يسجل دليل BTW الاسم الكامل Keltree Pty Ltd as trustee for The Kelly Family Trust T/A IBC Digital، ويربط دليل أعضاء APNIC كذلك بين Keltree والاسم التجاري IBC.[1][2] وتربط سجلات Whois وRDAP التابعة لـAPNIC هذه الهوية بالنظام المستقل AS10078 وبالنطاق المحمول من عناوين IPv4 وهو
203.24.93.0/24.[3][4][5] تثبت هذه السجلات المعرفات والحالة وجهات الاتصال المسؤولة، لكنها لا تكشف من يشغل كل جهاز أو كيف صمم نظام خاص لعميل أو ما إذا كانت الخدمة قد حققت موثوقية طويلة الأجل.في المشاهدة المحددة زمنيا من RIPE NCC لم تظهر بادئات يعلنها AS10078 مباشرة، بينما كان
203.24.93.0/24ظاهرا لدى 328 من 328 من أقران جدول IPv4 الكامل، وكان الأصل المرصود AS56035.[6][7][8] لا يثبت هذا الاختلاف وجود انقطاع. فحالة السجل وحالة المسار الجاري طبقتان مختلفتان من الأدلة. كما أعاد استعلام RPKI المرتبط نتيجةunknownلاinvalid.[9]تصف صفحات IBC العامة الاستضافة المدارة وذاتية الإدارة، وDNS، والمراقبة، والنسخ الاحتياطي، والتصحيحات الأمنية، وبيئة الاختبار، وتكامل الأنظمة، والتوثيق، والدعم.[10][11][13][14][15][16][17][18] وتوزع شروط الاستضافة بعض المسؤوليات بين المورد والعميل.[12] تثبت هذه المواد وجود قدرة معروضة ونموذج عمل مقصود، لكنها ليست قياسا مستقلا للتوافر، ولا سجلا كاملا للحوادث، ولا دليلا على نتيجة إنتاج لعميل محدد.
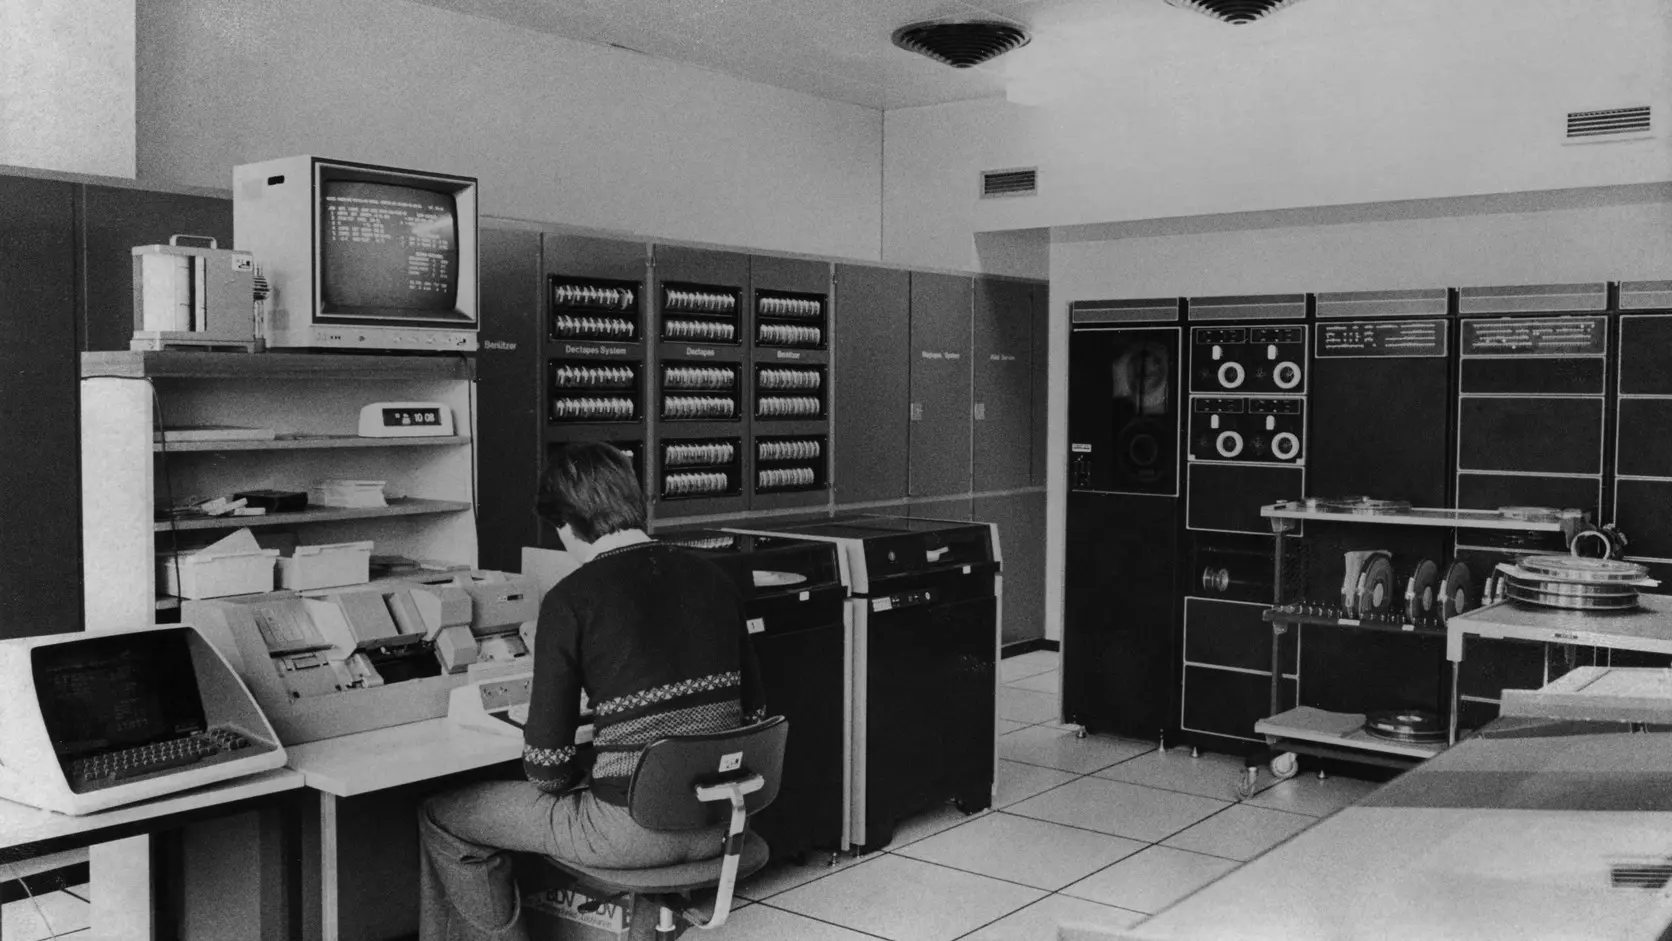
حدود الصورة: تعرض صورة Creative Commons المصاحبة غرفة تاريخية لمركز بيانات في جامعة سانت غالن. تستخدم فقط كسياق عام للبنية التحتية المادية والصيانة واستمرارية المشغل. وهي لا تعرض IBC Digital أو Keltree Pty Ltd أو AS10078 أو AS56035 أو منشأة لـIBC أو نشر عميل أو حادث خدمة أو قياس موثوقية أو نتيجة إنتاج.[19]
الهوية الدقيقة جزء من الضبط التقني
ليس طول الاسم القانوني مسألة شكلية. يجمع سجل BTW ودليل APNIC بين Keltree بصفتها أمينا، وKelly Family Trust، والاسم التجاري IBC Digital.[1][2] وقد تستخدم العقود والفواتير وموارد الإنترنت وعناوين الإبلاغ عن الإساءة صيغ أسماء مختلفة. من دون هذا الربط قد يفصل الباحث كيانا واحدا إلى شركات متعددة، أو يدمج علامات متشابهة من دون دليل.
يحمل كائن Whois الخاص بـAS10078 الاسم KPLATKFT-AS-AP ويرتبط بـKeltree وIBC.[3] ويعرض RDAP النظام المستقل ككائن نشط مع أدوار إدارية وتقنية وأدوار للإبلاغ عن الإساءة.[4] ويصف كائن RDAP آخر 203.24.93.0/24 كمساحة عناوين محمولة نشطة مرتبطة بالهوية نفسها.[5] يعمل السجل هنا كدفتر قيود: يحفظ تفرد مورد الأرقام وحالته وسلسلة المسؤولية. لكنه لا يحل محل الشبكة العاملة.
امتلاك ASN أو بادئة محمولة لا يعني تشغيل كل موجه أو وصلة أو منشأة مباشرة. قد يعلن مورد عبور أو مركز بيانات أو شبكة مدارة عن المسار بتفويض صحيح. وفي المقابل، لا تلغي الاستعانة ببنية طرف ثالث مسؤولية مزود الخدمة أمام العميل. السؤال العملي هو من يملك سلطة تغيير الأصل، وأين يحفظ التفويض، وكيف تثبت مشاهدة خارجية أن التكوين الجاري يطابق القرار المعتمد.
الفصل بين سجل السلطة والمسار الجاري
تقدم خدمة Routing Information Service من RIPE NCC مشاهدة خارجية مقيدة بالوقت ونقاط الجمع. عدم رؤية بادئات يعلنها AS10078 مباشرة يعني أن جامعي البيانات المحددين لم يروها في لحظة الالتقاط.[6][7] ولا يعني ذلك بمفرده أن النظام المستقل متوقف أو مهجور أو أن هناك عطلا. لا تشرح المصادر العامة السبب، ولذلك لا يجوز ملء الفراغ بتخمين.
أما البادئة المحمولة فأظهرت وضعا تشغيليا مختلفا. كان 203.24.93.0/24 مرئيا لجميع أقران IPv4 الكاملين الذين شملهم الاستعلام، وكان AS56035 هو الأصل المرصود.[8] يثبت ذلك انتشار المسار في نافذة القياس، لكنه لا يثبت جودة المسارات أو صحة التطبيق أو الاستقرار التاريخي أو نجاح معاملات العميل. تجيب رؤية BGP عن سؤال مختلف عن تسجيل الدخول أو استعلام قاعدة البيانات أو استعادة خدمة.
يخلق الفرق بين الهوية المسجلة والأصل المرصود مهمة مطابقة، لا اتهاما. ينبغي للمشغل المسؤول أن يعرف أساس تفويض AS56035 أو أي خلف له، والأطراف القادرة على التغيير، وجهات الاتصال عند الطوارئ، وطريقة السحب أو الانتقال. وقد توجد عقود أو رسائل تفويض غير عامة، لكن الأدلة المتاحة لا تحدد طبيعة العلاقة. لذلك تقتصر النتيجة على أن أصل المسار المرصود يختلف عن ASN المسجل للشركة.
يتطلب RPKI الدقة نفسها. تعني نتيجة unknown أن الاستعلام لم يجد ROA صالحا يثبت الزوج المرصود، ولم يجد في الوقت نفسه تعارضا يصنفه على أنه غير صالح.[9] وصف المسار بأنه invalid سيكون خطأ، ووصفه بأنه محمي سيكون غير مسند. المهمة التشغيلية هي تقرير ما إذا كان ينبغي إنشاء ROA، ومن يملك سلطة نشره، وكيف تضبط قيمة الأصل وطول البادئة الأقصى، وكيف يختبر التغيير من خارج الشبكة.
DNS سطح سلطة وتعاف مستقل
عند وقت الرصد أعاد ibc.com.au عنوان IPv4 وهو 203.24.93.37، وظهرت خوادم الأسماء ns1.ibc.com.au وns2.ibc.com.au، بينما اعتمد البريد على وجهة حماية من Microsoft.[5][8] تربط هذه الإجابات المجال بمساحة العناوين المسجلة وبأدوار الويب وDNS والبريد. لكنها لا تكشف كل أصل خفي أو جدار حماية أو موقع بديل أو حساب إداري أو علاقة مع مورد.
وجود اسمي خادمي DNS لا يثبت استقلال مجال العطل. قد يشترك الخادمان في بيانات الدخول أو لوحة الإدارة أو البرنامج أو الشبكة أو قالب التغيير. يجب اختبار سلسلة التفويض والإجابات من شبكات متعددة، وتوثيق سلطة المسجل وبيانات glue وملف المنطقة ومفاتيح DNSSEC إن كانت مستخدمة ومسار استعادة الحسابات.
كما أن غياب إجابة AAAA في استعلام واحد لا يحكم على قدرة الشركة كلها في IPv6. إنه يبين فقط أن الاسم الذي جرى الاستعلام عنه لم يرجع عنوان IPv6 في تلك اللحظة. ولا تثبت الأدلة العامة خطة انتقال أو سببا تصميميا أو حالة خدمات أخرى. يحافظ التحليل الدقيق على حدود المشاهدة ولا يخترع استراتيجية.
يوسع البريد خريطة الاعتماد. فقد يعمل الموقع ويتعطل البريد، أو يكون توجيه البريد صحيحا بينما يفشل تطبيق الويب. قد تتطلب استعادة المجال صلاحيات مستقلة لدى المسجل وDNS والاستضافة والبريد والشهادات ومورد الشبكة. لذلك ينبغي أن تكون بيانات المنطقة وطرق استعادة السلطة قابلة للتصدير والاختبار قبل الأزمة، لا أن يعاد بناؤها من لقطات شاشة أثناء الحادث.
ما تثبته مواد الاستضافة لدى IBC
تصف صفحة الاستضافة الحالية لدى IBC خدمات أسترالية للمواقع وتطبيقات الويب والوسيط الخاص بالهاتف. وتذكر NEXTDC P2 Perth كموقع إنتاج، وNEXTDC P1 Malaga لخيار النسخ الاحتياطي والتعافي من الكوارث، وبيئة أخرى في Malaga للاختبار وقبول المستخدم عندما تكون اتفاقية الصيانة فعالة.[10] كما تسرد قواعد البيانات والبحث والتخزين المؤقت والمراقبة والنسخ الاحتياطي والتحكم في الوصول وTLS وجدار حماية تطبيقات الويب والإصدارات المضبوطة وخيارات توافر أعلى.[10]
هذه أوصاف قدرة من الطرف الأول. لا تثبت أن كل عميل اشترى كل ضابط أو أن الضوابط عملت بلا انقطاع أو أن استعادة محددة حققت هدفها. والتوصية بنموذج توافر 99.9 في المئة أو إمكانية تصميم توافر أعلى لا تعد قياسا مستقلا. الخيار المعماري ليس هو التنفيذ الذي اشترى واختبر وراقب في بيئة عميل بعينه.
تقدم وثيقة أقدم لخطط الاستضافة وصفا للخدمة الكاملة والخدمة الذاتية والخوادم الافتراضية وDNS والمراقبة والنسخ الاحتياطي والجدران النارية والوصول المادي والموردين المتعددين والتحكم البيئي.[11] ولأن الوثيقة أعدت في 2018 وتذكر مواقع تختلف عن الصفحة الحالية، فينبغي قراءتها كدليل تاريخي على نموذج الخدمة لا كقائمة أصول حالية. ويكشف الاختلاف نفسه تكلفة الصيانة: تتغير المنشآت والموردون والمنتجات، ويجب إيقاف الوثائق القديمة ومطابقة أدلة التشغيل والعقود والموجودات.
يغير الفرق بين الخدمة المدارة وذاتية الإدارة حدود المسؤولية. في النموذج المدار يتحمل المورد قدرا أكبر من التكوين والتصحيح والمراقبة والاستجابة. وفي النموذج الذاتي يتحمل العميل مزيدا من عمل التطبيق والحسابات. لكن الحدود المشتركة تبقى في الحالتين. يتحكم العميل في المحتوى ومتطلبات العمل وحقوق المستخدمين، ويتحكم المورد في أجزاء من المنصة، ويتحكم موردون آخرون في المنشأة أو الشبكة. وقد يظهر التأخير عند هذه الحدود حتى لو نفذ كل طرف مهمته الضيقة.
تتناول شروط الاستضافة لعام 2022 نوافذ الصيانة، والمواد التي يقدمها العميل، وأمن التطبيق، والإجراءات التي تحمي الأنظمة المشتركة، والاختبار قبل التشغيل، والاتصال بمواقع العميل، ورموز الوصول، وإنهاء الخدمة، وحدود المسؤولية.[12] لا تخبرنا هذه البنود بعدد الحوادث، لكنها تظهر الاستثناءات التي يتوقعها النموذج وكيف توزع المخاطر المالية والقانونية. ولا ينفذ العقد عملية استعادة؛ تحتاج الاستعادة إلى صلاحية حديثة وشخص مخول وخطوات مجربة.
إدارة التصحيحات: فصل الروتين عن الاستثناء
تصف صفحة إدارة التصحيحات الأمنية لدى IBC التحقق يوميا من توفر التحديثات الحرجة، وتطبيقها شهريا في بيئة اختبار، ثم اختبار العميل، ثم النشر المخطط في الإنتاج بعد أسبوع تقريبا ما لم يطلب العميل hold.[13] كما تذكر التحكم في المصدر وبيئة اختبار منفصلة وحدود معالجة المشكلات الصغيرة. أما ترقيات نظام الخادم أو PHP والوحدات غير المدعومة والترقيات الرئيسية والمشكلات الكبيرة فتحتاج إلى عمل منفصل أو عرض جديد.[13]
هذا حد واقعي. تكون التصحيحات الروتينية قابلة للتنبؤ عندما تظل الاعتمادات مدعومة وتكون الاختبارات ممثلة للإنتاج. ولكن عندما يهجر ملحق أو تنتهي دورة تشغيل أو تلغى واجهة أو يصعب التراجع عن تغيير بيانات، تتحول الصيانة إلى مشروع تحديث. من يخصص ميزانية للروتين فقط يراكم الخطر عند النقطة التي يتوقف عندها المسار المعتاد.
يحتاج تعليق التصحيح إلى مالك وتاريخ انتهاء وتقييم للمخاطر وضابط تعويضي وموعد مراجعة. من دون هذه الحقول يتحول الاستثناء المؤقت إلى خطر دائم غير مرئي. وفي المقابل قد يؤدي تحديث عاجل غير مختبر إلى انقطاع. بيئة اختبار ممثلة وخطة رجوع ومشاهدة خارجية بعد النشر أجزاء من الضبط الأمني نفسه.
تكامل الأنظمة هو تشغيل للاعتماد المتبادل
تصف IBC العمل مع واجهات سحابية وبيئات داخلية وخوادم قديمة وضوابط أمنية وبيئة اختبار واختبارات وظيفية وأداء وتوثيق ومراقبة بعد الدمج وتغيرات في حقول البيانات وأساليب المصادقة.[17] لا يعمل نظام الإنتاج عادة كموقع منفصل؛ فهو يتبادل الهويات والطلبات والمدفوعات والملفات والتنبيهات والسجلات والتحليلات مع أنظمة تديرها فرق وموردون مختلفون.
لكل تكامل عقد تقني وعقد تشغيلي. يحدد العقد التقني نقاط النهاية والمخططات والمصادقة والشهادات وحدود المعدل وإعادة المحاولة والمهلة والترتيب والتحقق ودلالة الأخطاء. ويحدد العقد التشغيلي من يغير كل جانب ومن يستقبل التنبيه ومن يوافق على إصلاح البيانات ومن يقرر الإيقاف أو الرجوع. لا تصبح الوثيقة مفيدة إلا إذا قادت إلى صاحب سلطة عند الفشل.
توضح المهلة المشكلة. قد لا يتلقى المرسل إجابة رغم أن المستقبل أكمل المعاملة. ويمكن أن تخلق إعادة الإرسال العمياء معاملة مكررة. لذلك تلزم مفاتيح idempotency وسجل دائم ومطابقة وطريق إصلاح يدوي لإعادة توحيد الحالة. قد تكون استجابة HTTP سليمة بينما يتراكم backlog أو تنتشر بيانات خاطئة؛ لهذا يجب أن تراقب الوظيفة التجارية لا الاتصال فقط.
قد يستمر نظام قديم في العمل بعد انتهاء دعم المكتبة. وقد يتطلب تجديد شهادة نافذة صيانة منسقة بين مؤسسات مختلفة. وإذا كان شخص واحد فقط يفهم قاعدة جدار ناري أو يملك مفتاحا سريا، يصبح غيابه خطرا على الاستمرارية. لا تكمن تكلفة التكامل في الوصلة الأولى، بل في التوثيق والاختبار والمراقبة وإدارة الصلاحيات وخطة الاستبدال المستمرة.
المراقبة والنسخ الاحتياطي ودليل الاستعادة
تذكر مواد IBC المراقبة والنسخ الاحتياطي كعناصر خدمة.[10][11][14][16] وجود أداة لا يثبت أنها تكتشف الفشل الصحيح أو أن التنبيه يصل إلى شخص مخول أو أن الإصلاح يكتمل في الزمن المطلوب. تفصل المراقبة الناضجة بين المورد والشبكة وDNS والشهادة والتطبيق والتكامل ورحلة العمل.
لا تكفي نتيجة HTTP 200 واحدة. يجب اختبار تسجيل الدخول والبحث والدفع ومعالجة الملفات وواجهة خارجية كرحلات مستخدم مهمة، ومقارنة المشاهدة الخارجية بالسجلات الداخلية. كثرة التنبيهات تسبب الإرهاق، وقلتها تخلق نقاطا عمياء. وتحتاج العتبات والمالكون والتصعيد وكتم الصيانة وتأكيد التعافي إلى ضبط مستمر.
نجاح مهمة النسخ الاحتياطي ليس نجاح الاستعادة. تتطلب إعادة الخدمة البيانات والتكوين والأسرار وDNS والشهادات والاعتمادات وترتيب البناء. ويقيس الاختبار المفيد زمن الاستعادة وفقد البيانات والتكامل وبدء التطبيق وإعادة وصل الأنظمة وموافقة العمل. ذكر موقع للتعافي قدرة متاحة، لا تقريرا عن اختبار عميل بعينه.
تكلفة الإشراف والموافقة ومعالجة الاستثناء
تصف صفحات Working With Us وخطط الخدمة الطلبات وتحديد الأولوية والموافقة وعقود الصيانة والعمل الإضافي.[15][16] تحمي الموافقة من التغيير غير المنضبط، لكنها قد تصبح وقت انتظار في الطوارئ. يجب أن تحدد مسبقا الإجراءات المحدودة المسموح بها عند ثغرة حرجة أو بيانات دخول مخترقة أو تكامل تالف، بدلا من بدء دورة شراء جديدة أثناء الحادث.
الإشراف ليس عدد الاجتماعات، بل إبقاء الحالة المتوقعة والحالة الفعلية متطابقتين. غالبا ما يملك أطراف مختلفون سجل المورد والمسار وDNS والمنشأة والنسخ والتصحيحات والوصول والتكامل والعقد. يحتاج كل تغيير مهم إلى سلسلة أدلة تربط الموافقة بالتنفيذ والمشاهدة الخارجية والاستثناء والقدرة على الرجوع.
لذلك لا تقتصر الكلفة على الخادم وعرض النطاق. تحديث المخزون ومراجعة الصلاحيات وتنسيق الموردين وتقييم الأمن والاختبار وضبط التنبيه والاستجابة والتواصل والتحليل بعد الحادث وتمارين الاستعادة وإعداد الانتقال كلها أعمال مستمرة. مقارنة الأسعار التي تستبعدها تنقل الكلفة إلى الاستثناءات اللاحقة.
أنماط الفشل التي تستحق المتابعة
- هوية سجل قديمة: لا تعكس جهات الاتصال أو الحالة المسؤولية الفعلية.
- أصل توجيه غير مطابق: قد يكون التفويض مشروعا لكنه قديم أو صعب السحب.
- قراءة RPKI خطأ: يعامل
unknownكأنهinvalidأو كأنه آمن. - فقدان سلطة DNS: يبقى المجال صالحا لكن لا يمكن استعادة حساب المسجل أو DNS.
- فشل مشترك لخادمي الأسماء: يشترك اسمان في الحساب أو البرنامج أو المسار.
- تعليق تصحيح بلا نهاية: يفقد الاستثناء تاريخ الانتهاء والضابط التعويضي.
- مكون غير مدعوم: لا تستطيع الصيانة الروتينية إصلاح الاعتماد.
- اختبار غير ممثل: لا يعكس حجم الإنتاج أو الشبكة أو التكامل.
- نسخة لا تستعاد: تنجح المهمة لكن لا تعيد بناء الخدمة التجارية.
- نقطة عمياء في المراقبة: يعمل endpoint بينما تفشل رحلة المستخدم.
- تأخر الموافقة: ينتظر الإجراء الصحيح قرارا تجاريا.
- عزل في بيئة مشتركة: تحمي الخطوة المنصة لكنها توقف عميلا بلا شروط عودة واضحة.
- تفرع حالة التكامل: تنتج المهلة وإعادة المحاولة تكرارا أو فجوة.
- انتقال مورد بلا رجوع: تتغير المسارات وDNS والشهادات والنسخ والحسابات معا.
- اعتماد على شخص رئيسي: يحتفظ فرد واحد بالسياق والصلاحية.
هذه قائمة مخاطر مستنتجة من أسطح التحكم العامة، وليست ادعاء بأن IBC أو أحد عملائها تعرض لهذه الحوادث.
القدرة والموثوقية ونتيجة العميل
يثبت دليل القدرة أن الخدمة موصوفة ومعروضة. تدعم وثائق IBC القول إنها تقدم الاستضافة والاختبار والمراقبة والتصحيح والنسخ والتكامل والدعم.[10][11][13][14][15][16][17][18] وتدعم APNIC العلاقة بين الشركة وموارد الأرقام، بينما تقدم RIPE وDNS مشاهدات مقيدة.[3][4][5][6][7][8][9]
يحتاج دليل الموثوقية إلى قياسات متكررة ضمن مدة ونطاق معرفين: توافر خارجي واستقرار مسار ونجاح تغيير واختبارات استعادة والتزام بالتصحيحات أو سجل حوادث. لا تقدم المصادر العامة التي تمت مراجعتها مجموعة زمنية كاملة لخدمات عملاء IBC.
وتحتاج نتيجة إنتاج العميل إلى workload محدد وخط أساس ومدة مراقبة وعملية تجارية وموافقة العميل. قد تستجيب البنية بينما تكون المعاملة خاطئة، وقد يحافظ العميل على العمل يدويا أثناء عطل تقني. لا يجوز تحويل قائمة خدمات إلى قصة نجاح عميل.
أسئلة العناية الواجبة
ينبغي للمشتري أن يسأل عن الكيان الذي يوقع العقد، وسلطة تغيير ASN والبادئة، وأساس تفويض AS56035، وسياسة ROA، واستعادة المسجل وDNS، والدور الحالي لكل منشأة، وحدود قياس التوافر، وآخر اختبار استعادة كامل، وطبقات التصحيح، والمكونات غير المدعومة، والفروق بين الاختبار والإنتاج، وidempotency والمطابقة في التكامل، والتفويض المسبق للطوارئ، وكيفية تصدير البيانات والتكوين عند تغيير المورد.
لا يلزم أن تكون الإجابة معقدة. قد يكون نظام متواضع ذو مسؤوليات واضحة وأدلة متاحة واستعادة مجربة أسهل تشغيلا من بنية متقدمة ذات حدود ملكية غامضة.
الخلاصة
لا تنتج الآثار العامة لـIBC Digital درجة مبسطة، لكنها تكشف طبقات حقيقية من المسؤولية. يؤكد دليل BTW وAPNIC الشركة وموارد الأرقام. ويبين التوجيه المرصود أن هوية السجل وأصل المسار الجاري قد يختلفان. ويضيف DNS صلاحيات أخرى، بينما تصل وثائق IBC بين الاستضافة والاختبار والتصحيح والتكامل والدعم وموافقة العميل.
الاستضافة الموثوقة انضباط تشغيلي لا قائمة وظائف. تحتاج القدرة إلى تنفيذ صحيح، وتحتاج الموثوقية إلى قياس طويل، وتحتاج نتيجة العميل إلى دليل من العمل الحقيقي. الإشراف والتكامل والصيانة ومعالجة الاستثناء هي الكلفة التي تبقي دفتر السجل والتكوين الجاري والمشاهدة الخارجية والالتزام التعاقدي ودليل الاستعادة متسقة.
المصادر
- دليل BTW: Keltree Pty Ltd as trustee for The Kelly Family Trust T/A IBC Digital
- دليل أعضاء APNIC
- APNIC Whois: AS10078
- APNIC RDAP: AS10078
- APNIC RDAP: 203.24.93.0/24
- RIPE NCC: حالة توجيه AS10078
- RIPE NCC: البادئات المعلنة من AS10078
- RIPE NCC: حالة توجيه 203.24.93.0/24
- RIPE NCC: تحقق RPKI لـAS56035 و203.24.93.0/24
- IBC Digital: Website Hosting
- IBC Digital Hosting Services: Plans and Prices
- IBC Digital Hosting Terms and Conditions v2.2
- IBC Digital: Security Patch Management
- IBC Digital: Web Maintenance
- IBC Digital: Working With Us
- IBC Digital: Service Plans
- IBC Digital: System Integration
- IBC Digital: Our Team
- Wikimedia Commons: غرفة مركز البيانات التاريخية HSGH 022-001118
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات