
要約
BTWディレクトリは企業を Keltree Pty Ltd as trustee for The Kelly Family Trust T/A IBC Digital と記載しており、APNIC会員名簿もKeltreeとIBCの商号の関係を示している。[1][2] APNICのWhoisとRDAPは、この主体をAS10078およびポータブルIPv4ブロック
203.24.93.0/24に結び付ける。[3][4][5] これは識別子、登録状態、連絡責任を確認する証拠である。しかし、各ルーターやサーバーの実運用者、顧客システムの非公開設計、実測された可用性までは示さない。今回参照したRIPE NCCの時点観測では、AS10078から直接アナウンスされたプレフィックスは確認されなかった。一方、
203.24.93.0/24は照会対象となったIPv4フルテーブル・ピア328件すべてから可視で、観測上のオリジンはAS56035だった。[6][7][8] この差だけで障害とは判断できない。登録上の権限と、稼働中の経路は別の証拠層だからである。対応するRPKI照会はinvalidではなくunknownを返した。[9]IBCの公開資料は、マネージドおよびセルフマネージド・ホスティング、DNS、監視、バックアップ、パッチ、ステージング、システム統合、文書化、サポートを説明している。[10][11][13][14][15][16][17][18] ホスティング条件は顧客と事業者の責任分界も記載する。[12] これらは提供能力と想定プロセスの証拠であって、独立した稼働率測定、事故履歴、特定顧客の本番成果ではない。
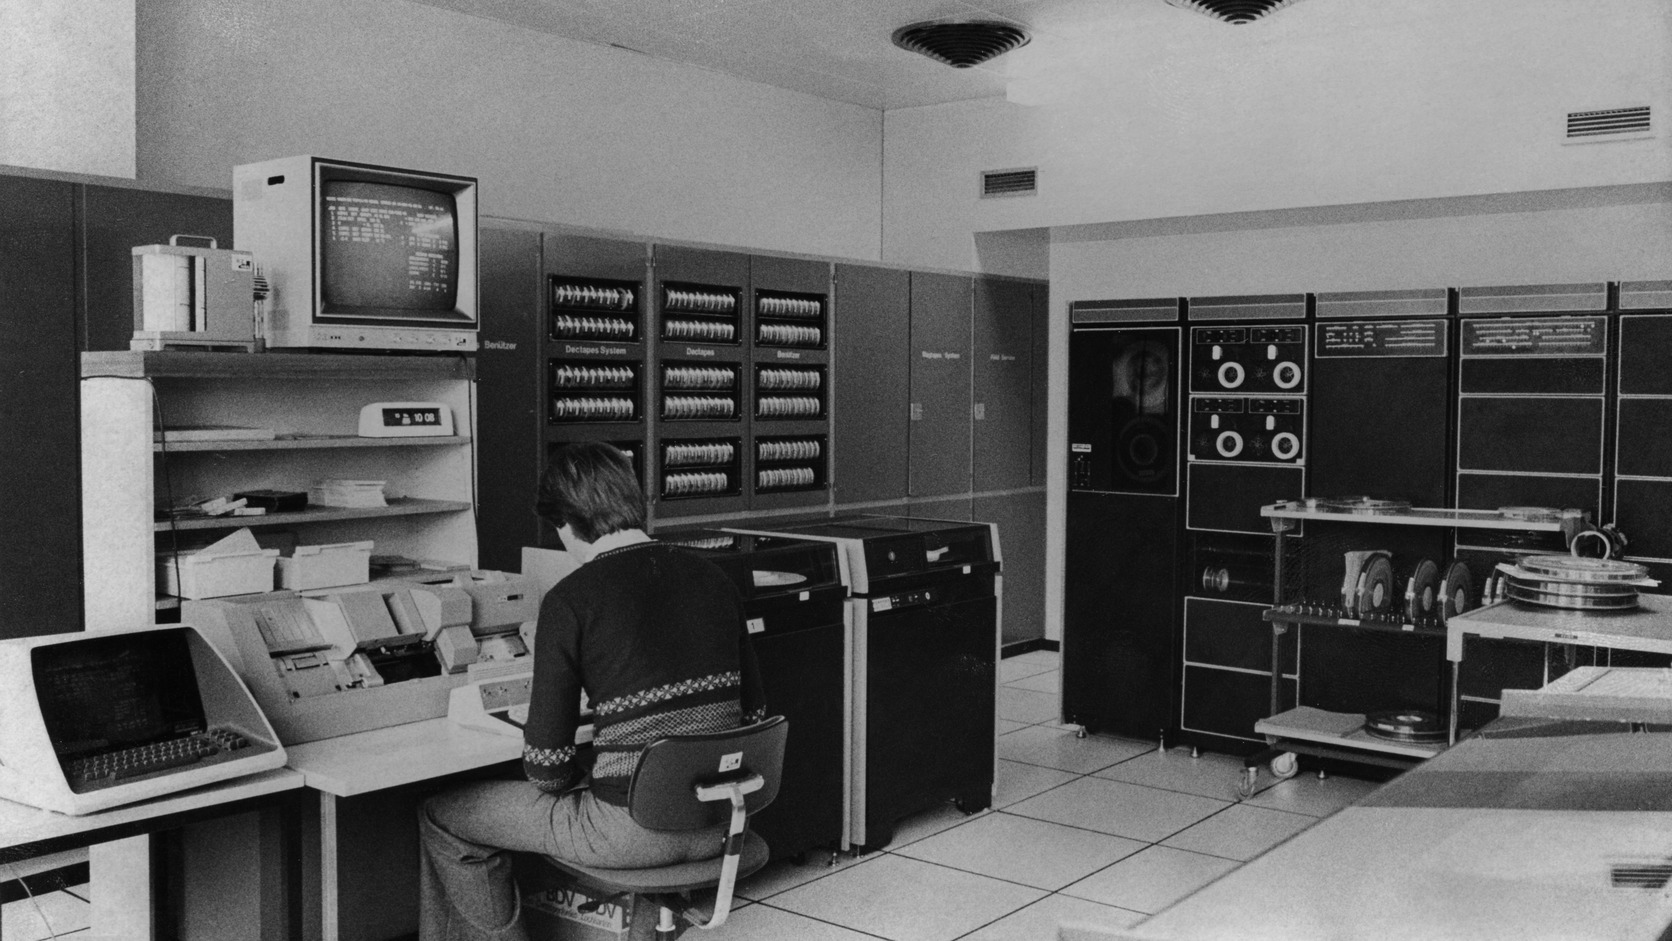
画像の境界: 掲載するCreative Commons写真はザンクト・ガレン大学の歴史的なデータセンター室を写したもので、物理設備、保守、運用継続性の一般的な文脈に限って使用する。IBC Digital、Keltree Pty Ltd、AS10078、AS56035、IBCの施設、顧客導入、障害、信頼性測定、本番成果を写したものではない。[19]
正確な企業識別は運用統制の一部である
長い法人名は単なる表記上の負担ではない。BTWディレクトリの完全名称とAPNICの会員記録を組み合わせることで、受託者としてのKeltree、Kelly Family Trust、商号IBC Digitalの関係を確認できる。[1][2] 契約、請求書、番号資源、abuse窓口が異なる名称を使う場合、この対応関係がなければ同一主体を別会社として扱ったり、似たブランドを誤って統合したりする危険がある。
AS10078のWhoisオブジェクトはKPLATKFT-AS-APという名称を持ち、KeltreeとIBCに関連付けられている。[3] RDAPは自治システムをactiveとして示し、管理、技術、abuseの役割情報を構造化している。[4] 別のRDAPオブジェクトは203.24.93.0/24を同じ主体に関連するactiveなポータブル資源として示す。[5] レジストリはここで台帳として働く。番号の一意性、状態、連絡先、責任の履歴を保つが、稼働中のネットワークそのものではない。
ASNやポータブル・プレフィックスを持つことは、すべての経路、施設、装置を直接運用することと同義ではない。上流事業者、データセンター、マネージド・ネットワーク、接続パートナーが経路を起点としている場合もある。逆に、第三者設備を使っていても、サービスを販売する事業者の顧客責任が消えるわけではない。重要なのは、どの主体が変更権限を持ち、承認がどこに記録され、実際の経路が承認済み状態と一致するかである。
登録状態と稼働中の経路を分けて読む
RIPE Routing Information Serviceの結果は、指定時点と観測点に基づく外部測定である。AS10078について直接アナウンスが見えなかった事実は、その観測範囲を超えて「停止」「廃止」「未使用」を意味しない。[6][7] ASNが登録上activeでも、ある時点で直接オリジンにならない理由は複数あり得る。公開資料はその理由を確定していないため、推測で埋めるべきではない。
203.24.93.0/24の結果は別の運用状態を示した。照会時には328/328のIPv4フルテーブル・ピアから可視で、オリジンとしてAS56035が記録された。[8] これは広い経路可視性の証拠だが、アプリケーションが正常であること、経路が最適であること、過去も安定していたこと、顧客取引が成功したことを証明しない。BGPの可視性とサービスの正しさは別の測定対象である。
登録主体と観測オリジンの違いは、非難ではなく照合課題を生む。運用者は、AS56035との現在の関係、経路変更を許可できる当事者、緊急連絡先、撤回や移行の手順を説明できる必要がある。契約やLOAなどの非公開記録が存在する可能性はあるが、公開資料だけでは関係の性質を確定できない。したがって本稿は「観測オリジンが異なる」という事実にとどめる。
RPKIも同じ慎重さを必要とする。今回の結果unknownは、照会した組み合わせについて有効なROAによる検証結果も、矛盾を示すinvalid判定も得られなかったことを意味する。[9] unknownを「危険な不正経路」と書くのは誤りであり、「保護済み」と書くのも誤りである。実務上の問いは、ROAを意図しているか、誰が作成権限を持つか、オリジンとmax-lengthをどう定め、変更後に外部から何を確認するかである。
DNSは独立した権限と復旧面を持つ
調査時点のibc.com.auはIPv4アドレス203.24.93.37を返し、権威DNSとしてns1.ibc.com.auとns2.ibc.com.au、メールにはMicrosoft系の保護先を示していた。[5][8] これらはドメイン、登録されたアドレス空間、Web、DNS、メールの依存関係を示す。ただし、隠れたオリジン、ファイアウォール、バックアップ拠点、管理アカウントの構造を完全に公開するものではない。
ネームサーバーが二つあるだけでは独立性を証明できない。両方が同じ認証情報、管理画面、ネットワーク、ソフトウェア、変更テンプレートを共有していれば、共通原因で同時に失敗する。運用者は外部ネットワークから委任と応答を測定し、レジストラ権限、glue、ゾーン、DNSSECを採用している場合の鍵、復旧時の連絡経路を個別に管理する必要がある。
一度のAAAA不在も、企業全体のIPv6能力に対する最終評価ではない。その名前がその時点でIPv6応答を返さなかったという限定的な観測である。他のサービス、移行計画、設計理由は公開証拠から分からない。正確な報告は観測を残し、戦略を創作しない。
メールが別のサービス事業者に依存することも重要である。Webが利用可能でもメールが失敗する場合があり、逆もある。ドメイン事故からの復旧には、レジストラ、権威DNS、Web、メール、証明書、場合によっては上流ネットワークの権限が必要になる。画面のスクリーンショットだけでDNSを再構築するような移行は、すでに復旧準備が不足している。
IBCのホスティング資料が立証する範囲
IBCの現行ホスティングページは、Webサイト、Webアプリケーション、モバイル・ミドルウェアを対象とし、本番にNEXTDC P2 Perth、バックアップや災害復旧能力にNEXTDC P1 Malaga、保守契約がある場合のステージングと受入試験に別のMalaga環境を挙げている。[10] さらに、データベース、検索、キャッシュ、監視、バックアップ、アクセス制御、TLS、Webアプリケーション・ファイアウォール、管理されたリリース、高可用性オプションを説明する。[10]
これは現在の第一者能力説明である。すべての顧客がすべての制御を購入し、常時正しく運用され、目標どおり復旧したという意味ではない。99.9パーセントのモデルを多くの顧客に推奨する記述も、独立測定ではない。高可用性を設計できることと、特定環境で購入、実装、試験されたことは分けて扱う必要がある。
2018年に作成されたホスティング・プラン文書は、フルサービスとセルフサービス、仮想サーバー、DNS、監視、バックアップ、ファイアウォール、物理アクセス、複数事業者、環境制御などを説明している。[11] 現行ページと施設表現が異なるため、現在のインベントリではなく歴史的なサービスモデルとして読むべきである。この差は設備、供給者、商用プランが変化することを示し、古い資料の廃止、ランブックの更新、顧客契約との照合に継続費用がかかる理由でもある。
セルフマネージドとマネージドの違いは責任分界を変える。事業者がより多くの設定、パッチ、監視、対応を担う契約もあれば、顧客がアプリケーションとアカウントを広く管理する契約もある。しかし、どちらでも共有境界は残る。顧客はコンテンツ、業務要件、ユーザー権限を持ち、事業者は環境の一部とエスカレーションを持ち、施設や回線の供給者は別の層を持つ。障害時の遅延は、技術故障だけでなく責任の空白から生じる。
2022年版ホスティング条件は、保守時間、顧客提供物、アプリケーションのセキュリティ、共有環境を守るための措置、運用前テスト、リモート接続、アクセスコード、終了、責任制限などを扱う。[12] これは事故頻度の統計ではないが、運用モデルがどの例外を想定し、リスクをどこに配分するかを示す。契約は復旧を実行しない。復旧には権限、最新情報、試験済み手順が必要である。
パッチ管理は通常作業と例外作業に分かれる
IBCのセキュリティ・パッチ管理ページは、重要更新の可用性を日々確認し、月次でテスト環境へ適用し、顧客試験を経て、保留がなければ約一週間後に本番展開する流れを説明する。[13] ソース管理、別テスト環境、小規模問題の範囲も記載する。一方、サーバーOSやPHPの更新、未対応モジュール、メジャー更新、大きな不具合は別作業または見積もりになる。[13]
この境界は現実的である。依存関係が対応中で、テストが代表性を持つなら定例パッチは予測可能である。プラグインが放棄され、ランタイムが古く、APIが廃止され、データ変更を安全に戻せない場合、作業は近代化プロジェクトになる。定例保守だけを予算化すると、標準手順が止まる場所にリスクと費用が蓄積する。
保留にも統制が要る。業務上の理由でパッチを延期すること自体はあり得るが、期限、責任者、脅威の深刻度、露出、代替制御、再審査日が必要である。無期限のholdは意思決定ではなく、記録されないリスク移転になる。逆に、テスト不足のまま急いで更新すれば本番障害を起こす。速度と安全を両立するには、代表的なステージング、ロールバック、外部確認が必要になる。
システム統合は依存関係の運用である
IBCの統合ページは、クラウドAPI、オンプレミス、レガシー・サーバー、セキュリティ制御、ステージング、機能・性能試験、文書化、導入後監視、データ項目と認証方式の変化を扱うと説明する。[17] 本番システムは孤立したWebサイトではない。ID、注文、決済、ファイル、通知、記録、分析を異なる所有者のシステム間で交換する。
統合には技術契約と運用契約がある。技術契約はendpoint、schema、認証、証明書、rate limit、retry、timeout、順序、検証、エラー意味を定める。運用契約は誰が変更し、誰が警報を受け、誰がデータ修復を承認し、いつ停止またはrollbackするかを定める。文書があっても、失敗時に権限ある担当者へ届かなければ回復しない。
timeoutは典型的な例である。送信側が応答を受け取れなくても、受信側が取引を完了している場合がある。単純な再送は二重処理を起こし得る。idempotency key、durable journal、照合、手動修復がなければ、障害後に両側の状態が分岐する。HTTPが正常でもバックログや誤データが蓄積するため、監視は接続確認だけでなく業務結果まで追う必要がある。
レガシー統合では、動いていることと保守可能であることが一致しない。ライブラリは未対応でもプロトコルが動き続けることがある。証明書更新が複数組織の保守窓を必要とすることもある。一人だけがファイアウォールや秘密情報を理解していれば、その人の不在が継続性リスクになる。価値のある文書は構成一覧だけでなく、権限取得、失敗判定、データ照合、復旧確認まで説明する。
監視、バックアップ、復旧の証拠
IBCの資料は監視とバックアップをサービス要素として説明する。[10][11][14][16] しかし、監視ツールが存在することは、適切な失敗を検出し、通知が権限ある人に届き、修復が目標時間内に完了することを証明しない。成熟した監視は、資源、ネットワーク、DNS、証明書、アプリケーション、統合、業務トランザクションを層別に扱う。
単一のHTTP 200は不十分である。ログイン、検索、決済、ファイル処理、外部APIなど重要なユーザー経路を合成試験し、内部ログと外部観測を比較する必要がある。アラート量が多すぎれば無視され、少なすぎれば盲点になる。担当者、重要度、エスカレーション、保守時の抑制、復旧確認を継続的に調整する費用が発生する。
バックアップも同様である。ジョブ成功は復元成功ではない。データ、設定、秘密情報、DNS、証明書、依存サービス、再構築順序を含めて初めて業務を戻せる。復元試験は、復旧時間、許容データ損失、完全性、アプリケーション起動、統合再接続、利用者確認まで測る必要がある。災害復旧拠点の記載は能力の説明であり、特定顧客の切替試験結果ではない。
監督と承認のコスト
IBCの「Working With Us」とサービス・プランの資料は、依頼、優先順位、承認、保守契約、追加作業の枠組みを示す。[15][16] 顧客承認は統制として重要だが、緊急時には待ち時間にもなる。重大脆弱性、侵害された資格情報、壊れた統合に対して、誰がどの範囲まで即時対応を許可できるかを事前に決める必要がある。
監督は会議数ではなく、期待状態と実状態を合わせる作業である。資源登録、経路、DNS、施設、バックアップ、パッチ、アクセス、統合、契約を別々の担当者が持つと、全体の一貫性は自然には保たれない。変更ごとに承認、実行結果、外部観測、例外、rollback能力を結ぶ証拠が必要になる。
費用はサーバーや帯域だけではない。インベントリ更新、権限見直し、供給者調整、脆弱性判断、テスト、監視調整、障害対応、顧客連絡、事後分析、復旧演習、移行準備が継続費用である。価格比較でこれらを除外すると、安価に見える選択肢の例外処理が後から高くつく。
想定すべき失敗モード
- 登録記録のずれ。 法人、連絡先、資源状態が実際の責任と一致しない。
- 経路オリジンの未照合。 正当な委任でも証拠や連絡経路が古い。
- RPKI状態の誤読。
unknownをinvalidまたは安全と決めつける。 - DNS権限の喪失。 ドメインは有効でもレジストラやDNSの資格情報を復旧できない。
- 共通原因DNS障害。 二つのラベルが同じアカウント、ソフトウェア、経路に依存する。
- 期限のないパッチ保留。 一時的例外が恒久化し、代替制御もない。
- 未対応コンポーネント。 定例保守では修正できず、別の更新計画が必要になる。
- 代表性のないステージング。 本番のデータ量、ネットワーク、統合差分を再現しない。
- 復元できないバックアップ。 ジョブは成功しても業務サービスを再構築できない。
- 監視の盲点。 endpointは正常でも重要なユーザー経路が失敗する。
- 承認遅延。 技術的に正しい措置が商業判断を待ち続ける。
- 共有環境の封じ込め。 全体保護の措置が一顧客を止め、復帰条件が不明確になる。
- 統合状態の分岐。 timeout後の再送で重複または不整合が生じる。
- 供給者移行の連鎖。 経路、DNS、証明書、バックアップ、アクセスを同時に変えてrollbackを失う。
- 重要人物への依存。 一人だけが権限と文脈を持ち、回復できない。
これは公開された制御面から導く一般的なリスクモデルであり、IBCまたは顧客が実際にこれらの事故を経験したという主張ではない。
能力、信頼性、顧客成果を分離する
能力の証拠は、サービスが説明され提供対象になっていることを示す。IBCの資料はホスティング、ステージング、監視、パッチ、バックアップ、統合、サポートを裏付ける。[10][11][13][14][15][16][17][18] APNICは企業と番号資源の記録を示し、RIPEとDNSは限定時点の観測を示す。[3][4][5][6][7][8][9]
信頼性の証拠には、範囲と期間を定めた反復測定が必要である。外部可用性、経路安定性、変更成功率、復元試験、パッチ準拠、事故記録などが対象になる。今回の公開資料には、IBCの顧客サービス全体を評価できる完全な時系列データはない。
顧客の本番成果には、特定のワークロード、期間、基準、業務プロセス、顧客承認が必要である。インフラが応答しても取引が誤っていれば成果ではない。技術障害があっても手作業で業務を維持できる場合もある。サービス・カタログから顧客成果を創作してはならない。
デューデリジェンスで確認すべき事項
購入者は、契約主体、ASとプレフィックスの変更権限、AS56035との承認関係、ROA方針、レジストラとDNSの復旧権限、各施設の現行役割、可用性測定の範囲、完全復元の試験日、パッチ対象層、未対応部品、ステージング差分、統合の冪等性と照合、緊急時の事前承認、データと構成のエクスポート方法を確認すべきである。
答えは必ずしも複雑である必要はない。責任、証拠、復旧が明確な小規模システムは、所有境界が曖昧な高度なシステムより運用しやすい。重要なのは機能数ではなく、期待状態を測り、例外を処理し、移行可能性を維持する能力である。
結論
IBC Digitalの公開記録は、単純な評価点ではなく、複数の責任層を示す。ディレクトリとAPNICは企業と番号資源を確認し、経路観測は登録されたASNと稼働中のオリジンが異なり得ることを示す。DNSは別の権限面を加え、IBCの文書はホスティング、試験、パッチ、統合、サポート、顧客承認をつなぐ。
信頼できるホスティングは機能一覧ではなく運用規律である。能力は正しい実装を必要とし、信頼性は長期測定を必要とし、顧客成果は実際の業務証拠を必要とする。監督、統合、保守、例外処理は、登録台帳、稼働構成、外部観測、契約責任、復旧証拠を一致させ続けるための中心的な費用である。
出典
- BTWディレクトリ:Keltree Pty Ltd as trustee for The Kelly Family Trust T/A IBC Digital
- APNIC会員名簿
- APNIC Whois:AS10078
- APNIC RDAP:AS10078
- APNIC RDAP:203.24.93.0/24
- RIPE NCC:AS10078の経路状態
- RIPE NCC:AS10078のアナウンス・プレフィックス
- RIPE NCC:203.24.93.0/24の経路状態
- RIPE NCC:AS56035と203.24.93.0/24のRPKI検証
- IBC Digital:Website Hosting
- IBC Digital Hosting Services:Plans and Prices
- IBC Digital Hosting Terms and Conditions v2.2
- IBC Digital:Security Patch Management
- IBC Digital:Web Maintenance
- IBC Digital:Working With Us
- IBC Digital:Service Plans
- IBC Digital:System Integration
- IBC Digital:Our Team
- Wikimedia Commons:歴史的なHSGデータセンター室 HSGH 022-001118
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加