
追踪互联网治理机构中的政策连续性、合法性与问责信号。
治理
治理
治理持续追踪影响互联网基础设施的机构、政策流程、标准活动、注册局运营、问责争议与实施信号。BTW.MEDIA 整合公开报道、有来源依据的分析、机构背景和长期案例报道,让读者可以在全球网络生态中把握决策节点、治理风险、运营连续性、合法性问题和政策结果。需要比较 RIR、标准制定机构、ICANN 流程、网络运营商组织、公共政策参与者、问责争议和来源证据的读者,可以借助本页面判断哪些流程只是程序性的、哪些信号可能改变运营假设、哪些社群面临风险。它为研究人员和基础设施利益相关方提供了一种稳定的比较方式,可以按行动者、流程、证据、后果、地域和运营风险敞口来对比治理动态,而不是把每条政策更新都当作孤立消息。本文面向需要分辨哪些治理信号只是程序性噪音、哪些可能改变运营假设、哪些机构或社群风险最高,以及哪些公开证据支持继续监测的读者。
RIR 观察案例档案资源号协会ICANNIETF互联网历史网络运营商组织

包括 RIR 观察、案例档案、NRS、ICANN、IETF、互联网历史与 NOG 专题。
报道优先关注实施证据与机构行为,而非声明性立场。
最新报道
治理最新动态
8,021 篇文章
案例档案
OpenJS CPC 的新社区投票需要一份过渡记录
OpenJS Foundation 的 Cross Project Council(CPC)将在 2026 年秋季选举周期改变两条非 Impact 投票代表路径:原有的非 Impact 项目代表与 Regular Member 代表,将转为统一的 Community Voting Member 类别。章程已说明改革何时生效、最多可设多少席位、谁可参选和谁可投票。但这些规则本身尚不是一份选举结果,也不能替代对席位、选民资格和权力边界的实际记录。

ICANN
ccNSO 解释 IDN 域名核实边界:有据可问,不主动巡查
ccNSO 的 7 月答复给“被动角色”加上了一层明确解释:有合理依据时可以索取声明,却不应主动巡查合规。9 月董事会研讨会将讨论下一步,解释本身仍不等于政策获批。

IETF
BGP 角色把对等关系变成路由泄漏边界
在交换第一条路由之前,两张网络就可以说明自己如何理解双方关系。RFC 9234 把这项双边声明变成控制:角色不相容时,eBGP 会话可以被拒绝;Only to Customer 属性则能阻止已标记路由继续越过错误的商业边界。协议让意图可核验,却不能证明意图背后的合同是真的。
IETF
Rich Salz 与那项并非部署回执的 TLS 1.3 要求
标准可以提出严格的要求,却不会自动制造“每个运行中的系统都已满足该要求”的证据。这不是标准的缺口,而是避免把正确的协议设计判断误报成已完成部署的必要界线。Rich Salz 参与撰写的 RFC 9852 要求使用 TLS 的新协议把 TLS 1.3 写成默认值。它的权威真实而明确,但属于规范;服务仍要用自己的可观察记录说明实际发生了什么。

互联网历史
模块名字没有变,设备却没有证明自己运行哪一版:RFC 1442
管理平台里的一份 MIB 可以标着最新修订时间,机房里的设备却可能从未实现那次修订。两件事并不矛盾:前者是定义文件的履历,后者是运行代码的事实。RFC 1442 为 SNMP 信息模块建立了稳定身份与修订记忆,同时清楚地把 `MODULE-IDENTITY` 放在实现阶段,而不是把它设计成设备现场可询问的版本证词。
IETF
DNS Cookie 只能佐证回程交互,不能证明客户端身份
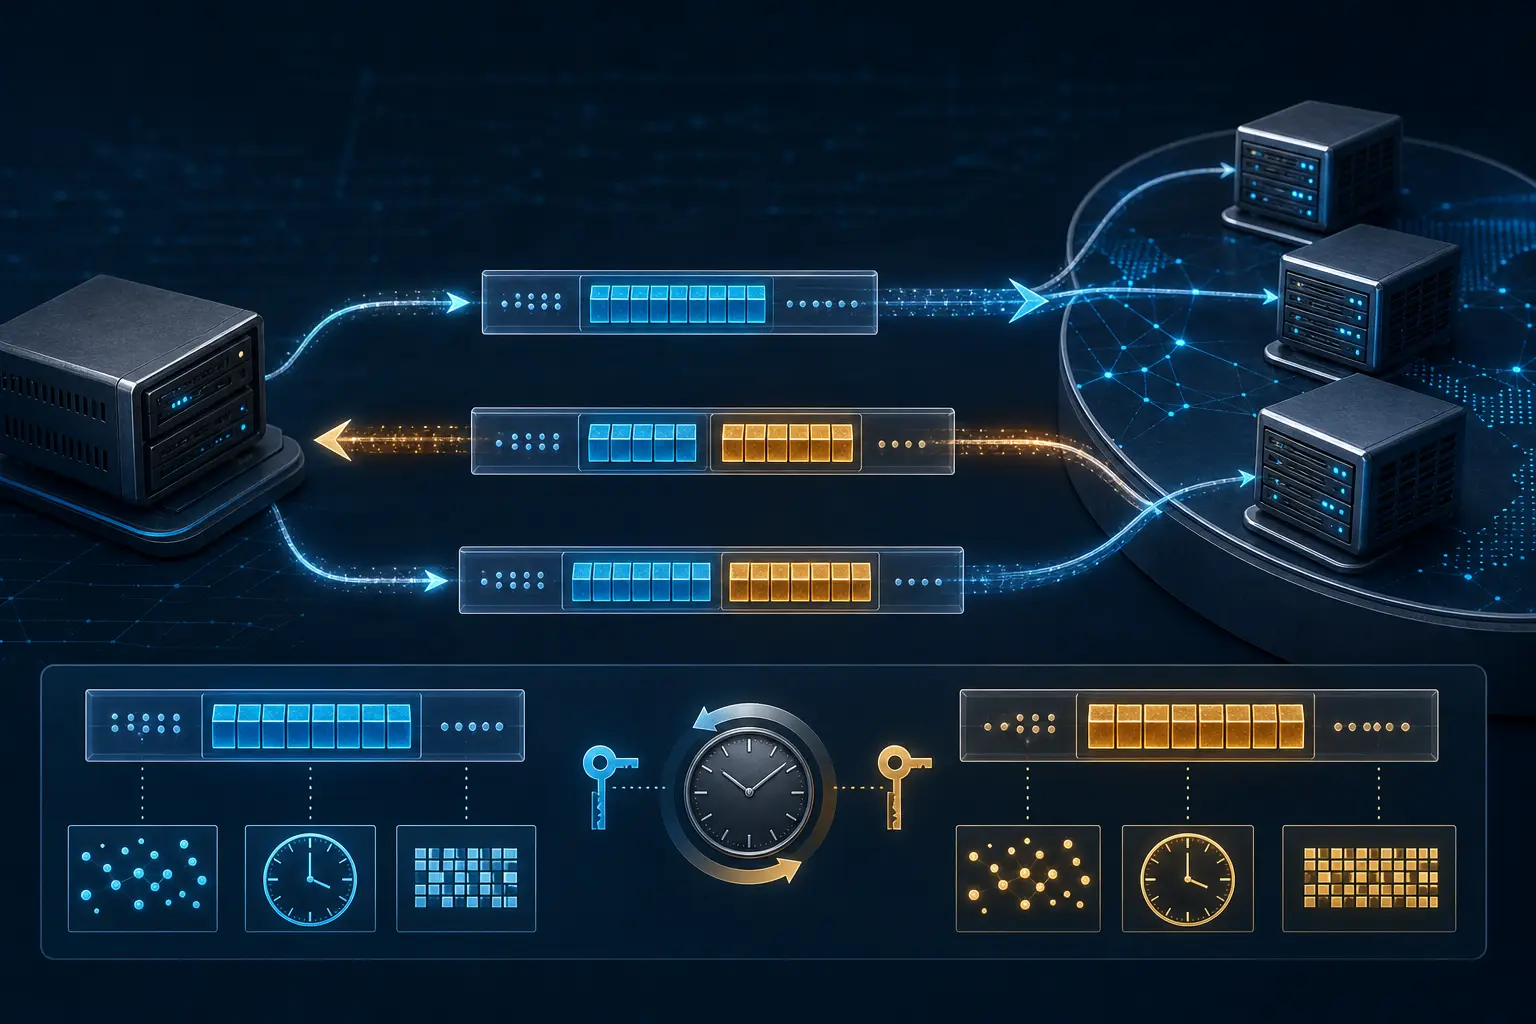
服务器验证 DNS Server Cookie 后,得到的是一条很有用但范围有限的证据:使用这个 Client Cookie、从这个源地址发起请求的一方,曾经收到过服务器或同一 anycast 集合返回的值。这能提高路径外伪造的成本,却不能把共享地址或解析进程变成已认证的人。

报道
在 ARIN,反向 DNS 的管理边界先看上游地址块
客户拿到一个 /24,并不意味着它能在注册机构修改这个 /24 的反向委任。ARIN 的两个文档例子说明,问题往往要沿着 DNS 树,回到更上一级的直接分配。

ICANN
NextGen@ICANN 提名:先到者之外,还有组织优先序
同一份征集里,“先到先得”后面跟着一个重要限定:优先考虑过去未曾派员的组织。这不是学生入选规则,而是决定谁来引导学生、谁来审核申请的两套提名安排。

互联网历史
同一个应用跨过两个版本,代理却改写了操作:RFC 1452
应用发出的是批量读取,旧版代理收到的却只是“取下一个”。中间的双语管理器先查本地数据库,再把两个重复参数清零并改掉 PDU 类型。RFC 1452 希望这层转换对应用透明;它同时留下了另一条更重要的记录:接口连续,不等于两端执行了同一项操作。

报道
ARIN 的 Whois 恢复后,空结果还需要一次核对
一次查询故障结束,并不等于使用查询结果的系统也已恢复正确判断。ARIN 八月的一则简短事件记录,把这项容易遗漏的善后工作留给了数据使用者。
IETF
Nancy Cam-Winget 与那条并非对账回执的 SCIM 事件
身份域把一项变化告知另一身份域,并不表示接收方已经吸收了这项变化。它仍须确认资源、处理模式差异、判断是否回查、执行本地规则并观察自己的状态。Nancy Cam-Winget 参与撰写的 RFC 9967 恰好保留了这条边界:事件说明 SCIM 服务提供方发生了状态变化;它既不是对接收方的命令,也不是两端已经收敛的证明。
案例档案
CNCF 从 TAG 到 TOC 的交接,需要一份退出与连续性回执
一个人进入技术决策机构,并不意味着其原先在技术咨询机构中的全部工作、责任和信息路径自动随之完成交割。CNCF 表示,三位 TAG 负责人进入 2026 年 Technical Oversight Committee(TOC)时已辞去 TAG 领导职务,因为 TOC 成员不能同时担任 TAG lead。这是一条重要且公开的边界;它却不是一份完整的交接记录。
IETF
Chris Wendt 与那份不能认证媒体的已签名响应
电话接通并不是身份问题的终点。对来电方而言,真正需要拆开的,是网络抵达了谁、哪一方为这个说法签名、该签名是否有资格,以及在证据缺失时设备应当做什么。Chris Wendt 共同撰写的 RFC 9970 让 SIP 能够表达其中一部分事实;它没有把信令证据伪装成对随后语音或视频的保证。

IETF
IETF 维也纳会议空间吃紧:选址时的人数预期何时重估?
维也纳会议获得了很高的整体满意度,却也出现了一个靠多搬几把椅子解决不了的问题。IETF 的会后说明把空间紧张与选址时的人数预期联系起来,让“何时重新核验这个预期”成为可追踪的治理问题。

案例档案
切片标识到了传输边缘,保障仍需落地:RFC 9889
RFC 9889 把“网络切片”拆成一条可问责的实现链:5G 控制面可以给切片命名,但传输网仍要识别流量、配置资源、安装路径并用测量证明结果。

IETF
Michael Prorock 与那个并不选择信任政策的算法标识符
一把密钥被清楚地标注为哪一种算法,并不等于它已获得信任。它或许让两个实现能够用同一规则处理对象,却不能交代密钥从何而来、谁对其背书、签名中的主张是否适用,或依赖方该采取什么行动。Michael Prorock 与 Orie Steele 合著的 RFC 9964 的价值,正在于把这一界线保留在标准本身。
报道
APNIC 自动化课的下一位老师,也要会搭实验室
孟买工作坊不仅教工程师操作,还准备教他们组织下一堂课。年底部分科目退出 APNIC 讲师授课课程之前,真正需要交接的,是能够重新搭建、排错和恢复的教学环境。

报道
APNIC REx:当日期成为拼接历史的钥匙
三个地址段早已出现在 APNIC 的历史统计文件里,REx 却为它们显示了更晚的转移日期。沿着旧文件查下去,真正值得注意的不是两个日期相隔多久,而是日期还参与了记录身份的匹配。

IETF
IETF Trust 有了收尾主席,退出仍需要一份终止状态记录
一项交接可以完全如实,又仍然不足以构成完整的公开档案。公布一位“收尾阶段”的主席,能够让读者知道谁在承担剩余职务;公布资产转移,能够证明一个重要步骤已经发生。但两句话都不能单独回答:旧实体是否仍存续、哪些资产或协议尚未完成、谁还必须签署、哪些责任仍在,或究竟哪一个行为会使交接在法律与运行层面真正结束。
案例档案
令牌先于通话到达,验证仍然必须等待:RFC 9888
签名身份令牌已经进入目的运营商的服务,电话却还在另一条无法携带该令牌的路径上。RFC 9888 为传统电话网络补上了证据通道,也明确留下了一道不能省略的工序:两个通道上的到达事件,只有经过范围、时间和权限关联,才能成为同一通话的验证结果。
栏目导览
治理专题
RIR 观察
五个区域会议,追踪分配政策、董事会合法性与机构连续性。
打开 RIR 观察案例档案
长期治理档案,涵盖法律、选举与制度压力方面的分析。
打开案例档案号码资源协会
来自 NRS 生态的会员、章程与资源治理情报。
进入 NRS 会议ICANN
DNS 协调、问责框架与全球多利益相关方进程动态。
进入 ICANN 会议IETF
在政策碎片化背景下,追踪协议标准化进程与互操作风险。
进入 IETF 专题互联网历史
用长周期基础设施历史来支持治理解读与结构预测。
进入互联网历史专题网络运营商组织
来自 APRICOT 及区域和国家 NOG 生态的运营商级实施情报。
进入 NOG 专题