
摘要
- 当电话路径不能端到端携带 STIR 证据时,RFC 9888 允许主叫侧把签名 PASSporT 存入被叫运营商指定的 Call Placement Service。
- 令牌可能早于或晚于未签名呼叫信令到达,因此取回范围、时效、签名权限与具体通话关联是四项独立证明。
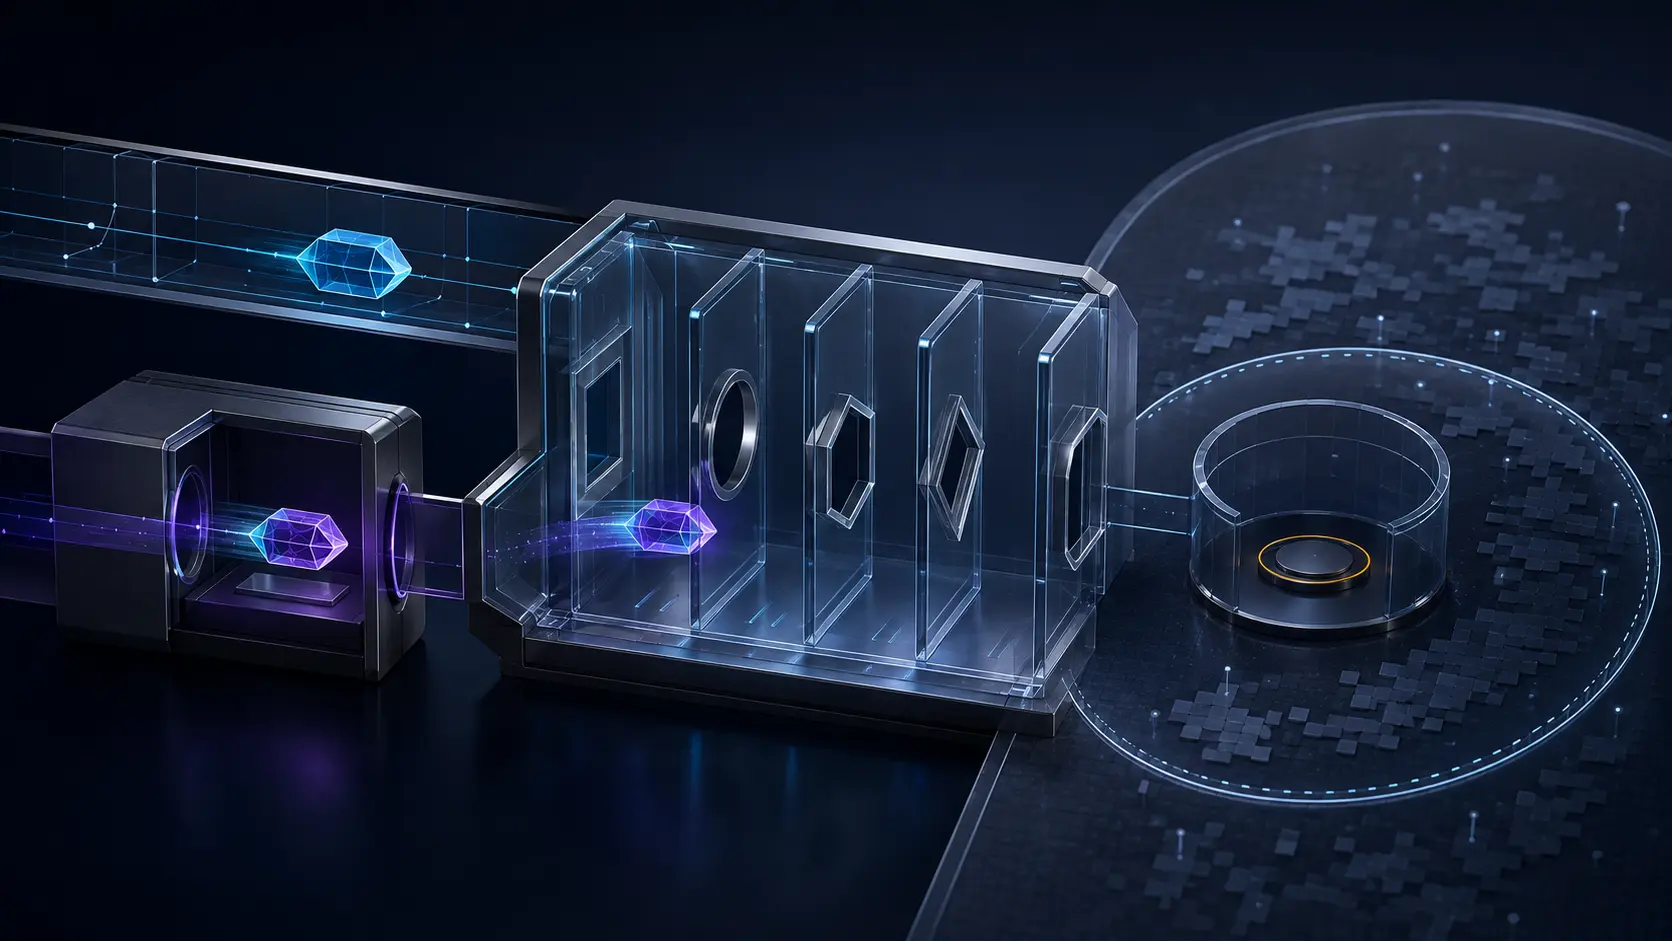
系统先看见的是一份完整令牌。签名可以验证,提交通道受到保护,存放时间也没有越过时效窗口。屏幕最容易做的事,是立刻亮起“已验证”。
但此时还没有对应通话。
STIR 通常把 PASSporT 放进 SIP 请求。这个安排依赖信令材料能够端到端传递。边界策略可能删除头部,呼叫可能经过公共交换电话网,传统运营商也可能根本收不到连续的 SIP 请求。RFC 9888 为令牌设置另一条路:主叫侧的带外认证服务把令牌交给被叫运营商关联的 Call Placement Service,简称 CPS;终端验证服务在呼叫到达后拉取,或通过订阅提前接收。
CPS 可以由被叫运营商自营,也可以由受托第三方运行,还可以是多家运营商共用的分布式服务。它不要求一个全球中心。代价是证据与呼叫从同一消息中分开,拥有不同的网络故障、访问规则、保管主体和时钟。
服务公告只解决保管地点
RFC 9888 定义 CPS 公告,把 TNAuthList 范围映射到 HTTPS 地址。公告可以由 STIR 凭据签名,接收方因而能够比较签名人的号码资源权限与所公告的范围。公告来源可以是双边配置、联盟清单、数据库、DNS,或绑定在证书中的地址。
这个证明有清晰边界:它说明某主体有权为某号码范围公告令牌去处,不说明某次电话已经发生,也不说明 CPS 已经收到相应对象,更不说明任何持证者都能读取其中所有令牌。共享 CPS 必须根据目的范围判断哪一个验证服务有资格取回。STIR 凭据不是正在进行的全部通话的通行证。
安全提交不是通话关联
主叫认证服务应使用 STIR 凭据与 CPS 建立双向 TLS。通道保护传输,双向认证识别连接两端,PASSporT 签名把声明绑定到签名者,CPS 再按本地政策决定接受哪些来源和流量。每一步都重要,也各自只关闭一个问题。
它们没有选择另一条路径上的具体呼叫。RFC 9888 规定令牌只保存到取回所需的时间,且不得超过自身时效,最长六十秒。短窗口限制陈旧重放,却不会让窗口内的事件自动唯一。多次呼叫、重试、转接、网关改写和路由失败都可能重叠。
拉取模式在未携带令牌的呼叫到达后查询 CPS;推送模式可能让令牌先到或后到。规范承认终端可能需要延迟验证标识,并把精确等待时间及替换攻击的相互作用留给未来工作。这不是允许界面乐观补全,而是要求部署明确表达“等待”“歧义”和“超时”。
可复核的关联记录应保存两条路径上看到的主叫与被叫标识、令牌安全指纹、签名者和权限范围、签发与各次到达时间、CPS 实例、取回主体、网关变化、验证结果、候选冲突和最终选择规则。若两个令牌都可能匹配,系统拥有的是歧义,不是双重确认。
负面状态也不能被压成一个原因。呼叫没有令牌,可能是未参与、发现错误、提交失败、访问被拒、对象过期或只是迟到;令牌没有呼叫,可能是提前到达、路由取消、重复提交或无法匹配。记录真实原因,才保留运行代码对现实的描述能力。
运营主体改变隐私边界
RFC 9888 与 RFC 8816 的开放服务模型不同。它假定 CPS 是被叫运营商或其受托者,因此所见通话元数据与运营商本来会收到的信息重合。若由第三方承包,新机构仍会获得观察关系;若多家共用,元数据还会集中。PASSporT 扩展也可能携带普通 SIP 信令之外的信息。
所以“运营商本来就知道”不能替代字段最小化、保存期限、访问审计、用途约束和委托边界。带外路径的价值,是让证据跨过旧网络,而不是让证据越过自己的含义。令牌先到了,验证必须等到通话和权限也到场。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance