
主题
DNS 委派权力
在主题维度下,DNS主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

报道
AFRINIC 的 ccTLD 地图列出 27 个,三个必须通过地址才能接上
AFRINIC 公布的总数经得起核验,但核验方法不能只看名称。24 个国家和地区顶级域的委派主机名直接带有 AFRINIC;.so、.ng 与 .ml 则要把服务器地址接到已公布的 NS2 任播前缀,服务关系才会显现。

ICANN
Anne-Marie Eklund Löwinder:一把无法独自签署根区的钥匙
关于 DNSSEC 根密钥仪式,最容易流传的是“少数人掌握互联网钥匙”的传奇。Anne-Marie Eklund Löwinder 的真实职责恰好说明,可信制度不是把权力交给更可靠的人,而是让任何一个人都拿不到完整权力。
全球云服务
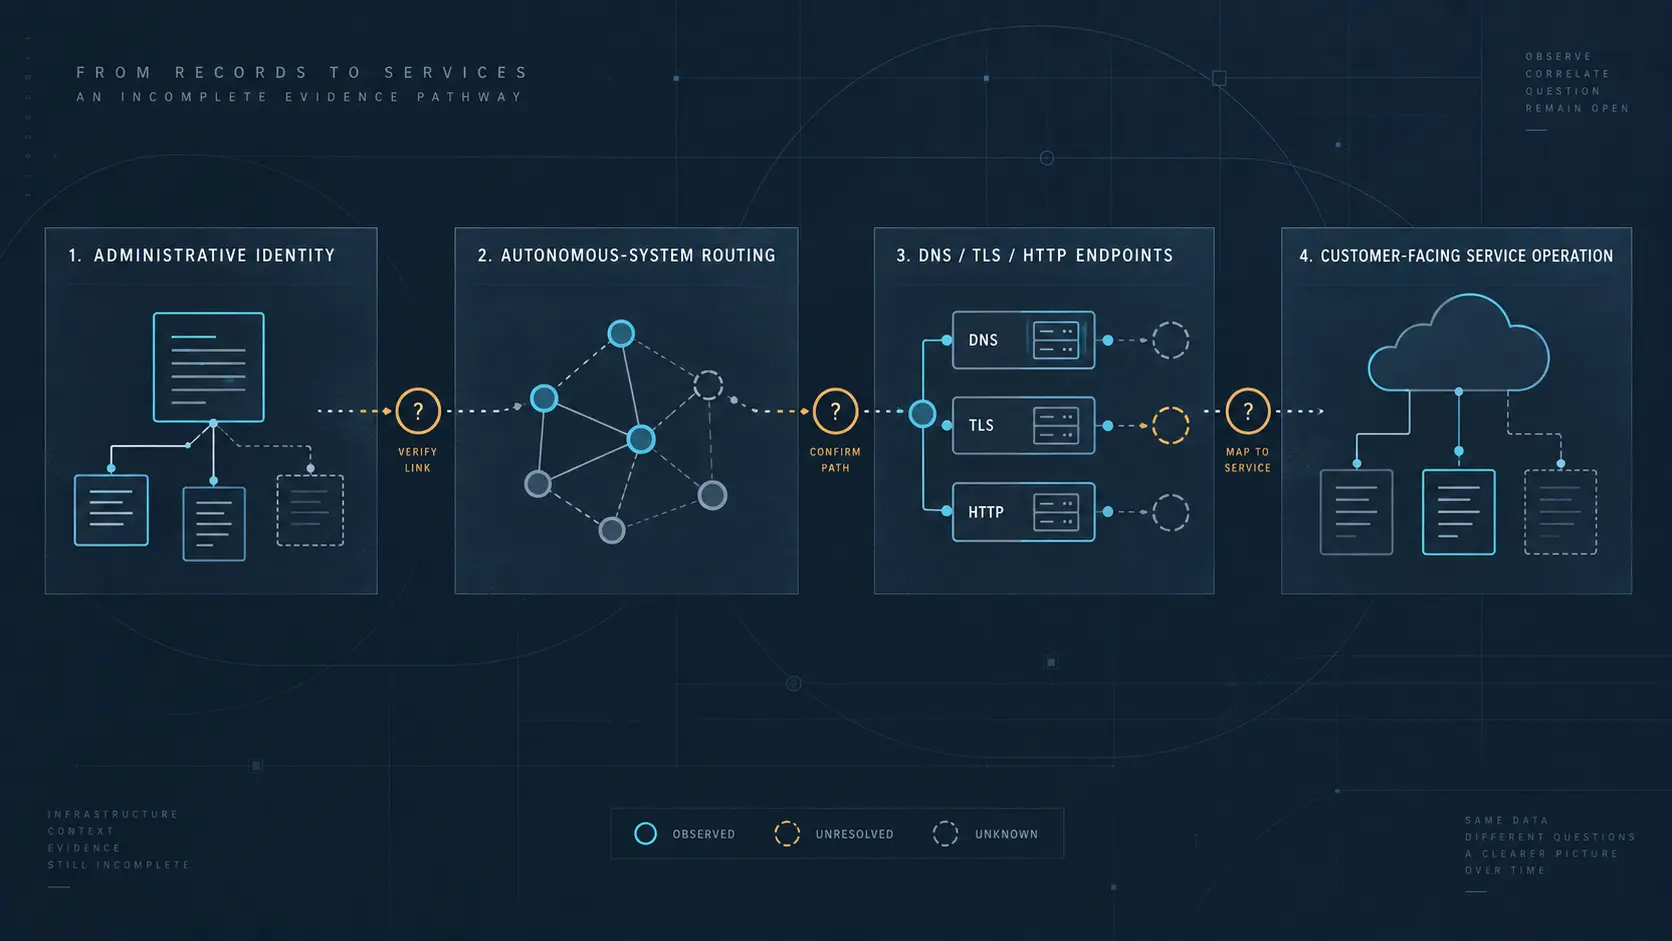
AlmazCloud 的云服务证据链:从网络身份到客户运营仍缺少哪些环节?
AlmazCloud 的云服务证据链:从网络身份到客户运营仍缺少哪些环节? 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
ICANN
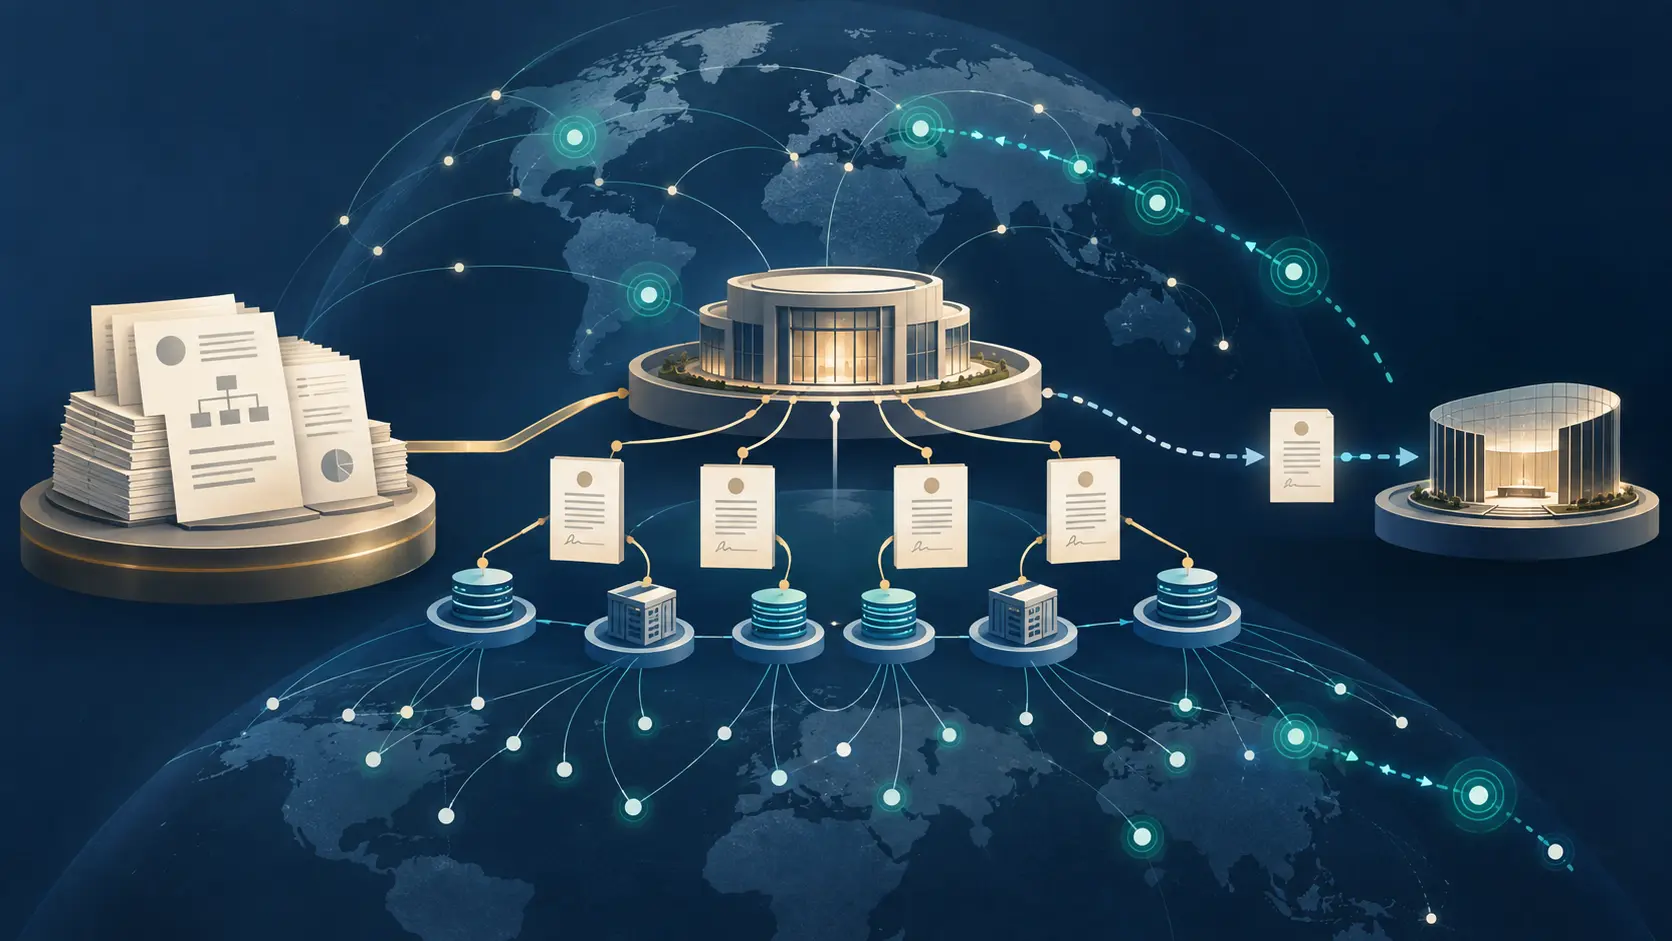
ICANN的权力不是一条链:从公司目的到可执行救济
ICANN 的影响力并不来自单一的“互联网监管权”。它来自一组彼此衔接、但法律性质不同的制度工具:公司设立文件界定机构为何存在,章程规定组织如何行使和接受约束,注册局与注册服务机构合同把政策承诺转化为合规义务,而执行与争议机制决定一项决定能否真正改变运营结果。对受影响的运营商和互联网标识系统参与者而言,关键问题不是“有没有救济”,而是:哪一份文件授予了相关权力,谁有资格提出挑战,以及救济能否在运营后果变得不可逆之前发挥作用。

全球云服务
从域名到云服务:AlmazCloud 的公开证据链仍缺哪一环?
从域名到云服务:AlmazCloud 的公开证据链仍缺哪一环? 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球云服务
AlmazCloud 的运营足迹:从注册身份到云服务证据仍缺少哪些环节
AlmazCloud 的运营足迹:从注册身份到云服务证据仍缺少哪些环节 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

报道
RIPE NCC 的 AuthDNS 名册有 43 个运行节点,却没有交付接入网覆盖的账单
RIPE NCC 已经把目标说得很具体:在覆盖不足的地方进入大型接入网、与这些网络对等互联,或借助 IXP 端口接触更多网络。它的公开名册能证明 43 个 AuthDNS 托管节点正在运行,但还不能证明这些地图坐标分别改变了哪些解析器的 anycast 去向。

欧洲与中东云服务
Genesis Cloud:从域名到自治系统,公开网络记录能证明什么
Genesis Cloud 的网络身份并不是一条记录,而是一条由域名、DNS、自治系统登记、路由观测、互联声明和应用可达性组成的证据链。当前检索并未验证这些端点的实时返回值,因此本文重点不是宣布 Genesis Cloud 当前拥有或缺少某项网络控制,而是说明不同记录分别能够证明什么,以及它们在哪里不能相互替代。

ICANN
ICANN的权力从哪里来,又能被谁纠正?
ICANN 并不是一个拥有一般互联网监管权的政府机构。它的实际影响力来自一条更具体的链条:使命和社群政策限定可以处理的问题,合同把部分政策转化为注册局和注册商的义务,受约束的运营者再把这些义务落实为名称空间、注册服务和合规行动。要判断一次决定是否有效,关键不是谁声称拥有“最终权力”,而是哪个文书授权了什么、谁负责执行,以及当事人能够通过哪条程序要求复核。

ICANN
ICANN 的 .COM 续约:从公众意见到合同生效,权力如何完成转换
ICANN 对 .COM 注册局的控制,并不是一次单独的行政命令,而是一条由公众参与、董事会授权、委托执行和合同义务共同组成的制度链条。2024 年的续约提供了一个具体案例:公众意见如何进入提案,董事会如何作出机构决定,管理层如何完成执行,以及在决定完成后,哪些问责机制仍然可用、哪些问题仍无法从公开记录中确认。

ICANN
ICANN的权力链条:从组织章程到合同执行与救济机制
ICANN 对域名协调体系的影响力并非来自单一授权,而是由章程、机构程序、合同义务、合规执行和问责救济共同构成。理解这条链条,关键不在于简单判断 ICANN 是不是“监管者”,而在于追踪一项权力如何被赋予、如何转化为运营约束,以及受到影响的参与者究竟能够通过哪一条路径提出挑战。
ICANN
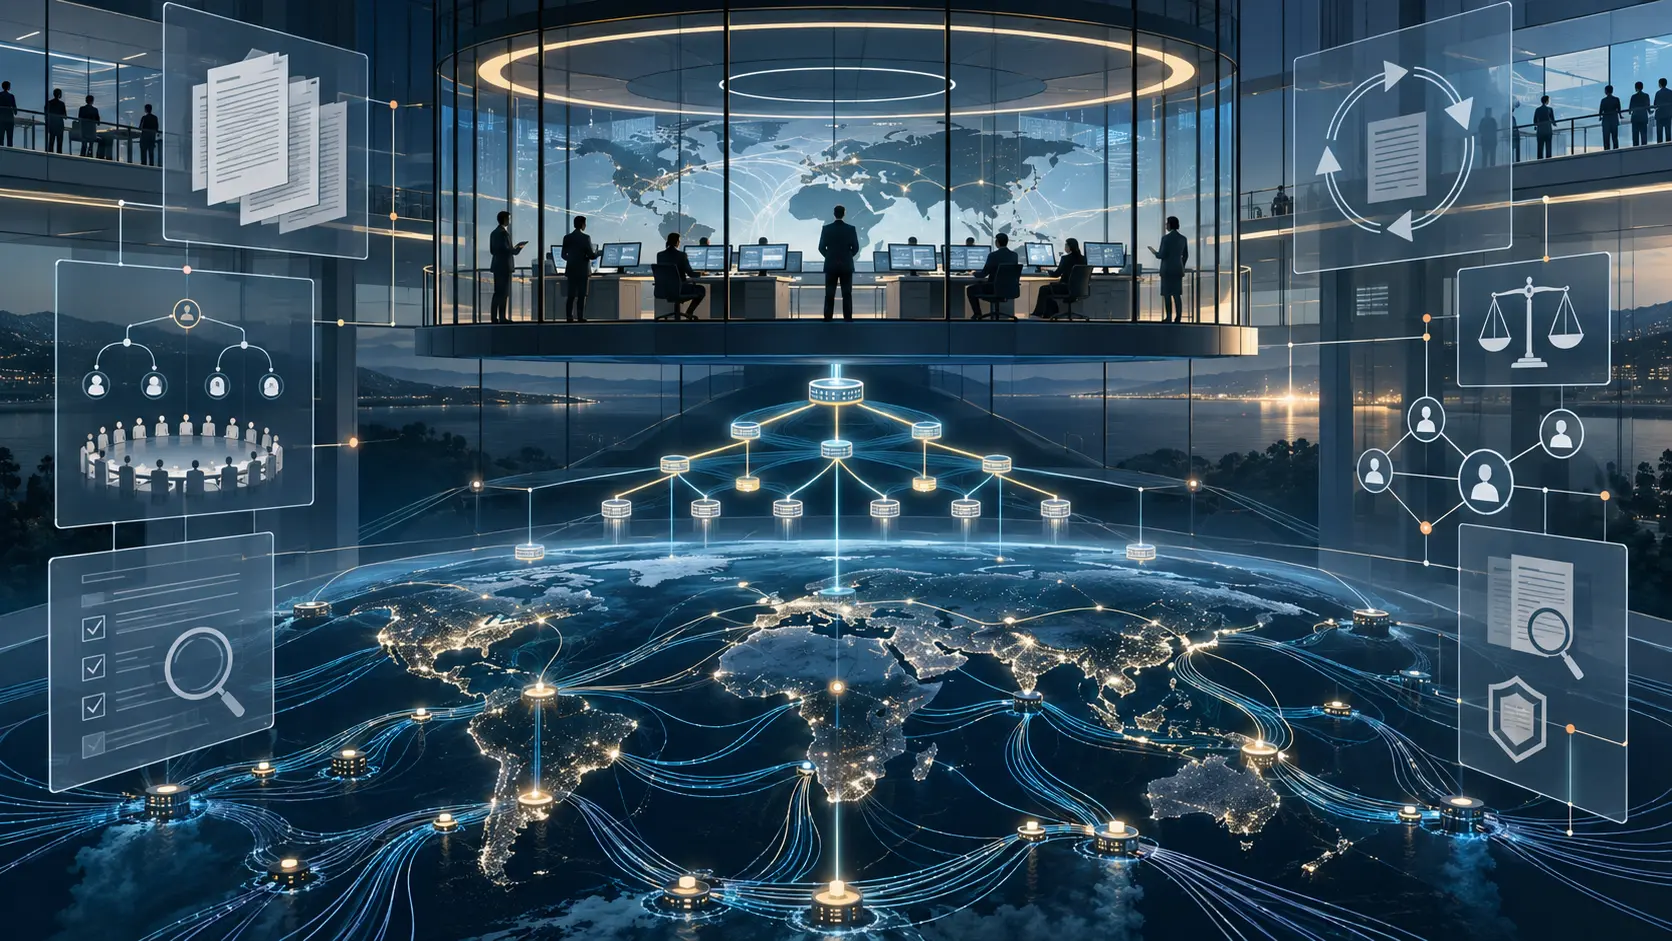
ICANN 的权力如何到达实际控制点:从章程、合同到技术执行
ICANN 的影响力并不是一项可以用“互联网监管权”概括的单一授权。它更像一条由公司章程、多利益相关方政策程序、注册局与注册商合同,以及分散的技术托管安排共同组成的链条。真正需要追问的,不是 ICANN 是否“拥有互联网”,而是哪一份文件让哪一个参与者能够作出、阻止、延迟、逆转或修复一个具体决定。

IETF
Shumon Huque 与承诺交付证据、而非永久维持 DANE 的扩展钉扎
安全状态可以改变,改变却不能靠沉默完成。RFC 9102 里的 `ExtSupportLifetime` 把这条原则写成一段有期限的承诺:TLS 服务必须继续提供可由客户端验证的 DNSSEC 状态,但原先的 TLSA 正面证明可以被经过认证的“不存在”证明取代。被钉住的是证据通道,不是某条记录的永续存在。

ICANN
ICANN的权力从哪里来,又在哪里接受检验?
ICANN 并不是一个拥有一般政府管辖权的互联网“中央政府”。它的实际影响力来自一组彼此衔接、但法律性质不同的制度工具:组织章程与细则界定机构使命和内部权力,合同把部分要求施加到注册局和注册商,IANA 命名职能协议规定具体运营责任,而根区管理则把多个机构的职责连接成一条可执行的流程。真正值得追问的不是谁声称拥有最终权力,而是某项决定通过哪一个授权环节变成可执行行动,以及受影响者能否在结果固化前启动有效的复核。

IETF
隐藏服务已经应答,洋葱身份密钥还没有:RFC 9799
一次 Tor 连接成功、一个 ACME 账户有效、一份最终 CSR 格式正确,三者都不能单独证明申请人控制着 `.onion` 身份。RFC 9799 的价值正在于把这条常被压扁的证据链重新展开:身份密钥证明、CA 的描述符可见性、CAA 授权、证书密钥与隐私代价,各有自己的记录。

全球云服务
AlmazCloud 的网络身份仍未等同于云服务能力
AlmazCloud 的网络身份仍未等同于云服务能力 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
Paul Mockapetris 与没有覆盖整份应答的权威位
一份 DNS 应答可以对第一个名字具有权威性,同时携带缓存中的别名目标和为下一跳准备的附加地址。AA 位并没有失真;把整包数据都盖上“权威”印章的记录系统才越过了边界。
IETF
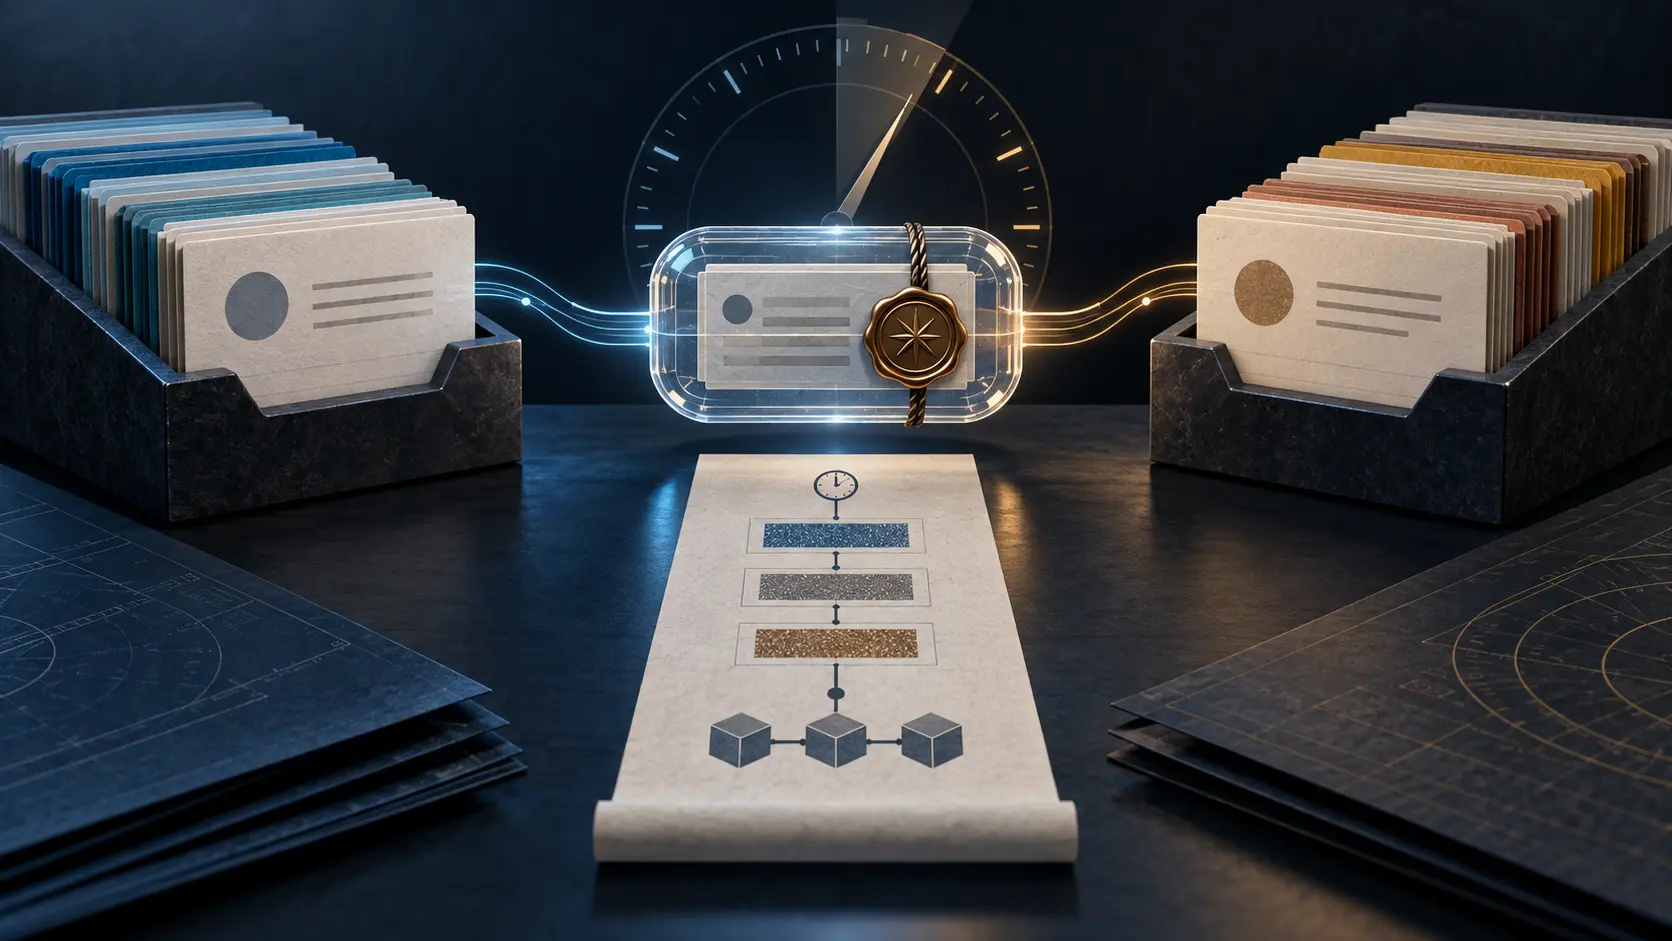
DNS类型69和70把含义交给外部名录,却没有写明版本
一条 DNS 记录通过了签名验证,不等于它的历史含义已经被完整保存。记录中的代码或许一个字节都没变,解释它的外部名录却可能已经更新、撤销甚至重新分配。新获分配的 DNS 类型 69 和 70 把这种权力边界写进了协议设计:IANA 管理外壳,UNECE 与 ISO 继续管理代码含义。真正留给运营者的问题,是如何证明当时采用了哪一版外部资料。
欧洲与中东机构
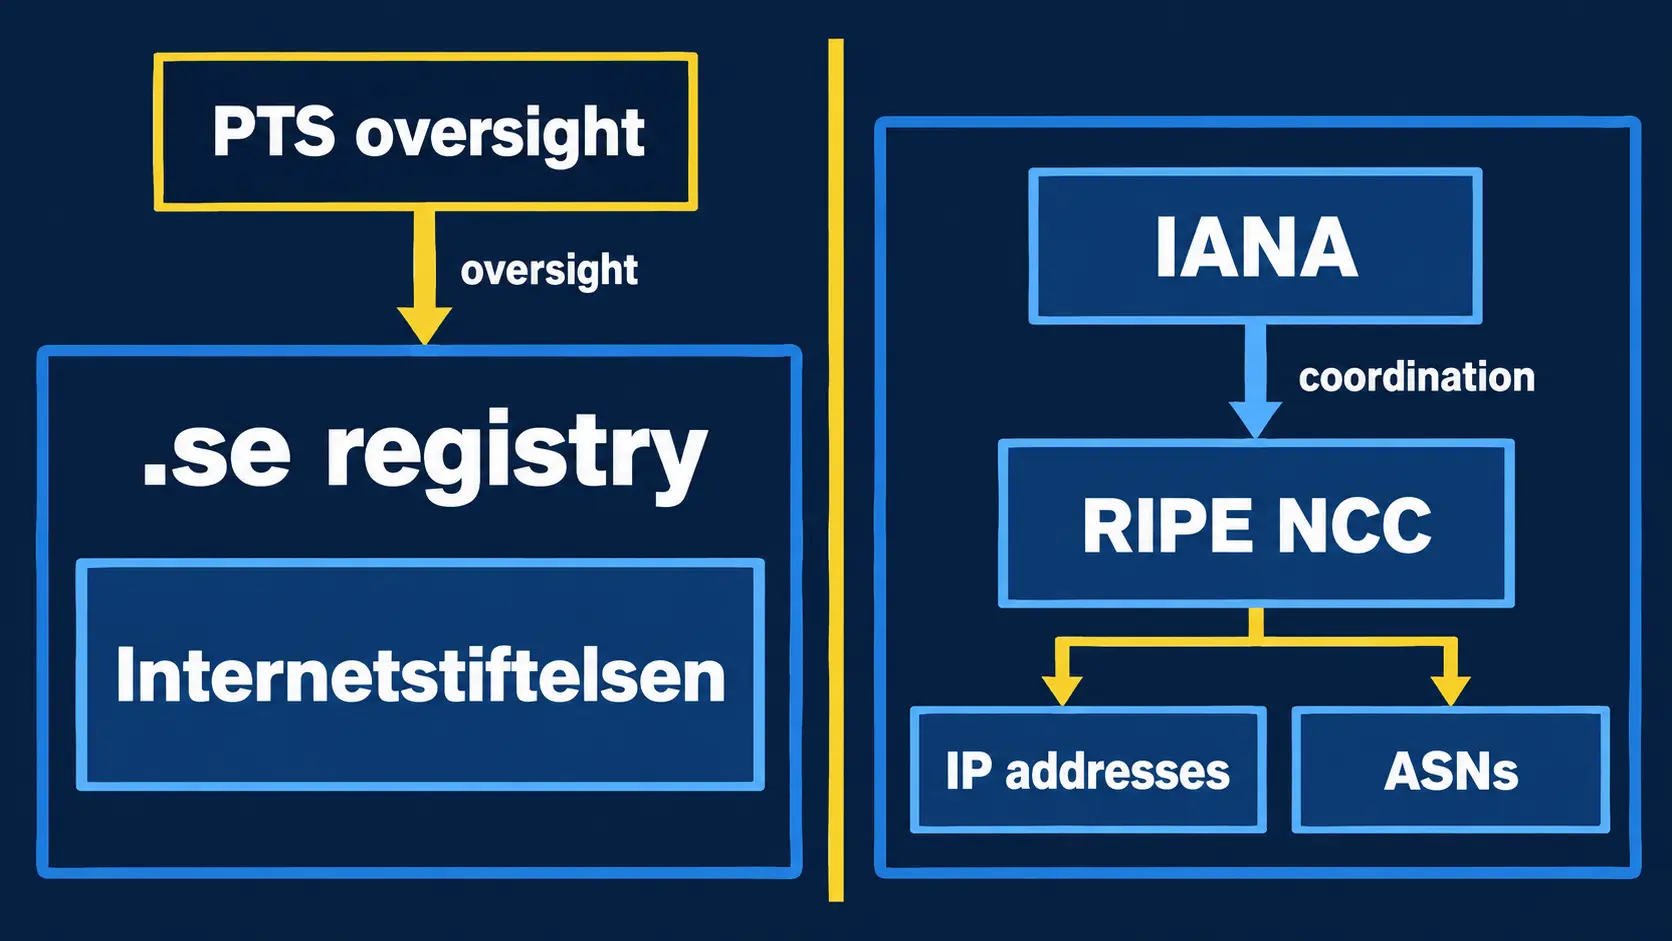
互联网基础设施基金会:.se 注册管理权并不等于互联网号码资源权力
The Internet Infrastructure Foundation 的公开记录显示,它的可核实控制面首先位于瑞典国家顶级域名 .se 的注册管理与技术运营,而不是区域互联网注册机构的 IP 地址或自治系统号码分配体系。把这两个层次混为一谈,会夸大组织的权力,也会掩盖域名注册连续性真正依赖的记录、技术、法律和运营安排。

报道
AFRINIC称NS2仪表板“实时”,但关联的12项测量均为已停止的一次性任务
网页此刻能刷新,不等于数据此刻仍在产生。AFRINIC 的 NS2 公开仪表板把自己称为“实时任播节点监测”,可它接入的 12 项 RIPE Atlas 测量全部已经停止,而且全部是一次性任务。这套页面可以保存六次部署前后实验,却不能在没有新观测的情况下证明 17 个配置地点的当前健康状态。