
主题
DNS 委派权力
在主题维度下,DNS主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
互联网历史
谁能把名称写入 .uk?英国域名登记从人工分配到制度化,1985—1996
Nominet 成立以前,英国域名的新增依赖志愿者管理的命名流程。1996 年的交接把不断扩大的注册记录、运行规则和新的成员结构交给了专门机构。

领导者
Sam Weiler 与 DNSSEC 父区委派链之外的信任路径
DNSSEC 通常沿父区到子区逐级传递信任:父区通过 DS 记录为子区的密钥背书。Sam Weiler 写下的 DLV 机制,为缺少这条连接的已签名区域提供了另一条验证路径;代价是递归解析器必须另行选择并配置一个信任锚。

互联网历史
从 KAIST 到 NCA:KRNIC 的迁移与独立
韩国早期互联网登记机构先后更换了运作场所,最后成为独立法人。1994 年 9 月的一份会议纪要,把这次交接写进了职能迁移和一条名称服务器地址变更中。

互联网历史
请愿本身并未移交 .pn:IANA 的 2000 年报告
1997 至 2000 年间,皮特凯恩居民要求更换 .pn 管理者。IANA 于 2000 年建议重新授权;美国政府随后另行修改根区记录。

互联网历史
Jon Postel 1998年的根区测试针对区域传送,而非DNS查询
1998 年 1 月,Jon Postel 请根服务器运营者从 USC/ISI 的一台 IANA 服务器获取根区副本。他的邮件讨论的是服务器如何取得这份副本:数据应与当时 A 根服务器上的版本相同,根区变更规则也维持原样。弄清这一区别,才能把 DNS 数据如何分发与解析器收到什么答案区分开来。

报道
根区 DNSKEY 应答已出现 KSK-2024 的签名
10 月 11 日 15:32 UTC,直连查询四个根服务器名称,返回标签 38696 的 DNSKEY 签名。约三小时前的样本仍显示 20326;约 16:09 UTC,同四个名称再次返回 38696。IANA 重新验证缓存后的页面当时已将 KSK-2024 列为 Active。这些样本不能说明所有解析器的状态。

互联网历史
DNS 之前,日本已有一棵域名树:JUNET 如何迁入 .jp
在日本的大学网络采用 TCP/IP 和 DNS 之前,JUNET 已通过 UUCP 与电话线路运行层级化邮件地址。这套约定让志愿者在网络扩张时仍能辨认组织名称,也让多数名称后来能够从 `.junet` 延续到 `.jp`。

报道
巴拿马报告列出五个根服务器身份,运营方登记表合计六个实例
LACNIC 在 2026 年 4 月的巴拿马报告中列出五个根服务器身份。数月后查询的运营方站点记录合计六个实例。两组数字对应不同单位和日期;响应时间图还留下一个问题:每次测量实际经过了哪条路由、到达了哪个实例?

报道
APNIC 的两种根密钥信号,测量的不是同一件事
DNS 根区计划于 10 月 11 日开始由 KSK-2024 签名。APNIC 最新发布的测量把两个百分比放在这一日期旁边:一个来自解析器发出的密钥标签信号,另一个来自终端系统经由验证型解析器进行的测试。两者的分母和观测时间都不同。
互联网历史
谁能申请顶级域?RFC 920 的首份资格清单
1984 年 10 月,首批顶级域名称同时也是一套准入规则:ARPA 被明确标为临时名称,其他标签对应机构类别;每一条新分支都需要有负责人,并经过授权。
互联网历史
缓存改写了目的地,却没有改写根区:AlterNIC 对 InterNIC 的 1997 年重定向
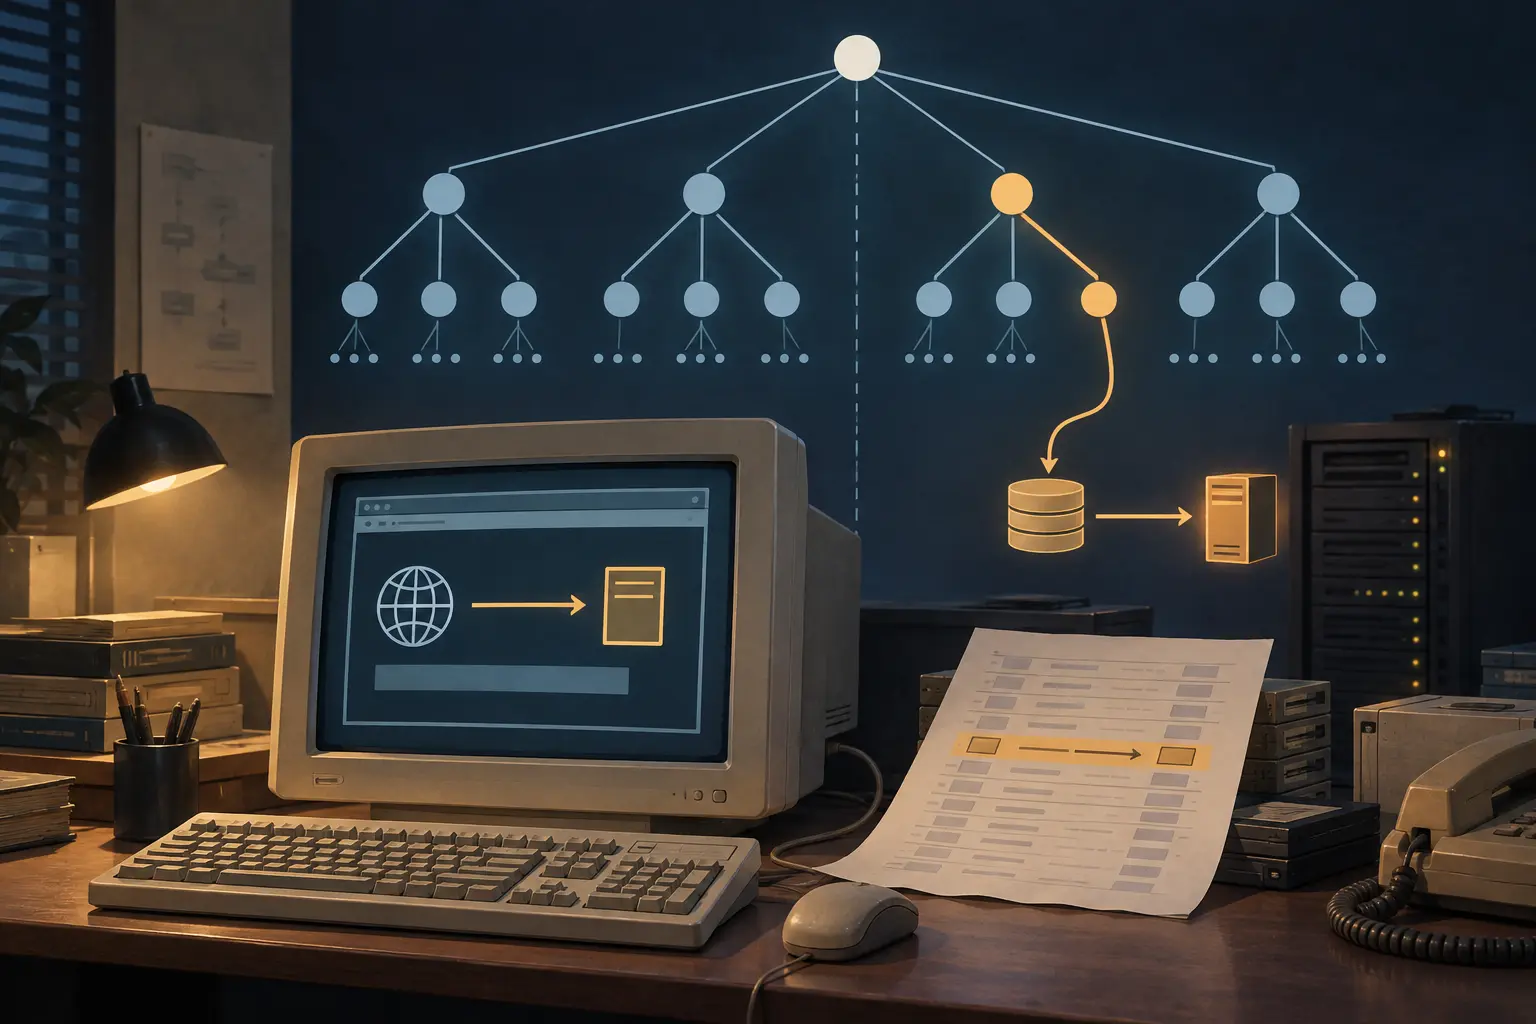
一名网络运营者的解析器曾把 `www.internic.net` 解析到 AlterNIC 的地址。缓存记录留下了重定向经过的路径:DNS 附加数据被当作本地答案保留下来。这能说明一个解析器改变了访问目的地,却不能证明有人接管了公共根区。

ICANN
`.mcp` 申请把协议参与变成域名准入门槛
ICANN 的初步争用名单上有五个 `.mcp` 申请者。以 Google Registry 名义运营的 Charleston Road Registry 提议:只有符合四类 Model Context Protocol(MCP)参与条件的人,才能注册 `.mcp` 二级域名。申请还提出一个名为 `.MCP Policy Council` 的机构,既协助执行规则,也对规则修改拥有同意权。申请目前仍在预评估阶段。真正值得追问的是:域名空间的准入权将由谁掌握,它与开放协议本身的技术治理是什么关系?

领导者
Tina Dam 与那个无法批准域名的根区测试
在国际化顶级域名进入根区之前,ICANN 把问题限定得很窄:编码后的标签会不会影响传递 DNS 查询的服务器和解析器?实验室测试只在自己的模拟环境内回答了这个问题。它不能决定哪个群体的名称应获接纳,也没有说明普通用户能否顺利使用该名称。
ICANN
`.agent` 同串竞争中,五个申请主体还出现在多个争议组
ICANN 2026 轮次的首份 CSV 将 13 份申请列入 `.agent` 组。五个申请主体还出现在文件中至少 11 个编号争议组里;这让同串竞争呈现出跨组的申请组合,而不只是一个名称的拥挤程度。

互联网历史
一次注册保留一组变体,而不只一个域名:RFC 3743
注册机构接受一个中日韩文字域名标签时,实际管理的对象可能比用户看到的那串字符更大。2004 年,Joint Engineering Team(JET)提出把若干字符变体放进同一个保留包,由同一持有人控制;但只有部分形式会真正进入 DNS 区文件。

ICANN
ICANN的56.4%关联信号,不等于同一持有人
ICANN 新发布的 OCTO 报告称,在一组限定于 2025 年的近期 gTLD 样本中,56.4%的声誉名单种子域名至少关联到另一个域名。这个结果可以帮助调查人员扩大排查范围,却没有证明这些域名属于同一持有人,也没有完成与注册人真值的核验。

ICANN
UCAS参考规则可辅助域名表审查,但不等于注册许可
ICANN 于 10 月 5 日公布了用于二级域名标签的统一加拿大原住民音节文字(UCAS)参考规则。提案将其设计为可与法语国际化域名共存,但公布规则并不等于某个注册局的表已获批准,也不能证明规则已投入运营。

欧洲与中东云服务
PeeringDB 写入的两个 10G 端口,与 2026 年路由表中的零可见前缀:Genesis Cloud 互联设计的执行账本
PeeringDB 写入的两个 10G 端口,与 2026 年路由表中的零可见前缀:Genesis Cloud 互联设计的执行账本 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
页面刚刚刷新,状态却来自昨天的数据库
查询在几十毫秒内成功返回,界面也显示了新的时间戳,但 RFC 5144 的 `lastDatabaseUpdateDateTime` 指向另一只钟:生成结果的源数据库上次何时更新。接口很新、记录很旧,两件事可以同时成立。若把响应时间当作事实时间,域名查询会在最需要精确性的地方制造错误确定性。

IETF
这份回答确实来自解析器,内容却仍可能不准确:RFC 9606
RFC 9606 为 DNS 解析器提供了一张标准化的自我说明卡。安全通道可以确认是谁递出了卡片,却不能替卡片上的每一句话证明实际运行情况。