
Аналитика
Последние материалы
Свежая аналитика об инфраструктурных операторах, политических решениях, рыночных изменениях и перераспределении влияния в цифровой среде.

IETF
Nathaniel Borenstein и Base64, который никогда не обещал конфиденциальность
Нечитаемая с первого взгляда строка может быть всего лишь упаковкой для старого канала. Base64 помогает доставить байты, но не решает, кто вправе их увидеть и почему им можно доверять.

Истории
RIPE NCC завершил перенос RIS на bare metal. Это не закрывает весь конвейер
У слова «завершено» должна быть техническая граница. В плане RIPE NCC она пока видна из соседних предложений: данные уже перенесены, а мониторинг обработки, замена Kafka, поиск альтернатив HBase и работа с задержкой RIPEstat живут как отдельные задачи. Чтобы эта точность не…

Досье
Sirius Telecom: между записью в каталоге и проверяемой сетью
Запись в каталоге называет Sirius Telecom глобальным оператором сети и связывает его с сетью PeeringDB 1283. Но доступные публичные материалы пока не позволяют независимо установить, какая юридическая структура стоит за этим названием, какие сетевые ресурсы она контролирует и…

Институты: тенденции мира
AS33169: что подтверждает реестр — и чего он не подтверждает о работе сети Utherverse
Аналитическая справка о AS33169: что подтверждает реестр — и чего он не подтверждает о работе сети Utherverse объясняет событие, доступные открытые подтверждения, участвующие организации, региональный контекст, рыночные риски и возможные последствия для инфраструктуры. В…

ICANN
Как ICANN превращает возражение в формальную процедуру: три маршрута подотчётности и их пределы
У ICANN нет единой апелляции, которая позволяла бы любому затронутому участнику оспорить любое решение по существу. Вместо этого система распределяет возражения между несколькими инструментами: полномочиями Empowered Community, процедурой reconsideration и Independent Review…

IETF
Стандарты IETF как операционная зависимость: кто управляет непрерывностью Интернета
Стандарты IETF не управляют сетями напрямую. Но, задавая совместимые конечные автоматы, правила восстановления и контуры безопасности, они распределяют ответственность за непрерывность между разработчиками протоколов, операторами сетей, измерительными системами и институтами…

История
Как RFC 10028 превращает консенсус IETF в административную границу IPv6 multicast
RFC 10028 важен не только как обновление схемы распределения IPv6 multicast-адресов. Он показывает, как технический консенсус становится операционной властью: нормативный текст задаёт границы адресного пространства, а IANA поддерживает эту границу в публичном реестре. Но та же…

Истории
Сканирование выявило 4 611 открытых BGP-маршрутизаторов в регионе APNIC, но не объяснило причину
На APNIC 62 незаметная проблема плоскости управления получила региональное число: 4 611 маршрутизаторов, связанных с 1 343 автономными системами, ответили на незапрошенный обмен BGP OPEN во время февральского IPv4-сканирования. Это точнее, чем отметка об открытом порте, но не…
Сообщество номерных ресурсов
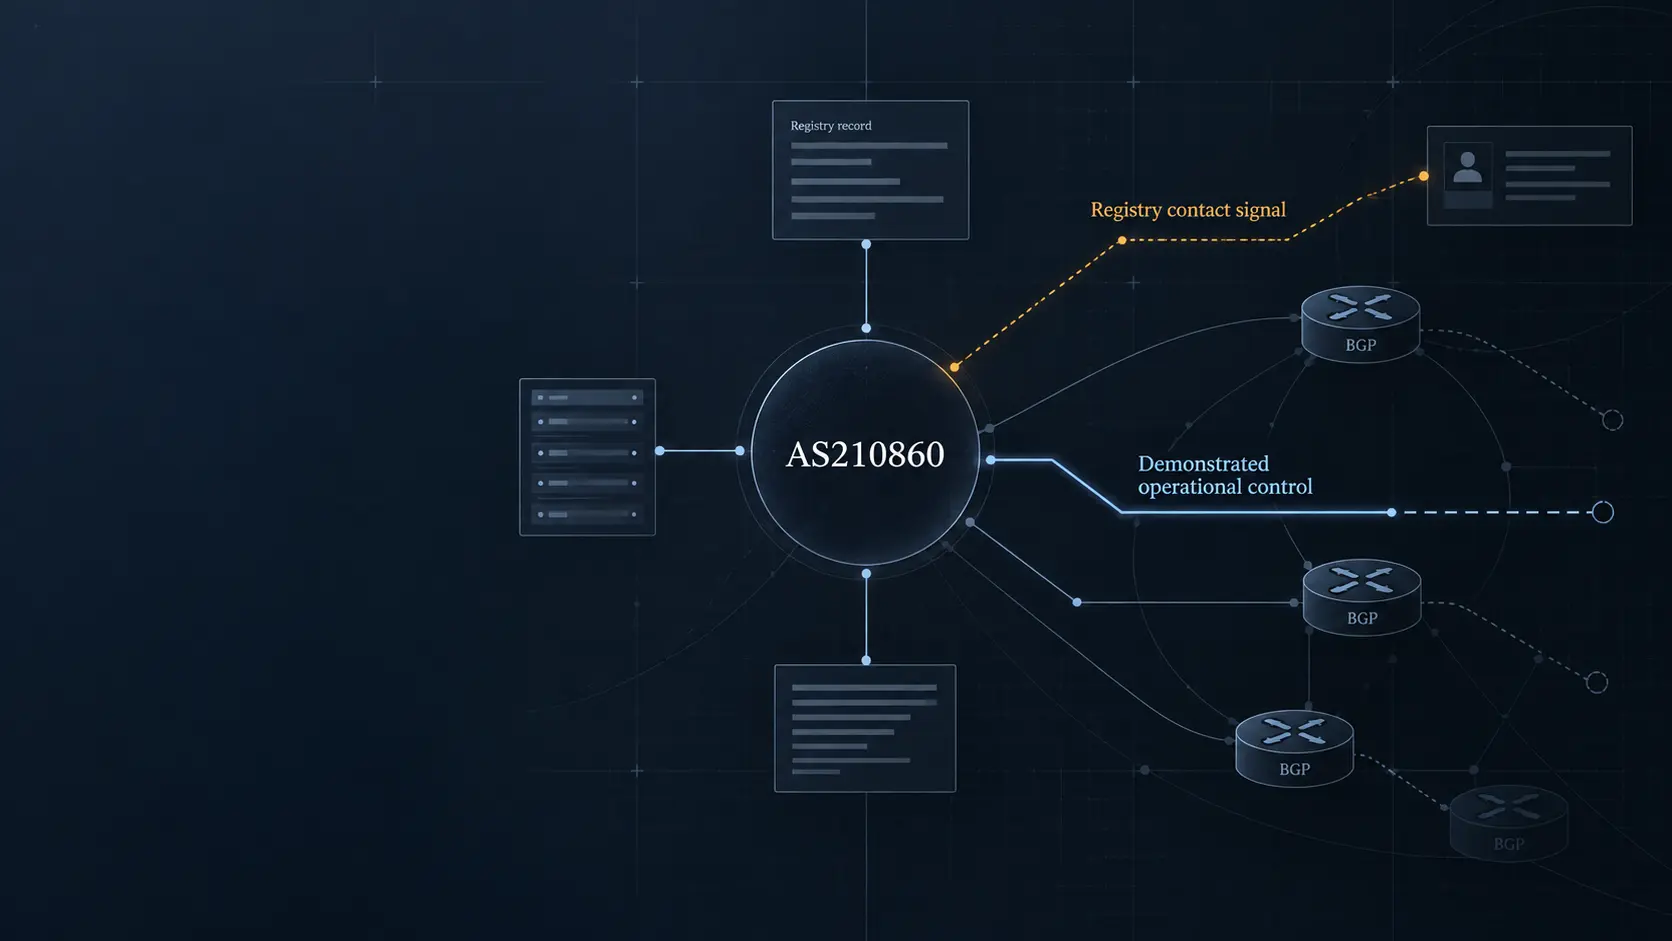
DFINFRA и AS210860: какие данные могли бы подтвердить операционный контроль
Аналитическая справка о DFINFRA и AS210860: какие данные могли бы подтвердить операционный контроль объясняет событие, доступные открытые подтверждения, участвующие организации, региональный контекст, рыночные риски и возможные последствия для инфраструктуры. В категории…

IETF
D-PATH остановит петлю, только если шлюзы согласны о границе домена
D-PATH переносит историю доменов, но не умеет определять их границы. В RFC 10039 оператор сначала задаёт смысл DOMAIN-ID, а затем BGP превращает эту договорённость в решение: совпавший локальный идентификатор означает возврат маршрута, а длина атрибута влияет на выбор пути.…

Лидеры
Александр Осипенко: где заканчивается связь с ASN и начинается доказательство контроля
Аналитическая справка о Александр Осипенко: где заканчивается связь с ASN и начинается доказательство контроля объясняет событие, доступные открытые подтверждения, участвующие организации, региональный контекст, рыночные риски и возможные последствия для инфраструктуры. В…
IETF
D-PATH показывает цепочку доменов, но не доказывает доставку
RFC 10039 добавляет к маршруту EVPN/IPVPN объявленную последовательность доменов шлюзов. Она помогает увидеть доменную петлю и сравнить кандидатов на лучший путь. Однако наличие D-PATH не подтверждает согласованность DOMAIN-ID, сохранность атрибутов, установку маршрута в RIB/FIB…

IETF
Cyrus Daboo и PARTSTAT=ACCEPTED, которое не доказывало присутствие
Принятое приглашение точно фиксирует решение в календаре, но не наблюдает за человеком во время встречи. Работы Cyrus Daboo над iTIP и CalDAV помогают отделить полезную запись об ответе от необоснованного вывода о присутствии.

История
Пробел как контракт: как реализации POP3 сузили написанный стандарт
В RFC 1957 сбой начинается с лишнего, а не с отсутствующего требования. Распространённый сервер неизменно добавлял пробел после индикатора состояния, и два клиента научились считать этот пробел частью протокола.

IETF
RFC 7506 стала исторической, но Router Alert 69 ещё может быть в сети
В реестре переход завершён: RFC 7506 имеет статус Historic, значение 69 помечено как DEPRECATED, а RFC 9570 запрещает добавлять Router Alert в новые сообщения LSP Ping. В работающей сети всё сложнее. Старый шаблон не исчезает после смены статуса документа, а приёмник может…

История
Добавить оболочку, но не переписывать адрес: RFC 1955
У миграции есть удобная, но обманчивая метрика: сколько машин удалось не менять. RFC 1955 предлагал ENCAPS — внешнюю IP-оболочку с адресами автономных доменов, которую пограничный маршрутизатор добавлял бы на входе и снимал на выходе. Исходная IPv4-датаграмма оставалась…
Истории
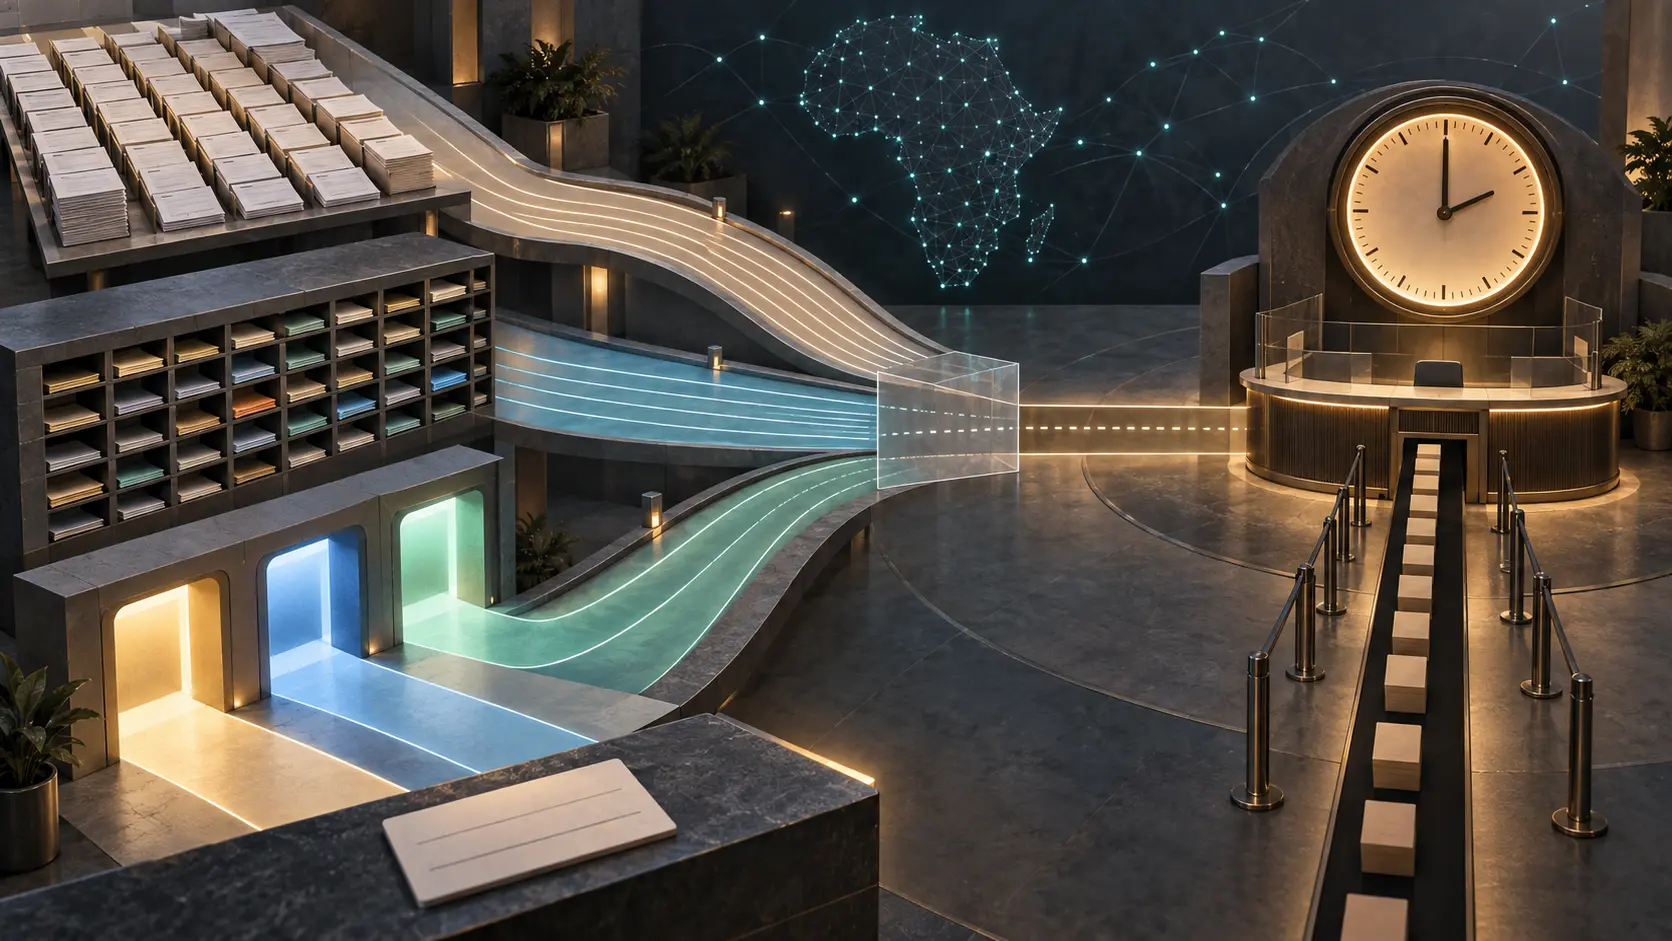
Три схемы входа в двухдневный срок ответа AFRINIC
Обещание ответить за два рабочих дня выглядит точным, пока запрос не приходится перенаправлять. AFRINIC публикует двенадцать очередей в документе об уровне сервиса, шестнадцать специальных адресов в справочнике и три общих контакта с формой. Между ними не хватает правила о едином…
IETF
Mark Crispin и флаг \Seen, который не доказывал прочтение человеком
Письмо перестаёт быть жирным, а почтовый ящик сохраняет факт: `\Seen`. Интерфейс говорит «прочитано», сервер же способен доказать изменение флага. Между этими утверждениями IMAP Марка Криспина оставляет главный вопрос: какой слой действительно наблюдал человека?
IETF
Отображение NAT64 — не политика фильтрации
Одинаковый внешний адрес и порт в нескольких соединениях показывают, как Stateful NAT64 переиспользует отображение. Но они ничего не говорят о том, каким узлам IPv4 разрешён обратный проход. Когда один тест отвечает сразу на оба вопроса, аккуратный технический результат…
IETF
У фрагмента отчёта есть унаследованные ограничения
Из отчёта об инциденте часто нужен только один контакт или набор признаков. Но условия передачи этих сведений могут находиться уровнем выше. При извлечении данных важно не оставить там же основание для их дальнейшего раскрытия.