
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.
Arquivo de Caso
Vinte e um campos, vinte valores: o remédio da CrowdStrike é metade aritmética, metade realocação
Uma atualização de conteúdo entregou 20 valores a um modelo que declarava esperar 21. A resposta publicada depois disso tem duas metades: uma que se pode auditar com registros e outra que, até agora, apenas trocou de dono.
Serviços de Nuvem Globais
O scanner da Ivanti disse “limpo”. O próprio texto da Ivanti diz que isso prova pouco
Há uma diferença entre aplicar o patch e provar que o equipamento está limpo. Essa diferença já foi discutida antes. O que este texto faz é mais estreito e bem mais desconfortável: se o instrumento entregue para decidir se houve comprometimento foi ele mesmo declarado…
Arquivo de Caso
A DigiCert deu a si mesma 24 horas e, depois, mais 120
Um sublinhado que faltou na validação de domínio da própria empresa acendeu um relógio de revogação de 24 horas. A parte obrigada a cumpri-lo recalculou esse relógio, concedeu a si mesma mais cinco dias e assinou a única cronologia que existe.
IETF
GOAWAY pode mandar a plateia do relay para o seu servidor
Um relay de Media over QUIC pode indicar aos clientes onde retomar a sessão. A revisão de novembro examina o caso em que esse endereço pertence a um terceiro que nunca ofereceu o serviço.
Criadores
Barry O’Donovan: na CRA, o papel muda conforme o produto
Em RIPE 93, o desenvolvedor da INEX explicou como a Cyber Resilience Act pode atribuir papéis diferentes à mesma organização. Para quem opera redes, a classificação define quem responde pela segurança na cadeia de software.
Líderes
Darren Kara abre novos nós de DNS. O endereço do usuário sai de cena.
Mais pontos de presença significam mais rotas, falhas e turnos para uma equipe pequena. A Quad9 atribui a Kara o avanço nas instalações; sua política exige que a operação enxergue o serviço sem criar um arquivo duradouro de endereços individuais.
IETF
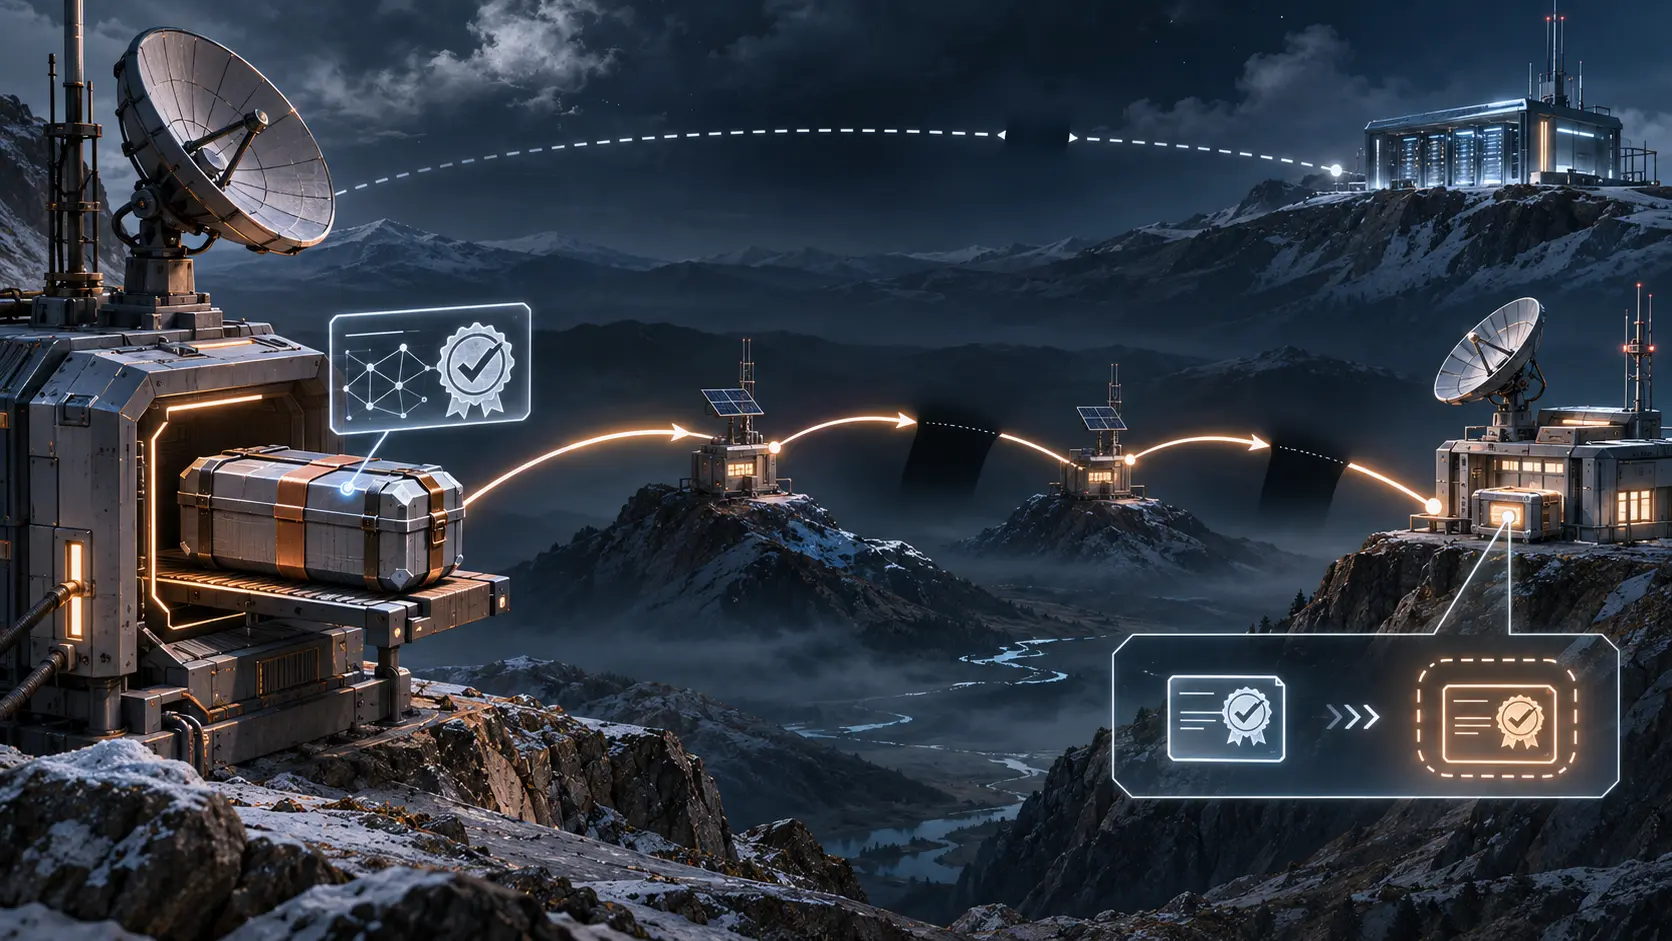
O pacote chegou. O servidor de revogação ficou longe demais.
Uma mensagem assinada pode atravessar uma rede interrompida sem que a consulta ao status do certificado consiga fazer o mesmo percurso. A nova seção de BPSec COSE põe essa escolha nas mãos de quem emite e de quem verifica.
IETF
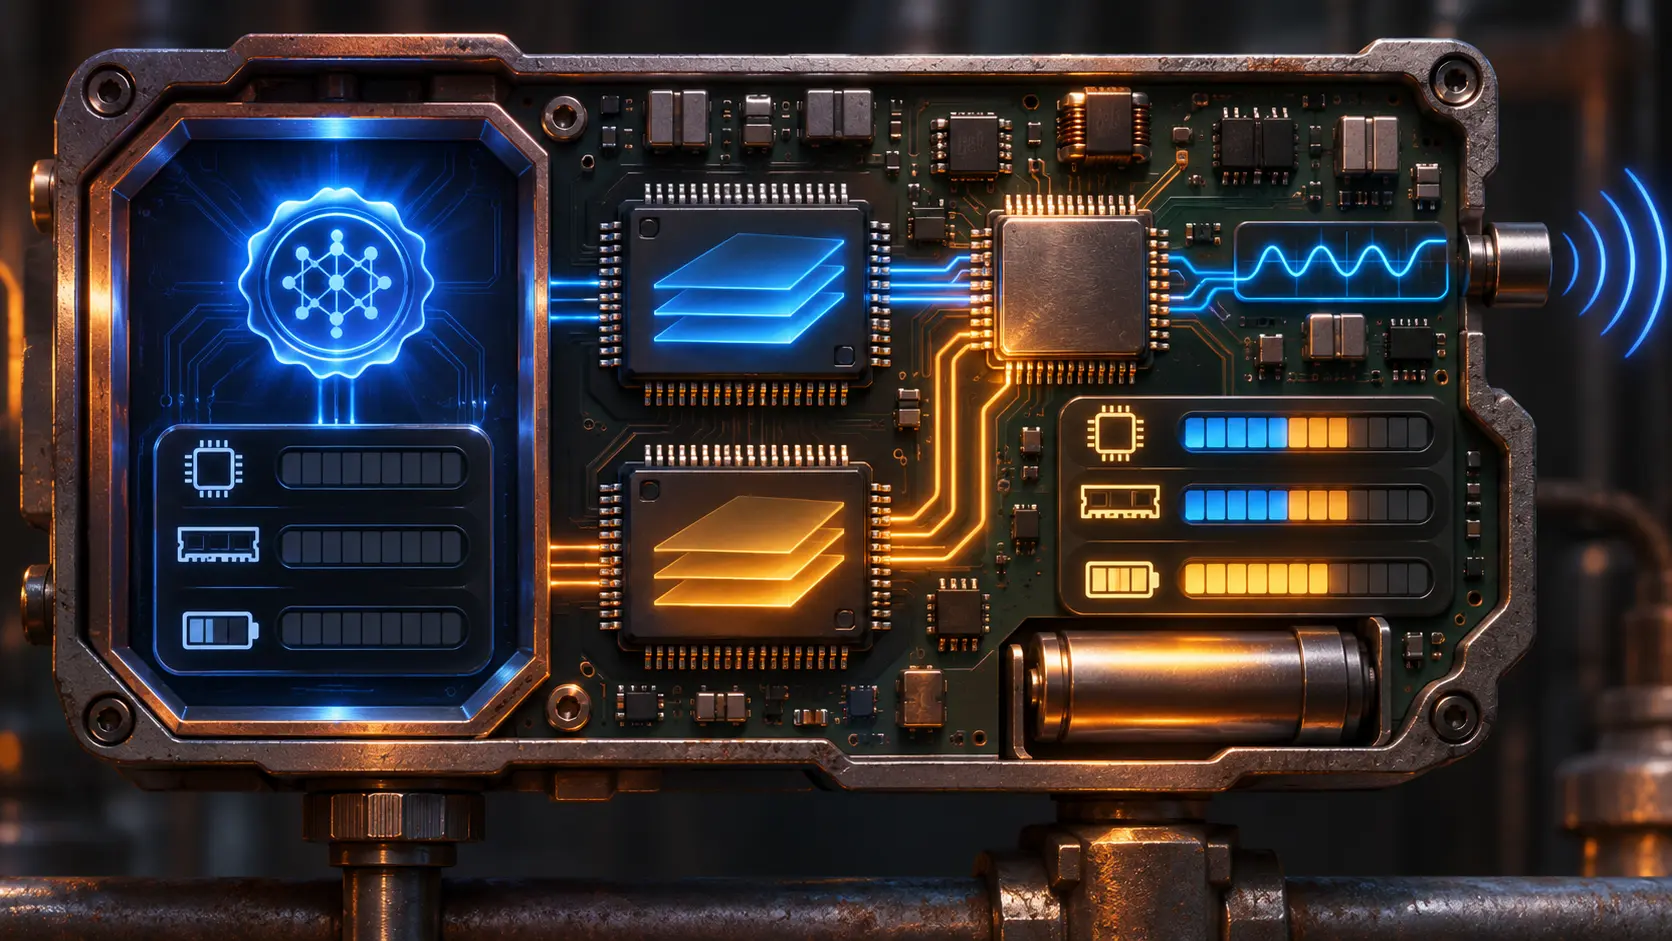
O carregador tem a máquina inteira. A atualização disputa cada recurso.
Uma assinatura pós-quântica pode ser barata na partida e cara enquanto o aparelho continua trabalhando. O rascunho PQUIP da IETF põe essa diferença no centro da escolha de firmware.
IETF
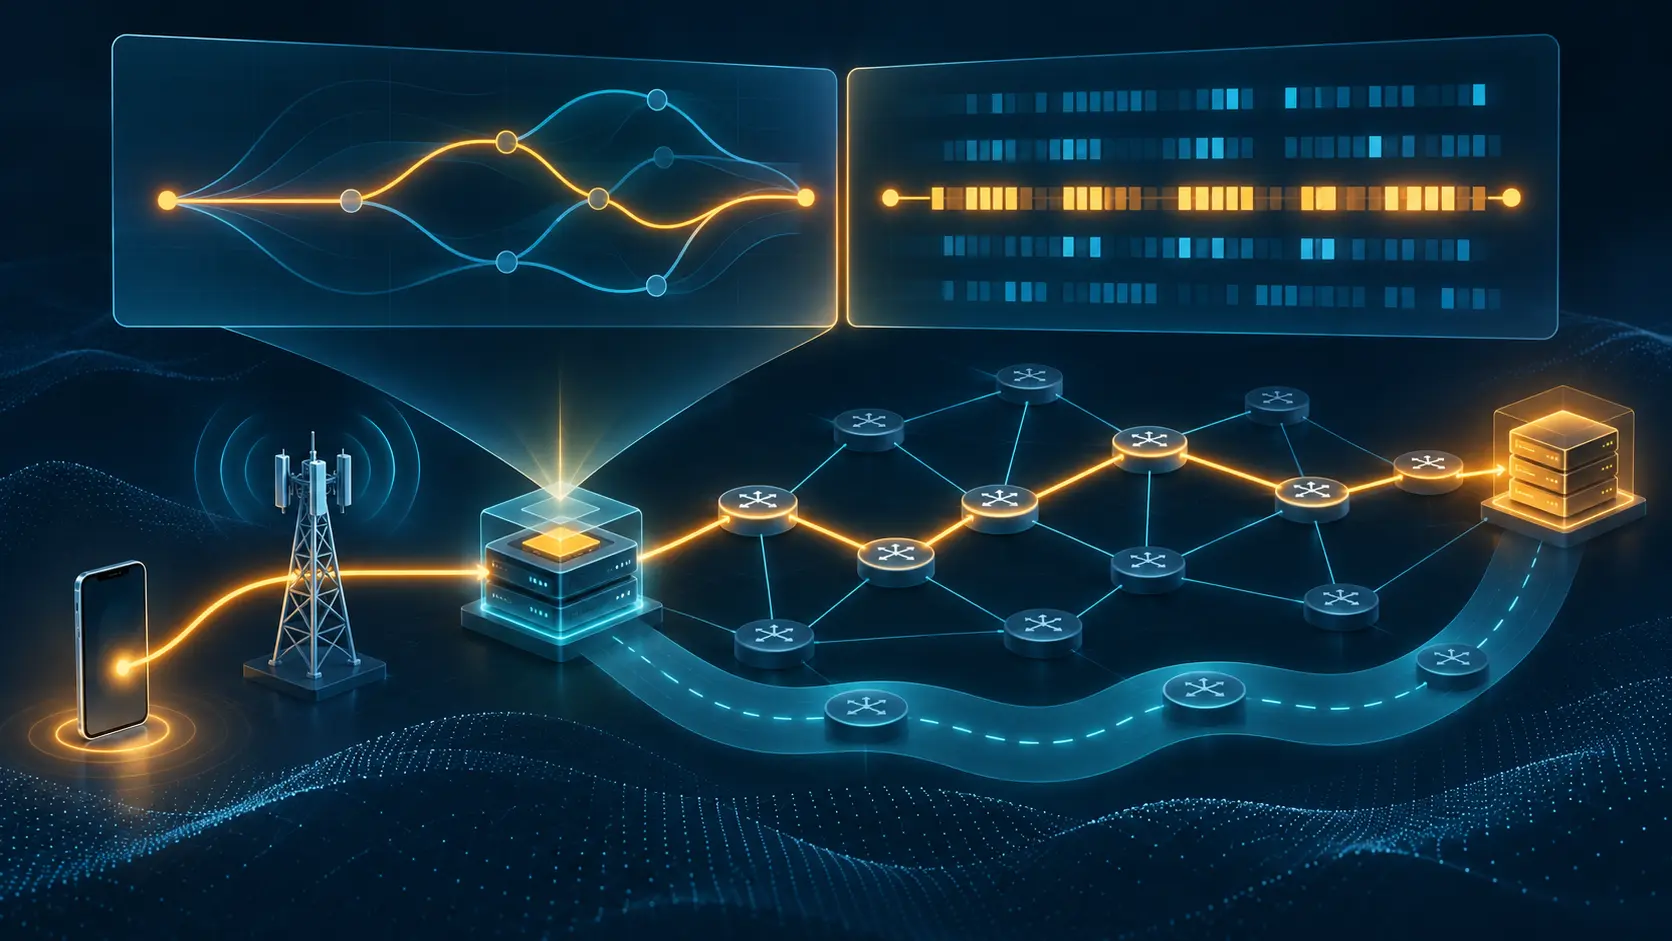
Uma sessão móvel ganha rota própria. As instruções ficaram em dois rascunhos.
Na nova versão da arquitetura MUP, uma sessão de telefonia pode virar uma rota mais específica que o caminho VPN comum. O grupo DMM define como controlador e roteador de borda devem agir; outro grupo, BESS, escreve o formato BGP. Na fronteira entre operadoras, uma comunidade ou…
IETF
Oito suítes MLS trocam a chave quântica e deixam a assinatura antiga
Uma revisão do IETF propõe onze suítes criptográficas para mensagens em grupo. Oito combinam encapsulamento pós-quântico ou híbrido com assinaturas Ed25519 ou ECDSA. Três também adotam ML-DSA. O texto de novembro mostra o que uma assinatura clássica falsificada pode fazer a um…
IETF
Duas equipes de certificados, um único apelido DNS: o IETF divide a passagem
Um domínio pode rodar em duas nuvens e ainda depender de um só nome DNS para delegar a validação de certificados. A proposta `dns-account-01` oferece um nome por conta ACME. O ganho de autonomia cobra estabilidade de outra peça: a URL completa da conta.
IETF
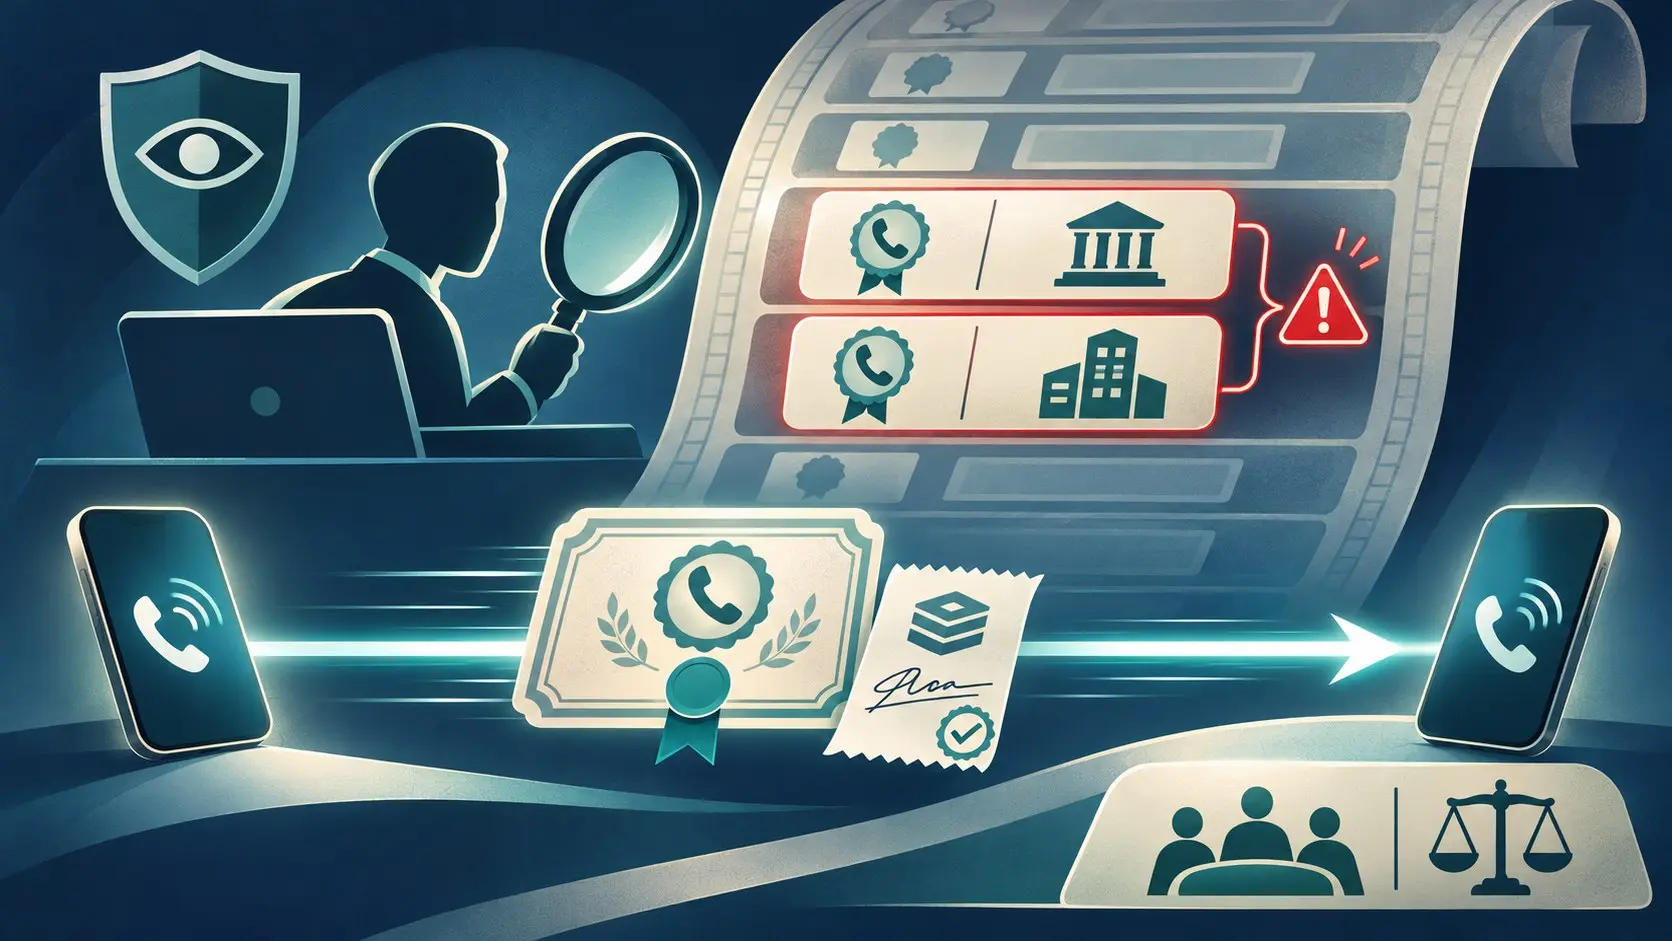
A ligação passa antes que alguém encontre o certificado concorrente
O certificado usado para assinar chamadas pode levar um recibo criptográfico de um registro público. A verificação ocorre sem pedir licença ao registro a cada ligação. Já a disputa sobre quem pode usar o número depende de uma ronda posterior: um monitor precisa encontrar a…
História
O CVE deu nome a 321 problemas. Os consertos ficaram em outro lugar.
Em setembro de 1999, a primeira lista pública do CVE tinha 321 entradas. Não eram 321 correções entregues. O projeto queria que scanners, alertas e fornecedores reconhecessem o mesmo defeito mesmo quando cada um usasse uma descrição diferente. Um nome comum podia ligar os…
Arquivo de Caso
Treze países entraram no alerta cibernético europeu. Os dois primeiros centros ainda não apitavam.
Quem vê um ataque primeiro precisa avisar os outros antes que o problema mude de endereço. A União Europeia reuniu treze Estados-membros nos seus dois primeiros centros cibernéticos transfronteiriços, ATHENA e ENSOC. Na auditoria do Tribunal de Contas Europeu, nenhum deles…
Tendências Institucionais da Europa e Oriente Médio
A Finlândia chama o remetente de spam. A reserva do restaurante pode ser verdadeira.
A etapa mais rígida da verificação de mensagens empresariais entrou em vigor em 2 de novembro. Quando falta autorização para usar o nome do remetente, a operadora pode trocá-lo por “Roskaposti” na caixa de entrada.
História
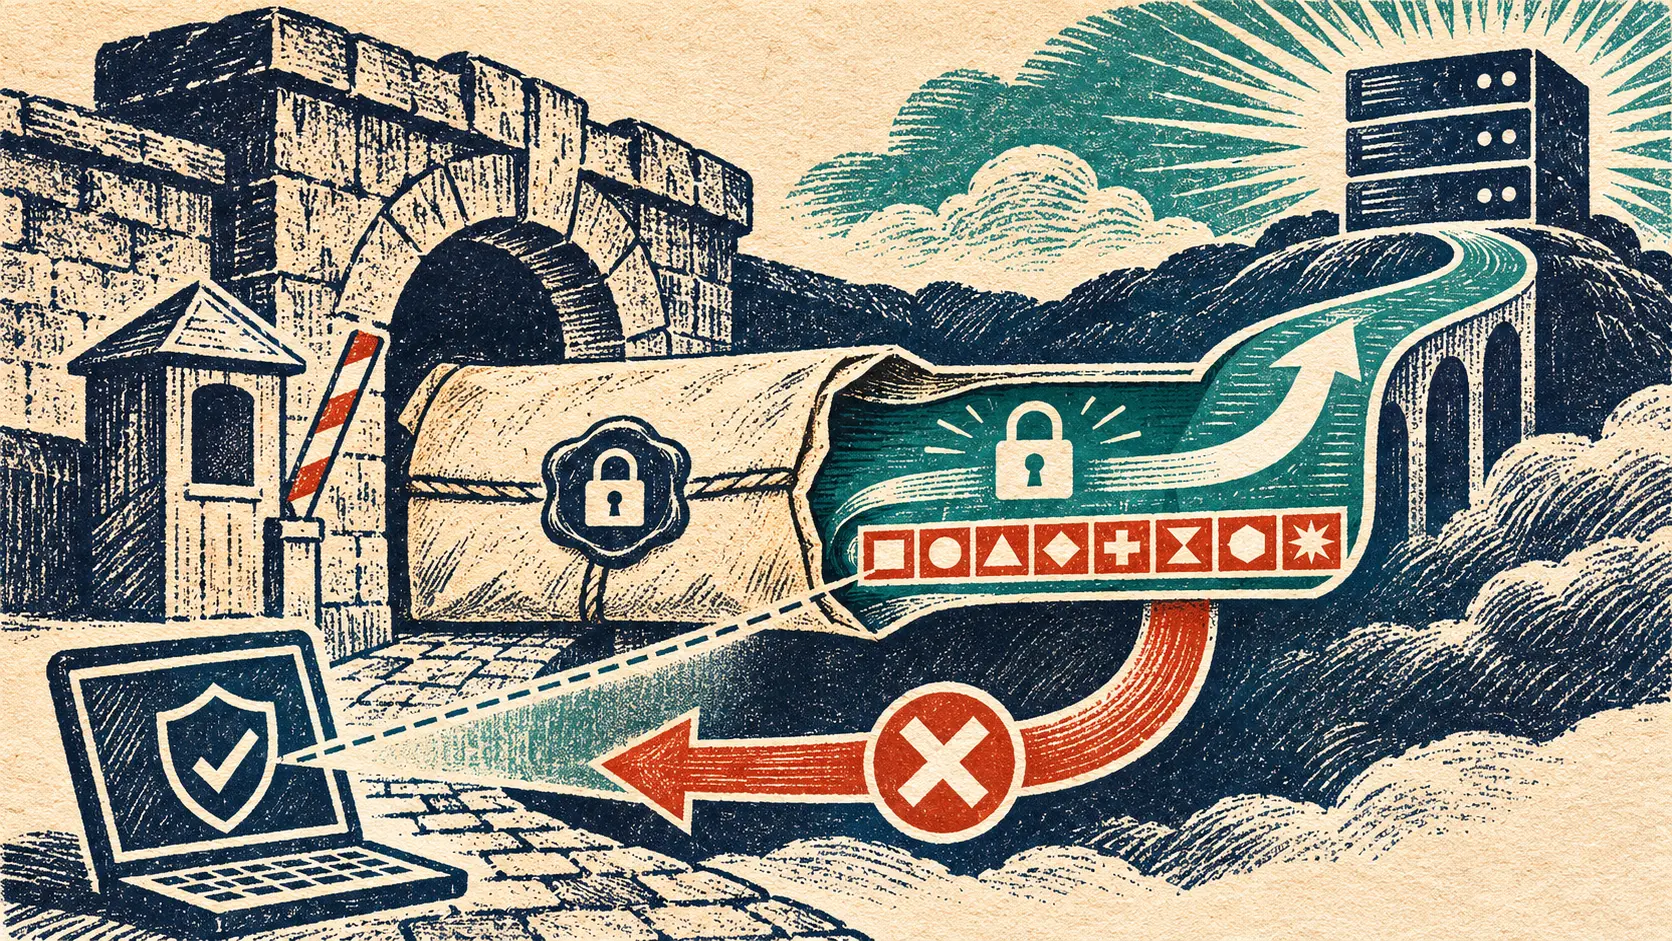
O TLS 1.3 usou o crachá do 1.2. Escondeu o alarme em oito bytes.
Uma versão nova de um protocolo de segurança apareceu com um número antigo. No TLS 1.3, `legacy_version` ainda pode trazer `0x0303`, o código do TLS 1.2; a escolha efetiva está na extensão `supported_versions`. A fantasia ajudava a negociação a passar por equipamentos…
História
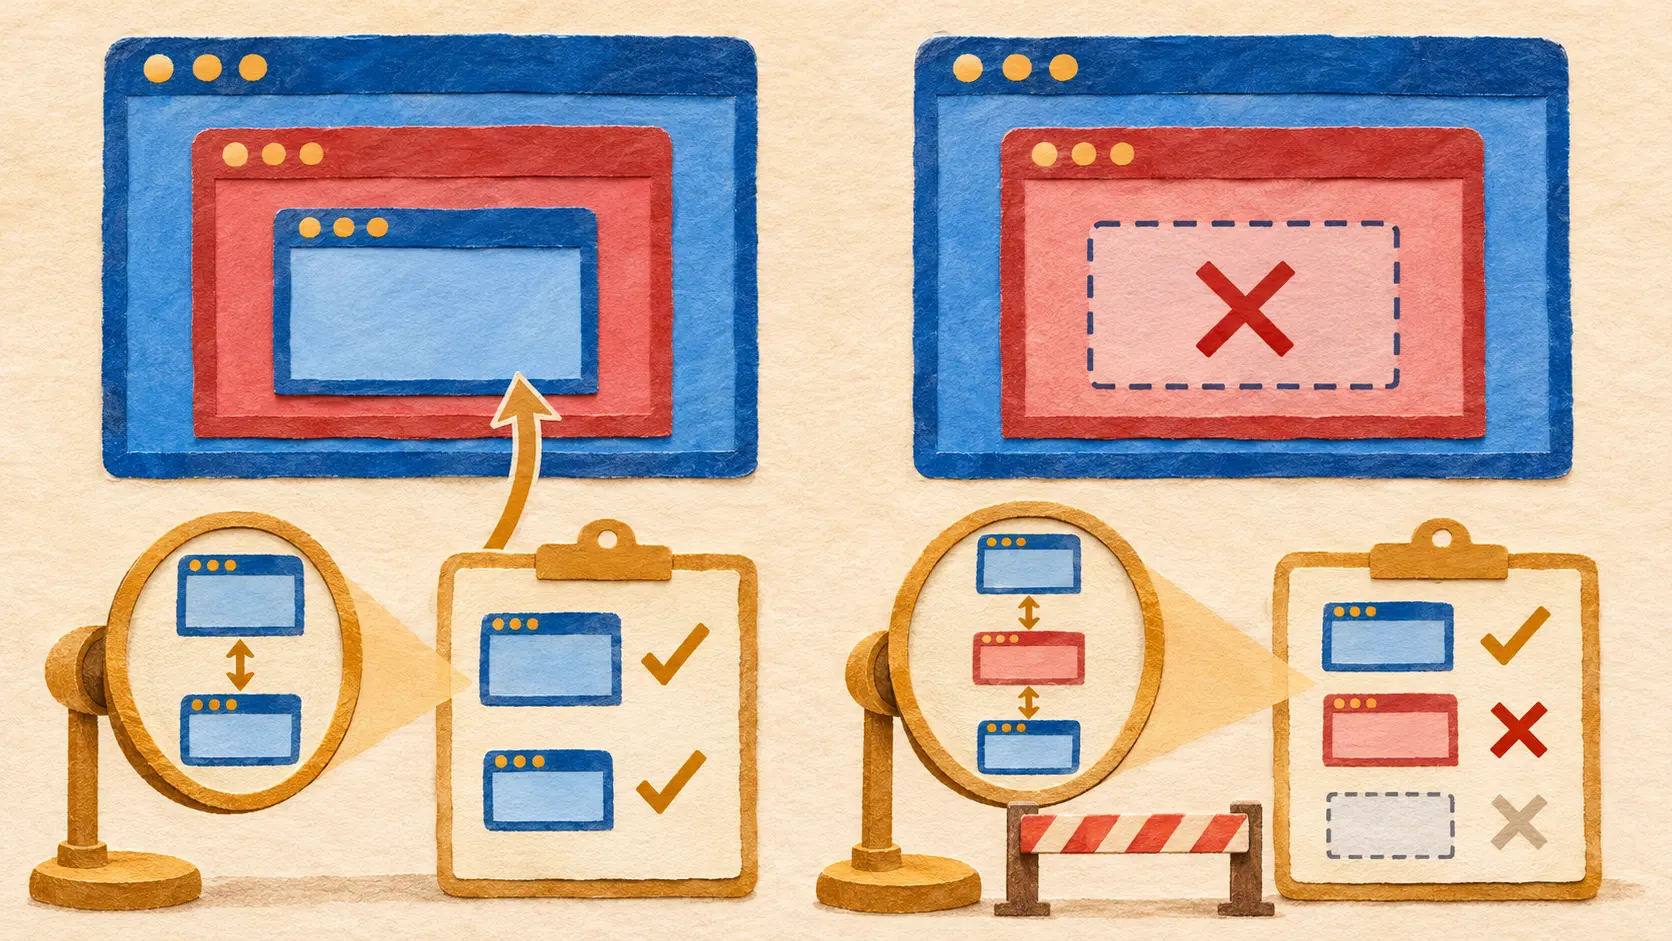
SAMEORIGIN olhou para o topo. O intruso estava no meio.
A página protegida tinha a mesma origem da página no alto. Entre elas, um quadro de outro site escapava ao teste curto.
História
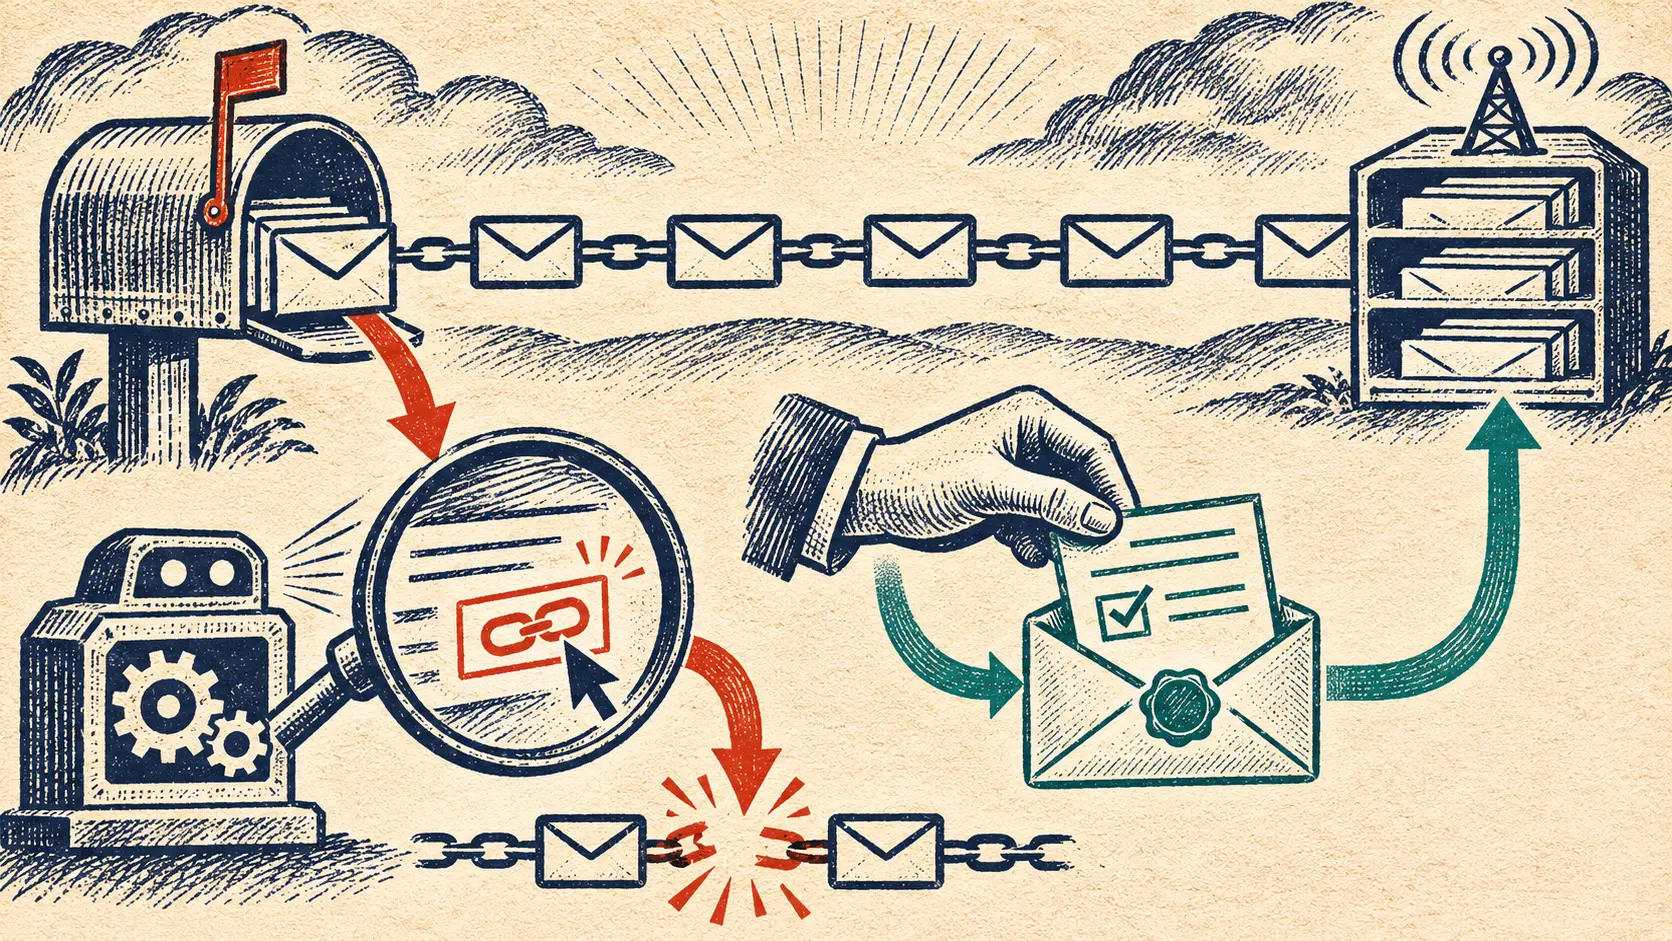
O filtro de spam abriu um link. A lista perdeu um leitor.
Um programa de segurança abre o endereço de cancelamento para examinar uma mensagem. O servidor da lista entende a visita como ordem do assinante. Ninguém pediu para sair; ainda assim, a inscrição acaba. Em janeiro de 2017, a [RFC…
IETF
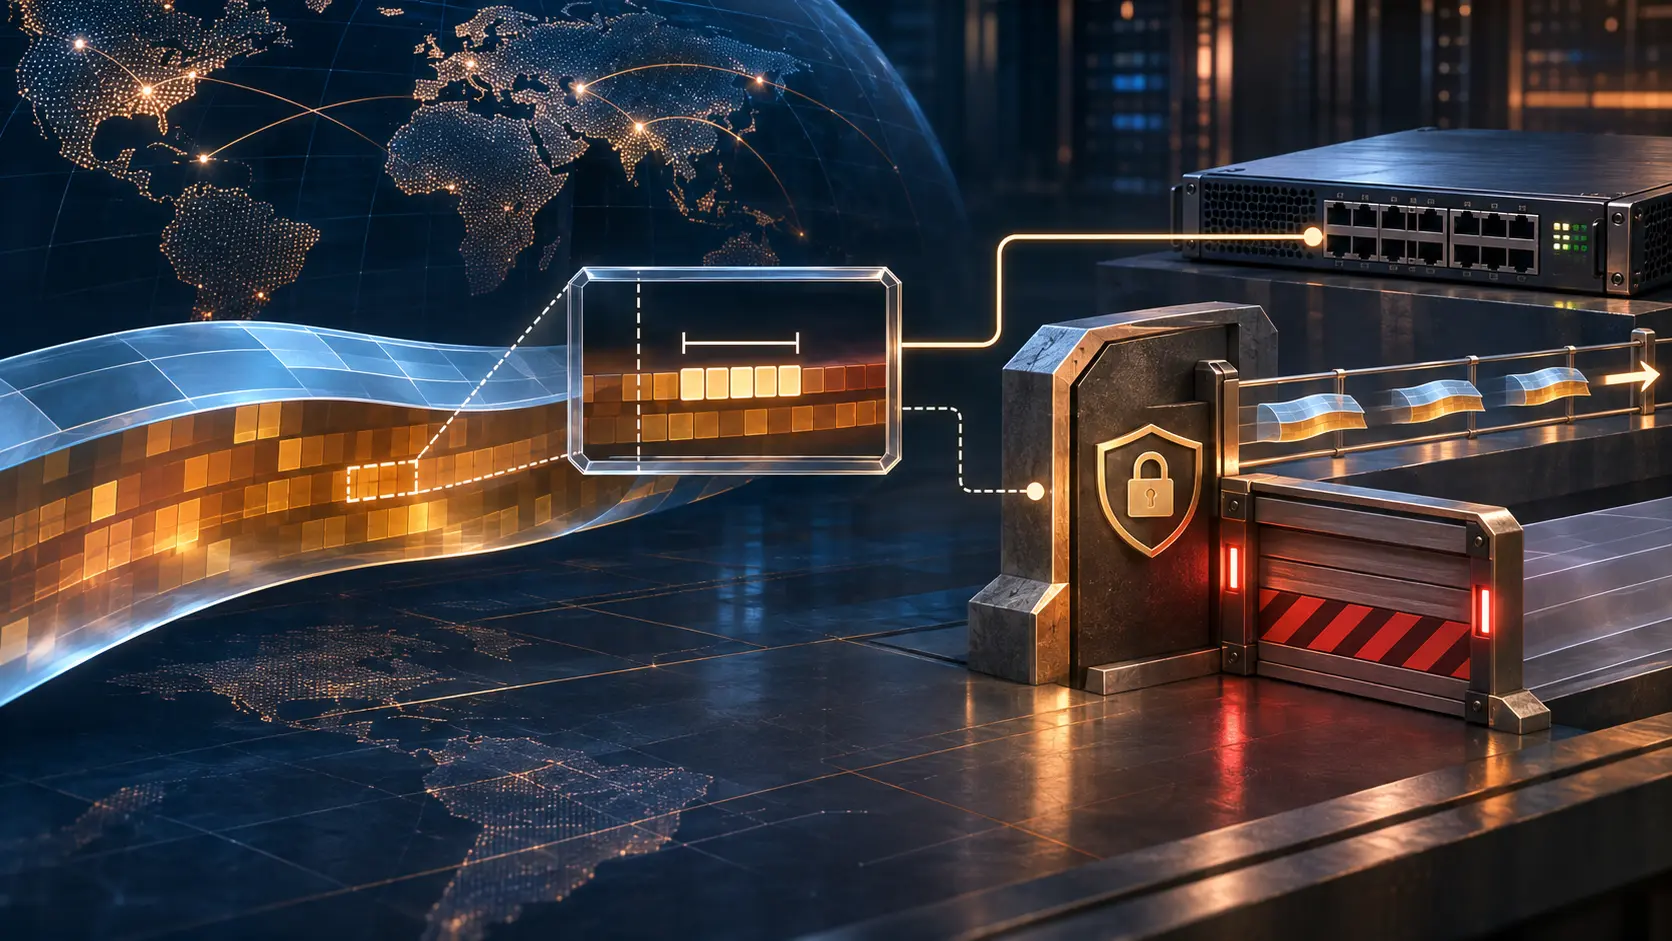
O filtro BGP mira bytes do pacote. Sem essa mira, a regra inteira para.
Uma proposta do IETF leva a comparação de padrões fixos ao FlowSpec. O equipamento que não conseguir executar a condição essencial não pode simplesmente manter o bloqueio e ampliar o alvo.
IETF
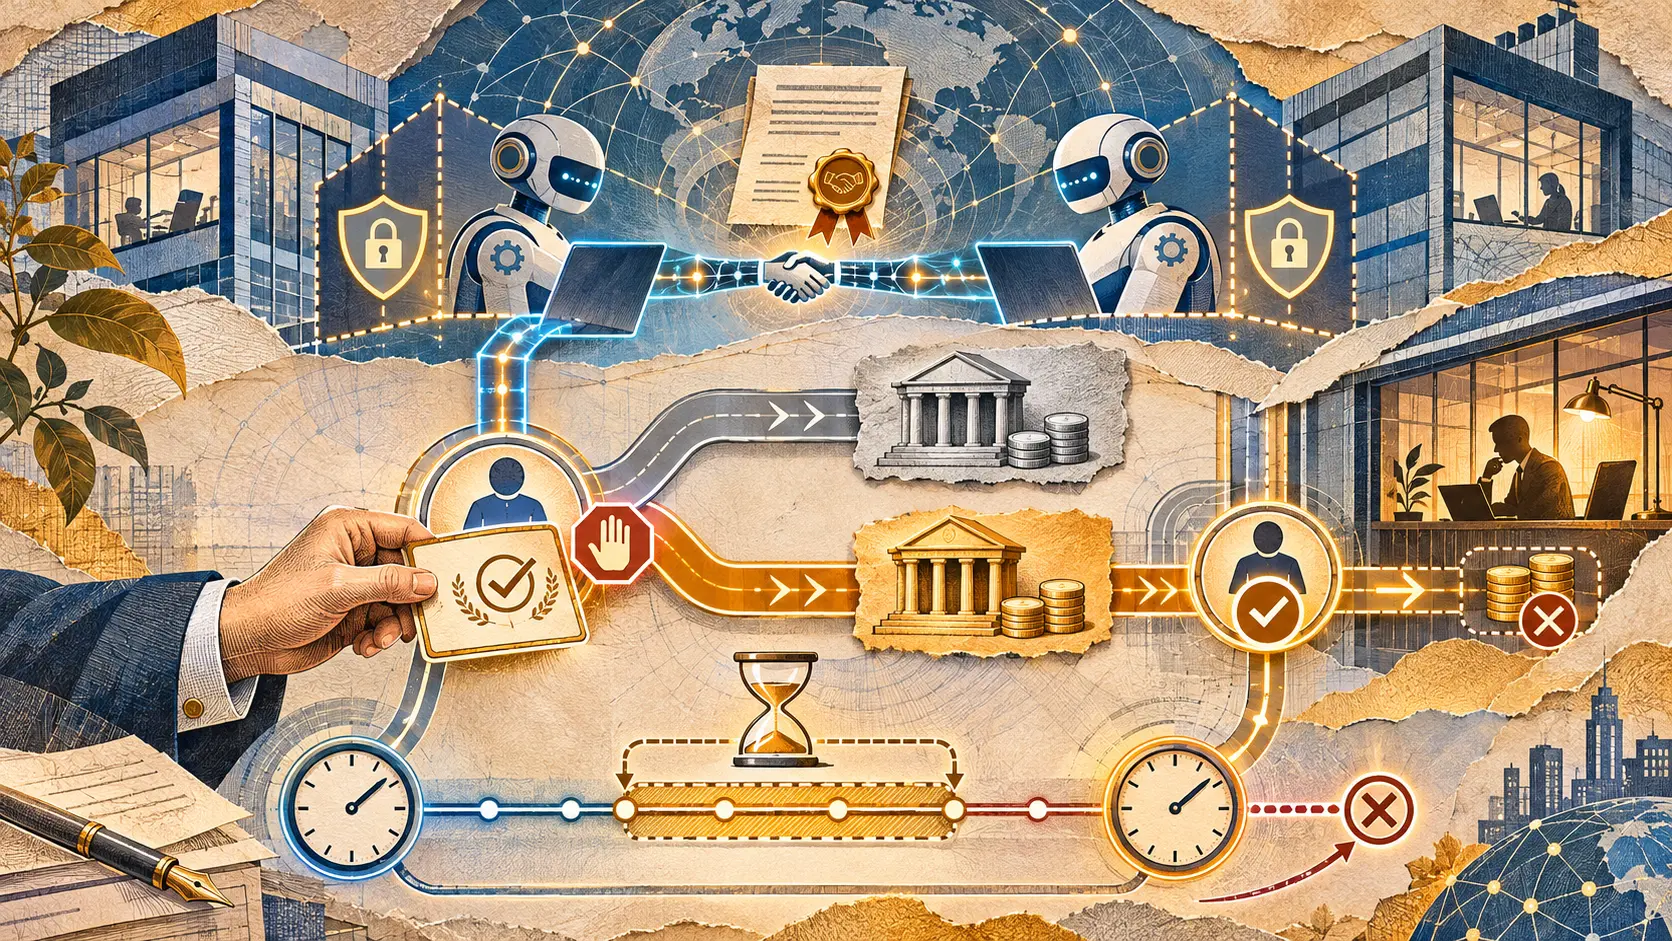
O agente fecha o acesso. A conta bancária espera pela pessoa.
O fornecedor troca os dados de recebimento depois de negociar com o cliente por agentes digitais. No desenho chamado Selo, essa mudança deixa a fila automática e exige aprovação financeira e confirmação de uma pessoa do lado pagador.