
Strategic Circle 브리핑
로그인 후 Strategic Circle 전략 브리핑을 확인하세요.
전략 서클 가입거버넌스 / IETF
IETF는 모든 네트워크가 돌아가는 프로토콜을 만듭니다. 초안, 워킹그룹 논쟁, 발표된 표준을 따라가며 각 표준이 운영 환경에 닿기 전에 운영자에게 무엇을 바꾸는지 설명합니다.

최신 커버리지
기사 136개
IETF
11월 2일 개인 초안은 번호 장부의 명의와 실제 BGP 정책을 움직이는 권한을 나눈다. 경로 행동에 관한 약속에는 발행자와 적용 범위, 외부 관찰자가 실제로 확인한 증거가 붙어야 한다는 제안이다.
IETF
11월 2일 PROCON 작업반 초안은 현직 의장이 미리 대행자를 지명하는 방식을 버렸다. 의장이 직무를 수행하지 못하거나 자리가 비면 IESG가 대행자를 고르고, 직무 불능 여부에 다툼이 생겨도 IESG가 결정한다.
IETF
11월 2일 제출된 IETF 개인 초안은 서비스 원본 서버의 작은 파일에 에이전트의 작업 목록을 맡긴다. 이 파일을 바꿀 권한은 앱 코드를 건드리지 않고도 에이전트가 보는 입구를 바꿀 수 있다.
IETF
에이전트가 일을 넘긴 경로를 전부 기록해도, 그 기록이 곧 출입금지 명령이 되지는 않는다. 11월에 고쳐진 IETF 개인 초안은 이전 행위자의 정지 상태와 현재 호출의 허용 결정을 분리해 적었다.
IETF
암호화 통신 서비스가 서로 다른 공개키를 보여 주는 일을 잡아내려는 장치가 키 투명성이다. IETF의 새 초안은 그 장치를 검사할 앱과 설정을 서비스 운영자가 직접 배포한다는 권한 문제를 드러냈다.
IETF
서로 다른 표준 작업에 다른 계정을 쓰는 사람은 있을 수 있다. 같은 문서의 논쟁에 두 계정으로 나타나면 이야기가 달라진다. 10월 29일 공개된 개인 인터넷 초안은 소프트웨어 에이전트가 만든 글에도 책임지는 사람을 붙이고, 한 사람이 한 논쟁에서 두 사람인 척하는 길을 막으려 한다.
IETF
기관을 넘나드는 소프트웨어 에이전트가 서류 심사를 통과해도 마지막 승인까지 시간이 흐른다. 11월 1일 개정된 인터넷 초안은 그 사이 에이전트 인스턴스의 신분 토큰이 끝나면 문을 닫도록 한다. 오래 살아남은 위임장이 만료된 실행자를 대신할 수 없다는 판단이다.
IETF
Media over QUIC 새 초안은 중계 서버 선택을 공통 설정에 맡긴다. 그 설정에 담긴 서버 상태가 정해진 시간보다 오래되면, 이를 믿어야 하는 새 요청은 거절해야 한다. 화면 앞 시청자에게는 설정 배포 지연이 바로 입장 실패로 나타난다.
IETF
FlowSpec 새 초안은 D 비트로 우회 정책을 직결 회선의 상태에 묶는다. 새 배포 절은 빈틈도 적었다. D를 모르는 장비는 이를 무시하고 기존 정책을 계속 처리해야 한다.
IETF
광대역 게이트웨이는 영상과 AI 요청을 다른 흐름으로 볼 수 있다. 새 개인 제출 초안은 그 흐름에 누가 특별 대우를 허락했고, 어떤 기록으로 사용량과 요금을 연결할지를 묻는다.
IETF
TLS 작업반 초안의 새 문장은 재연결의 선택 기준을 바꾼다. 루트가 신뢰 저장소에 있다는 사실만으로 만료, 폐기, 이름 불일치 판정이 사라지지 않는다.
IETF
DKIM2 새 초안은 상위 도메인이 이 길을 막을 DNS 스위치를 더했다. 스위치를 올리지 않으면 위임받은 하위 도메인의 서명이 상위 도메인의 보이는 From을 진짜로 만들 수 있다.
IETF
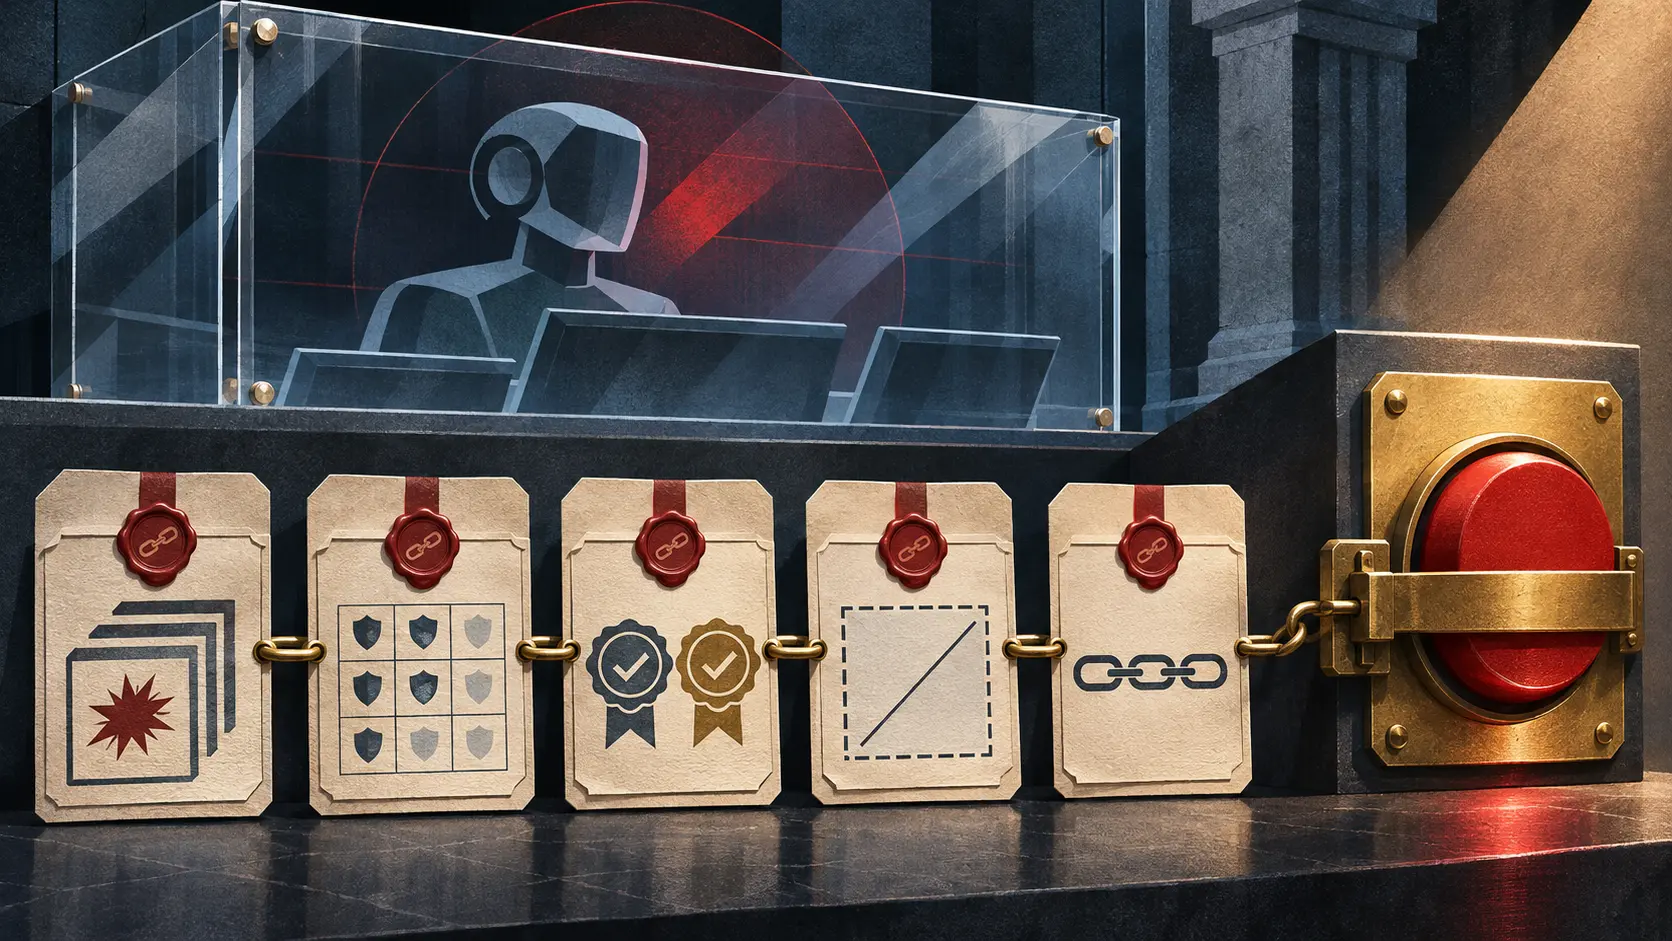
사고 뒤 멈춘 AI 에이전트를 다시 돌리는 결정을 서명 기록으로 남기자는 개인 초안이 IETF에 제출됐다. 문서가 서로 맞아떨어져도 재가동 버튼을 누를 권한은 따로 판단해야 한다.
IETF
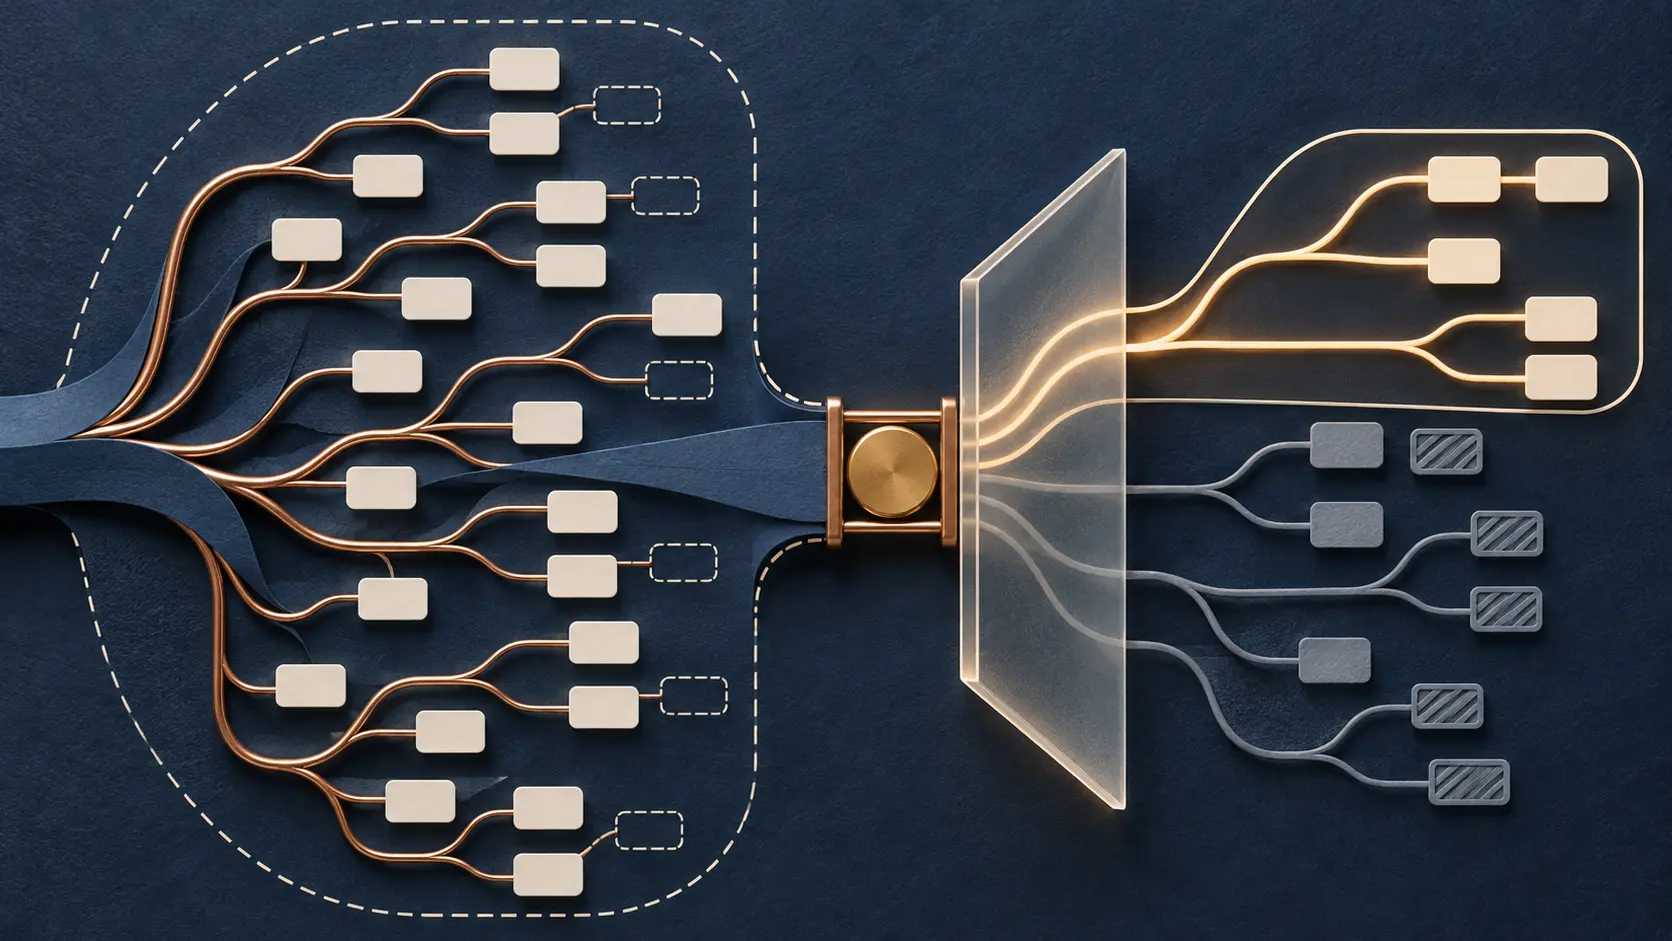
MoQ의 새 Privacy Pass 초안은 접두어로 미디어를 구독할 때 누가 범위를 지킬지 정한다. 토큰이 요청보다 좁으면 중계 서버가 내보내는 항목마다 경계를 적용해야 한다.
IETF
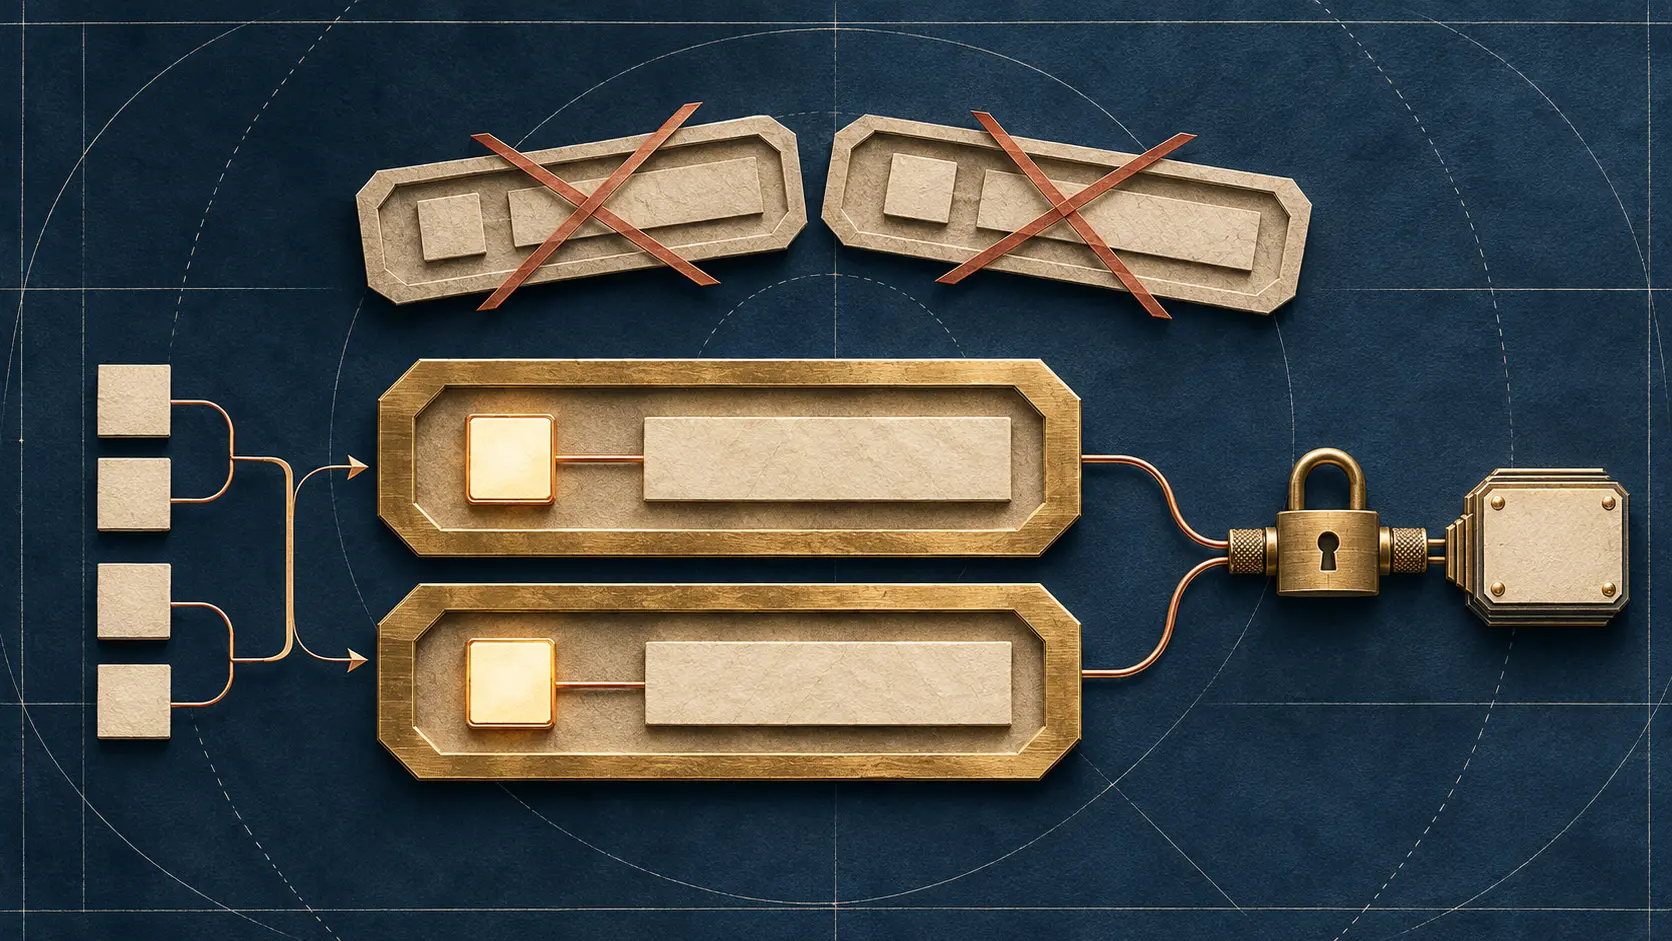
EDHOC 원격 검증 초안이 제안한 등록 표식은 네 개에서 두 개로 줄었다. 시작 요청과 뒤따르는 증거가 같은 표식을 쓰게 되면서, 수신 측은 값과 메시지 순서를 함께 읽어야 한다.
IETF
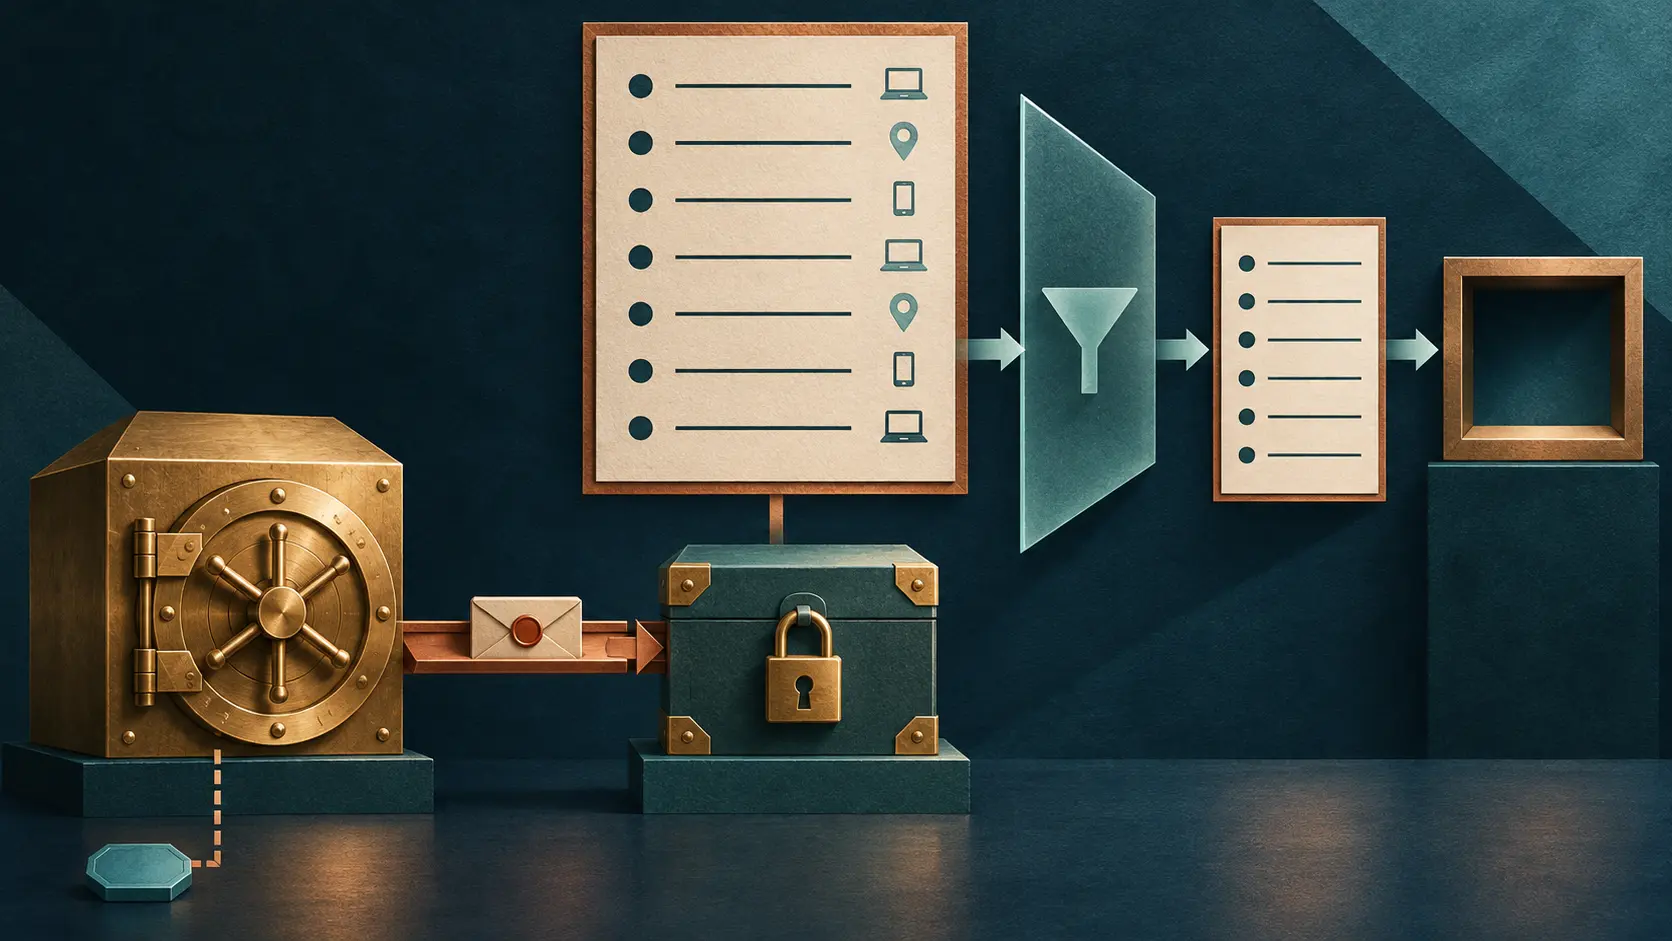
ACE 초안은 접근 토큰의 전달 경로를 줄인다. 11월 2일 개정판은 여기에 기록 장부를 붙였다. 전송 실패를 찾는 데 필요한 시각 정보가 기기 간 접촉을 추적하는 자료로도 쓰일 수 있다.
IETF
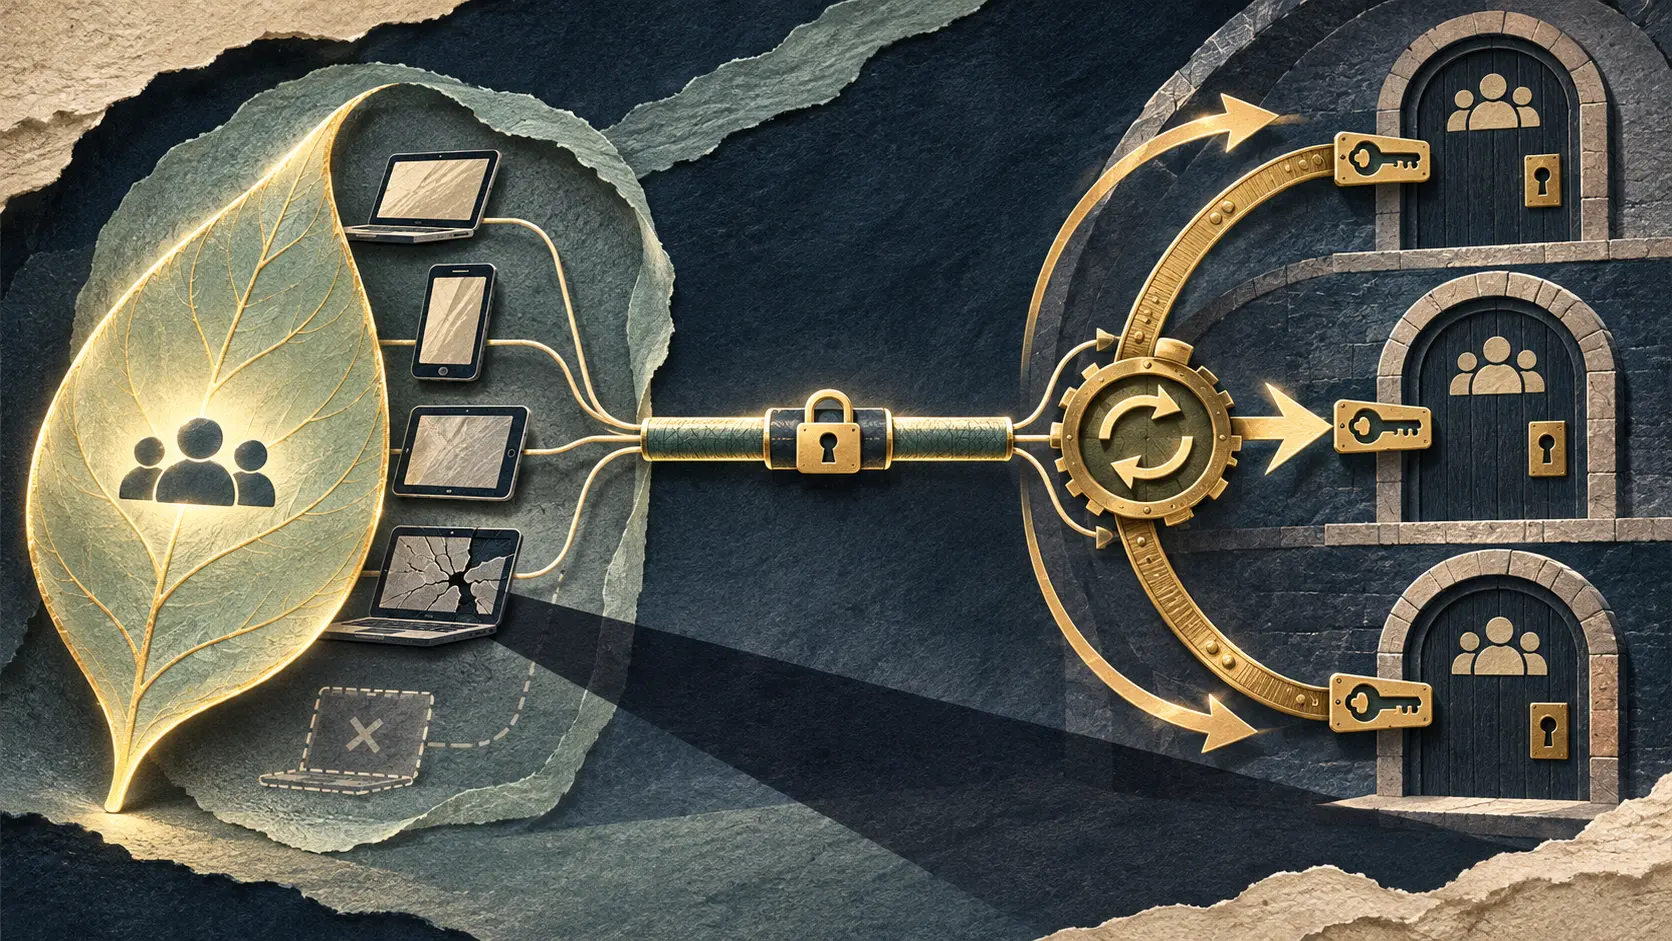
11월 2일 개정된 가상 클라이언트 초안은 여러 기기를 하나의 그룹 구성원으로 보이게 한다. 그중 한 대를 내보낼 때는 구성원 표시를 지우는 것으로 끝나지 않는다. 공유 신원이 들어간 모든 그룹의 열쇠를 다시 맞춰야 한다.
IETF
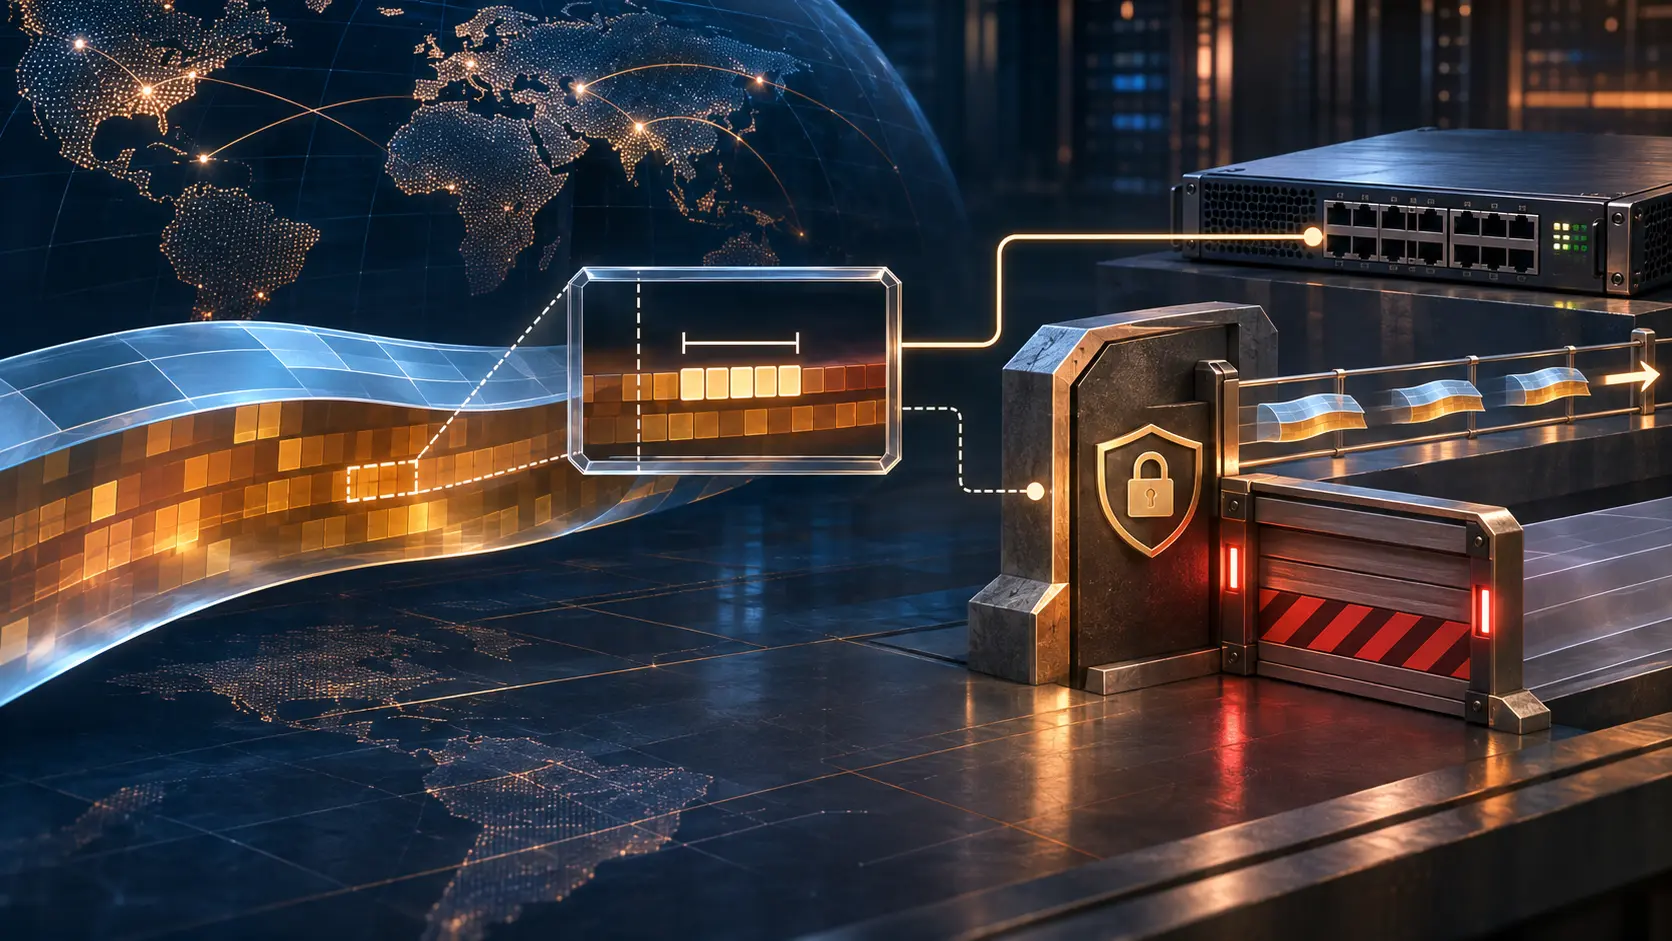
IETF의 새 FlowSpec 초안은 고정된 내용 패턴을 필터 조건에 넣는다. 장비가 그 조건을 실행할 수 없다면, 더 넓어진 나머지 조건만 남겨 차단해서는 안 된다.
IETF
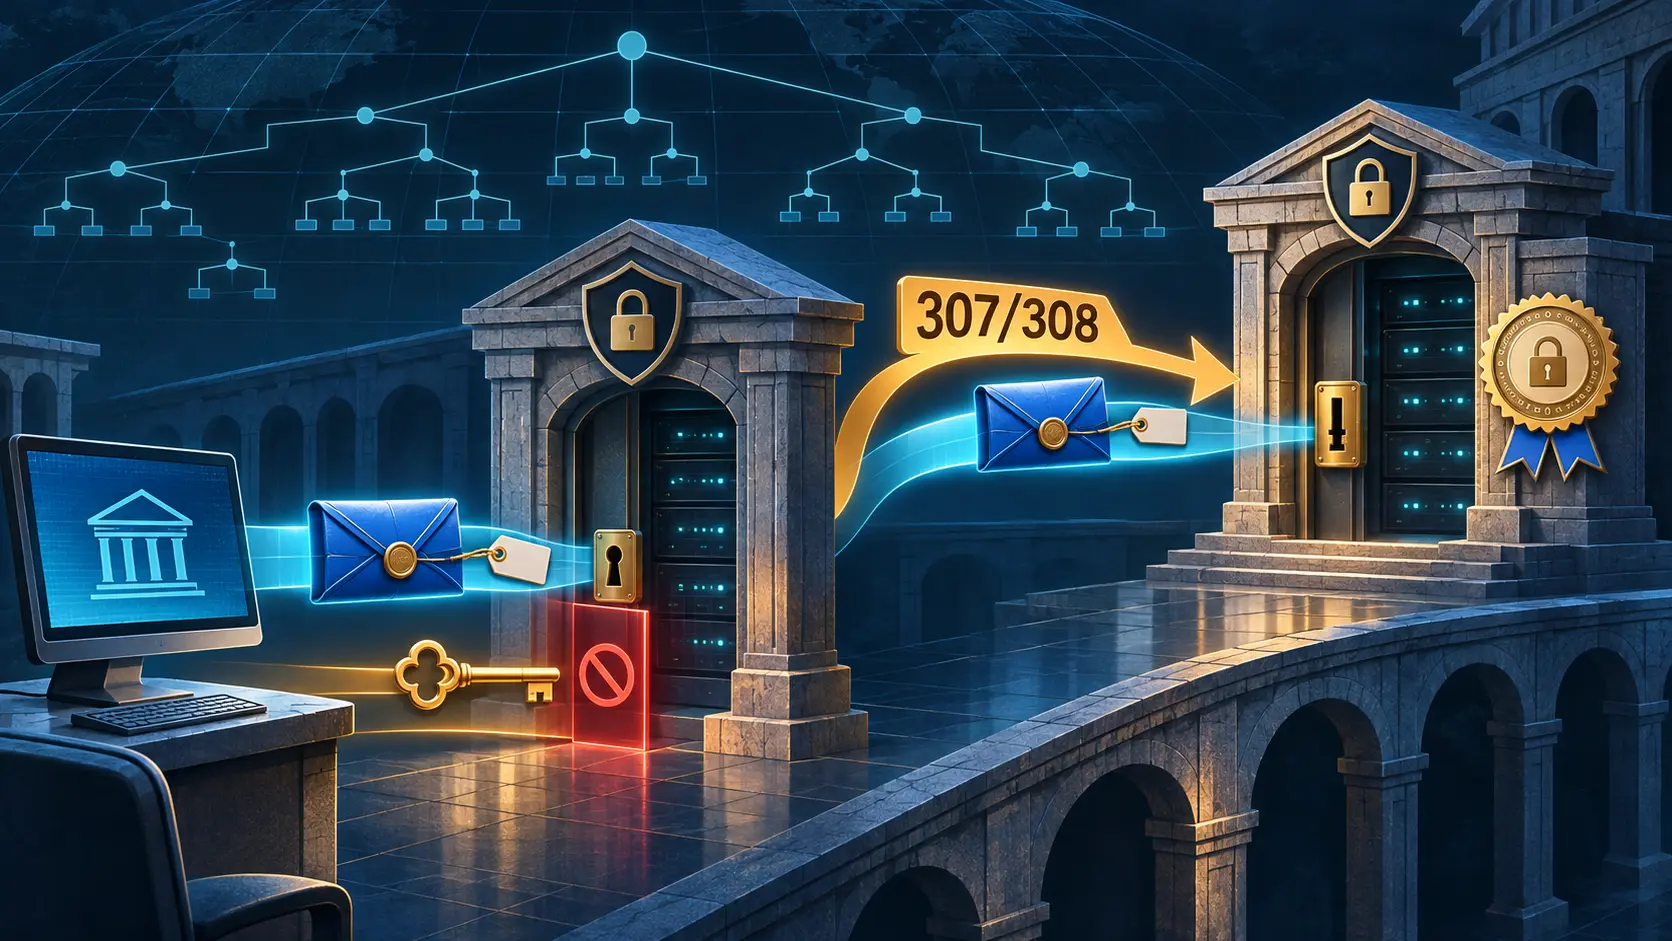
IETF의 RPP 초안이 도메인 등록 요청의 우회 경로를 새로 규정했다. 요청을 어디로 보낼지는 바뀔 수 있지만, 새 서버에 인증 정보를 맡길지는 별도로 결정해야 한다.
IETF
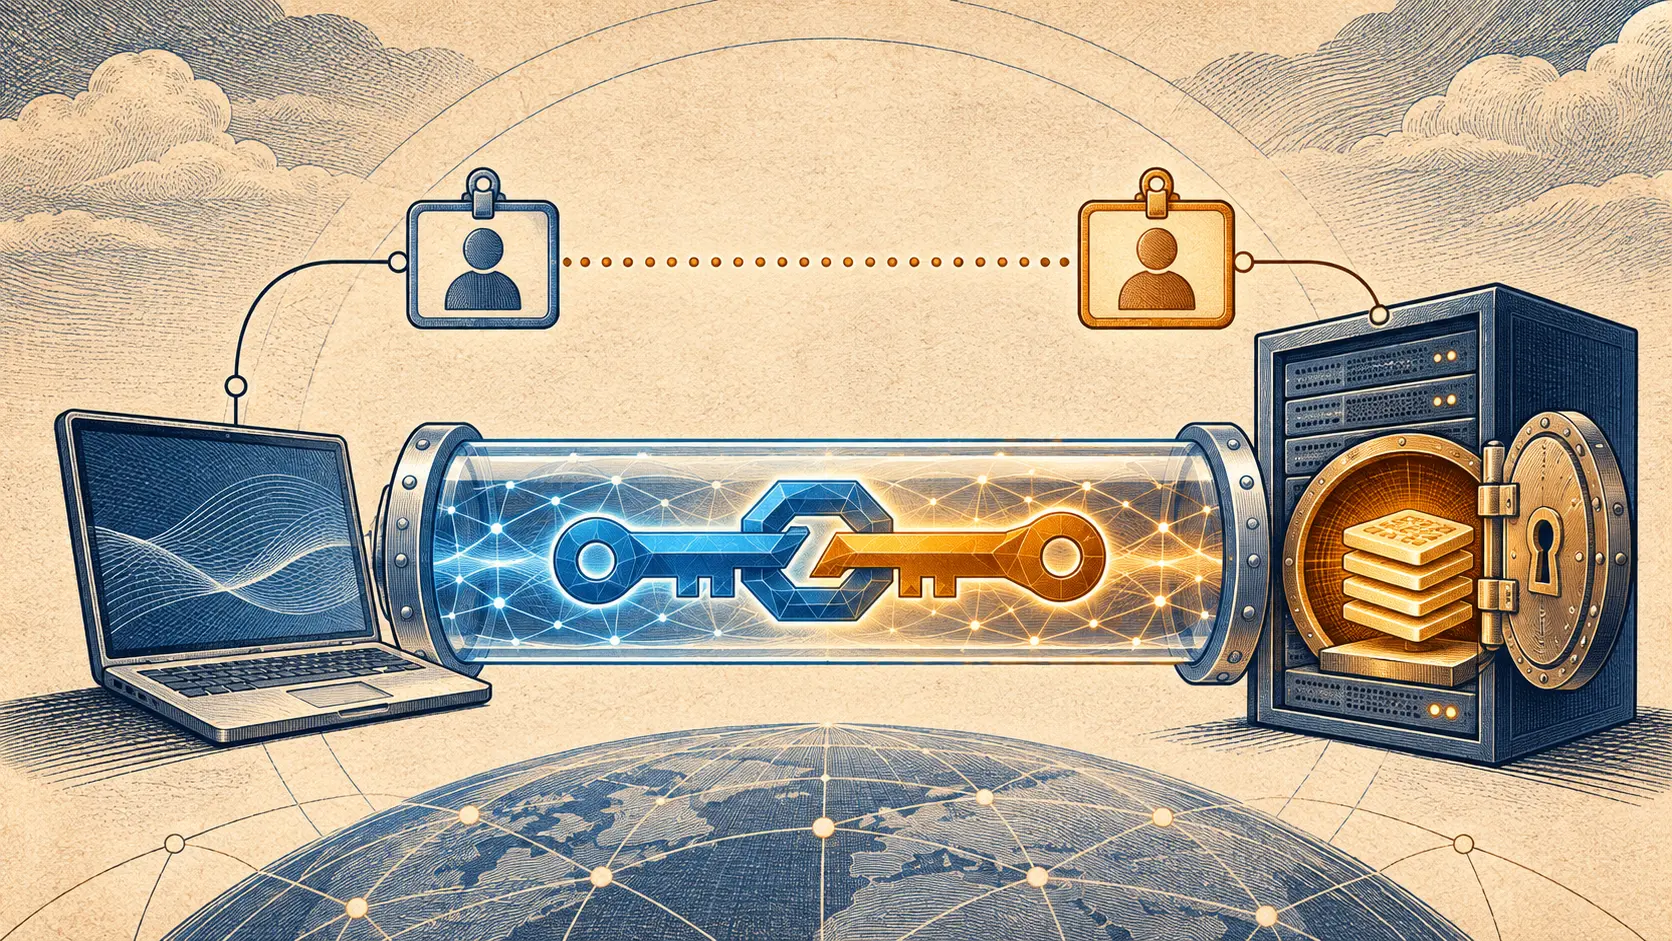
11월 2일 나온 실험적 EAP 초안은 미래의 양자 공격까지 염두에 둔 비밀번호 인증을 제안한다. 그러나 시작 메시지에서 양쪽 신원은 보이고, 서버가 보관하는 검증 자료가 통째로 유출되면 자격 증명을 다시 설정해야 한다.
멤버 잠금 해제
프로필 브리핑 전체와 심층 분석 섹션을 보려면 로그인이 필요합니다.
로그인 후 Strategic Circle 전략 브리핑을 확인하세요.
전략 서클 가입IP 자산 보유자와 경영진을 위한 얼라이언스 브리핑, 비공개 보고서, 애널리스트 직접 지원.
Leadership Alliance 가입하기