요약
- 11월 2일의 07판은 9월 30일 06판에 없던 조건을 넣었다. 신뢰하는 루트로 이어지는 경로라도 다른 이유로 거부했다면, 그 경로의 앵커 ID는 재시도 때 고르지 말아야 한다(SHOULD NOT).
- 초안은 만료, 폐기, 이름 불일치, 해당 앵커에 대한 클라이언트의 제약을 예로 든다.
- 배제되는 것은 거부된 경로의 ID다. 다른 적격 ID는 고를 수 있으며 연결 시도마다 재시도는 최대 한 번이다.
보증인을 알아도 출입증은 따로 본다
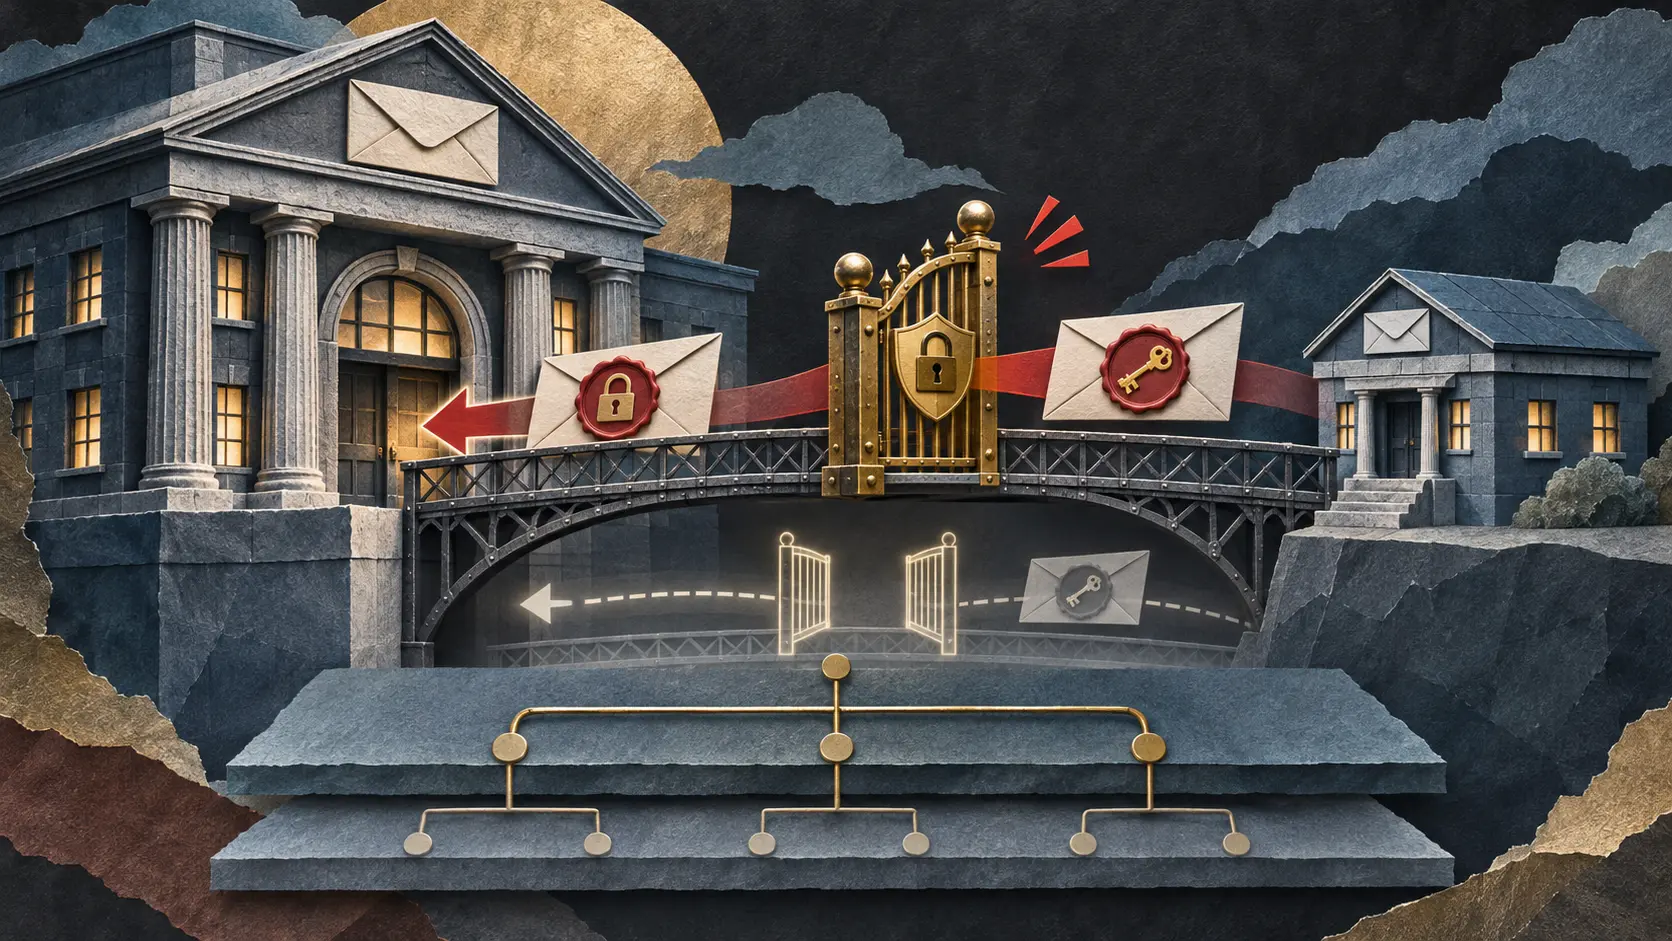
서버는 여러 인증서 경로를 준비하고 후보 신뢰 앵커 ID를 EncryptedExtensions에 담을 수 있다. 첫 경로 선택이 실패하면, 추가 앵커를 요청했거나 신뢰하는 앵커 일부를 뺐던 클라이언트는 같은 서버에 ID 하나만 지정해 다시 연결한다. 07판의 5.6절은 이 복구 절차에 거부 사유를 반영하도록 했다. 06판에도 재시도와 한 번이라는 한도는 있었지만 이번 배제 문장은 없었다.
인증서 체인이 신뢰하는 루트에 닿더라도 만료됐거나 폐기됐을 수 있다. 접속하려는 이름과 다르거나 앵커에 붙인 로컬 조건을 어길 수도 있다. 이때 클라이언트가 방금 거부한 경로의 ID를 다시 요청하면 첫 판단을 지워 버리는 셈이다. 새 문장은 그 ID를 선택하지 말라고 한다. 다른 적격 ID가 있으면 서버의 선호 순서와 클라이언트의 선호에 따라 고를 수 있다. 확장이 없거나 맞는 ID가 없으면 오류를 애플리케이션에 돌려준다.
IETF 기록은 이 문서를 아직 I-D Exists 상태의 작업반 Internet-Draft로 표시한다. 확인한 원문에는 실제 부적절한 인증서 수락 사례나 새 규칙의 배포 결과가 없다. 이번 변화는 누구의 판단을 보존할 것인가에 관한 설계다. 루트를 아는 것과 이 인증서의 신원을 받아들이는 것은 별개다.
회원 브리핑
프로필 심층 컨텍스트
올바른 멤버십 등급으로 로그인하면 전체 브리핑과 출처 노트를 볼 수 있습니다.
전략 서클 전용
전략 서클
모든 독자에게 공개됩니다. 가입 후 로그인하면 프로필 브리핑를 열람할 수 있습니다.
전략 서클 가입Leadership Alliance 전용
Leadership Alliance
자격을 갖춘 IP 자산 소유자 및 운영진을 위한 콘텐츠입니다. 로그인하면 Leadership Alliance 브리핑을 열람할 수 있습니다.
Leadership Alliance 가입하기