
요약
- 11월 1일 DKIM2 작업반 초안 09판은 10월 27일의 08판에 없던 Domain Policy Record를 추가했다.
- 상위 도메인이
strict를 게시하면 하위 도메인 서명으로 상위 이름의 From을 “Authentic”으로 만들지 못한다. 표지가 없으면 초안은 하위 서명을 허용한다. - 정책은 상위 도메인 자신의
_domainkey에 놓이며 DNS 계층을 따라 상속되지 않는다. 일시적인 조회 실패는TEMPERROR다.
별채 열쇠가 본관 이름표에도 통한다
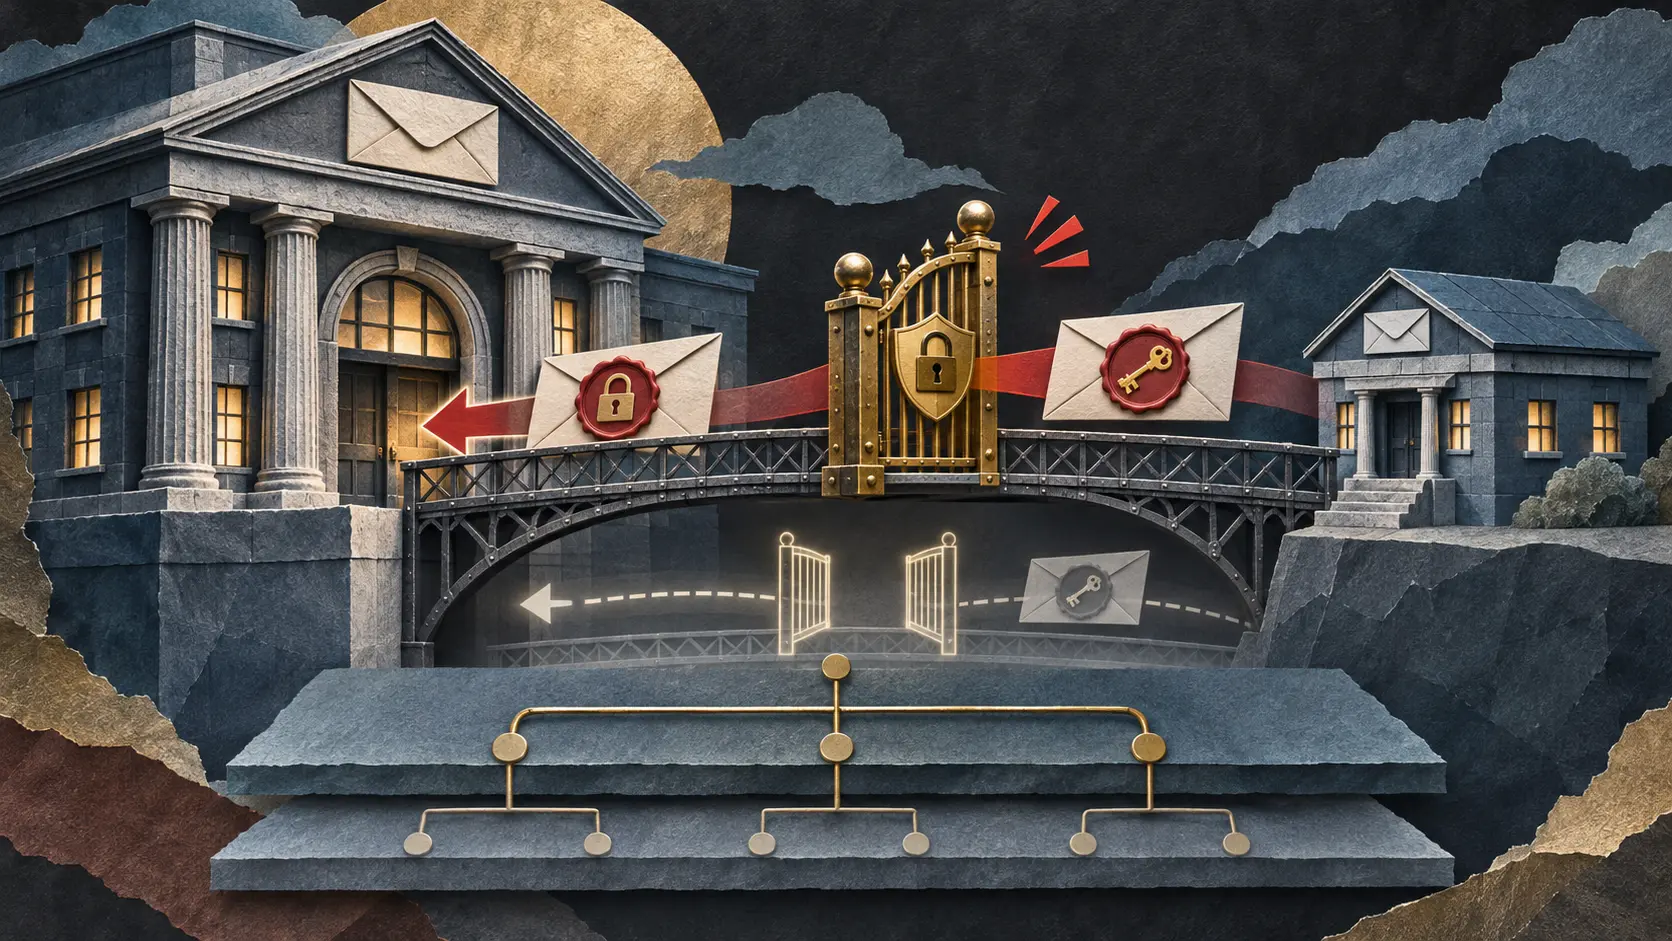
회사가 발송업체에 mail.example.com을 위임한다. 업체는 하위 도메인의 키로 메일에 서명한다. DKIM2 09판에서는 그 서명이 화면에 보이는 example.com From까지 “Authentic”으로 판정하는 데 쓰일 수 있다. 작성자들은 기존 DKIM1 관행을 이어 위임을 갑자기 깨지 않으려는 선택이라고 설명한다. 08판에는 새 정책 기록이나 상향 일치 검사가 없었다.
상위 도메인의 거절권은 3.8절에 있다. _domainkey.example.com의 TXT는 v=DKIM1으로 시작하고, 선택 항목 f=에 strict를 담을 수 있다. 그러면 하위 도메인은 example.com을 쓰는 From을 인증할 권한이 없다. strict가 없거나 기록 자체가 없으면 초안은 허용 쪽으로 간다. 이 규칙은 제안 중인 DKIM2의 From 판정에 관한 것이며 이미 전달된 DKIM1 메일의 결과를 바꾸지는 않는다.
7절의 일치 검사는 두 번 이어진다. 먼저 From 도메인과 관련 서명의 d=를 비교하고, 실패하면 순서를 바꾼다. 두 번째 길이 하위 서명 도메인에서 상위 From으로 올라간다. 상위의 strict가 막는 곳이 바로 여기다. 상위 도메인이 직접 서명했다면 이 길을 거칠 필요가 없다. 정책은 기록을 게시한 도메인에만 적용된다. 하위 정책이 상위를 지배하거나 상위 정책이 모든 하위에 자동 전달되지 않는다.
DNS가 실패하면 허가 여부도 달라진다. 유효한 정책 기록이 여러 개면 PERMERROR, 일시적인 조회 장애면 TEMPERROR다. 이를 몰래 허가로 바꾸면 새 경계가 사라진다. IETF 상태 페이지는 09판을 아직 I-D Exists 상태의 작업반 Internet-Draft로 표시한다. 확인한 공식 자료에는 이 잠금장치의 상호운용 배포 기록이 없다.
회원 브리핑
프로필 심층 컨텍스트
올바른 멤버십 등급으로 로그인하면 전체 브리핑과 출처 노트를 볼 수 있습니다.
전략 서클 전용
전략 서클
모든 독자에게 공개됩니다. 가입 후 로그인하면 프로필 브리핑를 열람할 수 있습니다.
전략 서클 가입Leadership Alliance 전용
Leadership Alliance
자격을 갖춘 IP 자산 소유자 및 운영진을 위한 콘텐츠입니다. 로그인하면 Leadership Alliance 브리핑을 열람할 수 있습니다.
Leadership Alliance 가입하기



