
주제
디지털 신원 및 자격 증명
주제 패싯에서 디지털 신원 및 자격 증명 주제 인텔리전스는 특정 주제를 공유하거나 같은 신호와 모니터링 테마에 초점을 둔 기사를 연결합니다. 이 페이지는 관련 보도, 출처 증거, 시장 참여자, 인프라 영향을 아우르는 더 풍부한 탐색 경로를 제공하며, 기업의 움직임, 거버넌스 결정, 지역 노출, 운영 위험 전반에서 이 주제가 왜 중요한지 이해할 수 있을 만큼 충분한 맥락을 담습니다. 독자는 일치하는 기사 목록만 보고 멈추지 않고, 해당 주제 이면의 반복 신호, 영향을 받는 조직, 공개 증거, 시장 맥락, 서비스 연속성, 조달, 경쟁, 규정 준수, 전략 기획 관련 질문을 비교할 수 있습니다. 이 페이지는 해당 주제가 무엇을 다루는지, 어떤 인프라 주체나 정책이 관련되는지, 어떤 증거가 보도를 뒷받침하는지, 그리고 이 주제가 운영자, 고객, 투자자, 정책 관련 독자에게 왜 중요할 수 있는지 설명합니다.
글로벌 기관
Internet Archive는 재설정 안내를 남겼고, 확인 가능한 보호 장치는 남기지 않았다
계정을 잃은 사람에게 이 기관이 빚진 것은 두 가지다. 우편함으로 오는 편지 한 통, 그리고 손으로 켜고 눈으로 확인할 수 있는 장치 하나. 공개된 기록에는 첫째만 남아 있다.

케이스 파일
DigiCert는 스스로에게 24시간을 주고, 다시 120시간을 더했다
자사 도메인 검증에서 빠진 밑줄 하나가 24시간짜리 폐기 시계를 켰다. 준수 의무를 진 쪽은 그 시계를 다시 계산해 닷새를 더 가져갔고, 세상이 볼 수 있는 유일한 시간표를 직접 썼다.

케이스 파일
유형은 사람, 이름은 앱, 증거 줄은 비어 있다
증거 줄은 카드 맨 아래에 한 줄로 놓여 있다. 이름표는 'Authenticator app network directory record', 그 옆의 주소 칸은 비어 있다. 카드가 스스로를 설명하는 방식은 이렇게 끝난다. 0.85라는 숫자는 그 빈 칸 바로 위에 얹혀 있다.
IETF
메일에는 서명이 있었다. 버튼은 누가 달았나
항공편 변경 안내가 익숙한 예약 번호와 함께 도착한다. 화면에는 여정을 바꾸라는 버튼도 있다. 서명은 누가 어떤 내용을 감쌌는지 확인할 단서를 준다. 그 데이터를 실제 행동 버튼으로 승격하는 쪽은 메일 앱이다. IETF의 새 신뢰 초안은 바로 이 화면상의 권한을 다룬다.
역사
Flickr 사진 주소는 남았다. 계정 열쇠는 Yahoo로 갔다
사진 링크가 그대로여도 그 사진을 고칠 수 있는 사람을 확인하는 곳은 바뀔 수 있다. Flickr는 2005년 새 회원의 로그인을 Yahoo ID로 옮기기 시작했고, 2007년에는 기존 회원의 예전 로그인도 닫아 갔다. 화면에 보이는 이름과 사진 주소는 지켰다. 2019년에는 반대로 자체 로그인으로 돌아오는 작업을 시작했다. 방문자에게는 늘 같은 앨범이었지만, 사진을 올린 사람에게는 출입을 허가하는 주체가 두 번 달라졌다.
역사
SmugMug가 Flickr를 샀다. 로그인 열쇠는 여전히 Yahoo에 있었다.
2018년 Flickr의 주인은 바뀌었지만 사진 주소는 그대로 남았다. 오래된 계정의 소유자는 여전히 Yahoo 자격 증명으로 들어가야 했다. 사진을 보관하는 서비스와 그 사진을 관리할 사람을 확인하는 문은 서로 다른 속도로 이동했다.
IETF
RADIUS가 오류를 보냈다. 다음 길은 프록시가 골라야 한다
접속 장비가 RADIUS 요청을 프록시에 맡겼고, 다음 서버가 오류를 돌려보냈다. 프록시는 여기서 경로를 바꾸거나 자기 고객에게 새 오류를 보내야 한다. 받은 패킷을 그대로 떠넘기는 선택은 쉽다. 하지만 고장 난 하위 연결을 관리하는 쪽이 누구인지 흐려진다. IETF의 새 초안은 이 작고 불편한 결정을 프록시의 일로 적어 놓았다.
IETF
이전 절차의 주소가 생겼다. 도메인은 아직 옮겨지지 않았다.
새 등록대행자가 도메인을 넘겨받겠다고 요청하자 서버가 `201 Created`와 URL을 돌려준다. 만들어진 것은 새 후원 관계가 아니라 이전 절차일 수 있다. IETF의 RPP 초안은 신청, 기존 후원 등록대행자의 판단, 나중에 오는 알림, 그 알림의 확인을 서로 다른 단계로 둔다. 첫 HTTP 응답만 보고 ‘이전 완료’라고 띄우는 화면은 등록부보다 먼저 결승선을 통과한 척한다.
역사
Red Hat은 Netscape 보안 제품 두 개를 샀다. 먼저 열린 소스는 하나였다
Red Hat은 2004년 9월 Netscape Security Solutions 자산을 사겠다고 발표했다. 대상에는 디렉터리 서버와 인증서 관리 시스템이 들어 있었다. 거래는 12월에 끝났다. 이듬해 6월 Directory Server 코드는 GPL로 공개됐고 연간 지원 구독이 제시됐지만, 다른 인수 기술의 공개는 아직 앞날의 계획이었다. 계약서는 소프트웨어와 특허, 상표를 별도로 다뤘다. ‘인수’라는 한 단어로 묶인 일에는 서로 다른 날짜와 권리가 붙어 있었다.
IETF
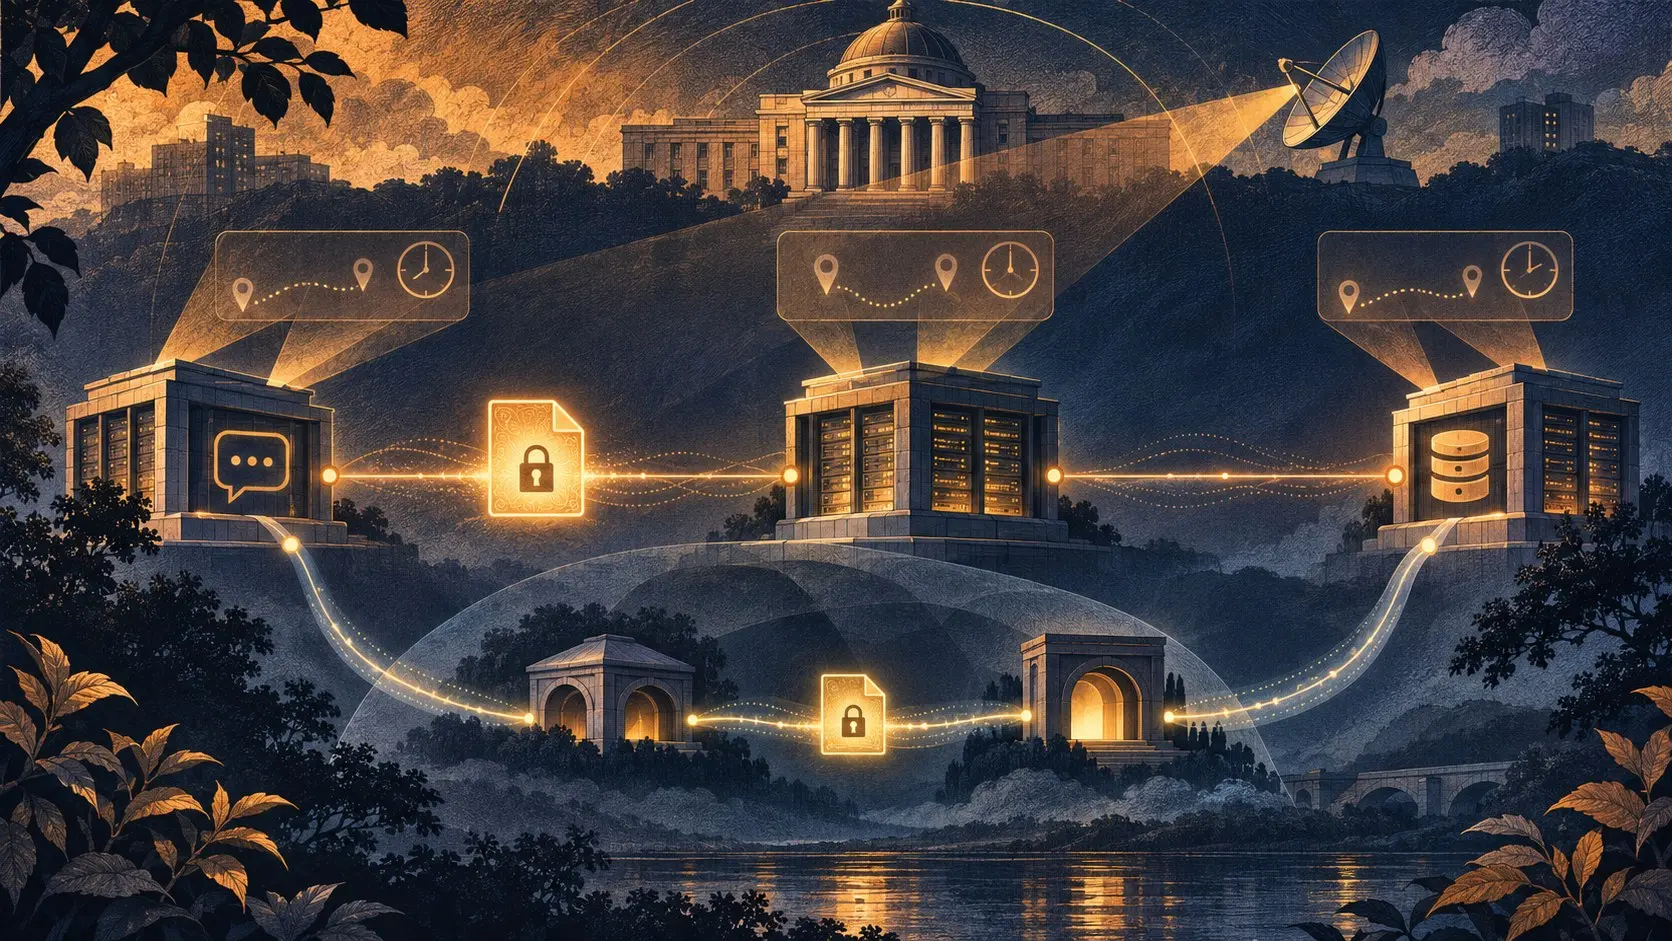
MLS 양자 대비 11개 조합 중 8개는 서명 열쇠가 그대로다
IETF 초안은 그룹 메시징을 위한 암호 조합 11개를 제안한다. 이 가운데 8개는 키 캡슐화에 양자 내성 또는 하이브리드 방식을 쓰면서 서명은 Ed25519나 ECDSA에 맡긴다. 나머지 3개는 ML-DSA 서명도 채택한다. 11월 개정안은 기존 서명이 위조될 때 이후 그룹 상태에 생기는 위험과 ML-DSA 키를 전송할 정확한 바이트 형식을 명시했다.
IETF
파일은 암호화됐다. 다운로드는 방문자 명단을 남겼다.
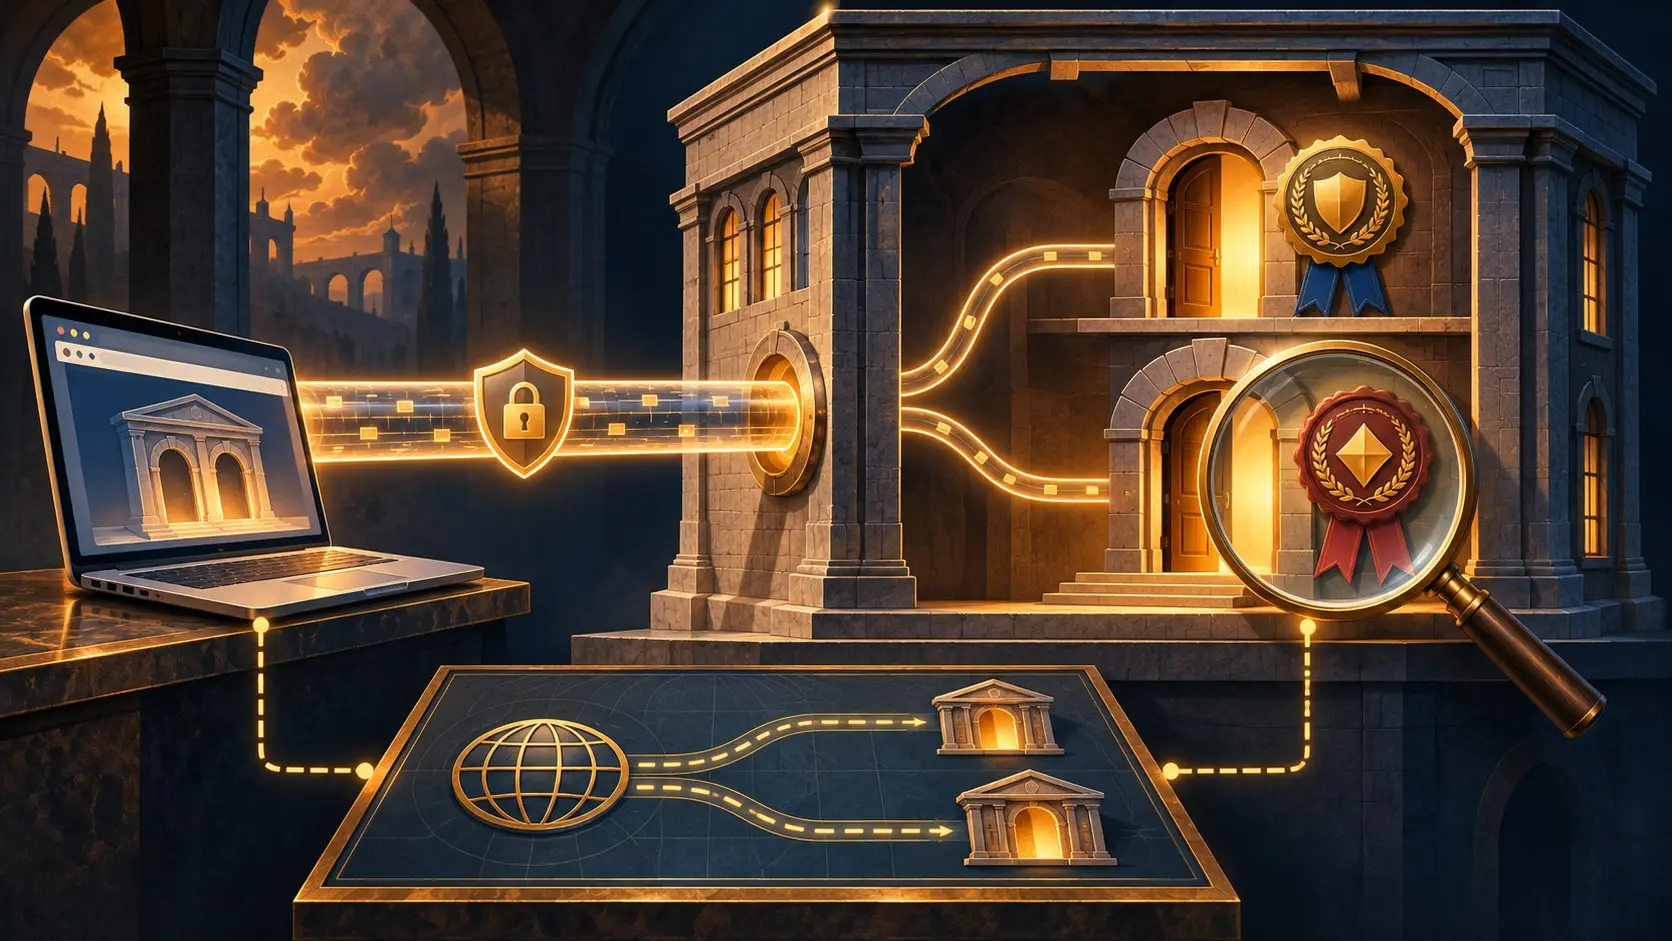
서로 다른 메신저가 참여하는 대화에서 첨부파일을 암호화해도 누가 파일을 받으러 왔는지는 다른 문제다. IETF의 MIMI 초안은 첨부파일을 내려받는 세 경로를 제시한다. 어느 경로를 택하느냐에 따라 이용자의 주소, 요청 시각, 파일의 저장 위치를 보는 사업자가 달라진다. 자물쇠가 걸린 사진을 누르는 순간, 별도의 관찰 체계가 작동한다.
IETF
CNAME은 옮겼다. 예전 사업자에게 열쇠가 남았다.
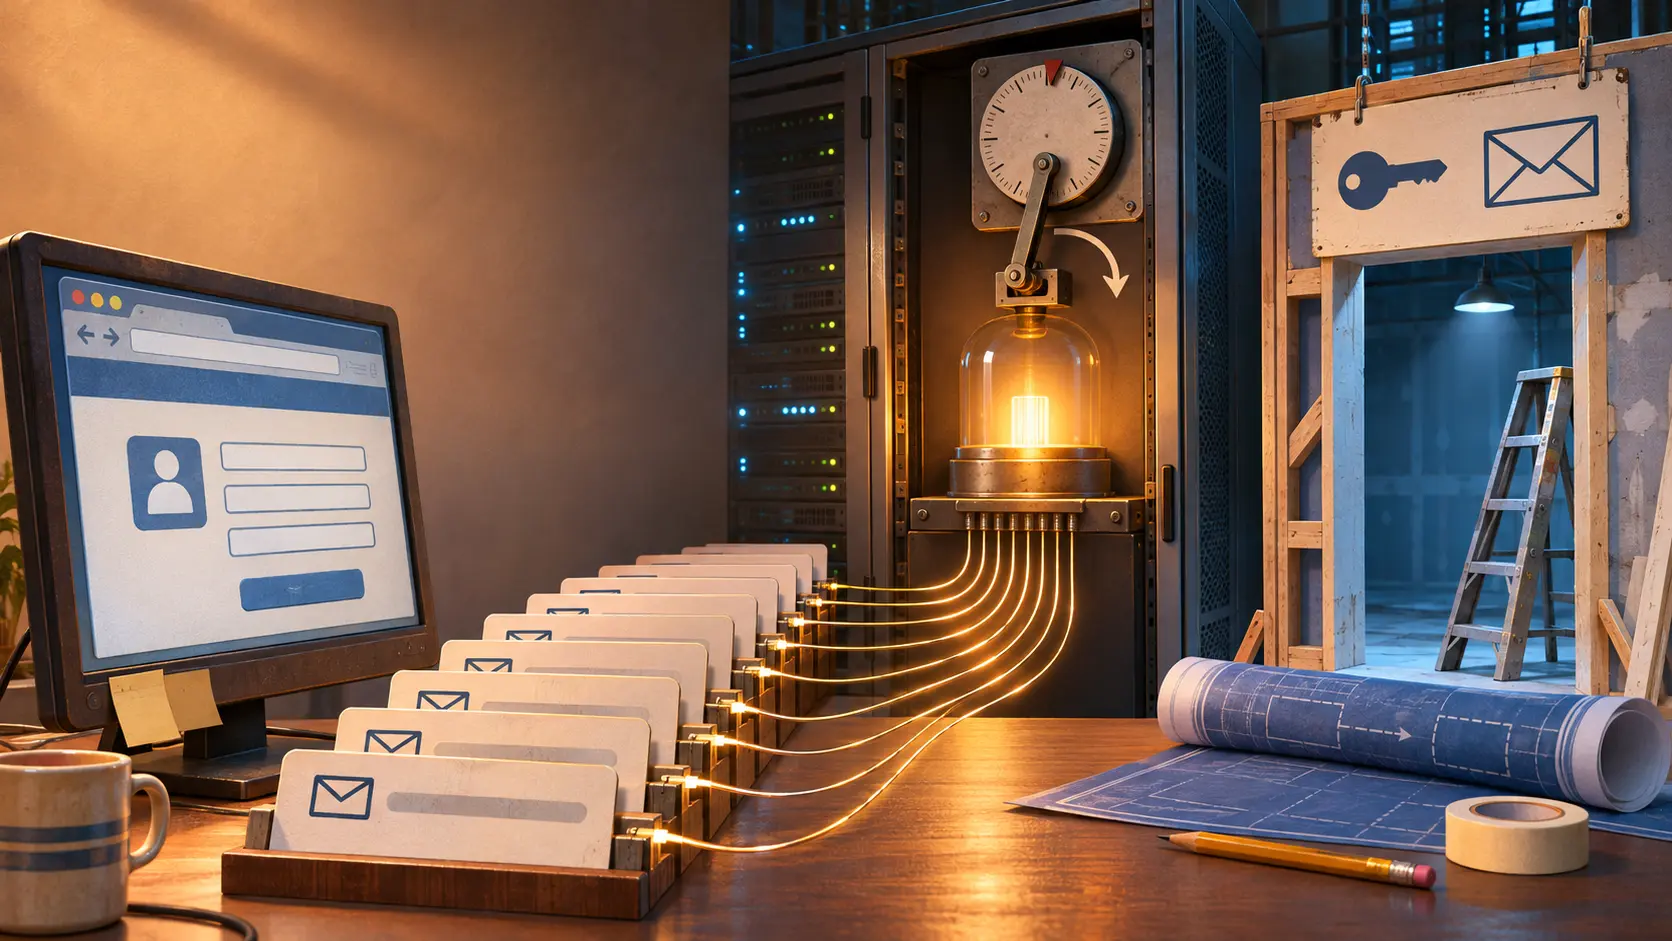
사이트 운영자가 DNS 별칭을 새 사업자로 바꾸면 새 연결은 새 경로를 따른다. 그러나 HTTP/2와 HTTP/3 초안의 추가 서버 인증서 기능은 이별을 어렵게 만든다. 예전 사업자는 다른 고객의 사이트를 위해 열린 연결에서 떠난 사이트의 인증서를 계속 제시할 수 있다. 열쇠를 갖고 있다는 증명과 현재 소유자의 서비스 선택이 한 연결 안에서 엇갈린다.
역사
Persona는 이메일 주소를 남겼다. 로그인 증명은 누가 이어받았나
Mozilla Persona는 웹사이트마다 새 비밀번호를 만들지 않고도 로그인할 수 있다고 약속했다. 사이트는 이용자의 이메일 주소를 받아 계정 관계를 유지했다. 2016년 Mozilla가 호스팅 서비스를 끝내자 주소는 남았지만, 다시 찾아온 사람이 그 주소의 주인임을 확인하던 길은 닫히게 됐다.

글로벌 클라우드 서비스 동향
Twilio 인증은 실패해도 문자 발송 계기는 돈다
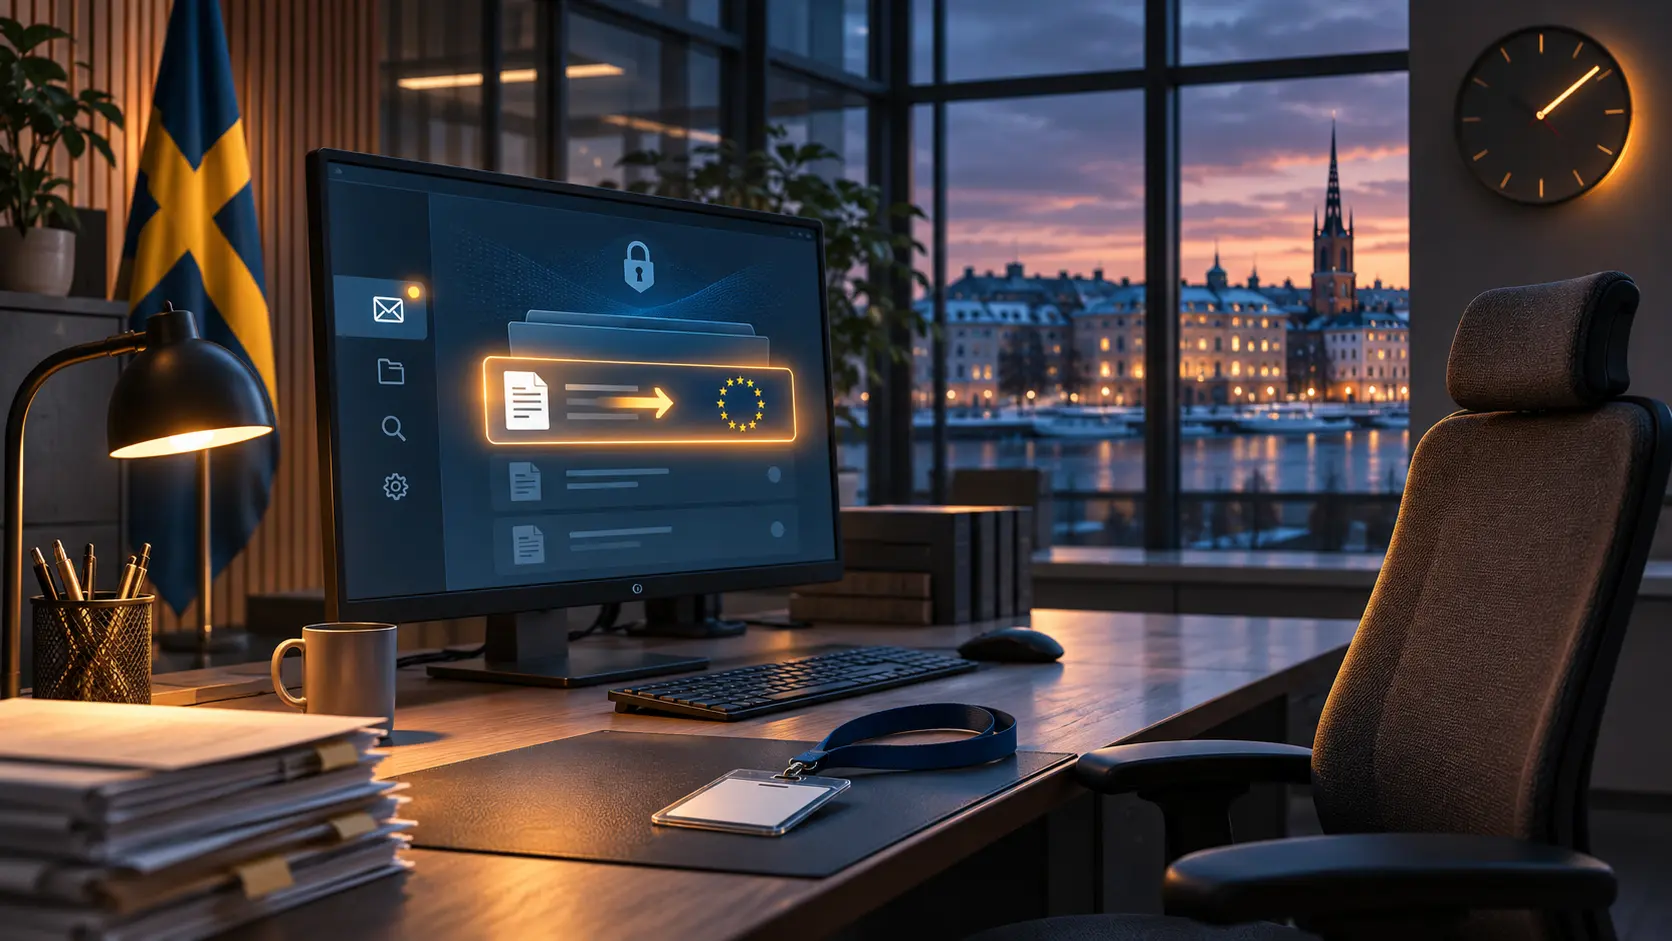
사용자가 인증번호를 요청하고, 다시 요청한 뒤 로그인하지 않았다. 서비스 화면에는 성공 건수가 0으로 찍힌다. 문자 발송 시도는 두 건이다. Twilio Verify에서 ‘인증 성공’과 ‘코드를 보내려 한 행위’는 서로 다른 청구 단위다.
유럽·중동 국가 통신사 트렌드
스웨덴의 증거 수신함, 당직표보다 먼저 열릴 수 있다.
EU 전자증거 명령을 받는 스웨덴 접수 지점에는 두 번의 시작이 있다. 접근 관리자를 먼저 등록하고, 그 관리자가 실제 업무 사용자를 지정한다. PTS는 첫 단계 직후에도 요청이 들어올 수 있다고 설명한다. 긴급 자료 제출 기한은 8시간이다.
IETF
EST 서버는 서류를 운반한다. 자격 증명 발급 도장은 다른 손에 있다
11월 2일 공개된 개인 제출 초안은 원격 검증을 이용해 새 자격 증명을 발급받거나 보관된 묶음을 꺼내는 절차를 제안한다. 메시지를 중계하는 서버와 허가를 내리는 주체를 분명히 갈라놓았다.
IETF
앱은 그대로인데, 에이전트가 들어갈 문은 바뀐다
11월 2일 제출된 IETF 개인 초안은 서비스 원본 서버의 작은 파일에 에이전트의 작업 목록을 맡긴다. 이 파일을 바꿀 권한은 앱 코드를 건드리지 않고도 에이전트가 보는 입구를 바꿀 수 있다.
IETF
앞선 에이전트는 정지됐다. 출입문은 마지막 에이전트를 본다.
에이전트가 일을 넘긴 경로를 전부 기록해도, 그 기록이 곧 출입금지 명령이 되지는 않는다. 11월에 고쳐진 IETF 개인 초안은 이전 행위자의 정지 상태와 현재 호출의 허용 결정을 분리해 적었다.
역사
사이트가 건넨 쿠키를 들고 돌아왔더니, 사이트가 짐이 너무 크다며 문을 닫았다
첫 방문의 성공이 다음 방문의 실패를 준비할 수 있다. 서버가 브라우저에 상태를 맡기고, 브라우저가 다음 요청에 그 상태를 실어 돌려보낸다. 입구는 헤더가 너무 크다며 요청을 거절한다. HTTP는 2012년 이 충돌에 431이라는 번호를 붙였다. 번호는 막힌 문을 가리킬 뿐, 짐을 채운 조직 안에서 누가 덜어낼지는 정하지 않는다.
IETF
열쇠 장부는 멀쩡하다. 검사 앱은 누가 바꿨나
암호화 통신 서비스가 서로 다른 공개키를 보여 주는 일을 잡아내려는 장치가 키 투명성이다. IETF의 새 초안은 그 장치를 검사할 앱과 설정을 서비스 운영자가 직접 배포한다는 권한 문제를 드러냈다.