要約
- APNICのRDPおとりは一週間に6,637個の送信元IPから2,560万回の接続試行を受けた。観測IPあたり平均で約3,900回になる。
- 見えているのはリモートアクセスサービスへの反復接続だ。APNICはこのRDP観測について認証成功数を公表していない。
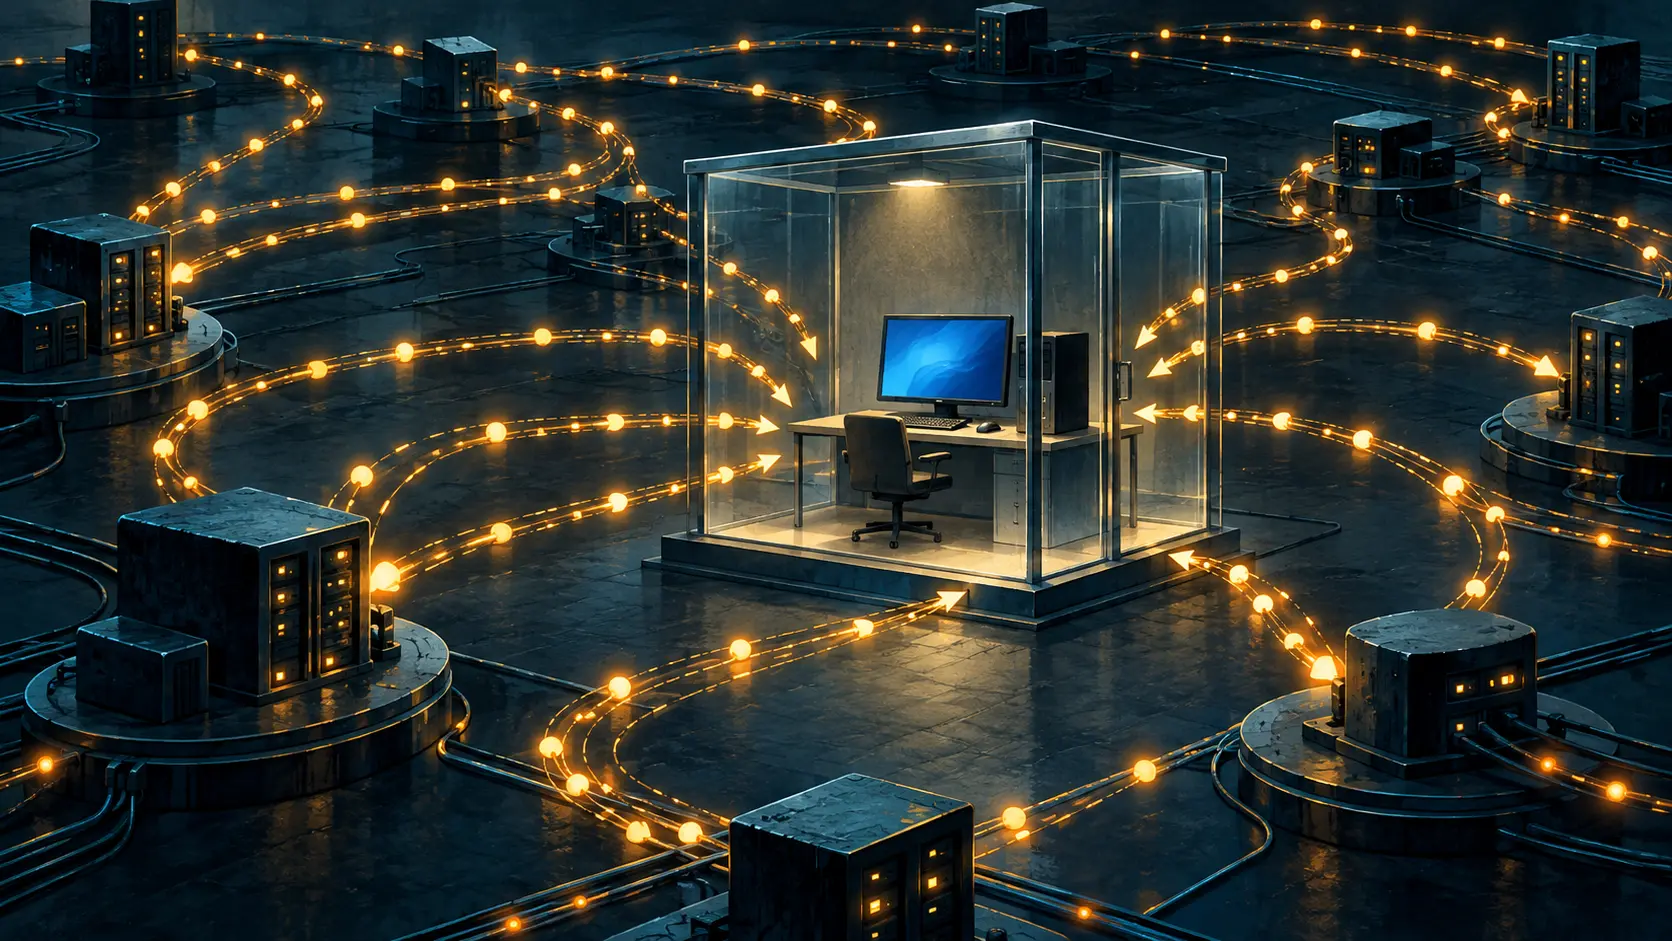
放っておかれたサービスには、粘り強さを長所だと思い込む相手が現れる。APNICのRDPおとりに来たのは6,637個の異なる送信元IP。七日間で、接続試行は合計2,560万回に達した。
観測に使われたOpenCanaryは、リモートアクセスやデータベースを装うハニーポットだ。APNICは再構築したHoneynetで、2026年9月21日から27日まで計測した。OpenCanaryで送信元IPが最も多かったのはRemote Desktop Protocol(RDP)。Microsoft SQL Serverは3,598個、VNCは3,179個だった。
IPの数だけでは見えないのが、接続試行の総量だ。RDPでは6,637個の送信元が2,560万回試した。単純平均で一つのIPあたり約3,900回になる。VNCは半分未満のIPから420万回だった。RDPのおとりに届いた接続量はVNCのおよそ六倍で、送信元IPは約二倍。APNICはこれを持続的な動きと説明する。露出したサービスを見つけた接続元が、何度も戻ってきた。
ただし、これはログイン成功の数ではない。APNICが公表したRDPの値は接続試行であり、認証済みセッション数ではない。約3,900回もIPごとの平均値で、個別アドレスの分布は掲載されていない。送信元IPは固定の人物や端末とも限らず、共有ネットワークの背後に複数の機器がいる場合もある。ここで測れたのはおとりに届いた圧力であって、人や機器の実数ではない。
偽のデスクトップを気にする理由は、本物の管理口を模しているからだ。RDPを使えば離れた場所から端末を管理できる。インターネットに直接出せば、スキャナーにも見つかる。CISAの#StopRansomwareガイドは、RDPを公衆インターネットに露出させないよう勧めている。必要な場合は、接続元の制限、VPNなど安全なアクセス層、多要素認証、RDPログの監視、規定回数後のアカウントロックといった制御を推奨する。
APNICの一週間の観測に、侵入成功の記録はない。記録されているのは、入口を開けたままにしたとき、何度ノックされるかだ。運用ダッシュボードは、送信元IP数、接続試行、認証失敗、受け入れたセッションを別々に数えるべきだ。前の二つは誰が何度入口に来たかを示す。後の二つは敷居を越えたかを示す。全部を「攻撃件数」にまとめれば、騒がしいログから誤った事故報告ができあがる。
不足している記録は明確だ。APNICはRDPの認証成功数も、同条件の二週目の観測も公表していない。同じセンサー、同じ観測期間、送信元分布と認証結果をそろえた次回データがあれば、今回が一時的な波なのか日常のノイズなのかが分かる。それを待たなくても実務判断はできる。公衆向けRDPが不要なら閉じる。必要なら管理された入口を置き、何が通ったかを記録する。
インターネットに受付係はいない。そこはファイアウォールの担当だ。
出典:APNICの一週間のHoneynet報告;APNIC Honeynetプロジェクト;CISA #StopRansomwareガイド。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加