Zusammenfassung
- APNICs RDP-Köder registrierte in einer Woche 25,6 Millionen Verbindungsversuche von 6.637 IP-Adressen – im Schnitt fast 3.900 je beobachteter Adresse.
- Die Daten zeigen wiederholte Anfragen an einen Fernzugangsdienst. APNIC veröffentlichte für diese RDP-Stichprobe keine Zahl erfolgreicher Anmeldungen.
Ein unbeaufsichtigter Dienst hat immer einen Anrufer, der Beharrlichkeit für eine Persönlichkeit hält. APNICs RDP-Köder bekam es mit 6.637 unterschiedlichen IP-Adressen zu tun. In sieben Tagen kamen 25,6 Millionen Verbindungsversuche zusammen.
Die Messung stammt von OpenCanary, einem Honeypot, der Fernzugriffs- und Datenbankdienste nachahmt. APNICs erneuertes Honeynet beobachtete den Zeitraum vom 21. bis 27. September 2026. Nach der Zahl unterschiedlicher Quelladressen war Remote Desktop Protocol (RDP) der meistadressierte OpenCanary-Dienst. Microsoft SQL Server kam auf 3.598 IPs, VNC auf 3.179.
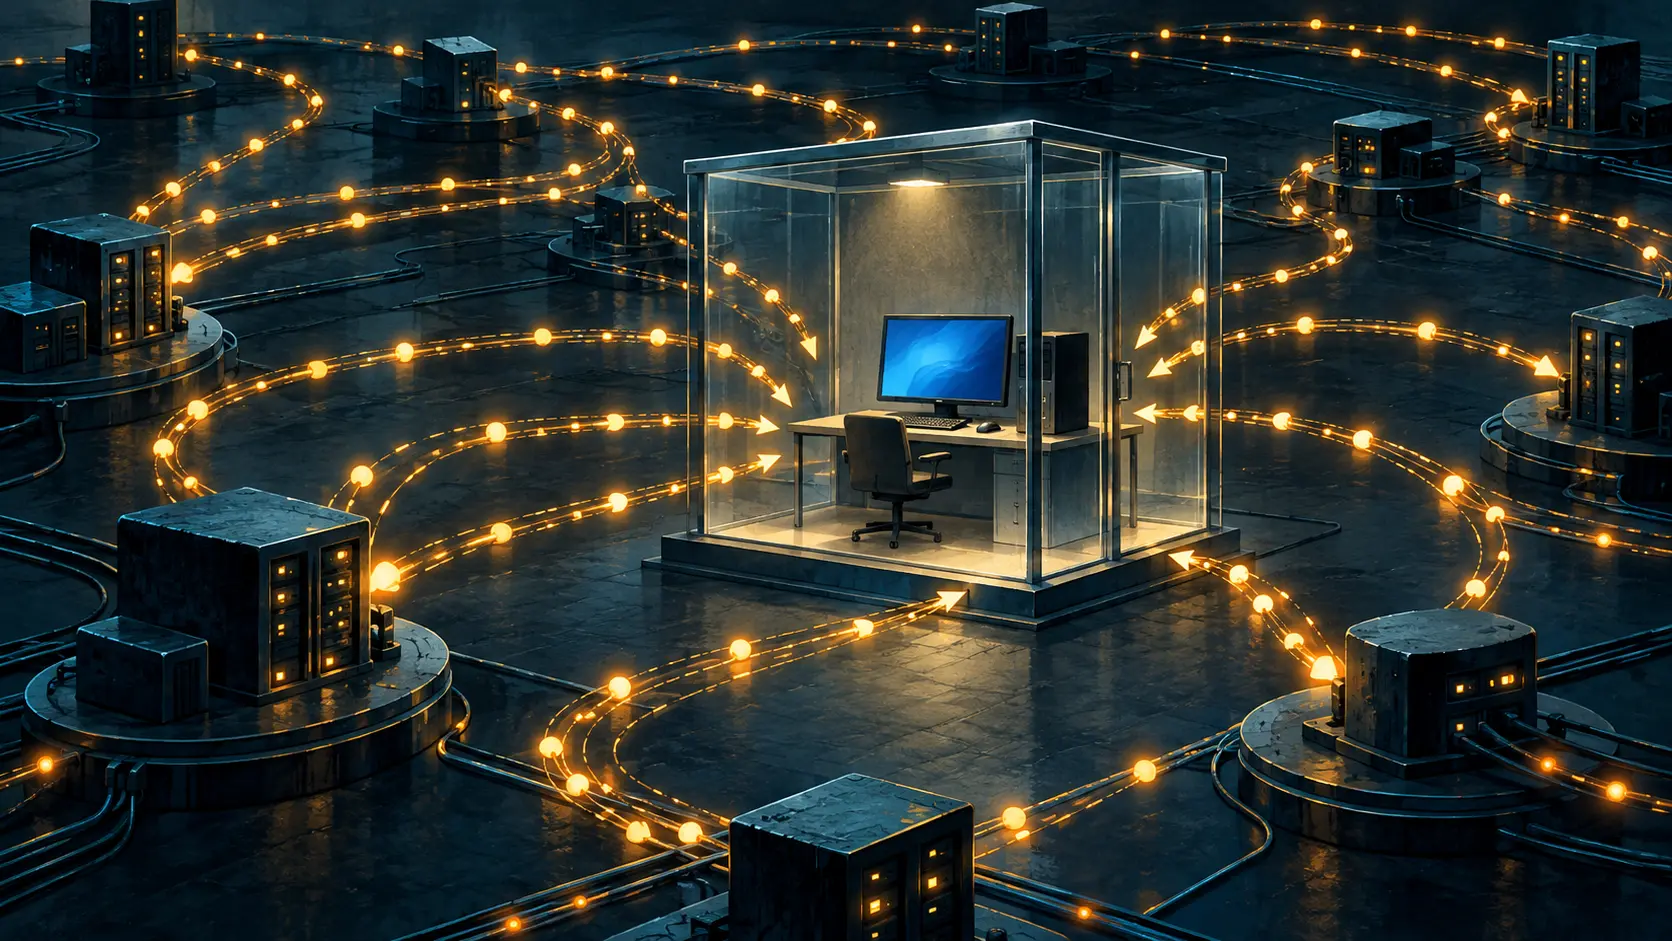
Die Zahl der Versuche macht den RDP-Wert interessanter als die Adressliste. 6.637 IPs erzeugten 25,6 Millionen Verbindungen – im Wochenschnitt fast 3.900 je Adresse. Beim VNC-Köder waren es 4,2 Millionen Versuche von weniger als halb so vielen IPs. RDP erhielt also ungefähr sechsmal so viele Verbindungen wie VNC, bei etwa doppelt so vielen Quelladressen. APNIC beschreibt die Aktivität als beharrlich: Wer den exponierten Dienst gefunden hatte, kam wieder.
Das ist keine Zählung erfolgreicher Anmeldungen. APNIC nennt für RDP die Zahl der Verbindungsversuche, aber keine Zahl authentifizierter Sitzungen. Fast 3.900 Versuche je Quell-IP ist ein Durchschnitt; die Verteilung pro Adresse veröffentlicht der Bericht nicht. Außerdem ist eine Quelladresse keine verlässliche Personen- oder Gerätezählung. Adressen wechseln, und hinter einer gemeinsamen Infrastruktur können mehrere Geräte stehen. Gemessen wurde der Druck auf den Köder, kein Publikum mit Namensliste.
Warum sollte ein gefälschter Desktop interessieren? Weil der Köder eine echte Verwaltungstür nachbildet. RDP erlaubt die Fernverwaltung eines Rechners. Ist der Dienst direkt aus dem Internet erreichbar, finden Scanner ihn ebenfalls. Der #StopRansomware-Leitfaden der CISA rät davon ab, RDP im öffentlichen Internet bereitzustellen. Falls ein Fernzugriff nötig ist, nennt die Behörde unter anderem eingeschränkte Quellnetze, VPN oder Sicherheitsgateway, Mehr-Faktor-Authentifizierung, überwachte RDP-Protokolle und Kontosperren nach einer festgelegten Zahl von Versuchen.
APNICs Stichprobe zeigt keinen erfolgreichen Einbruch. Sie zeigt, wie oft eine offene Tür wieder angeklopft wird. Ein brauchbares Betriebsdashboard sollte vier Zähler getrennt führen: unterschiedliche Quell-IPs, Verbindungsversuche, fehlgeschlagene Authentifizierungen und angenommene Sitzungen. Die ersten beiden zeigen, wer die Tür erreicht und wie oft. Die anderen beiden zeigen, ob jemand weiterkam. Wer alles in eine einzige Zahl „Angriffe“ kippt, erhält ein volles Protokoll und einen schlechten Vorfallsbericht.
Es fehlen zwei konkrete Messwerte: APNIC hat weder eine Zahl erfolgreicher RDP-Anmeldungen noch eine vergleichbare zweite Woche veröffentlicht. Eine weitere Woche mit demselben Sensor und Zeitfenster würde zeigen, ob dies ein Ausschlag oder der tägliche Hintergrundlärm war. Die praktische Entscheidung ist schon jetzt klar. Wer kein öffentliches RDP braucht, schließt den öffentlichen Zugang. Wer es braucht, setzt einen kontrollierten Zugang davor und zählt, was hindurchkommt.
Das öffentliche Internet hat keinen Empfang. Die Firewall muss diesen Job übernehmen.
Quellen: APNICs einwöchiger Honeynet-Bericht; APNICs Honeynet-Programm; CISA #StopRansomware Guide.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten