Resumen
- El señuelo RDP de APNIC recibió 25,6 millones de intentos desde 6.637 IP distintas en una semana: casi 3.900 intentos por IP observada, en promedio.
- La señal es la insistencia contra un servicio de acceso remoto. APNIC no publica un total de autenticaciones exitosas para esta muestra.
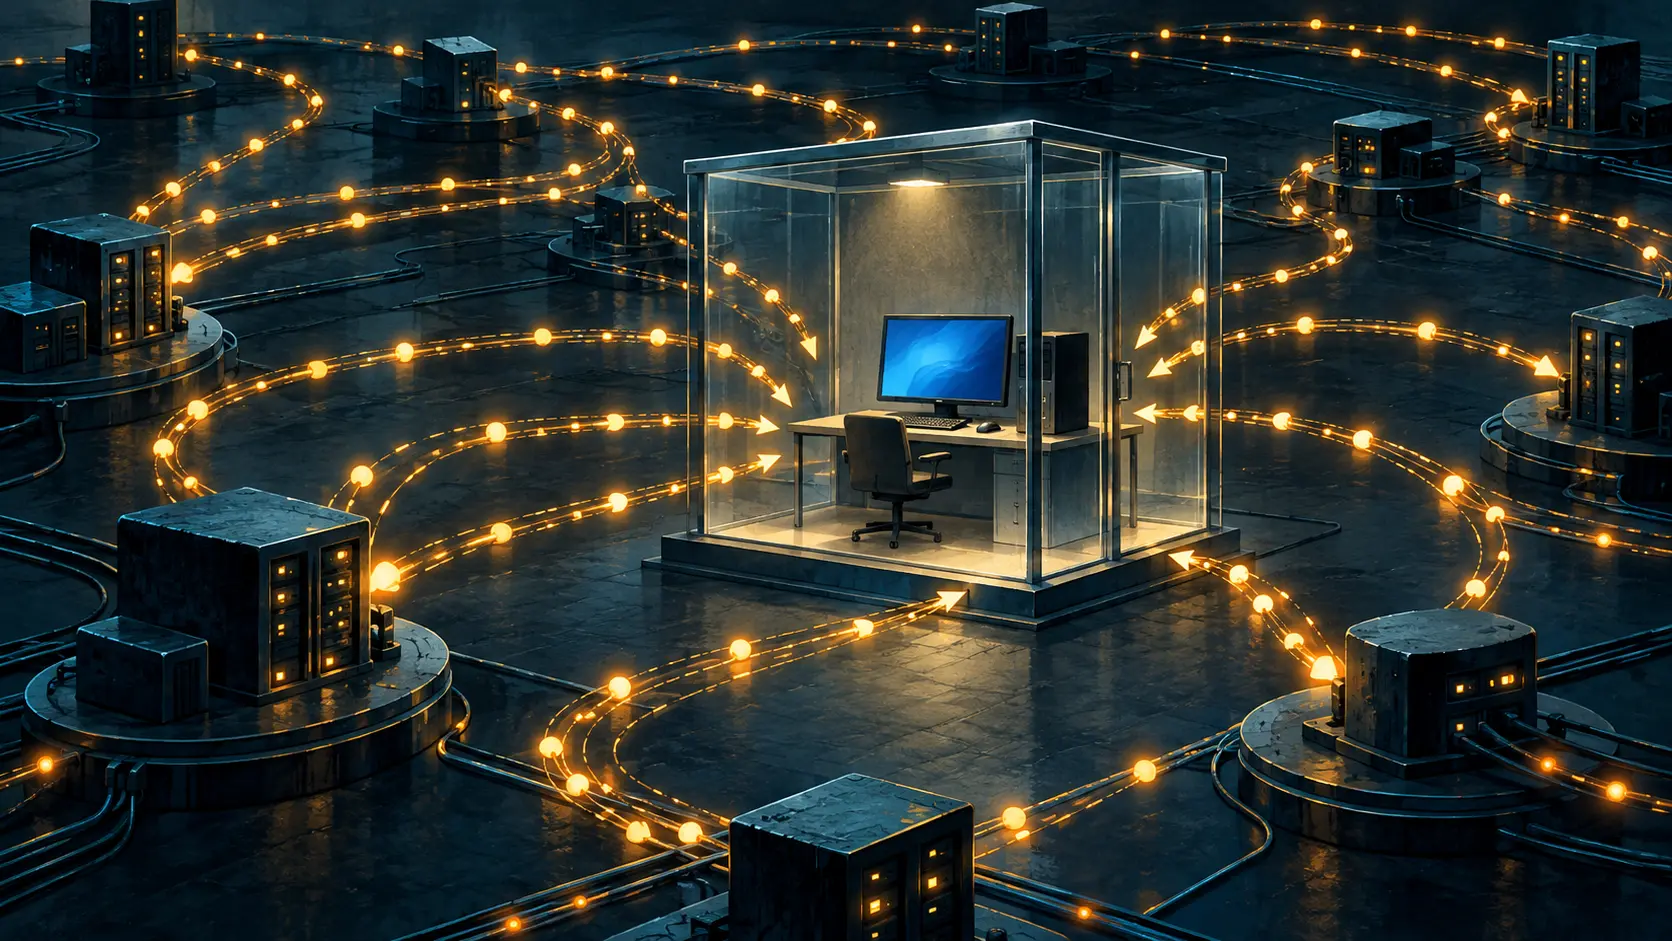
Todo servicio que se queda sin vigilancia acaba atrayendo a alguien que confunde la insistencia con una personalidad. El señuelo RDP de APNIC recibió llamadas de 6.637 direcciones IP distintas. En siete días, sumaron 25,6 millones de intentos de conexión.
La medición procede de OpenCanary, un honeypot que imita servicios de acceso remoto y bases de datos. APNIC tomó esta muestra con su honeynet reconstruido, del 21 al 27 de septiembre de 2026. Remote Desktop Protocol, o RDP, fue el servicio de OpenCanary con más direcciones de origen. Microsoft SQL Server tuvo 3.598 IP; VNC, 3.179.
El volumen de intentos hace que el dato de RDP sea más revelador que el número de direcciones por sí solo. Las 6.637 IP generaron 25,6 millones de intentos: alrededor de 3.900 por cada IP durante la semana. VNC registró 4,2 millones de intentos con menos de la mitad de las direcciones. El señuelo RDP recibió cerca de seis veces más conexiones que el VNC, con aproximadamente el doble de fuentes. APNIC describe un patrón persistente: los sistemas encontraban un servicio expuesto y volvían.
Ese total no cuenta inicios de sesión correctos. Para RDP, APNIC publica intentos de conexión, no sesiones autenticadas. La cifra cercana a 3.900 es un promedio por IP de origen; el informe no muestra la distribución individual. Además, una dirección puede cambiar de usuario o representar varios equipos tras una infraestructura compartida. Lo que mide esta muestra es la presión sobre el señuelo, no un censo de personas o máquinas.
¿Por qué importa un escritorio falso? Porque el señuelo imita una puerta de administración muy real. RDP permite gestionar un equipo a distancia; un servicio accesible desde Internet se vuelve visible para cualquier escáner. La guía #StopRansomware de CISA recomienda no exponer RDP a Internet pública. Cuando el acceso remoto es necesario, CISA recomienda, entre otras medidas, limitar las redes de origen, colocar delante una VPN u otra capa de acceso seguro, exigir autenticación multifactor, vigilar los registros RDP y definir el bloqueo de cuentas tras un número determinado de intentos.
La muestra de APNIC no documenta una intrusión exitosa. Documenta lo que ocurre cuando una puerta queda expuesta: se acumulan llamadas. Un panel operativo útil separaría cuatro contadores: IP de origen distintas, intentos de conexión, fallos de autenticación y sesiones aceptadas. Los dos primeros indican quién llegó y cuántas veces. Los dos últimos muestran si alguien cruzó el umbral. Meter todo en una única cifra de «ataques» convierte un registro ruidoso en un mal informe de incidentes.
Falta un registro concreto: APNIC no publica cuántas conexiones RDP se autenticaron ni una segunda semana comparable. Otra medición con los mismos sensores y la misma ventana permitiría saber si aquel ritmo fue un pico o el ruido de fondo. El dato actual ya sirve para decidir: si una organización no necesita RDP público, cierra la puerta. Si sí lo necesita, coloca un acceso controlado delante y mide qué logra pasar.
Internet no tiene recepcionista. Ese puesto le toca al cortafuegos.
Fuentes: informe semanal del honeynet de APNIC; programa Honeynet de APNIC; guía #StopRansomware de CISA.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance