Resumo
- O chamariz RDP da APNIC recebeu 25,6 milhões de tentativas de 6.637 IPs distintos em uma semana — quase 3.900 por IP observado, em média.
- O sinal é a repetição contra um serviço de acesso remoto. A APNIC não publicou quantas autenticações RDP foram bem-sucedidas nessa amostra.
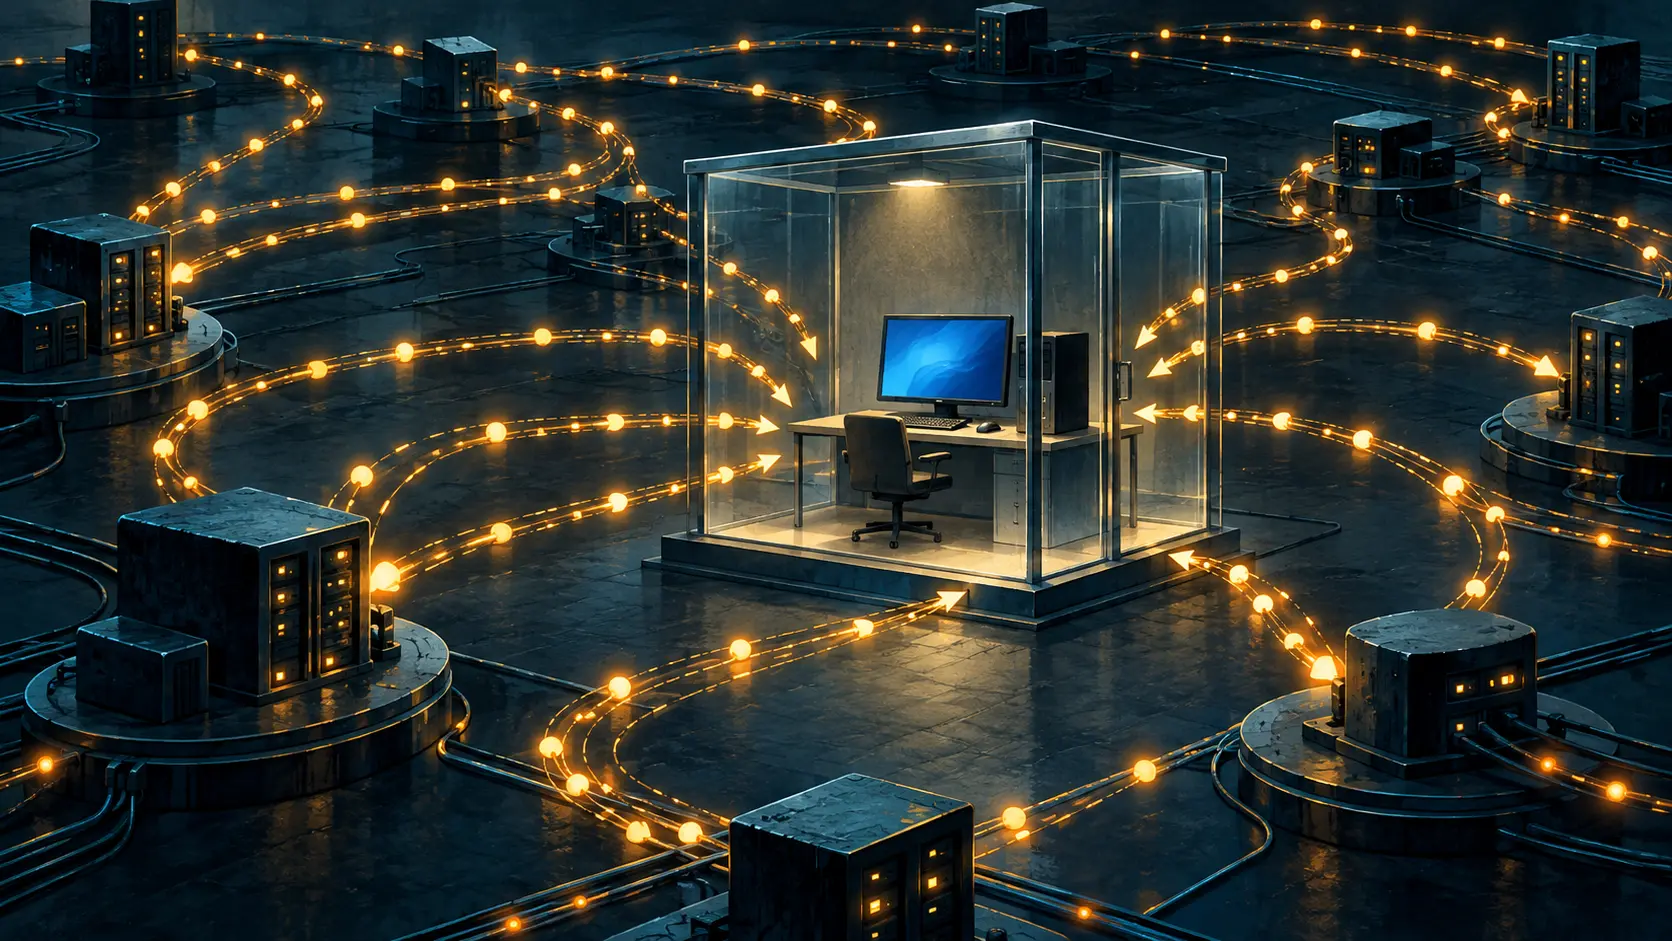
Todo serviço esquecido acaba atraindo alguém que confunde insistência com personalidade. O chamariz RDP da APNIC recebeu visitas de 6.637 endereços IP distintos. Em sete dias, eles tentaram se conectar 25,6 milhões de vezes.
A medição veio do OpenCanary, um honeypot que imita serviços de acesso remoto e bancos de dados. A APNIC fez essa observação com sua honeynet reconstruída, entre 21 e 27 de setembro de 2026. O Remote Desktop Protocol, ou RDP, foi o serviço do OpenCanary com mais IPs de origem. O Microsoft SQL Server teve 3.598; o VNC, 3.179.
O total de tentativas é mais revelador do que a contagem de endereços isoladamente. Os 6.637 IPs de origem geraram 25,6 milhões de tentativas — cerca de 3.900 por IP na semana. O VNC registrou 4,2 milhões com menos da metade dos endereços. O chamariz RDP recebeu aproximadamente seis vezes o volume de conexões do VNC, com cerca do dobro de fontes. A APNIC descreve o tráfego como persistente: os sistemas encontravam um serviço exposto e voltavam.
Isso não é uma contagem de logins bem-sucedidos. Para RDP, a APNIC publicou tentativas de conexão, não sessões autenticadas. Quase 3.900 é uma média por IP de origem; o relatório não informa a distribuição por endereço. Um IP também pode mudar de responsável ou representar vários dispositivos atrás de uma rede compartilhada. A medição mostra a pressão sobre o chamariz, não quantas pessoas ou máquinas estavam do outro lado.
Por que se importar com uma área de trabalho falsa? Porque ela imita uma porta de administração bem real. O RDP permite que equipes gerenciem uma máquina à distância; quando esse serviço fica exposto à Internet, qualquer scanner pode encontrá-lo. O guia #StopRansomware da CISA recomenda não expor RDP à Internet pública. Quando o acesso remoto é necessário, a agência recomenda controles como restringir redes de origem, colocar uma VPN ou outra camada segura na frente, exigir autenticação multifator, monitorar os registros RDP e bloquear contas após um número definido de tentativas.
A amostra da APNIC não registra uma invasão bem-sucedida. Ela mostra quantas vezes uma porta exposta pode ser chamada. Um painel operacional útil manteria quatro contagens separadas: IPs de origem distintos, tentativas de conexão, falhas de autenticação e sessões aceitas. As duas primeiras mostram quem chegou e quantas vezes. As duas últimas dizem se alguém entrou. Juntar tudo em um único número de “ataques” transforma um log movimentado num relatório de incidente ruim.
Falta um registro bem específico: a APNIC não publicou a contagem de autenticações RDP bem-sucedidas nem uma segunda semana comparável. Uma nova medição com os mesmos sensores e a mesma janela mostraria se esse ritmo foi um pico ou o barulho de fundo. A decisão prática já é clara: se uma organização não precisa de RDP público, feche a porta. Se precisa, coloque uma entrada controlada na frente e registre o que passa.
A Internet não tem recepcionista. O firewall fica com o turno.
Fontes: relatório semanal da honeynet da APNIC; programa Honeynet da APNIC; guia #StopRansomware da CISA.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance