
トピック
AI ワークフローの信頼性
「トピックの観点から見たAI ワークフローの信頼性トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
発行者が外側を署名しても、エージェント鍵を差し替える権限はない
AIC-JWT 02版では、本人が署名した委任を、発行者が署名する資格情報の内側に収める。二重構造が守るのは署名の数ではなく、どの鍵に行為を委ねたかを決める主体である。

IETF
エージェントは署名した。それでも同封の公開鍵は権限ではない
OpenA2A AIP 03版が示すのは、署名検証の成功と本人確認の成功は別の出来事だということだ。応答に入った鍵が署名を検証できても、その鍵を名乗った主体に結び付ける権威は外部に要る。

IETF
すべてのリンクは検証できた。それでも履歴は短くされていたかもしれない
AER-1 第09版は、AI エージェントのツール実行を内部的に検証できる履歴へ変える。同時に、その履歴の完全性を証明するには、なぜチェーンの外側に別の証人が必要なのかを明示している。
IETF
KYAPayトークンがエージェントを識別しても、受信側が判断する
署名の検証は入口の情報を増やす。しかし、誰をどの条件で通すかという運用権限まで署名者へ移すものではない。
IETF
プロンプトに規則はあった。装置変更には別の受領記録が要る
自律的なネットワーク管理を扱う Internet-Draft は、AI への制約通知とローカル実行系の強制を分けている。運用で必要なのは、実際に評価された policy snapshot を装置操作と service outcome へ結ぶ証拠である。

IETF
補償は先へ進んだ。それでも過去が戻った証明にはならない
AI を使うネットワーク運用では、「補償手順がある」という事実が「変更は元に戻せる」という保証へ膨らみやすい。NAIM Operation IR の最初の草案が示す境界は、むしろ逆である。補償は、独自の権限確認、検証、実行、記録を必要とする新たな操作だ。以前の影響を反転または緩和する意図は表せても、構成、運用状態、サービス、外部効果が一斉に過去へ戻ったとは証明しない。
IETF
インシデントは原因を記録した。確信度は上流に残った
「原因候補:インターフェース障害」と整然と表示された瞬間、仮説は事実らしい顔を持つ。NMOP のインシデントモデル第17版は、原因名を共通化しながら確信度を共通コアに持ち込まない。設計として合理的である一方、上流の分析記録を失えば、整った名前だけが疑いを追い越す。

IETF
型を一文字変えたのは、古い受け手を安全に失敗させるためだった
新しい token を古い resource server へ送ると、便利に動いてはいけない。`txnat+jwt`を普通の`at+jwt`として受け入れ、transaction context を捨てれば、短い token だけが残り、肝心の取引境界が消える。今回の一文字列は互換性より拒否を選ぶためにある。
IETF
同じ証拠を複製しても、同じ判断にはならない
署名済みのエージェント記録が二つの組織へ届いた。バイト列もログ位置も一致している。それでも一方は低リスク業務への接続を認め、もう一方は拒んだ。複製が壊れたのではない。結果を引き受ける側が、判断を手放さなかったのである。

IETF
ツールの結果は小さかったが、もう一度は作れなかった
数キロバイトのツール結果を「小さなキャッシュ」と見なして捨てるのは簡単だ。しかし、その呼び出しが外部システムを変更していたなら、再実行は復元ではなく二度目の操作になる。
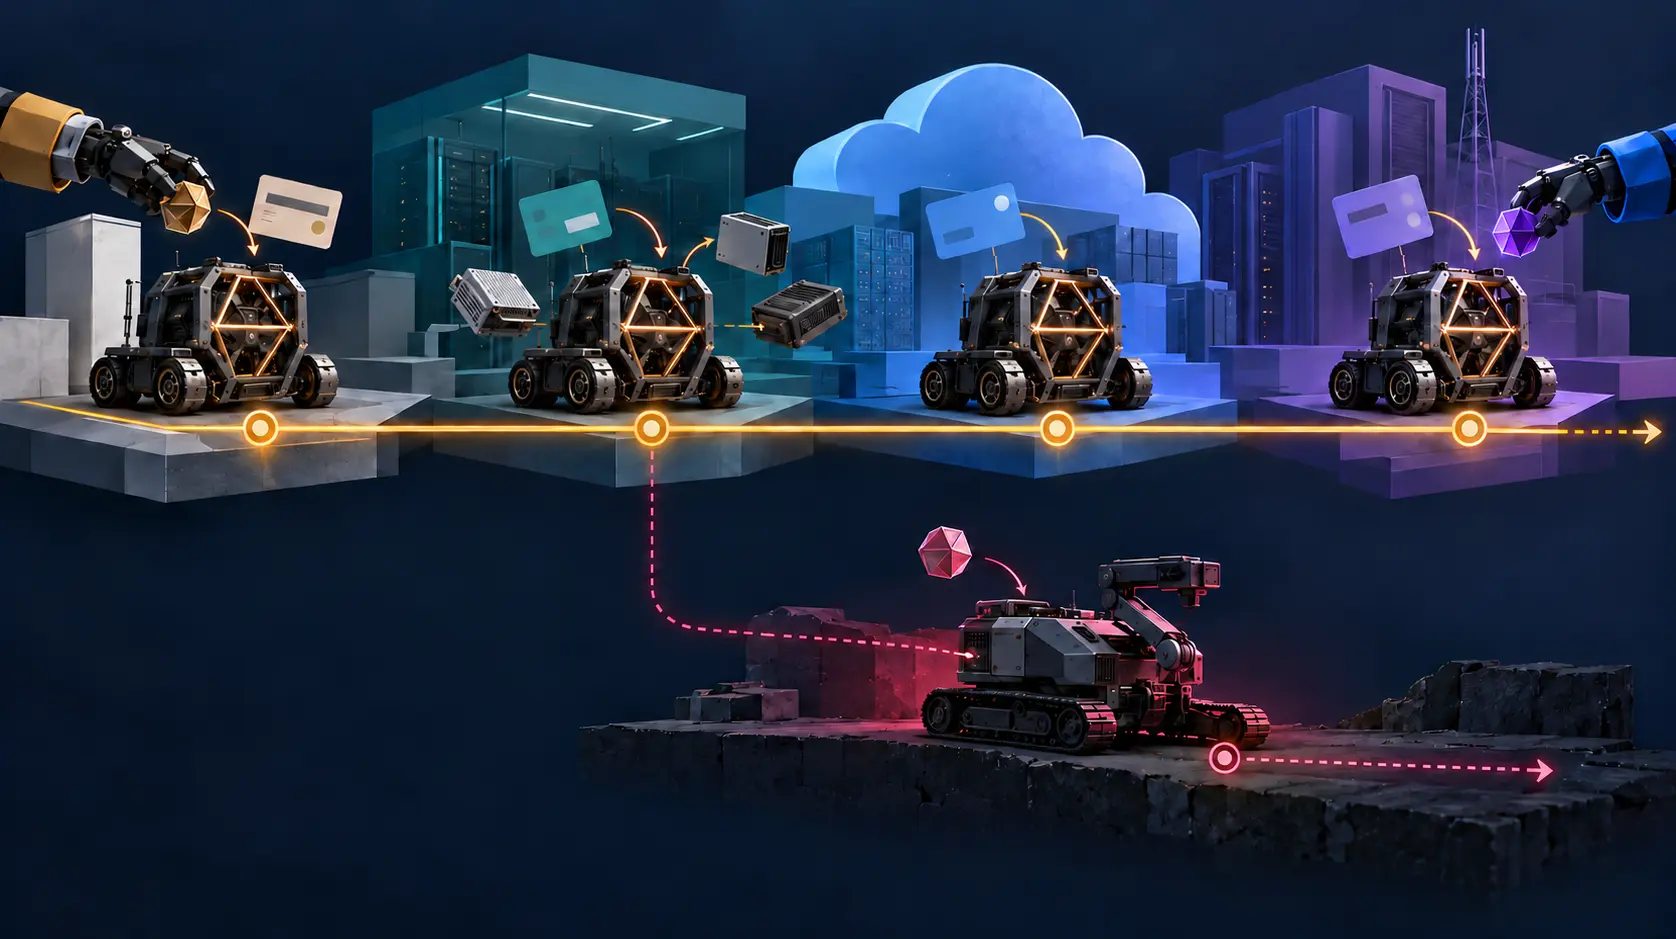
IETF
退役したアンカーが、別のエージェントに過去を接続した
古いハードウェア・アンカーは移行後に退役したはずだった。ところが資産の再利用時に同じアンカーが有効化され、別のエージェントが以前の評判と権限履歴を引き継いだ。暗号鍵の連続性を、責任主体の連続性だと誤認した結果である。

IETF
ログへのリンクは残った。検証できるバイト列は残らなかった
審査資料には非公開ログの URL が書かれていた。発行者はアクセス権を持たず、内容を取得しておらず、ダイジェストも再計算していない。それでも次の画面では「証拠あり」と表示された。残っていたのは参照先であって、検証済みの証拠ではなかった。

IETF
集約署名は一つでも、検証材料は一ホップずつ増える
監査担当者の手元には短い集約値が残っていた。だが最初のエージェントが何に署名したかを確かめるには、途中の WIT、古いパス、古いクエリ、前後のダイジェストを順に戻す必要があった。小さくなったのは署名値であって、履歴そのものではなかった。

IETF
承認記録にチェックポイントがなければ、定足数は再現できない
後日の監査で署名は検証できた。対象となった操作も一致していた。しかし承認が、メンバー交代前の委員会に対するものか、交代後の委員会に対するものかが記録されていない。真正な記録が二つあっても、同じ集団の意思決定だったとは証明できない。
IETF
確認は取り出せる。解釈の履歴は同じ署名では持ち運べない。
不透明トークンから証拠を取り出した後も、表示文、確認操作、時刻に対する署名は検証できる。だが「安いヘッドホン」を具体的な上限額へ変えた監査記録は、その署名の対象ではない。取り出せる証明と、再現できる判断経路は別物である。

IETF
5件のレシートは正しい。それでも根は一致しなかった
43件すべてに合格したという表示は強い安心感を与える。だが、新しく加わったワークフロー機能をその43件が一度も試していなければ、満点は沈黙と両立する。AER-1 の公開例は、その境界を実際の二つの根で示した。
IETF
会話の殻を残しても、発言の意味までは残らない
開始時刻、話者、継続時間、配列上の位置は残っている。消えたのは本文だけだ。しかし、その一つの発言には口座番号と返金理由が同居していた。個人情報を除くために中身を丸ごと捨てれば、時系列は保てても、顧客が何を訴えたかという業務上の事実は失われる。

IETF
エージェント登録案、古い許可判断を使い回さない条件を明記
登録情報が残っていることと、いま実行を許されていることは違う。個人提出のインターネット草案の改訂版は、その差を時刻と根拠を伴う応答として表そうとしている。
北米の機関トレンド
WebullのAIは注文案まで 発注の確定は投資家に残る
Webull がホストする Cloud MCP により、米国の対象顧客はソフトウェアを自分で導入したり API キーを管理したりせず、AI 上で市場や保有資産を調べ、注文案を準備できる。ただし市場へ送る前に、Webull のアプリかデスクトップで顧客が個別に確認する必要がある。この確認が明瞭で使いやすいかが、商業的な成否を左右する。

欧州・中東の機関
アリアンツ・テクノロジー:「2027年」は配備計画ではない——生産性目標とAI導入実績の間
アリアンツ・グループの技術部門は大規模な AI 展開の実績を積み上げてきたが、「2027年」という数字は資本市場デーでの財務目標に由来し、AI 配備の期日ではない。