
要約
- 英国政府の事例は、重要な公共デジタルサービスを支えるワークフローで、コメントを起点にコードを実行できる経路を記録している。悪用の証拠は見つかっていない。
- 9つの政府機関における試行で407件の検出事項が記録された。専門家が露出を再検証して誤検知を処理し、重大な弱点はすべて修正された。
候補の発見速度が人の検証能力を上回った点に、試行の運用上の課題が表れている。 AIが欠陥を確定したわけでも、修正を承認したわけでもない。チームは異なる方法を試した。あるチームは後段が前段の結果を問い直す6段階のエージェント工程を使い、別のチームは決定論的なスキャナーを先に実行して、モデルで調査と選別を重ねた。報告されたワークフローの問題では、人が関係箇所を一行ずつ調べ、露出を再確認し、誤検知を処理した。エージェントの候補提示は人間の検証能力より速かったという。価値は機械の出力件数ではなく、セキュリティ審査と修正につなぐ工程にあった。
報告が扱うのは、9つの政府機関で1か月にわたり行った作業と、計407件の検出事項だ。すでに把握され、別の対策で緩和されていたものもあれば、新たに見つかったものもある。重大な弱点には認証回避、データ露出、リモートコード実行が含まれた。重大な弱点はすべて修正され、悪用可能と評価された重大または高リスクの問題は既存の枠組みでパッチされた。
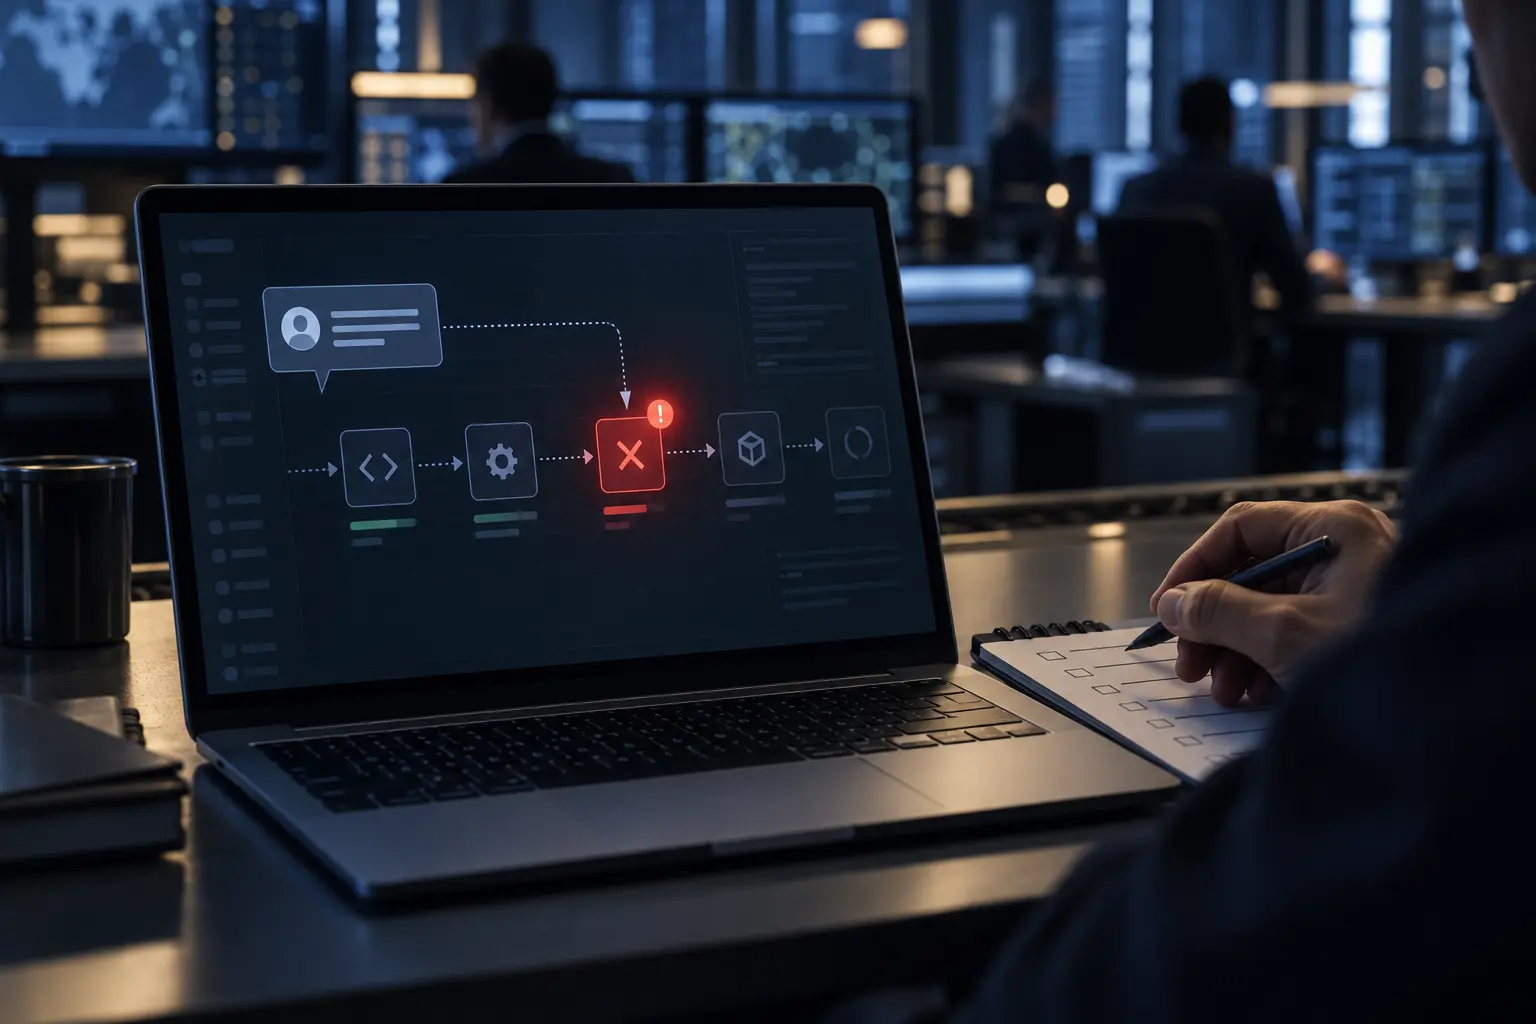
変更提案に付くコメントは、通常ならコードの議論に使われる。英国政府の事例では、より重要な引き金はコメントそのものだった。特別に細工したメッセージが、重要な公共デジタルサービスを支えるリポジトリにつながる古い自動ワークフローを起動し得た。コメントの内容はデプロイ用のパラメーターに渡り、環境変数の置換処理を通じてビルド実行環境でコードを動かす可能性があった。
これはコード実行に至る経路の説明であり、攻撃が実際に行われたという記録ではない。6月の事例報告は、問題を発見して修正したこと、そして今回の検出事項について悪用の証拠を確認しなかったことを述べる。二つの事実を同時に保つ必要がある。悪用が観察されていないからといって深刻な露出が無害になるわけではない。一方、情報源が証拠を確認していないと言う以上、侵入や漏えいとして書くこともできない。
政府はAIエージェントを伴う事故への対応や、重大事故・ニアミスの識別と報告方法も検討している。これらは進行中の作業であり、発表によって報告義務が新設されたわけではない。公開された欠陥から実務上の検証点が見える。機械が出した候補が、人による確認、承認された修正を経て、サービス侵害が確認されていないという記録にどう結び付くかだ。
10月の発表は別の、より広い数字を示す。2つの試行で政府システムにおける1,000件超の潜在的な脆弱性を特定し、対処したという。ただし共通の分母や6月の407件との照合方法は公表されておらず、合算できない。発表によれば第2段階では参加機関とモデルを増やし、公開リポジトリから非公開資産へ対象を広げる。するとアクセス権限、機密コード、審査記録も運用上の管理対象になる。
出典
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加