
Résumé
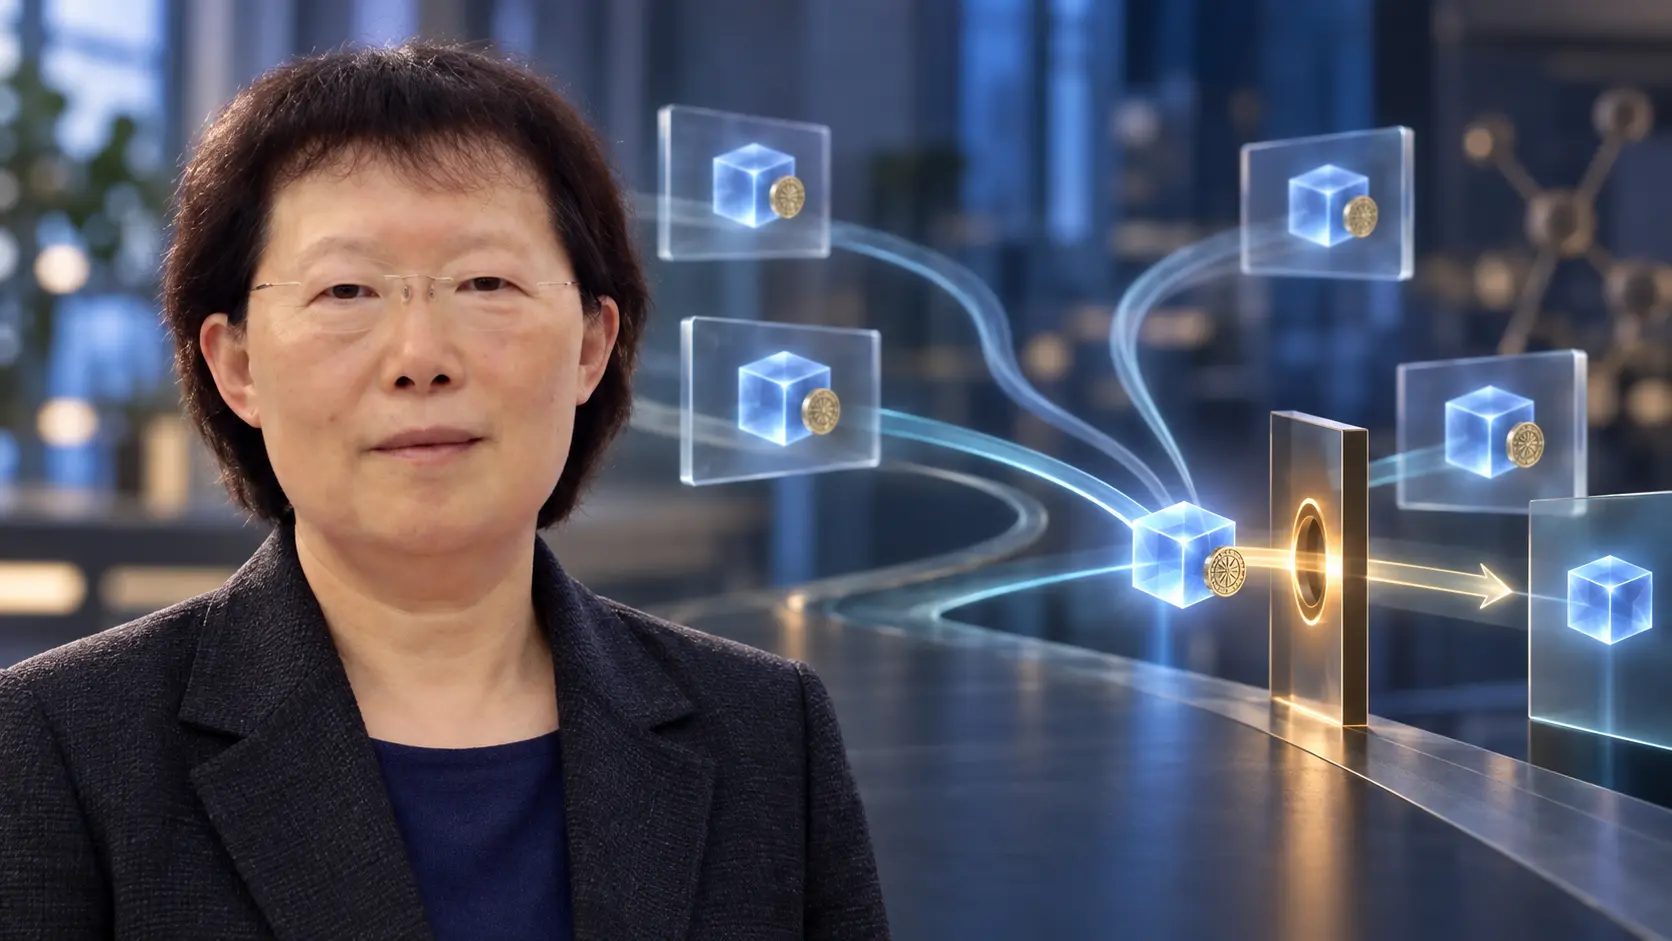
- NDN permet de demander une donnée par son nom et de recevoir un paquet correspondant depuis un cache ou un autre nœud, sans imposer un retour au serveur d’origine.
- La signature peut établir intégrité et provenance ; elle ne décide ni si le signataire est habilité pour ce nom, ni si la copie est assez récente.
- Les conventions de nommage, les schémas de confiance, la distribution des clés et la politique de cache deviennent ainsi des lieux de pouvoir explicites.
La copie la plus proche
Un étudiant réclame un segment nommé d’un cours enregistré. Une copie se trouve déjà dans le Content Store d’un routeur voisin. Le serveur qui l’a produit n’est pas sollicité une seconde fois ; le consommateur n’a même pas besoin de connaître l’adresse de la machine qui garde la copie. Le paquet Data repart le long de l’état créé par l’Interest.
Dans une lecture centrée sur les adresses, cette scène semble retirer une garantie. Si le contenu n’arrive pas par une nouvelle connexion au serveur attendu, d’où vient la confiance ? Le Named Data Networking, ou NDN, ne remplace pas l’hôte par un autre indice magique. Il refuse qu’un seul indice accomplisse plusieurs fonctions incompatibles.
Le nom désigne ce qui est demandé. Le routage et le stockage déterminent où une copie peut être obtenue. La signature lie le nom et le contenu renvoyés à une clé. Le modèle de confiance de l’application décide ensuite si cette clé est autorisée à signer ce nom dans ce contexte. Enfin, une règle de fraîcheur détermine si la copie stockée convient à la requête présente.
C’est dans ce découpage que se situe l’apport de Lixia Zhang. Sa biographie à UCLA indique qu’elle dirige depuis 2010 la conception et le développement du projet NDN, mené par plusieurs universités. L’architecture est une œuvre collective, ce que rappellent ses nombreuses signatures scientifiques. Le rôle de Zhang a été de maintenir ouvert un chantier où le paquet adressé à un terminal n’était plus traité comme une loi de la nature.
Remplacer « où » par « quoi »
L’article de 2009 « Networking Named Content » part d’un décalage simple. Les personnes utilisent surtout le réseau pour obtenir un contenu, mais le réseau décrit encore des conversations entre machines. Une application doit donc traduire ce que l’utilisateur veut en un lieu où un hôte est joignable.
Le Content-Centric Networking propose de faire du contenu nommé l’élément primitif. Un Interest exprime ce que le récepteur souhaite obtenir. Le nœud examine d’abord son stock de données, puis les requêtes déjà en attente, puis une table conduisant à des sources possibles. S’il détient déjà un paquet correspondant, il peut répondre immédiatement.
Cette possibilité commande le raisonnement de sécurité. Pour profiter de la copie disponible la plus proche, la confiance ne peut reposer uniquement sur la machine et le canal qui l’ont fournie. Les éléments de protection doivent voyager avec le contenu.
En 2014, « Named Data Networking » présente ce déplacement comme un nouveau « sablier » architectural. Le service commun d’IP consiste à livrer un paquet à une adresse de destination. Celui que propose NDN consiste à récupérer une donnée identifiée par un nom. Le consommateur inscrit ce nom dans un Interest ; les routeurs le dirigent vers des producteurs possibles ; le premier nœud qui possède la donnée appropriée renvoie un paquet Data contenant nom, contenu et signature du producteur.
Ni adresse source ni adresse de destination ne figure dans cet échange. Les routeurs gardent l’état des Interests en attente, renvoient le paquet sur le chemin ainsi constitué et peuvent le conserver pour de prochaines demandes. Le serveur n’est pas aboli : quelqu’un produit la donnée, garde les clés et rend le nom atteignable. Ce qui disparaît, c’est l’obligation de reconstruire à chaque lecture une conversation de bout en bout avec cette machine précise.
Une signature ne rend pas une décision
Le mot « signé » pousse facilement à conclure « digne de confiance ». Pourtant, une signature correcte ne prouve pas la vérité du contenu. Elle ne prouve pas que le signataire possède l’autorité institutionnelle requise pour ce nom. Elle ne garantit pas l’absence d’une version plus récente, ni la disponibilité actuelle du producteur d’origine.
La spécification actuelle des signatures NDN maintient ces limites. Un simple condensat SHA-256 permet de repérer une modification inattendue, mais ne fournit aucune provenance et ne garantit pas une source d’origine. Une signature à clé publique, une fois vérifiée, apporte une forte assurance sur le producteur déclaré et sur l’intégrité du paquet. Il appartient néanmoins au modèle de confiance de l’application de dire quel émetteur peut signer quel nom de donnée.
Le texte de 2014 traite donc la gestion utilisable de la confiance comme une question de recherche, non comme un effet automatique de la cryptographie. Le consommateur a besoin d’une règle qui relie un espace de noms de clés à un espace de noms de données. Les travaux ultérieurs sur les schémas de confiance rendent cette relation programmable : des motifs de noms indiquent quelles clés peuvent signer quelles données, facilitent la découverte des certificats et bornent la portée d’une clé.
L’authentification se rapproche ainsi de l’objet. L’autorité, elle, ne naît pas d’un calcul ; elle devient une politique que l’on peut examiner.
Frais, ancien, invalide : trois états différents
Le cache provoque une autre confusion. Une donnée ancienne serait-elle nécessairement fausse ou corrompue ? NDN sépare là encore les états. La spécification du paquet Data définit FreshnessPeriod, après lequel un nœud marque la donnée comme non fraîche. Elle précise que cette donnée reste valide : le producteur a seulement pu publier plus récent. Dans la spécification de l’Interest, MustBeFresh interdit au stockage d’utiliser une copie non fraîche pour cette requête.
On obtient alors une chaîne de preuves au lieu d’un verdict unique. La correspondance des noms vérifie que le paquet répond à la demande. La signature vérifie l’intégrité de la partie signée et son lien à une clé. Le modèle de confiance juge si cette clé convient à ce nom. La politique de fraîcheur juge si cette version peut être utilisée maintenant. Réussir un test ne dispense jamais des autres.
Cette franchise a un coût. Les applications doivent construire des noms prévisibles, choisir des ancres de confiance, trouver et vérifier les certificats, organiser renouvellement et révocation, puis décider ce que « trop ancien » signifie pour une vidéo, une mesure de capteur, un logiciel ou une commande.
Le nom comme liberté et comme juridiction
Les routeurs NDN voient les limites entre les composants d’un nom, mais ne leur attribuent pas de sens. L’article de 2014 dit ces noms opaques pour le réseau. Une application peut y inscrire version, segment, contexte institutionnel ou fonction, sans demander au plan de transfert de comprendre ces notions.
Cette liberté n’est pas neutre. La hiérarchie détermine ce qui peut être agrégé pour le routage, ce que le consommateur peut anticiper, ce qu’une règle de confiance peut reconnaître et quelle organisation paraît contrôler un préfixe. La gestion de l’espace de noms reste hors de l’architecture de base, comme celle des adresses reste hors d’IP. « Hors de l’architecture » ne veut pas dire secondaire : c’est précisément l’endroit où une institution doit prendre la décision que la couche commune refuse de prendre.
Il en va de même pour la confiance. Un schéma automatise une règle, mais ne choisit pas la règle légitime. Le détenteur d’une ancre, d’un espace de certificats ou d’une politique de validation peut accepter un signataire et en exclure un autre. L’indépendance à l’égard du chemin de livraison peut donc réduire une centralisation tout en en créant une nouvelle si une seule racine devient impossible à remplacer.
Une expérience qui vaut plus que son taux de déploiement
Mesurer une architecture future uniquement à sa capacité à remplacer l’Internet existant manque l’essentiel. NDN rassemble sur un même plan des fonctions aujourd’hui dispersées entre DNS, sécurité du transport, CDN, identifiants applicatifs, caches et politiques de mise à jour. Il demande ce qui change lorsque la donnée nommée et signée devient l’unité commune.
La réponse dépasse l’accélération d’un cache. Le serveur d’origine cesse d’être le seul lieu d’où l’on déduit la confiance. Plusieurs chemins peuvent conduire au même objet. Des paquets stockés peuvent franchir une interruption de connectivité. En contrepartie, provenance, autorisation et fraîcheur apparaissent comme des questions distinctes auxquelles il faut encore répondre après le voyage.
La contribution historique de Zhang tient à la persistance de cette interrogation : si la donnée peut venir de partout, quelles preuves doivent rester attachées à elle et quelles décisions doivent demeurer entre les mains du destinataire ? NDN ne supprime pas la confiance. Il révèle les endroits où elle se cachait.
Sources
- Networking Named Content, CoNEXT 2009
- Named Data Networking, ACM SIGCOMM CCR 2014
- Named Data Networking, PDF hébergé par les auteurs
- Format NDN : paquet Interest
- Format NDN : paquet Data
- Format NDN : signature
- Schematizing and Automating Trust in Named Data Networking
- Schematizing Trust in Named Data Networking, PDF hébergé par les auteurs
- Biographie de Lixia Zhang à UCLA
- Portrait publié par UCLA Computer Science en 2025
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance